
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
 reconness/reconness
منصة استطلاع مستمرة مؤتمتة تعمل على تنسيق سلسلة من أدوات الاستطلاع عبر محفزات مجدولة أو قائمة على الأحداث، مما يساعد باحثي الأمن على التركيز على…
 nullpxl/banrays
نظارات لكشف النظارات الذكية التي تحتوي على كاميرات. Ray-BANNED
 cujanovic/content-bruteforcing-wordlist
قائمة كلمات لاكتشاف المحتوى (الأدلة) بالقوة الغاشمة باستخدام Burp أو dirsearch

 sensepost/heartbleed-poc
اختبار لثغرة Heartbeat في SSL (CVE-2014-0160)
 espressocake/defender_exclusions-bof
أداة BOF لتحديد استثناءات Windows Defender.
 bonsaiviking/nfspy
عميل NFS لانتحال الهوية
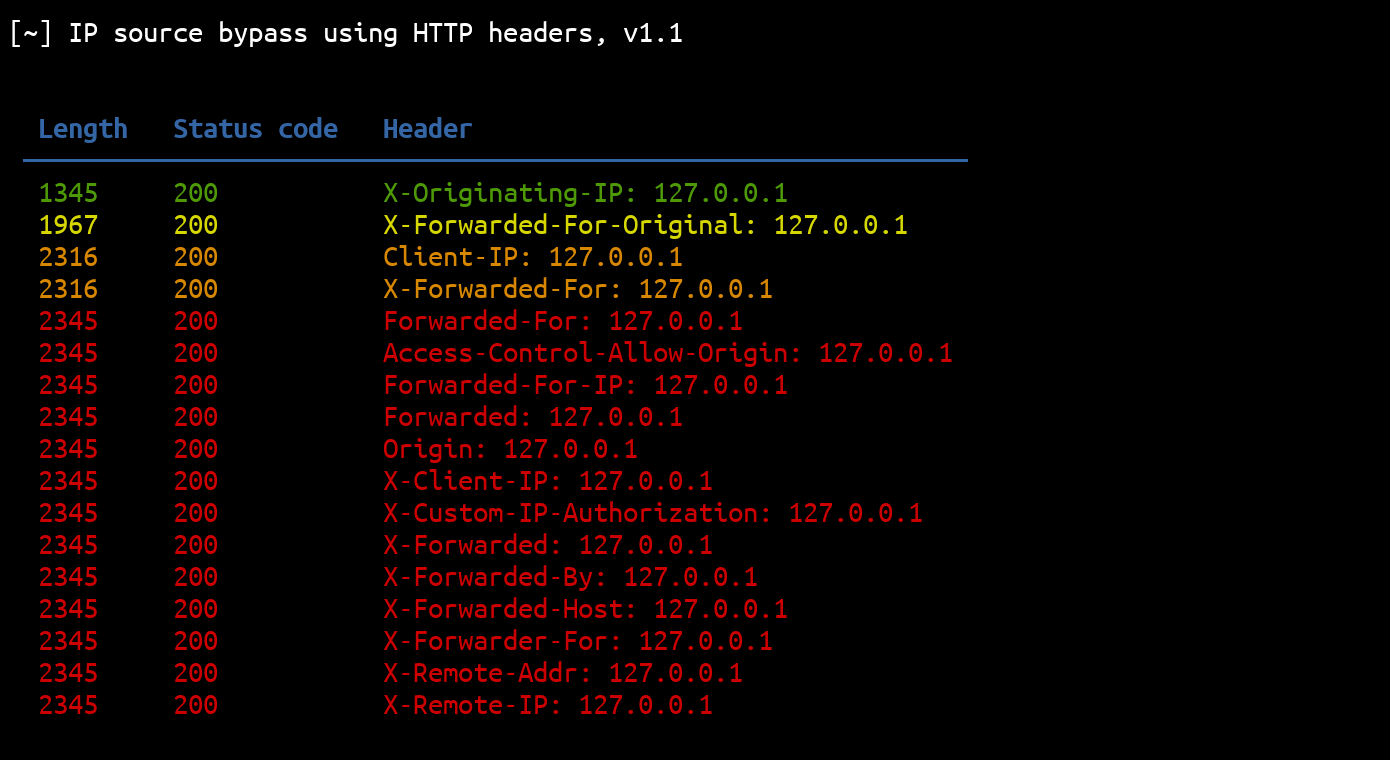 p0dalirius/ipsourcebypass
يمكن استخدام هذا النص البرمجي بلغة Python لتجاوز قيود مصدر IP باستخدام رؤوس HTTP.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
أداتان بواجهة رسومية (WinForms) لتعداد البيانات والبحث عنها واستخراجها من بيئات M365 باستخدام رموز OAuth على مستوى التطبيق
 mr-un1k0d3r/azureredops
Azure RedOps هو مجموعة أدوات أمنية هجومية لتقييم الوضع الأمني لـ Microsoft Entra ID
 puzzlepeaches/msprobe
العثور على كل ما يتعلق بـ Microsoft المحلي لرش كلمات المرور والتعداد.
 nox-project/nox-framework
إطار عمل عالي الأداء لـ OSINT/CTI للتنقل الآلي بين الهويات وتحليل المخاطر عبر أكثر من 120 مصدرًا.
 karmakstylez/cve-2024-6387
ثغرة تنفيذ كود عن بُعد بدون مصادقة في خادم OpenSSH (CVE-2024-6387)
 ameenmaali/wordlistgen
قم بإنشاء قوائم كلمات مخصصة للسياق بسرعة لاكتشاف المحتوى من قوائم عناوين URL أو المسارات.
 xnl-h4ck3r/urless
إزالة الفوضى من قائمة عناوين URL
 ustayready/python-pentesting
مجرد مستودع من نصوص بايثون عشوائية لمساعدة مختبرَي الاختراق في البدء بلغة بايثون في المهام.
 net-hunter121/api-wordlist
قوائم كلمات مُنتقاة بعناية لأسماء دوال API، والأفعال، والأسماء، لاختبار نقاط نهاية تطبيقات الويب بالفيزينغ باستخدام Burp Suite Intruder.








