
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ipsourcebypass — يمكن استخدام هذا النص البرمجي بلغة Python لتجاوز قيود مصدر IP باستخدام رؤوس HTTP. | Kitploit

أدوات/GitHubGitHub/p0dalirius/ipsourcebypass
تحليل الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراق
GitHubp0dalirius/ipsourcebypass

ipsourcebypass

يمكن استخدام هذا النص البرمجي بلغة Python لتجاوز قيود مصدر IP باستخدام رؤوس HTTP.
عرض المستودع
40453105منذ سنة واحدةتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

يمكن استخدام هذا النص البرمجي بلغة بايثون لتجاوز قيود مصدر IP باستخدام رؤوس HTTP.
GitHub release (latest by date) YouTube Channel Subscribers

الميزات

  • 17 رأس HTTP.
  • تعدد الخيوط.
  • تصدير بصيغة JSON باستخدام --json outputfile.json.
  • الكشف التلقائي عن أنجح عمليات التجاوز.

الاستخدام

$ ./ipsourcebypass.py -h
[~] IP source bypass using HTTP headers, v1.2

usage: ipsourcebypass.py [-h] [-v] -i IP [-t THREADS] [-x PROXY] [-k] [-L] [-j JSONFILE] [-C] [-H HEADERS] [-S] url

This Python script can be used to test for IP source bypass using HTTP headers

positional arguments:
  url                   e.g. https://example.com:port/path

optional arguments:
  -h, --help            show this help message and exit
  -v, --verbose         arg1 help message
  -i IP, --ip IP        IP to spoof.
  -t THREADS, --threads THREADS
                        Number of threads (default: 5)
  -x PROXY, --proxy PROXY
                        Specify a proxy to use for requests (e.g., http://localhost:8080)
  -k, --insecure        Allow insecure server connections when using SSL (default: False)
  -L, --location        Follow redirects (default: False)
  -j JSONFILE, --jsonfile JSONFILE
                        Save results to specified JSON file.
  -C, --curl            Generate curl commands for each request.
  -H HEADERS, --header HEADERS
                        arg1 help message
  -S, --save            Save all HTML responses.

الكشف التلقائي عن الاستجابات المميزة

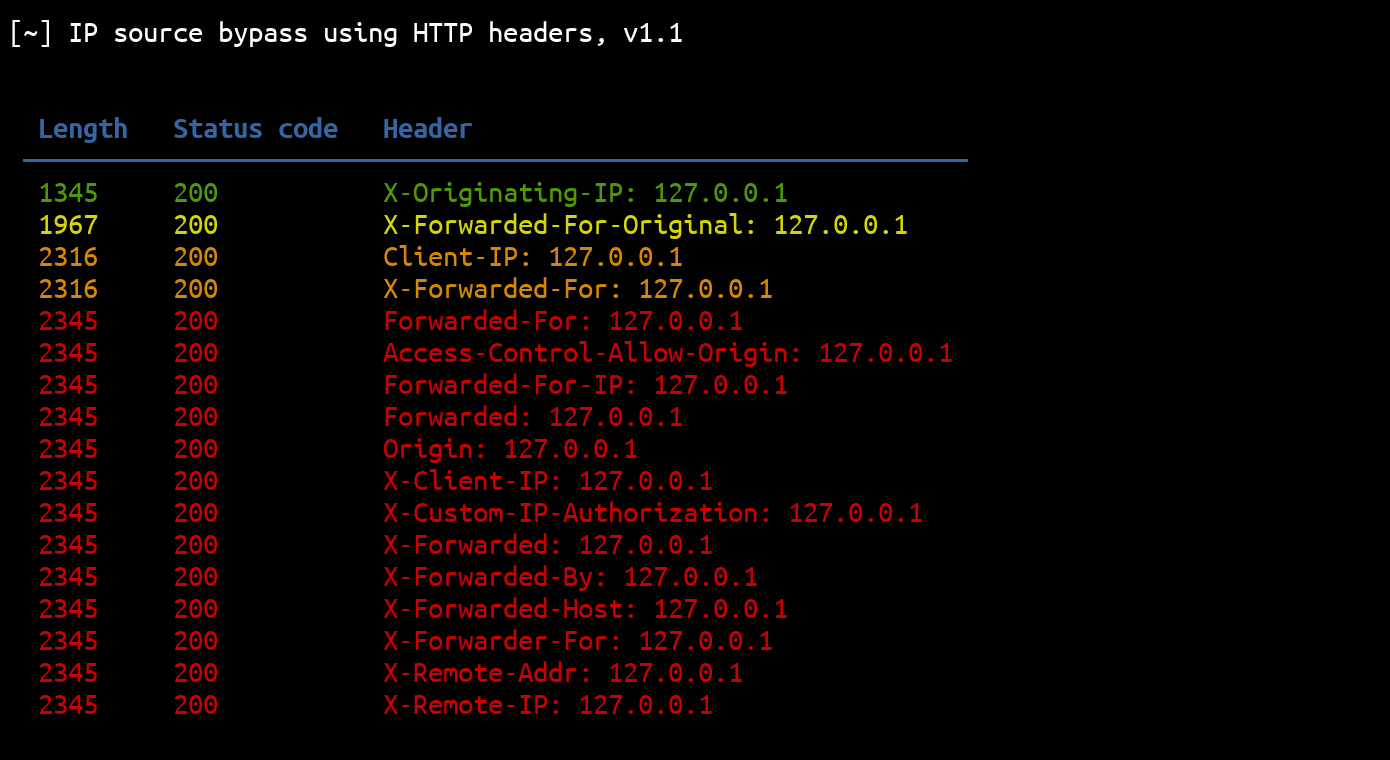
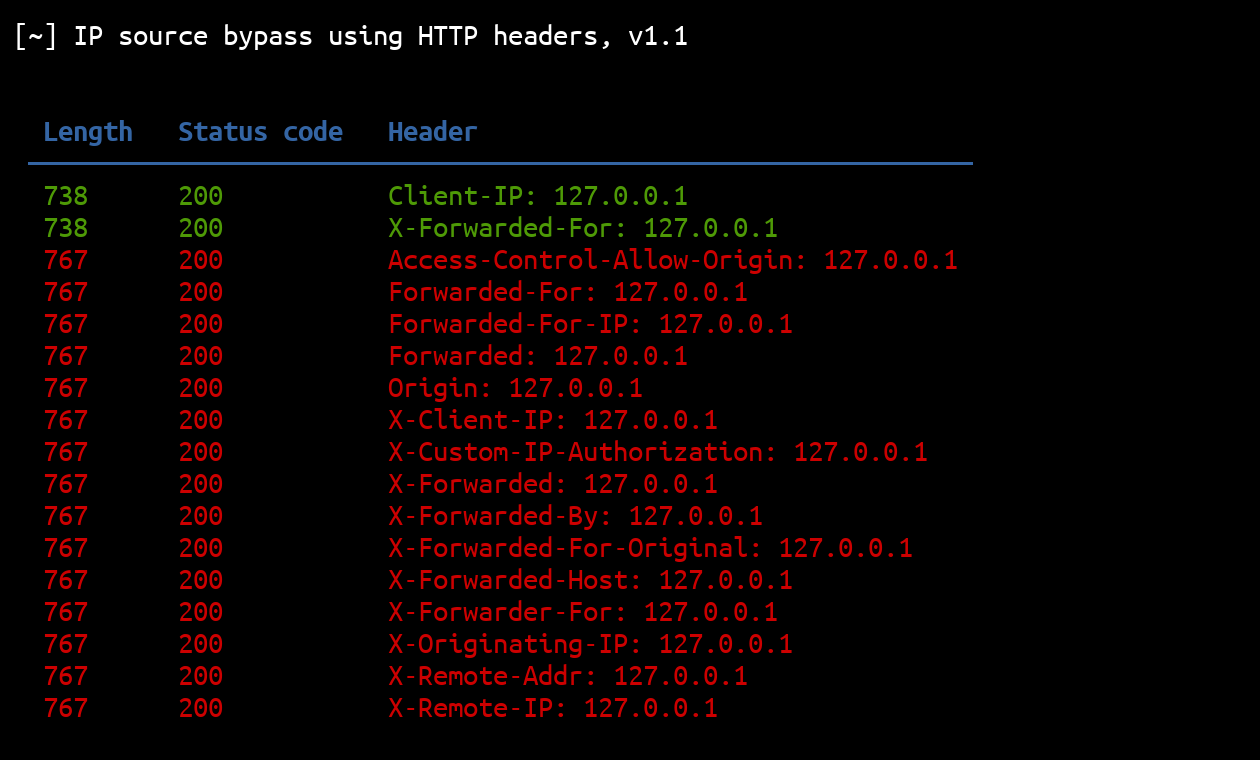
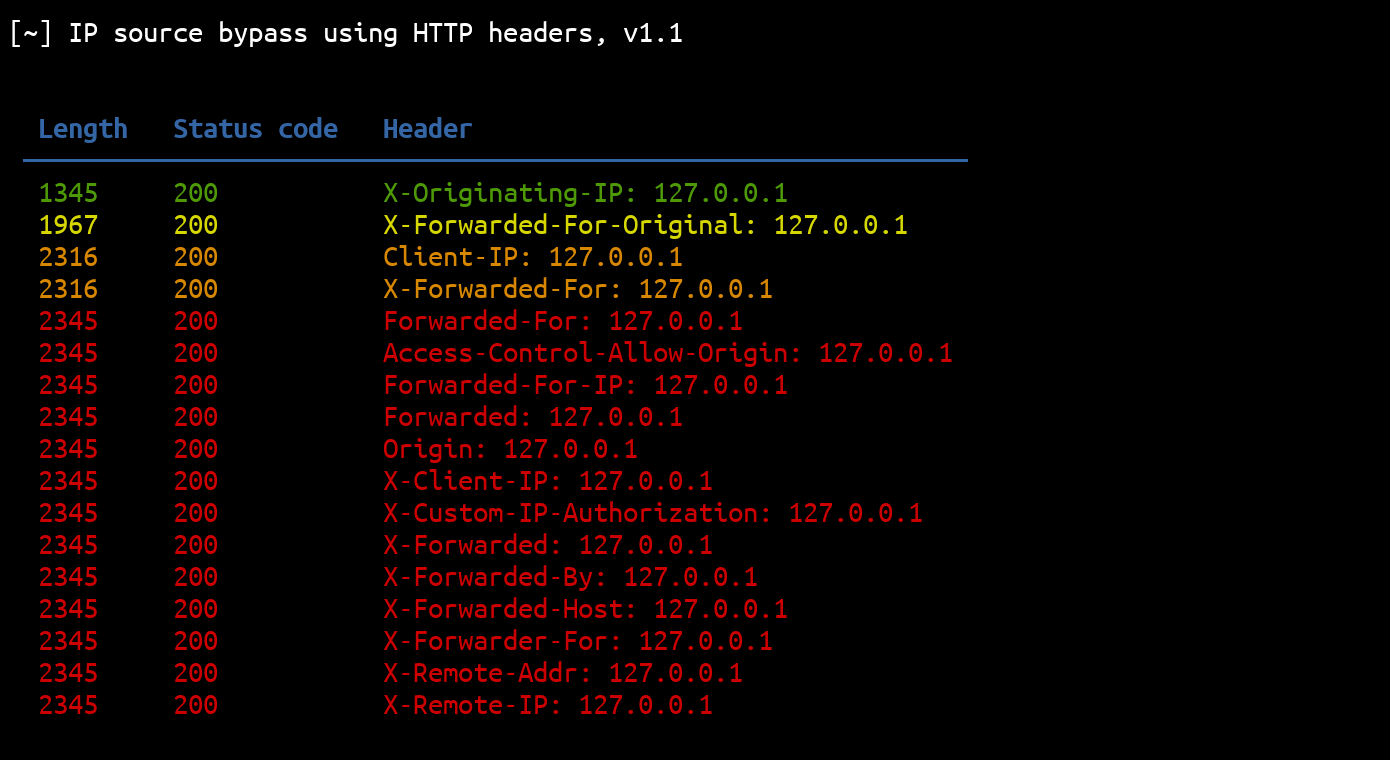
يتم فرز النتائج حسب تفرد طول استجاباتها. هذا يعني أن النتائج ذات طول الاستجابة الفريد ستكون في الأعلى، والنتائج ذات طول الاستجابة المتكرر عدة مرات ستكون في الأسفل:

طول نتيجتين مختلفتينطول أربع نتائج مختلفة

المساهمة

نرحب بطلبات السحب (Pull requests). لا تتردد في فتح مشكلة (issue) إذا أردت إضافة ميزات أخرى.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →