
 #1
 daffainfo/allaboutbugbounty
كل ما يتعلق بمكافآت الثغرات (الالتفافات، والحمولات، وما إلى ذلك)
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
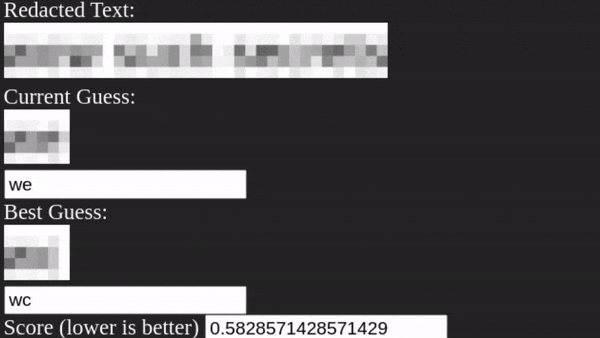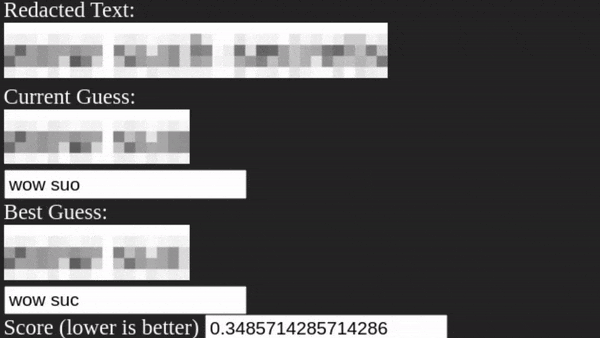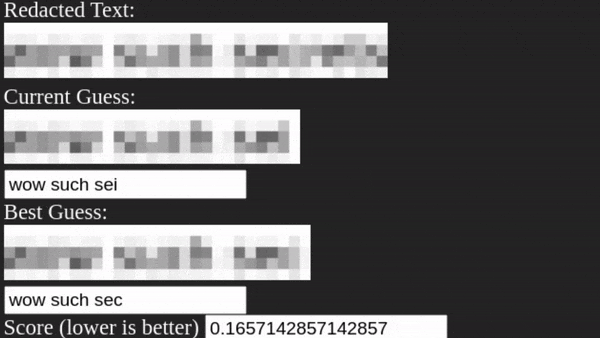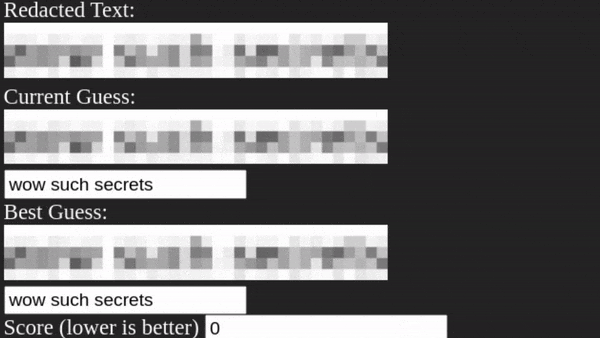 bishopfox/unredacter
لا تستخدم البكسل أبدًا أبدًا أبدًا كأسلوب للتنقيح
 aboul3la/sublist3r
أداة سريعة لتعداد النطاقات الفرعية لمختبرات الاختراق
 kingofbugbounty/kingofbugbountytips
هدفنا الرئيسي هو مشاركة نصائح من بعض صائدي الثغرات المعروفين. باستخدام منهجية الاستطلاع، نتمكن من العثور على نطاقات فرعية وواجهات برمجة تطبيقات ورموز…
 autorecon/autorecon
أداة استطلاع شبكي متعددة الخيوط تقوم بأتمتة تعداد الخدمات ومسح المنافذ وجمع المعلومات لاختبار الاختراق وبيئات CTF.
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 alessandroz/lazagne
أداة متعددة المنصات لاستعادة بيانات الاعتماد، تقوم باستخراج كلمات المرور المخزنة من المتصفحات، عملاء البريد الإلكتروني، قواعد البيانات، آليات النظام،…
 shmilylty/oneforall
أداة تعداد نطاقات فرعية متعددة المصادر تضم أكثر من 50 وحدة جمع، وهجوم القوة الغاشمة على DNS، وتحليل DNS سلبي، وشفافية الشهادات، وكشط محركات البحث،…
 ntop/ndpi
مجموعة أدوات برمجية مفتوحة المصدر لفحص الحزم العميق
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 efforg/rayhunter
أداة Rust لكشف محاكيات مواقع الخلايا على نقطة اتصال Orbic المحمولة
 projectdiscovery/naabu
ماسح منافذ سريع مكتوب بلغة Go مع التركيز على الموثوقية والبساطة. مصمم لاستخدامه مع أدوات أخرى لاكتشاف سطح الهجوم في مكافآت الثغرات واختبارات الاختراق.
 ihebski/defaultcreds-cheat-sheet
مكان واحد لجميع بيانات الاعتماد الافتراضية لمساعدة فرق الأزرق/الأحمر في تحديد الأجهزة ذات كلمة المرور الافتراضية 🛡️
 webbreacher/whatsmyname
مجموعة بيانات يديرها المجتمع تضم أكثر من 700 موقع للعثور على الحسابات عبر اسم المستخدم — تُشغّل أدوات OSINT وأدوات البصمة الرقمية.
 olivierlaflamme/cheatsheet-god
بنك مرجعي لاختبار الاختراق - مرجع سريع لـ OSCP / PTP & PTX
 osintbrazuca/osint-brazuca
مستودع أنشئ بهدف جمع المعلومات والمصادر (مواقع إلكترونية/بوابات) وحيل OSINT ضمن سياق البرازيل.








