
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
منصة زرع وC2 مدعومة باستدعاءات النظام عبر الأنظمة — استدعاءات نظام مباشرة (Win)، استدعاءات نظام خام (Linux)، قنوات HTTPS/DNS/ICMP. بدون طبقة winapi.
 tastypepperoni/runaswintcb
استغلال (Exploit) لإثبات المفهوم مكتوب بلغة C يقوم بتشغيل ملف DLL محمي بـ WinTcb-Light من مساحة المستخدم (userland)، مما يوضح بدائية تصعيد صلاحيات في…
 horizon3ai/backup_dc_registry
POC بسيط يستغل صلاحيات Backup Operator لتفريغ SAM وSYSTEM وSECURITY عن بُعد
 wh04m1001/cve-2023-20178
إثبات المفهوم لثغرة حذف ملفات تعسفية في Cisco Secure Client وAnyConnect، مما يتيح تصعيد الامتيازات إلى SYSTEM عبر استغلال Windows Installer.
 flangvik/regpwnbof
Bof of RegPwn by MDSec
 mitchmoser/lacheck
تجميعة C# .NET متعددة الخيوط لتعداد الصلاحيات الإدارية المحلية عبر مضيفي ويندوز باستخدام SMB و WMI و WinRM، مع التكامل مع BloodHound لاستطلاع Active…
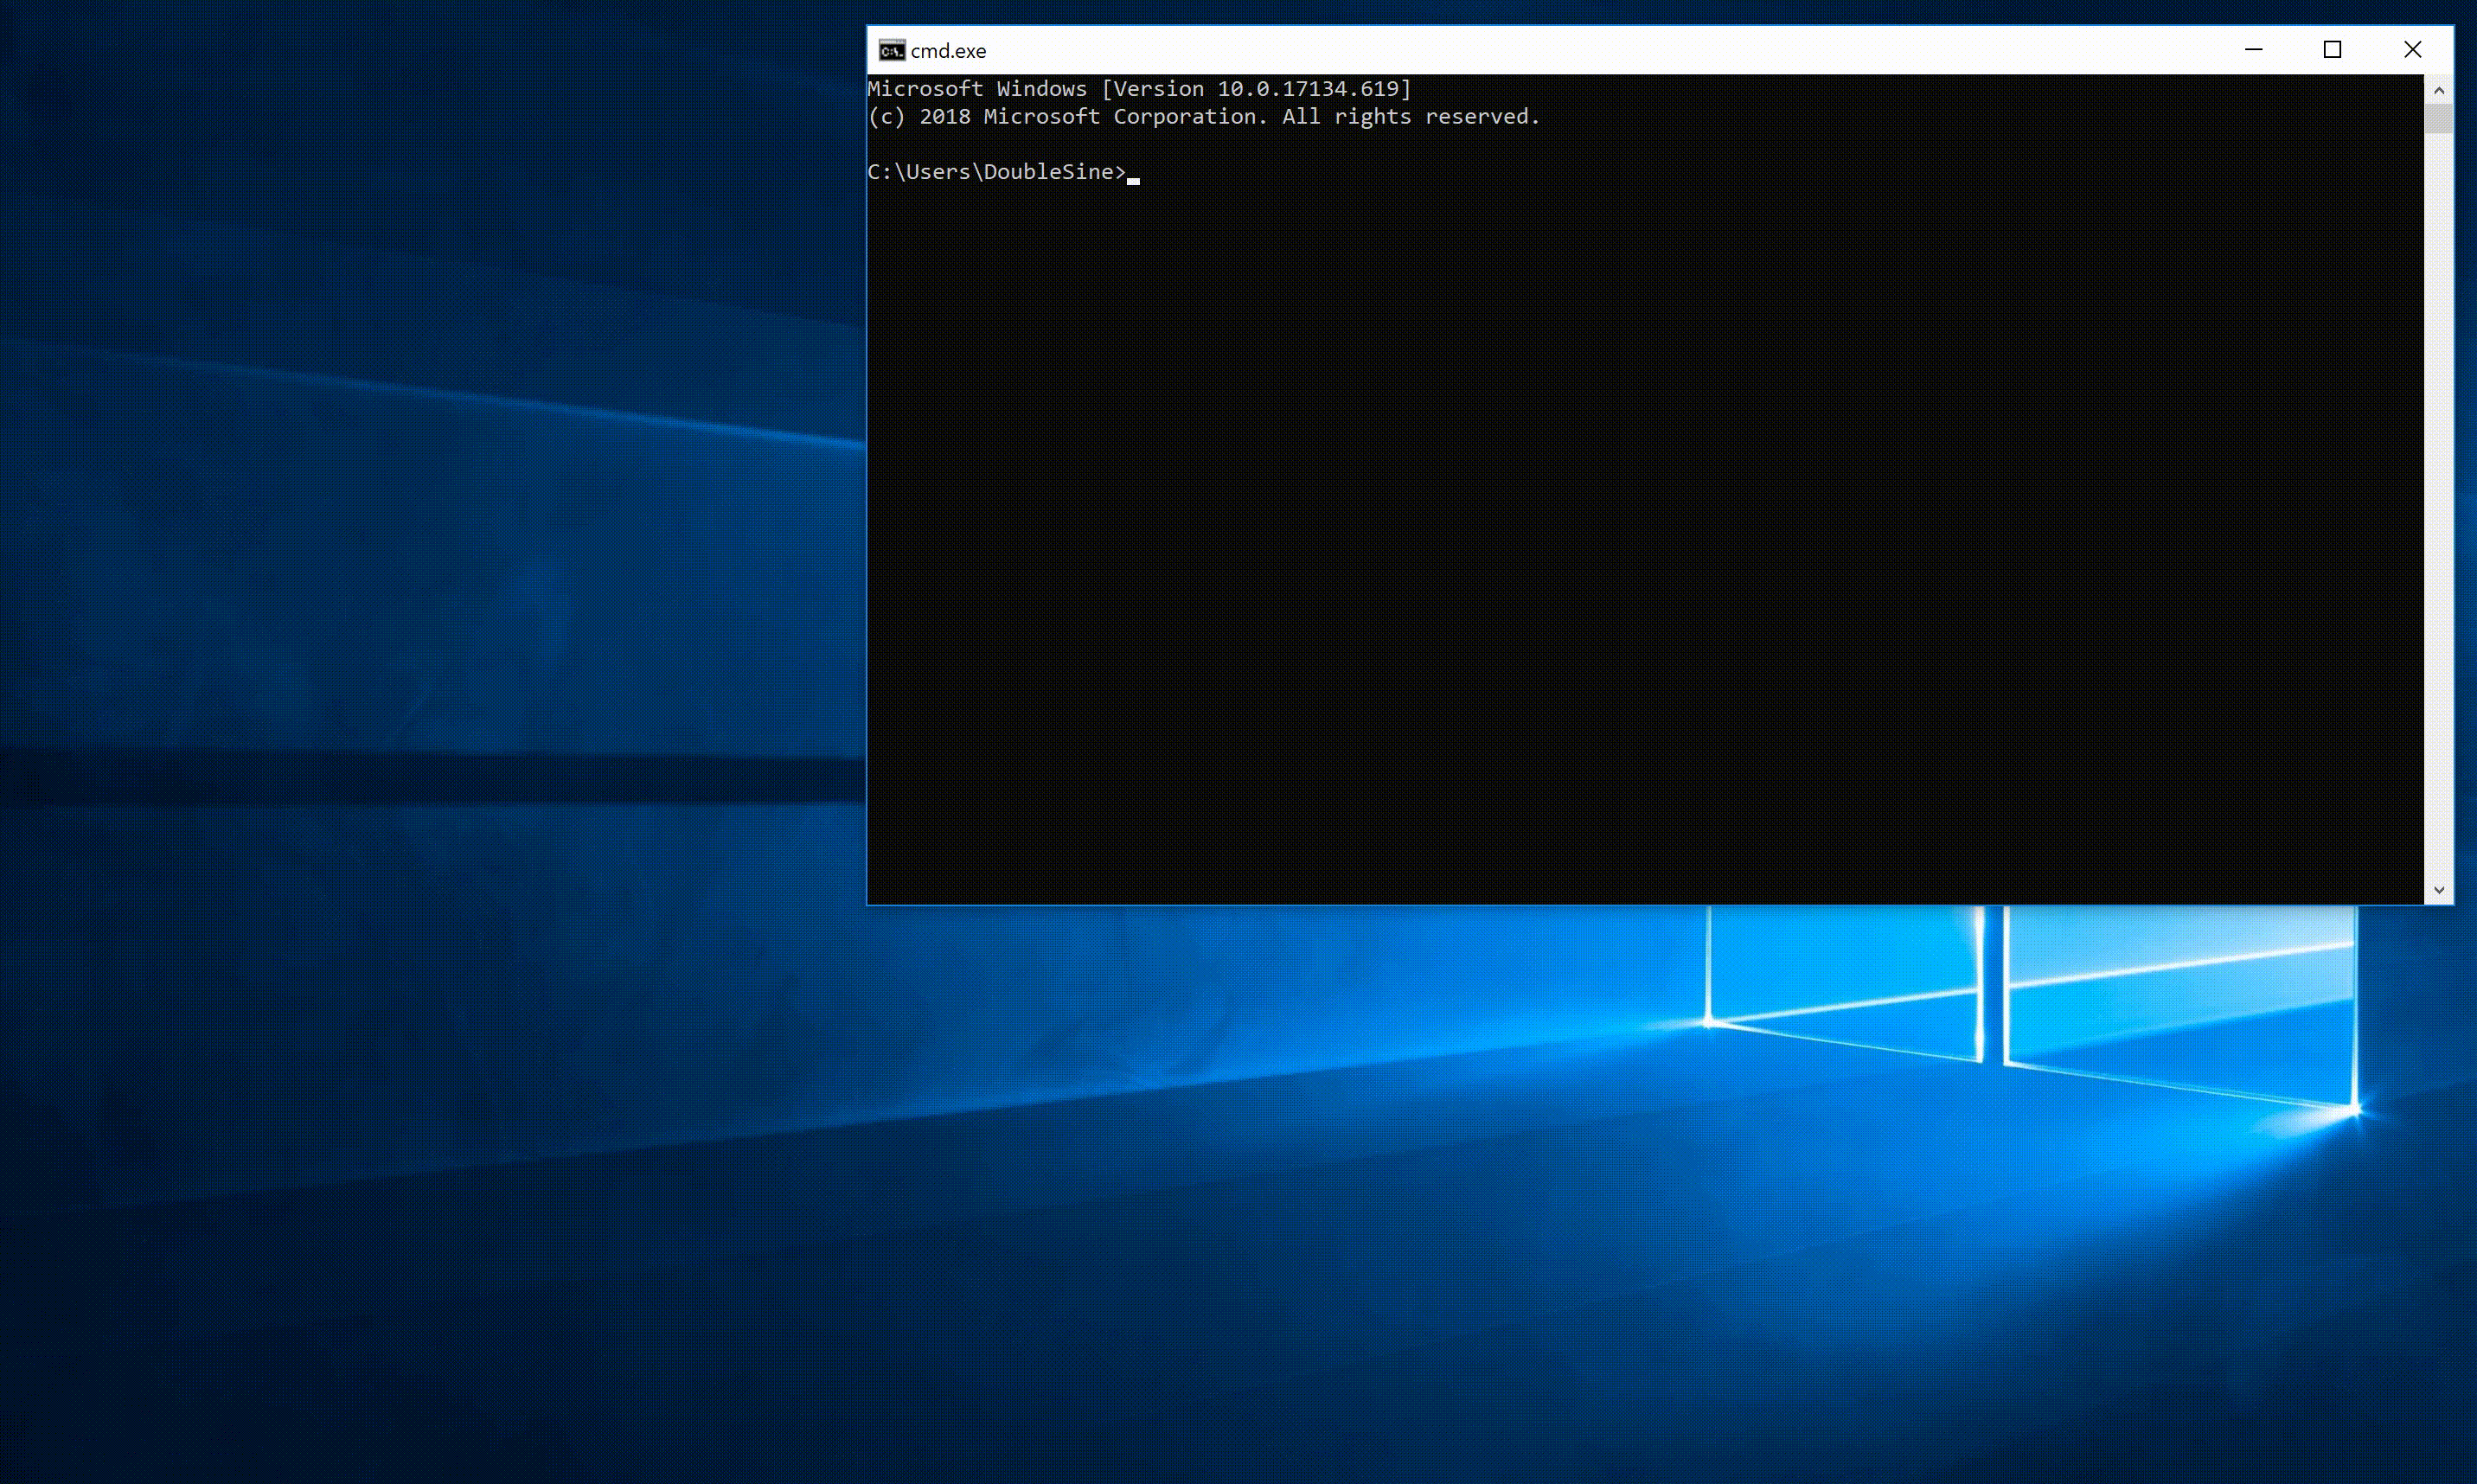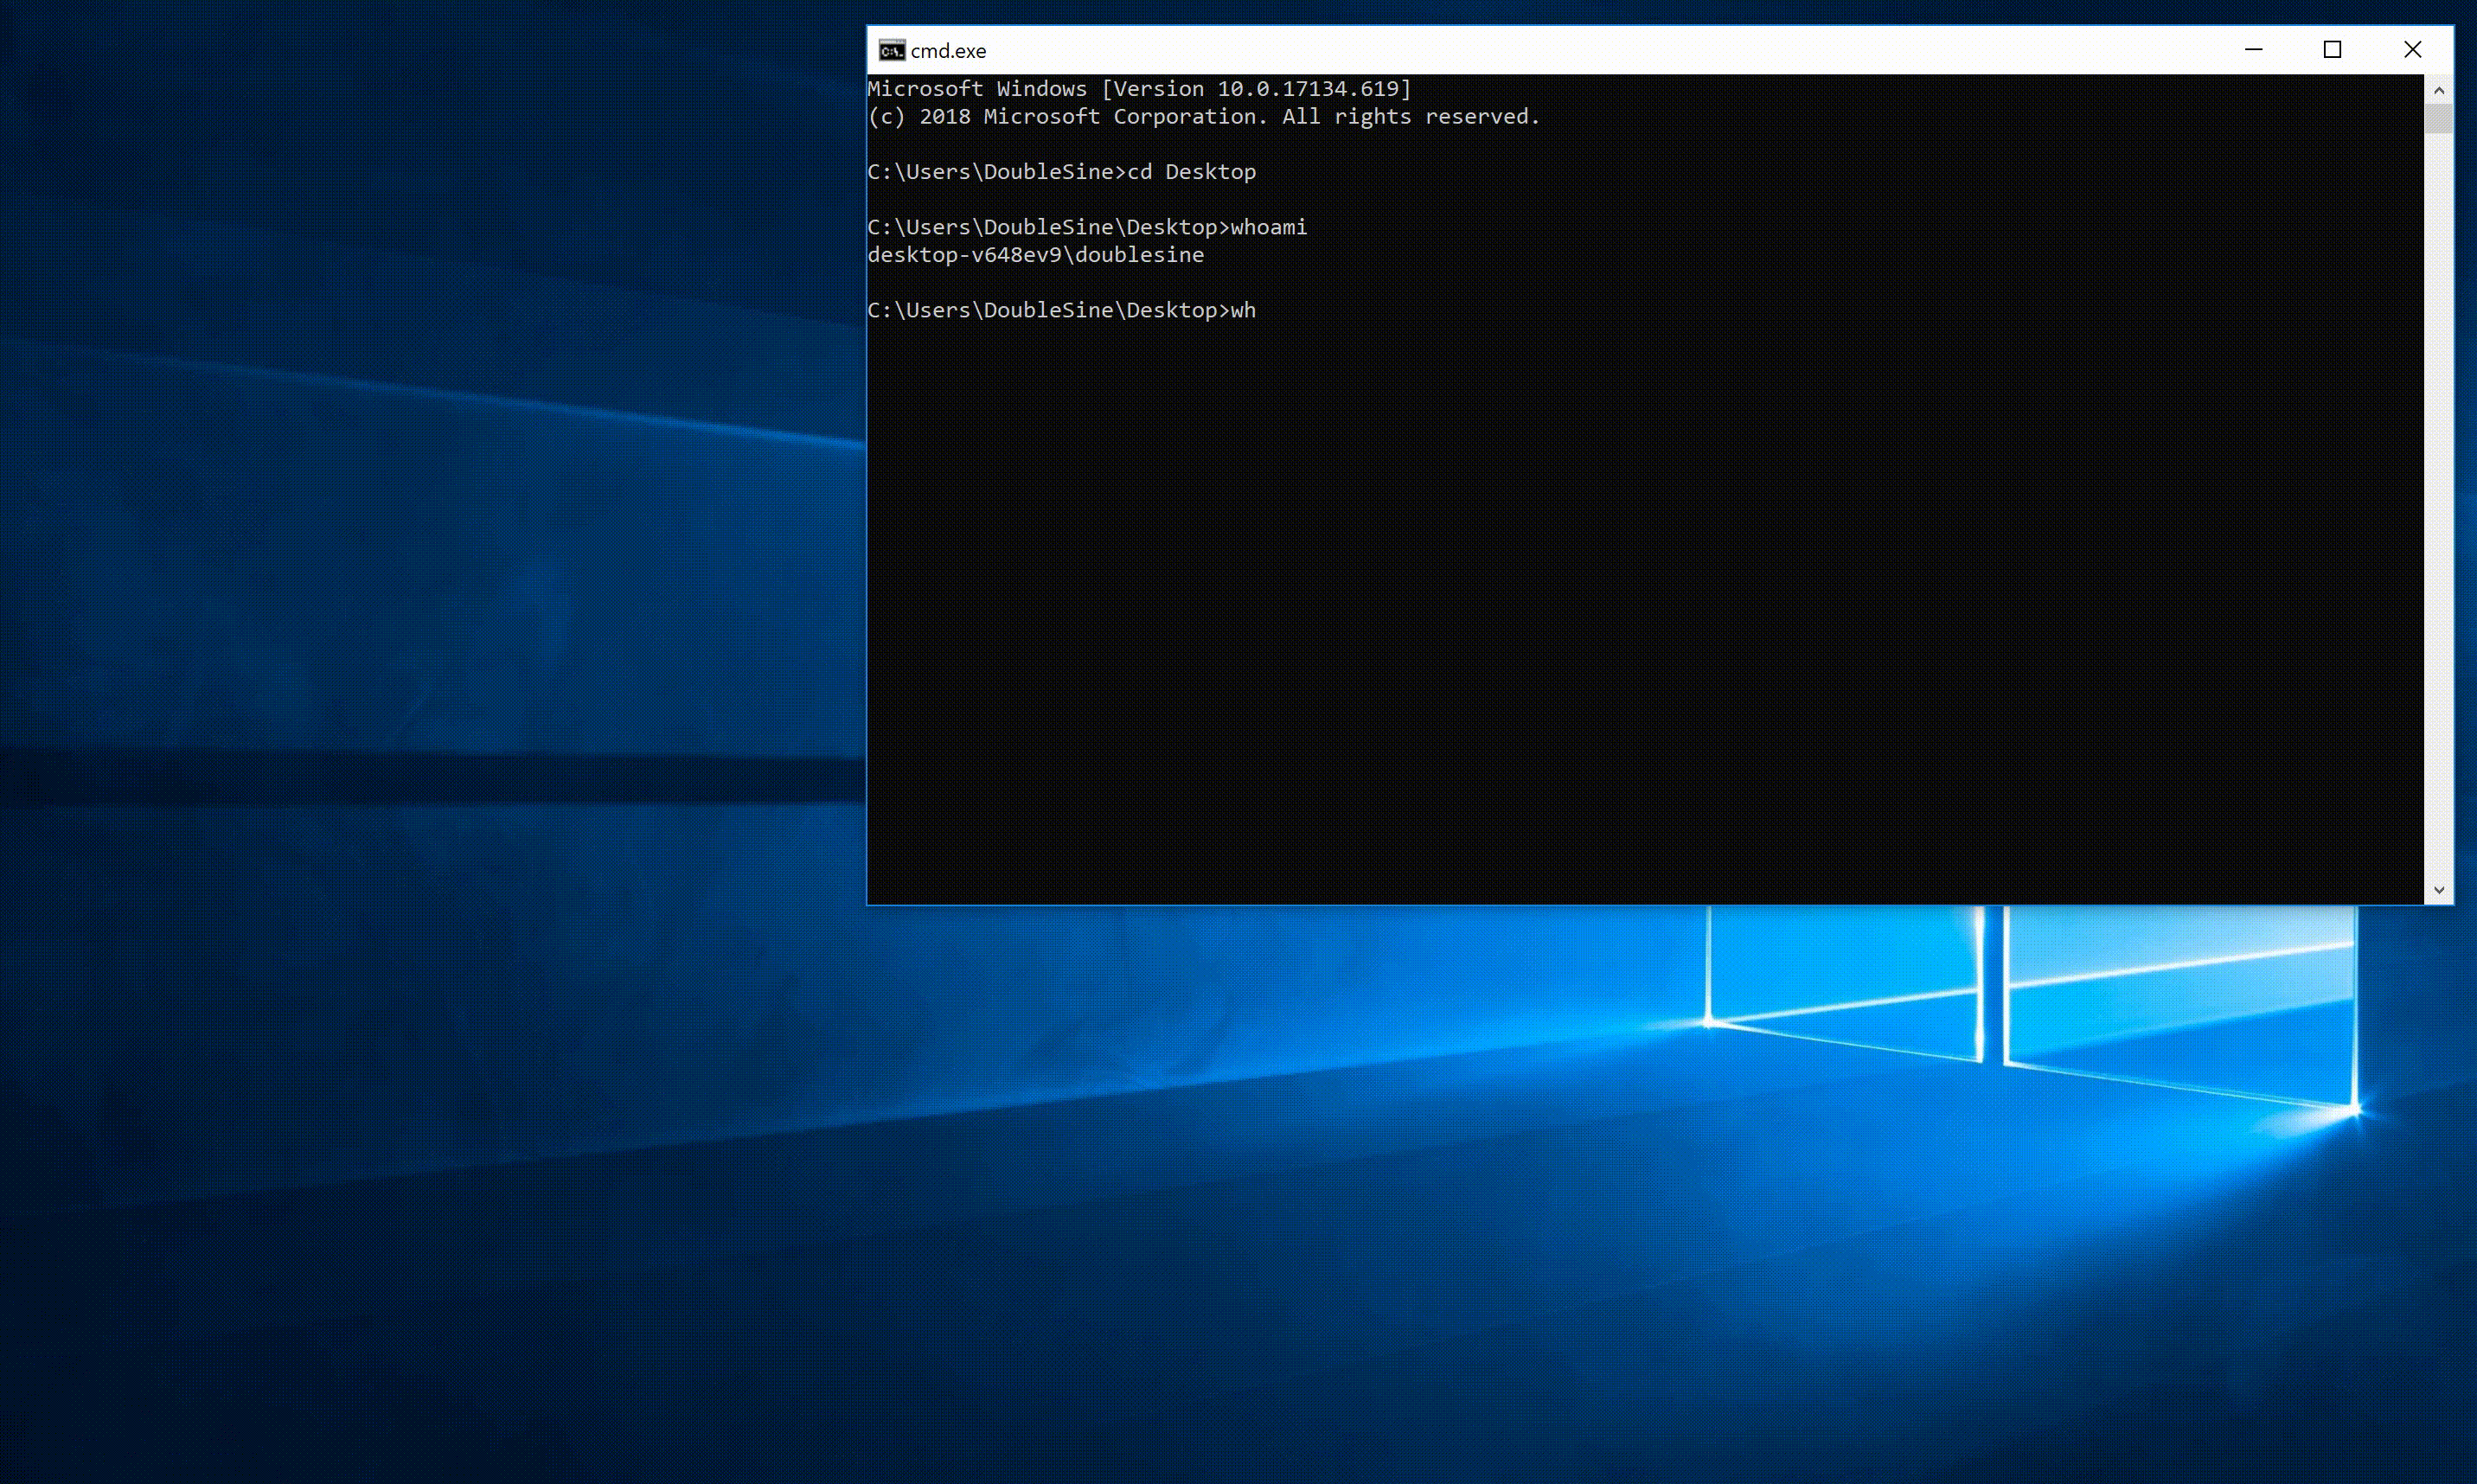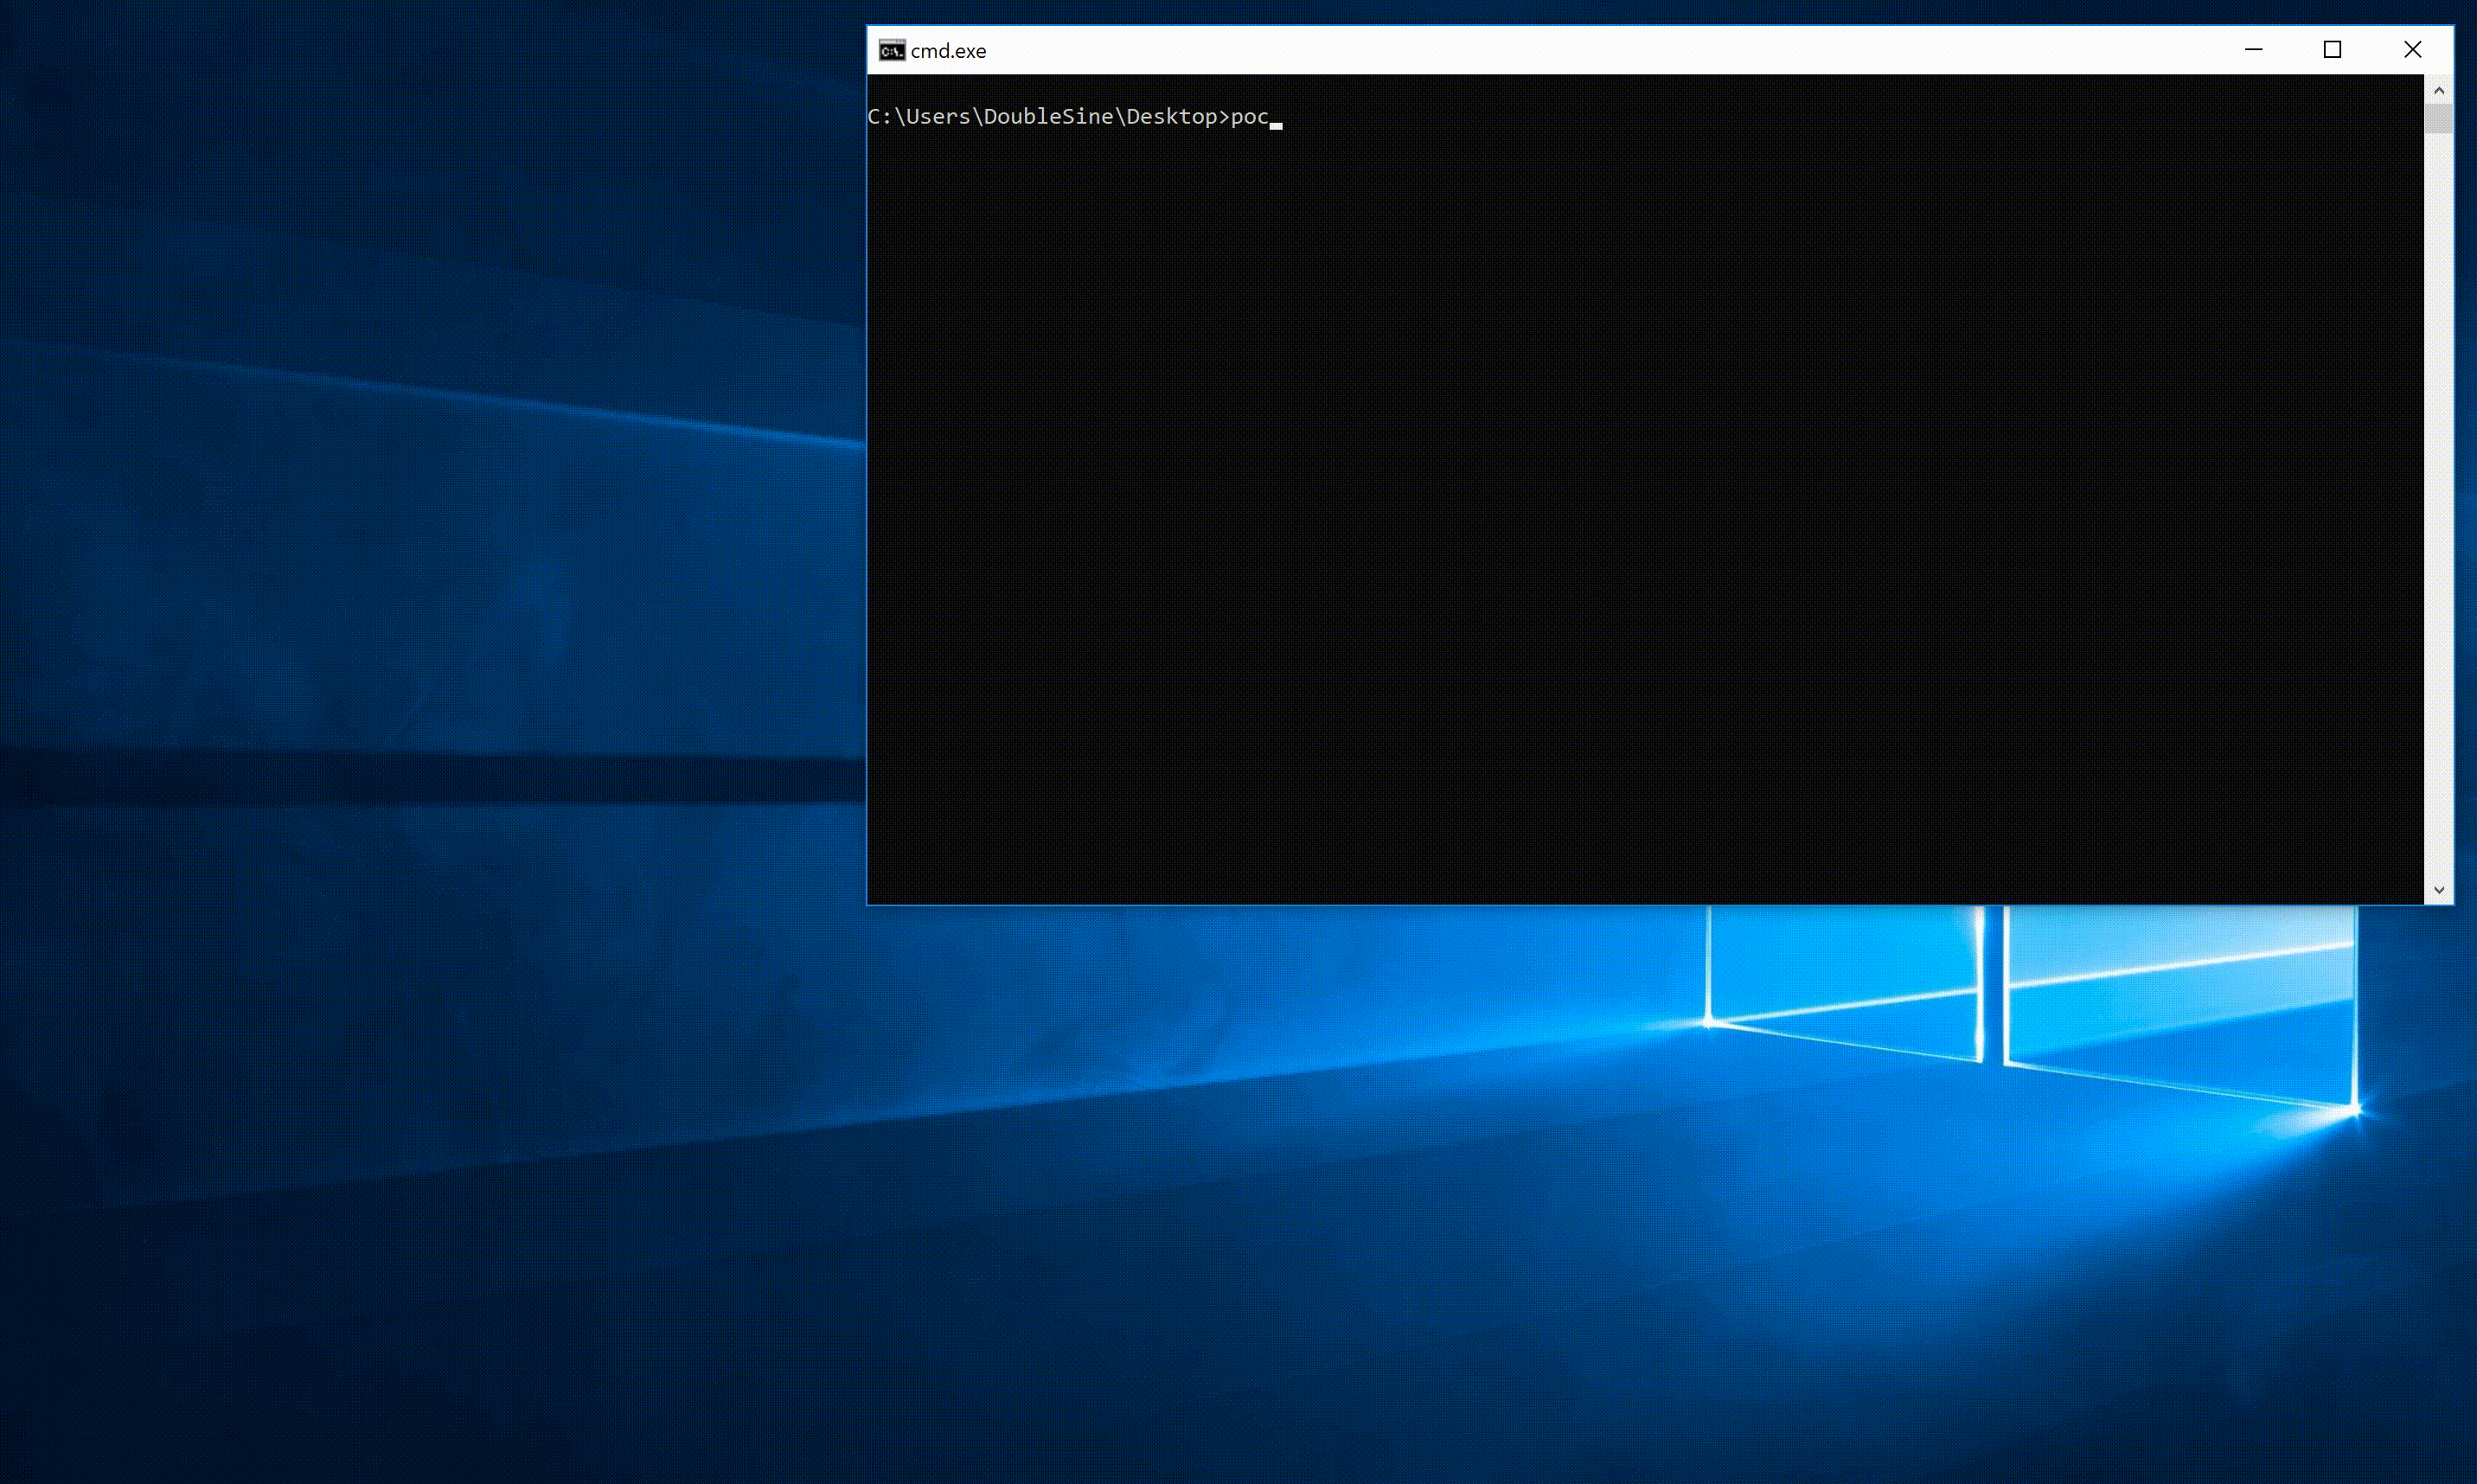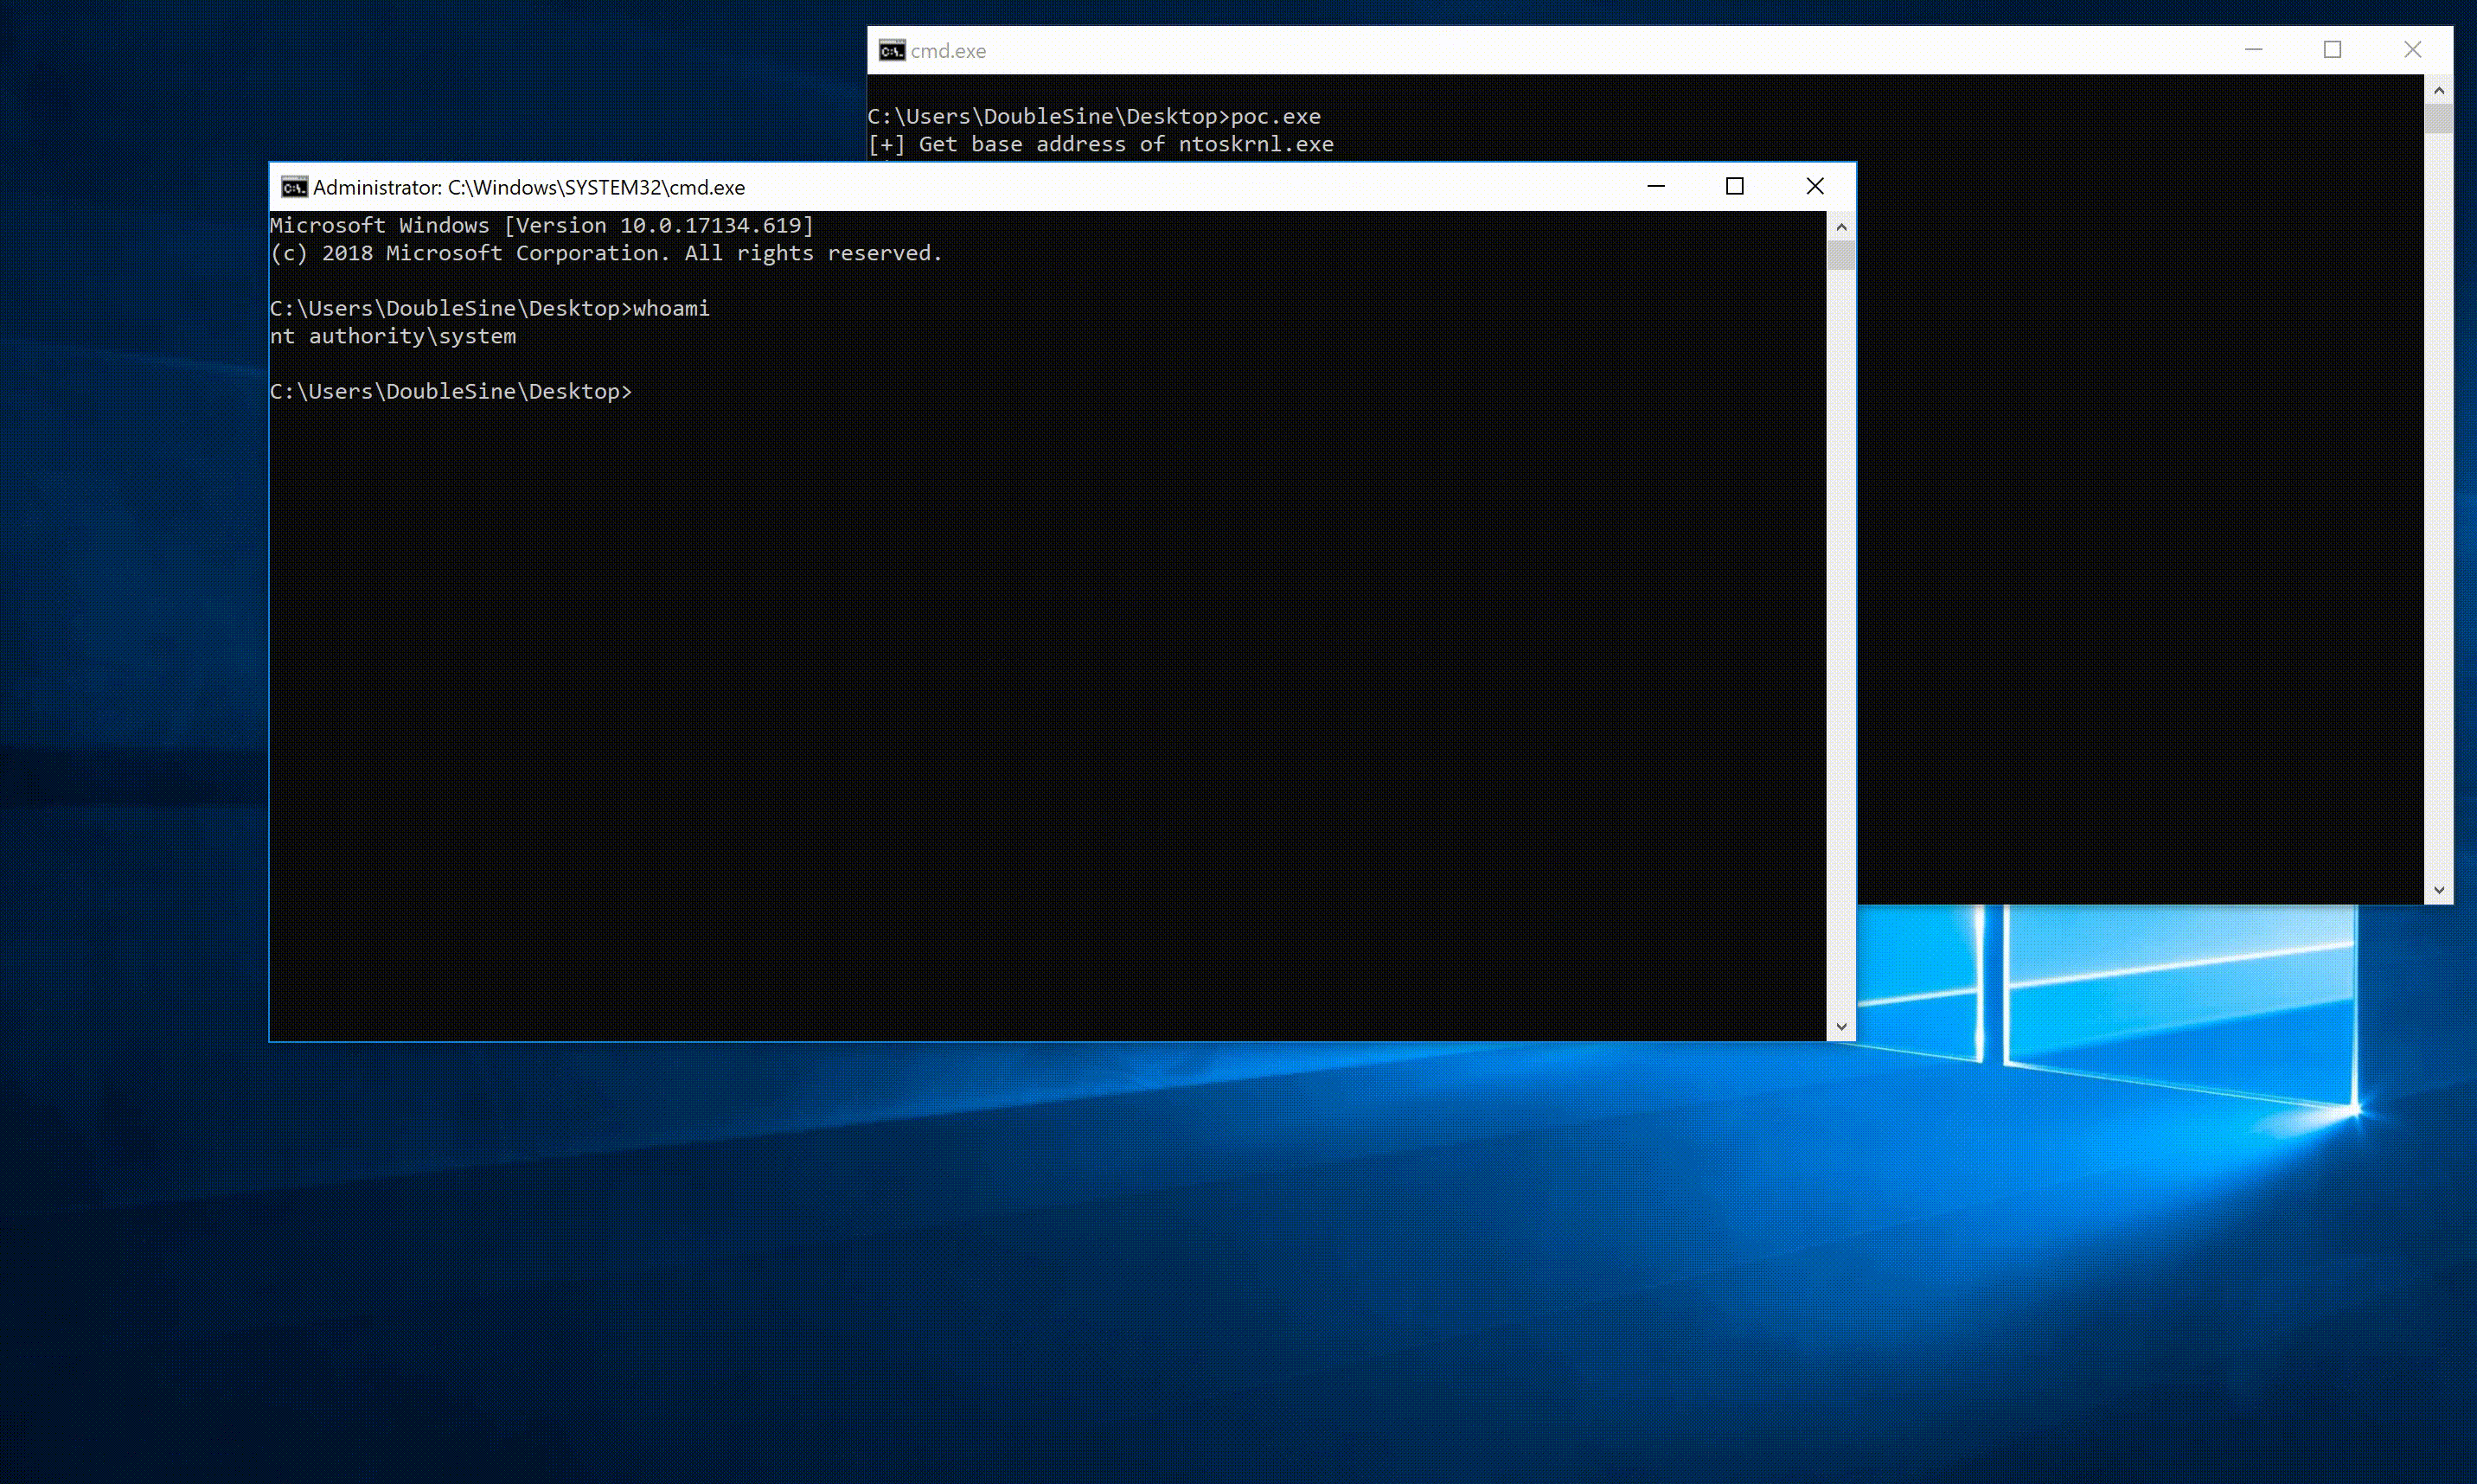 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. تم النقل من https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
CVE-2018-8440 استغلال مستقل
 frkngksl/silentnimvest
تنفيذ Nim لطريقة استخراج بيانات الاعتماد من خلايا SAM/SECURITY لـ sud0Ru (المعروفة باسم SilentHarvest)
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
أداة حقن DLL تدعم Session 0
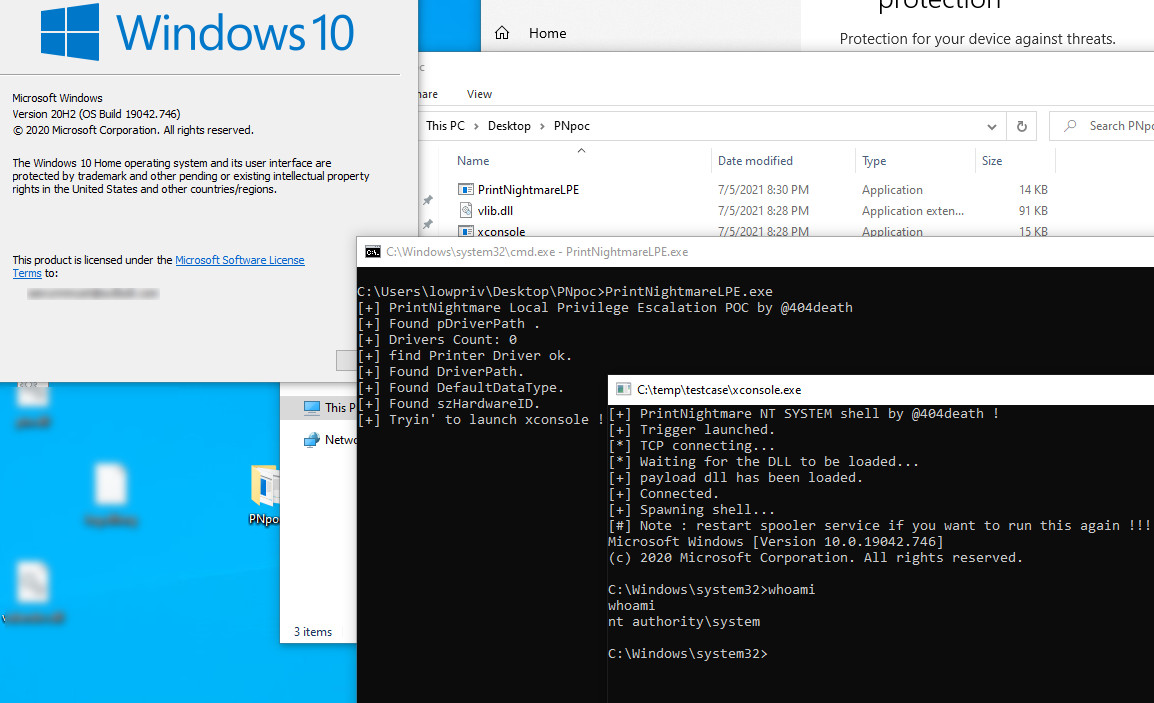 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
استغلال تصعيد امتيازات محلي لثغرة نواة Linux CVE-2022-0847 (Dirty Pipe)، مما يسمح للمستخدمين غير المميزين بالكتابة فوق البيانات في الملفات للقراءة…
 hackerhouse-opensource/mssettingsdelegateexecute
تجاوز UAC على نظام Windows 10/11 x64 باستخدام مفتاح التسجيل DelegateExecute الخاص بـ ms-settings.
 puckblush/tofu
أداة اختراق نظام الملفات دون اتصال لويندوز تعمل على لينكس
 dzonerzy/poc-cve-2021-4034
إثبات مفهوم لـ CVE-2021-4034 الملقب بـ pwnkit
 kpwn/vpwn
تصعيد صلاحيات محلي في xnu عبر cve-2015-1140 IOHIDSecurePromptClient injectStringGated تجاوز سعة الكومة | poc||gtfo








