
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 ad-security/ad_miner
AD Miner هي أداة تدقيق لـ Active Directory تستخدم استعلامات Cypher لتحليل البيانات من قاعدة البيانات البيانية #Bloodhound بهدف كشف نقاط الضعف الأمنية.
 sailay1996/awesome_windows_logical_bugs
جمع لحالات التعلم
 cube0x0/krbrelay
إطار عمل لترحيل Kerberos في بيئات Windows يتيح ترحيل المصادقة، وتصعيد الامتيازات، والحركة الجانبية عبر بروتوكولات LDAP وSMB وHTTP وRPC.
 hunterdii/tryhackme-roadmap
مرحبًا أيها الهاكرز الطموحون! 🕵️♂️ إليكم قائمة تضم أكثر من 500 غرفة مجانية على TryHackMe لتبدأوا رحلتكم في الأمن السيبراني. هذه الغرف مجانية…
 0xdigimon/penetrationtesting_notes-
ملاحظاتي حول اختبار الاختراق
 bcoles/kernel-exploits
استغلالات متنوعة للنواة
 semperis/entragoat
بيئة Microsoft Entra ID ضعيفة عمدًا. تعلم أمان الهوية من خلال تحديات هجومية واقعية عملية.
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE استغلال #SMBGhost
 al1ex/pentest-tools
أدوات اختراق الشبكة الداخلية
 nurupo/rootkit
وحدة نواة لينكس تمنح صلاحيات الجذر، وتُخفي العمليات/الملفات، وتحمي نفسها من الإلغاء، مصممة لأغراض تعليمية على أنوية أوبونتو.
 yaxser/backstab
أداة لقتل العمليات المحمية بمضادات البرامج الضارة
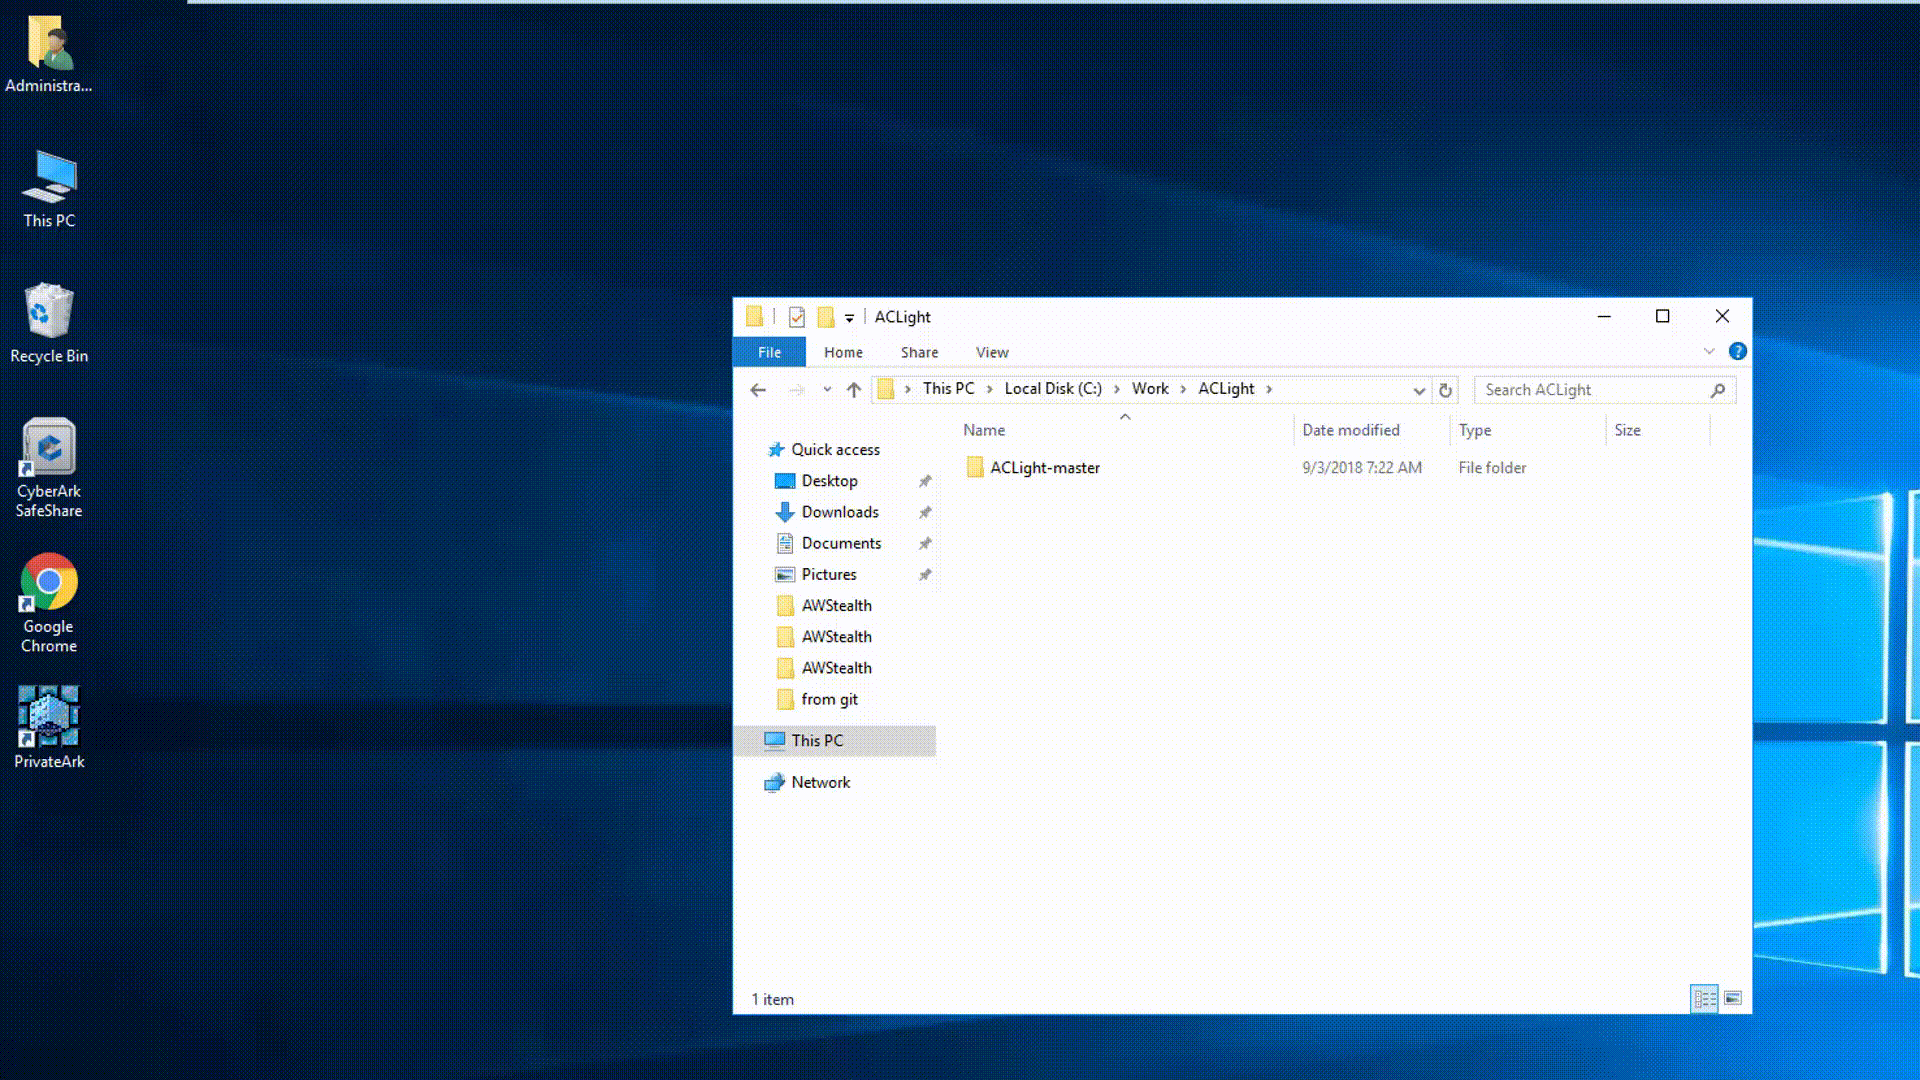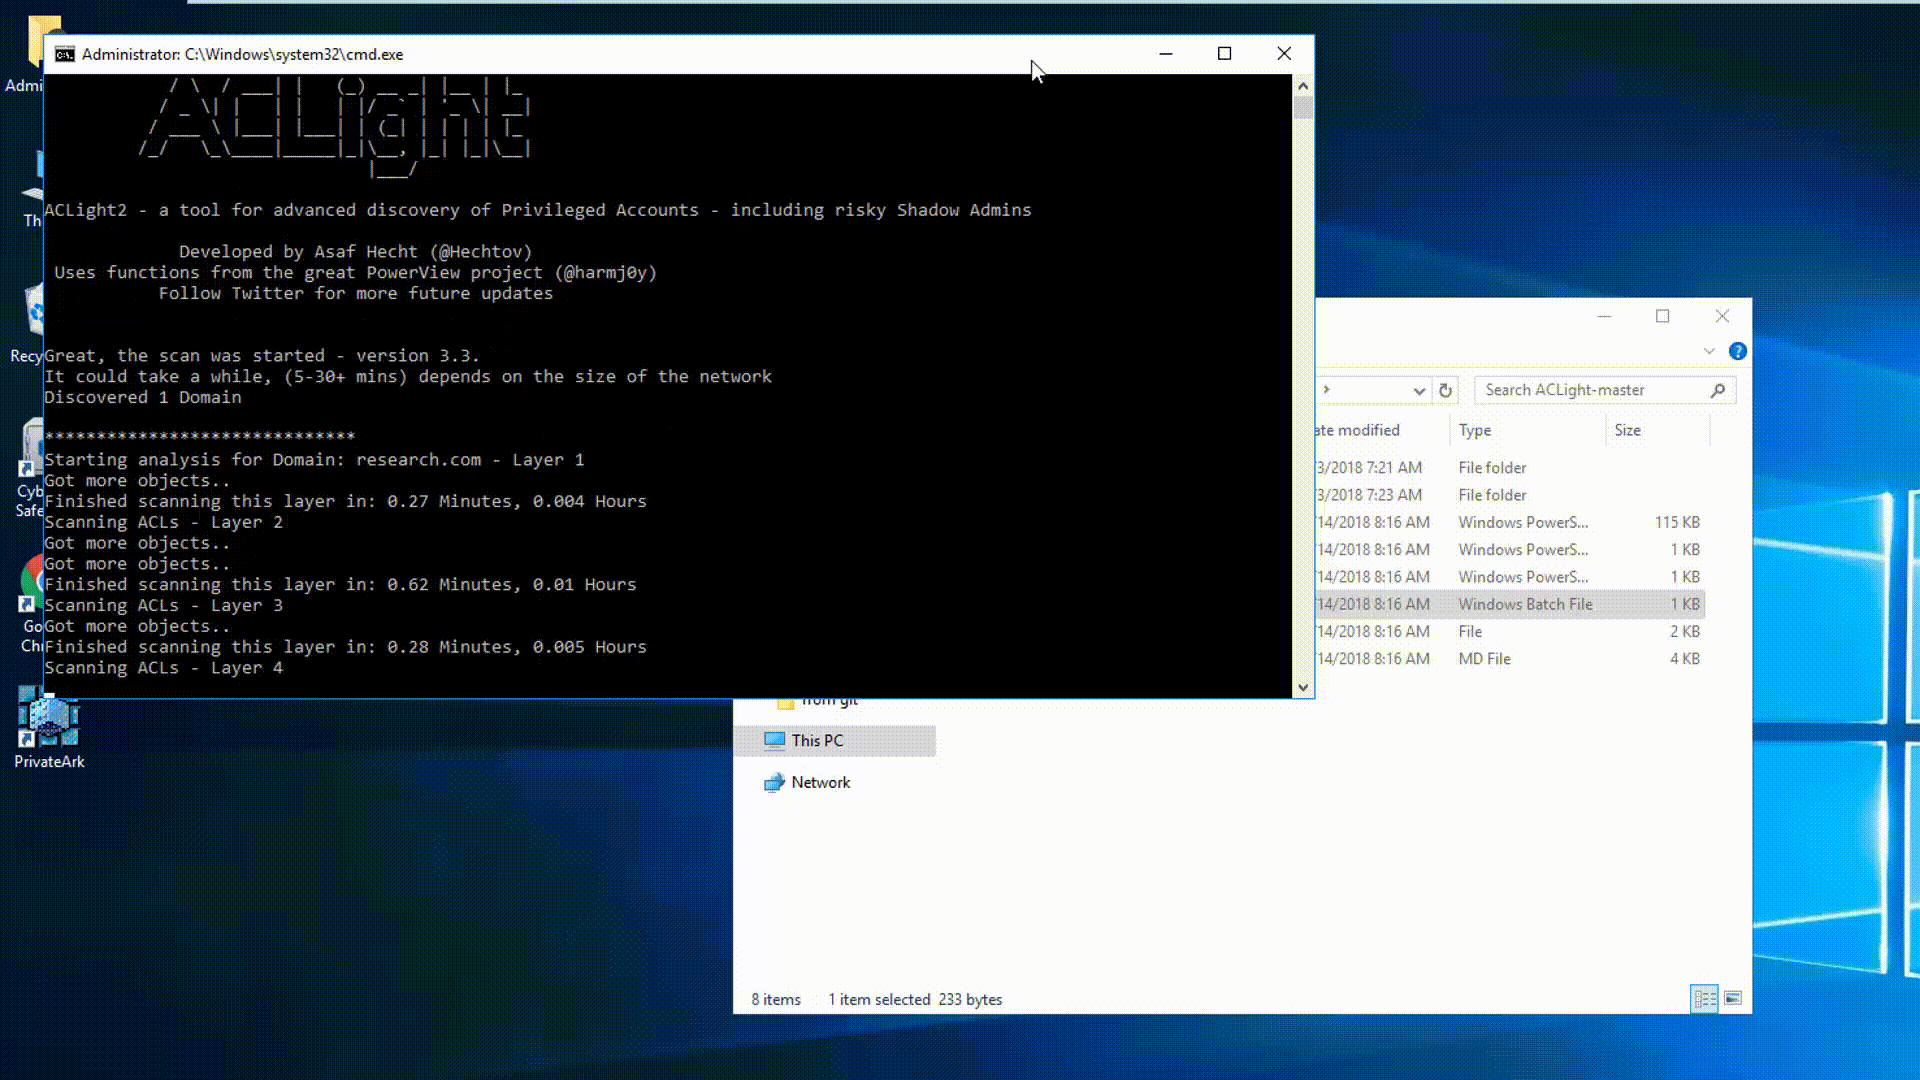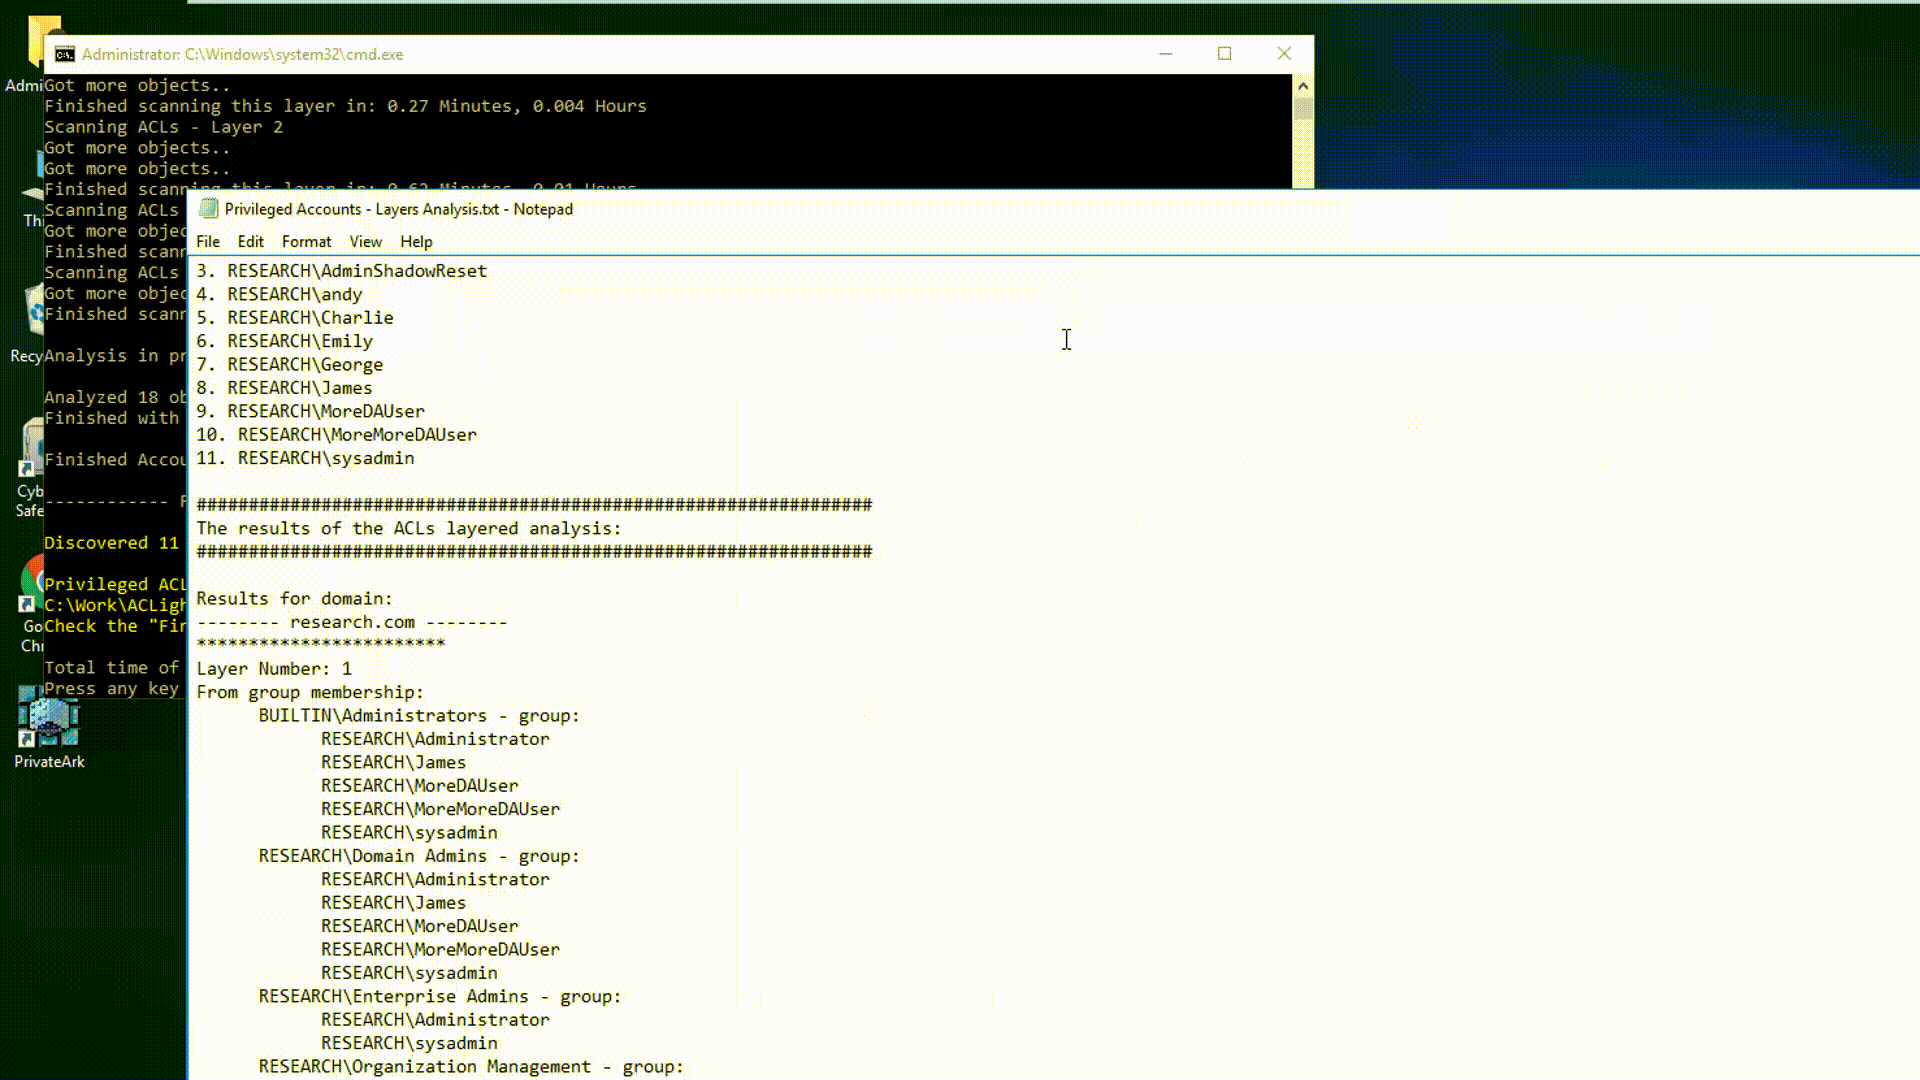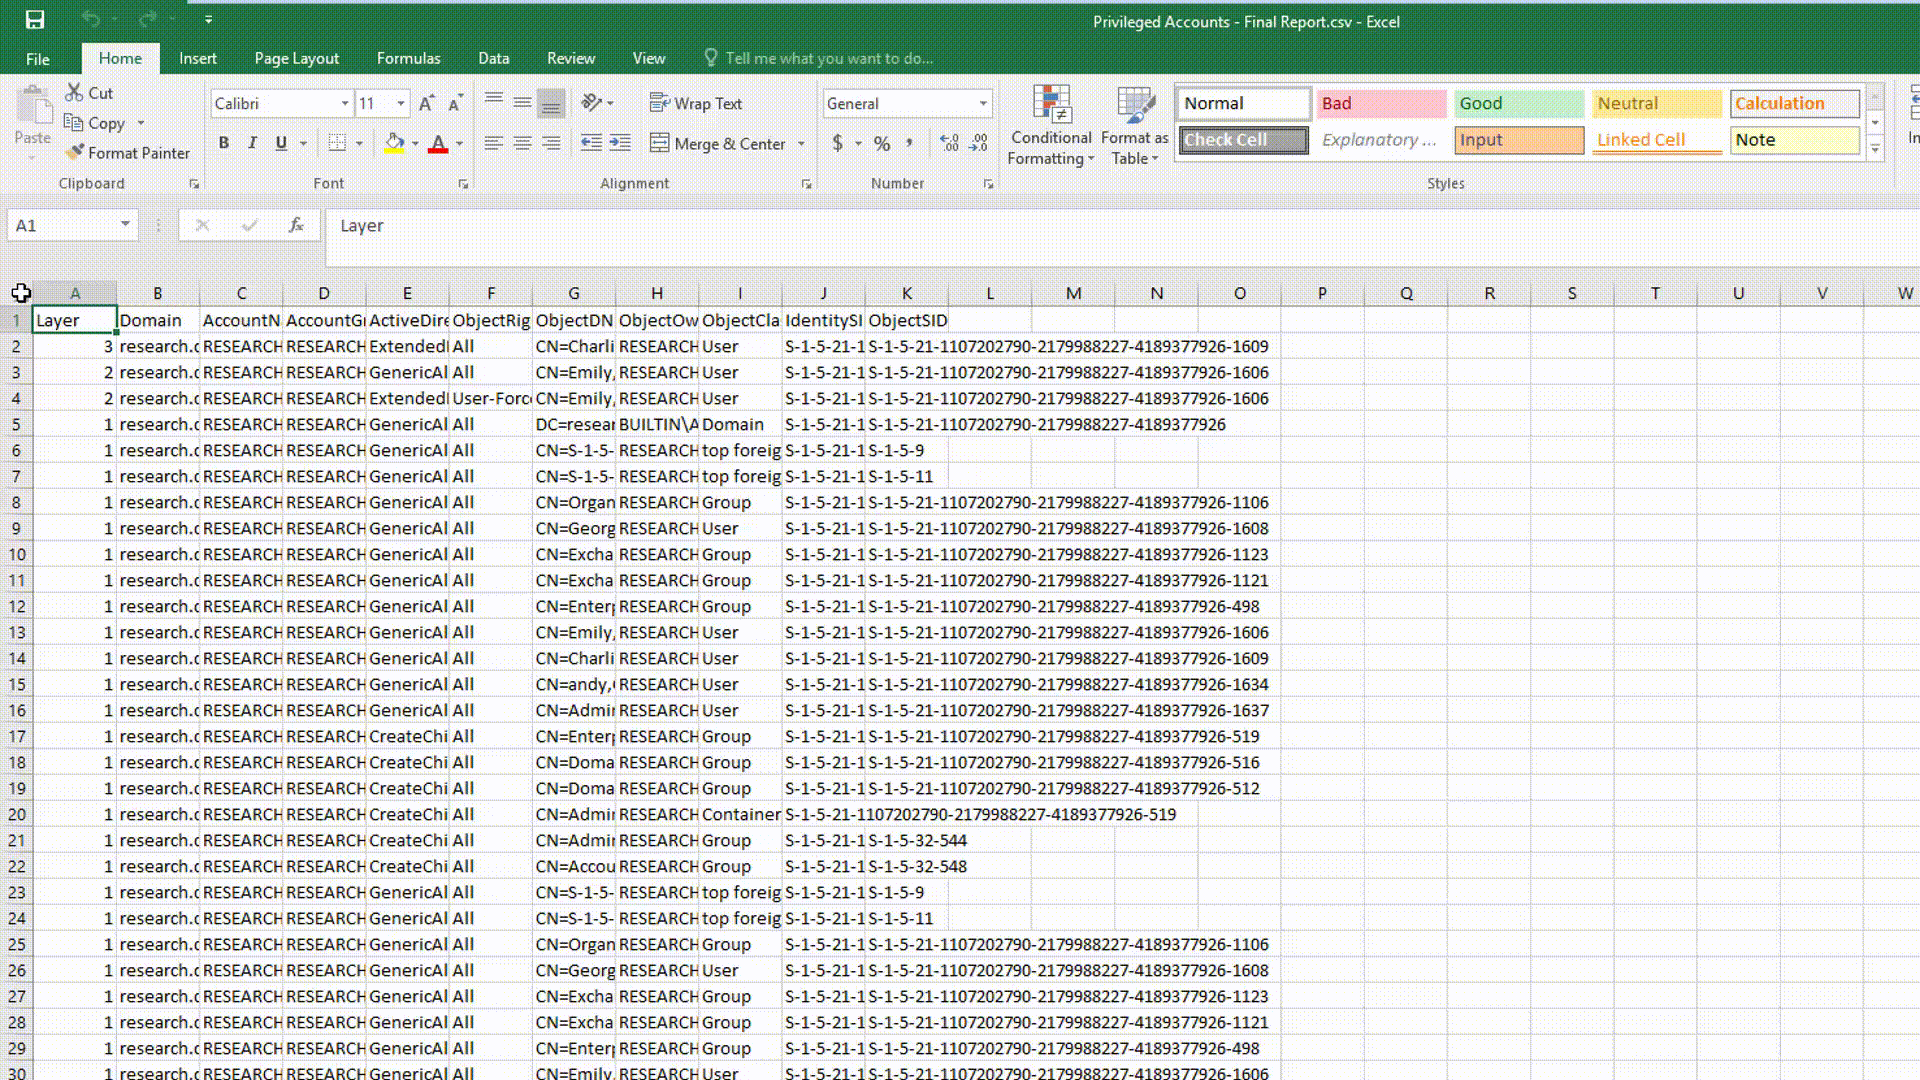 cyberark/aclight
نص برمجي للاكتشاف المتقدم للحسابات المميزة - يشمل المسؤولين المخفيين
 notmedic/netntlmtosilverticket
SpoolSample -> Responder مع تخفيض NetNTLM -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 foxglovesec/potato
استغلال تصعيد الامتيازات المحلية في Windows باستخدام انتحال NBNS، ووكيل WPAD مزيف، وترحيل NTLM من HTTP إلى SMB للحصول على وصول NT AUTHORITY\SYSTEM.
 aniqfakhrul/powerview.py
باورفيو معزز بشكل كبير
 worawit/cve-2021-3156
استغلال Sudo Baron Samedit
 antoniococo/remotepotato0
تصعيد الامتيازات في ويندوز من مستخدم إلى مسؤول المجال
 hatriot/token-priv
بحث حول امتيازات الرموز








