

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xby7eme/windows-lpe-auditor
المصادقة والترخيصأدوات دفاعيةتصعيد الامتيازاتتحليل الثغرات الأمنيةتدقيق التكويناختبار الاختراقالأدوات والمكوناتسوء التكوين
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

مُدقّق صغير لسوء التكوين المؤدي إلى تصعيد الامتيازات المحلية (LPE) على Windows، مزوّد بواجهة مستخدم طرفية، مبني باستخدام C++20 وFTXUI

26265منذ 26 أيامتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

WinLpeAuditor

أداة صغيرة لتدقيق إعدادات Windows الخاطئة المتعلقة بتصعيد الصلاحيات المحلية (LPE)، مزوّدة بواجهة مستخدم طرفية، مبنية باستخدام C++20 وFTXUI.
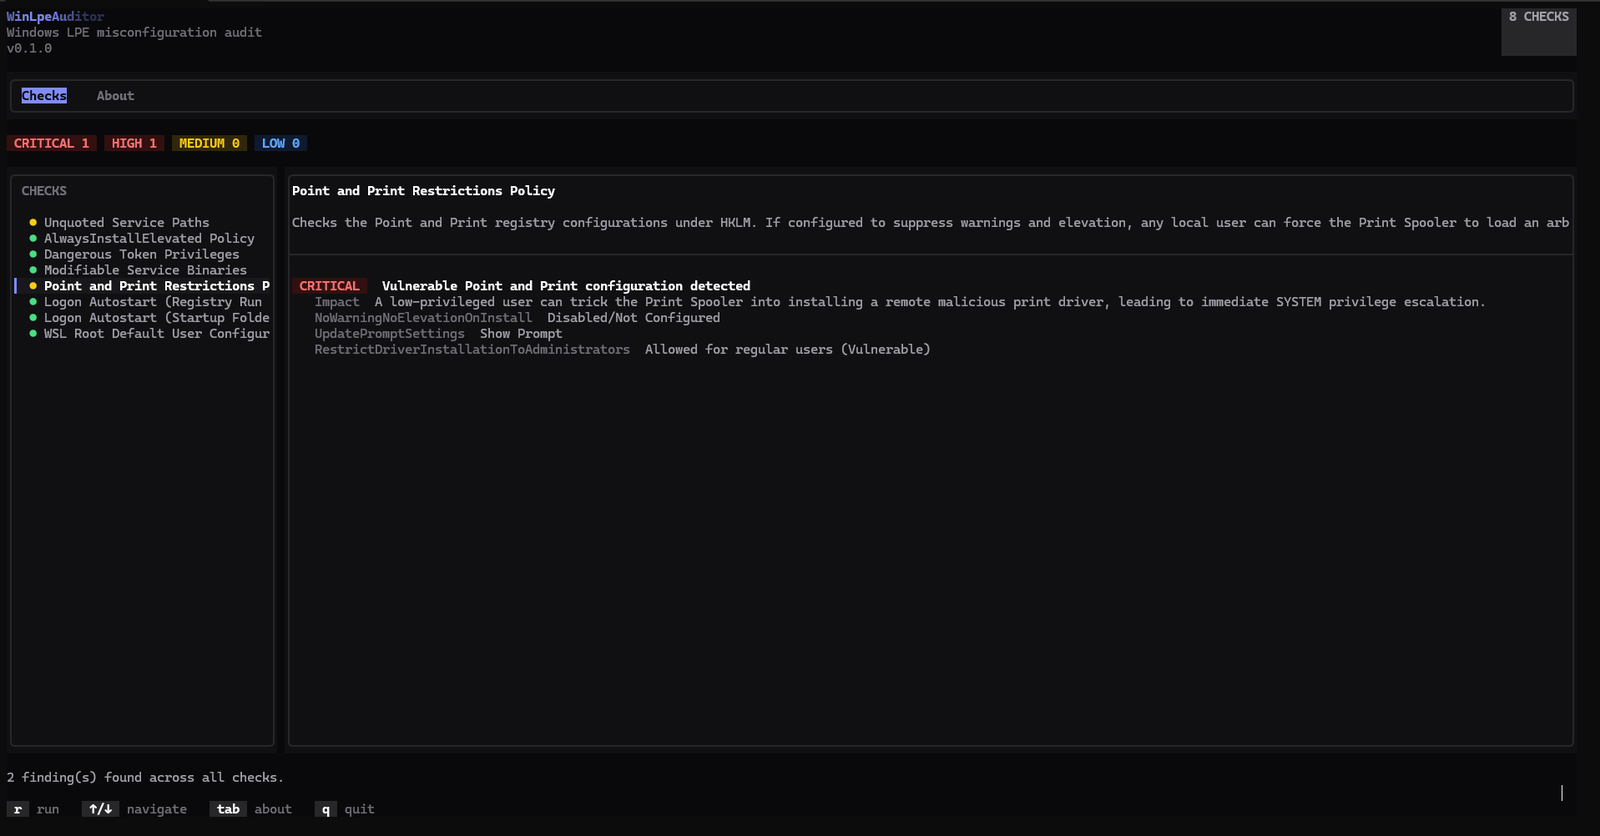
لقطة شاشة

الفحوصات المضمّنة:

  • مسارات الخدمات غير المُقتبسة - خدمات Win32 ذات مسار تنفيذي غير مُقتبس يحتوي على مسافات، وقابلة للاستغلال إذا كان بإمكان مستخدم الكتابة في جزء أبكر من ذلك المسار.
  • سياسة AlwaysInstallElevated - تُنبّه عند السماح في كلٍّ من HKCU وHKLM لأي مستخدم بتثبيت حزم .msi بصلاحيات SYSTEM.
  • صلاحيات الرموز (Token Privilege): تُنبّه إلى صلاحيات Windows شديدة الخطورة (مثل SeImpersonatePrivilege وSeDebugPrivilege) الممنوحة لرمز العملية الحالية، والتي تفتح مسارات مباشرة لتصعيد الصلاحيات المحلية.
  • الملفات التنفيذية للخدمات القابلة للتعديل: تفحص جميع خدمات Windows المسجّلة وتحلّل قوائم التحكم بالوصول (ACL) للملفات للتأكد من أن مجموعات المستخدمين منخفضة الصلاحيات (مثل Everyone أو Authenticated Users) لا تملك صلاحيات كتابة على الملفات التنفيذية للخدمات.
  • سياسة Point and Print: تدقّق سياسات الطابعات في HKLM للتأكد من أن تثبيت برامج تشغيل الطابعات البعيدة مقتصر على المسؤولين، وأن تحذيرات رفع الصلاحيات لم تُعطَّل بشكل خطير.
  • التشغيل التلقائي عند تسجيل الدخول (مفاتيح Run في السجل): تفحص مفاتيح Run وRunOnce العامة في HKLM بحثًا عن صلاحيات كتابة ممنوحة لمجموعات المستخدمين القياسيين.
  • التشغيل التلقائي عند تسجيل الدخول (مجلد Startup): تدقّق صلاحيات الملفات في مجلد بدء التشغيل على مستوى النظام لمنع زرع اختصارات من قِبل مستخدمين غير مميّزين.
  • إعداد المستخدم الجذر الافتراضي في WSL: تفحص إدخالات السجل الخاصة بكل مستخدم لنظام Windows Subsystem for Linux (WSL) لاكتشاف التوزيعات التي تسجّل الدخول تلقائيًا بصفة المستخدم root (UID 0).

المتطلبات

  • Windows (يستخدم واجهات Win32 Registry وService Control Manager)
  • CMake 3.21+
  • مترجم C++20 (MSVC عبر Visual Studio / Build Tools)

البناء

cmake -B build -S .
cmake --build build

يتم جلب FTXUI تلقائيًا عبر FetchContent الخاص بـ CMake عند أول عملية تهيئة.

التشغيل

.\build\WinLpeAuditor.exe

اختصارات لوحة المفاتيح: r تشغيل التدقيق · ↑/↓ التنقل بين الفحوصات · q الخروج.

إضافة فحص جديد

نفّذ واجهة ICheck (include/Core/ICheck.h)، وأضف ملف .cpp إلى CMakeLists.txt، وسجّله في src/main.cpp:

engine.Register(std::make_unique<Checks::YourNewCheck>());

لا حاجة لتغيير أي كود آخر.

إخلاء المسؤولية

للاستخدام فقط في البيئات والأنظمة المصرّح لك بتقييمها.

قائمة المهام

  • تنفيذ المزيد من فحوصات تصعيد الصلاحيات
  • خط إنتاج الإصدارات
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





