
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 hacktricks-wiki/hacktricks
مرحبًا بكم في الصفحة حيث ستجدون كل خدعة/تقنية/أي شيء تعلمته في مسابقات CTF، والتطبيقات الحقيقية، وقراءة الأبحاث والأخبار.
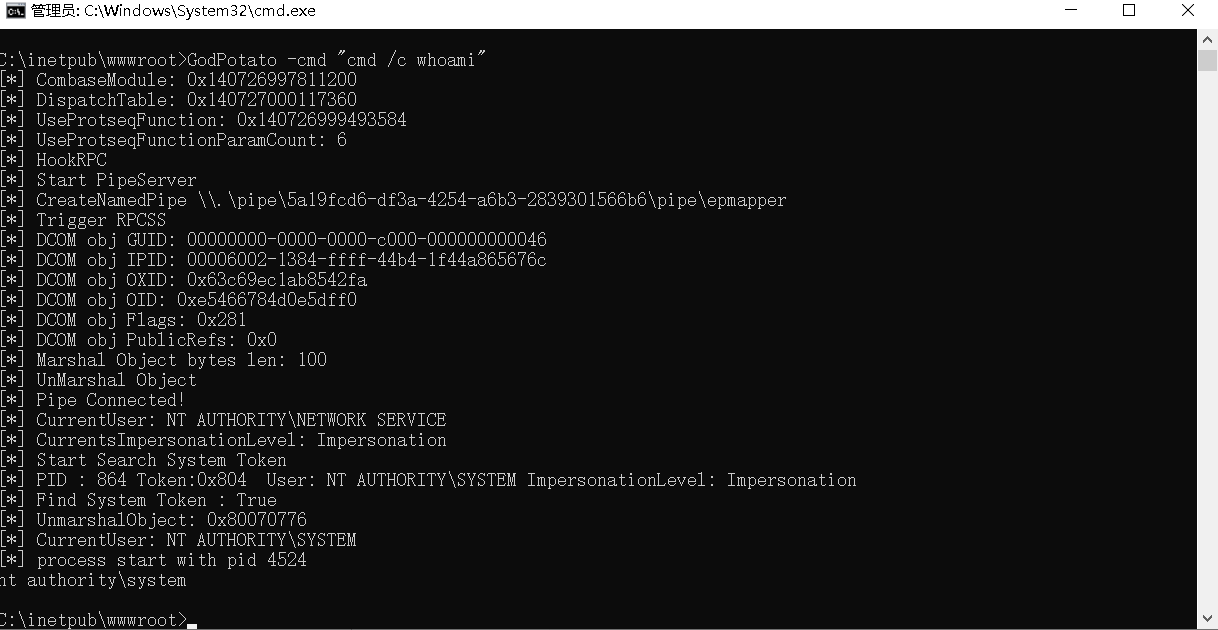 beichendream/godpotato
أداة تصعيد الامتيازات تعتمد على DCOM لأنظمة Windows Server 2012-2022 وWindows 8-11، ترفع المستخدمين الذين لديهم ImpersonatePrivilege إلى NT…
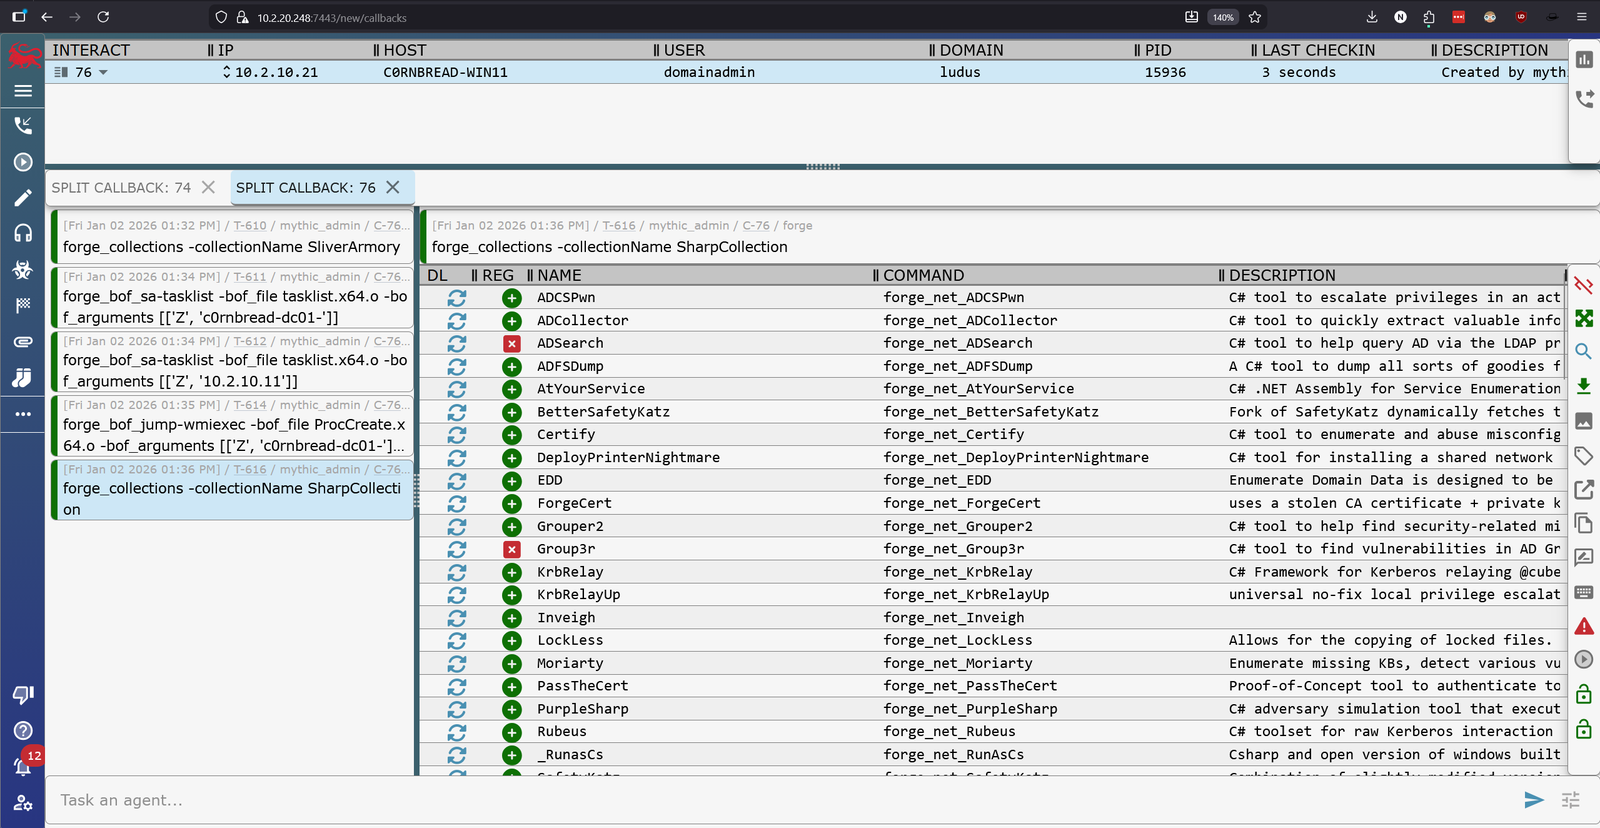 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
 lsposed/lspromise
سلسلة استغلال كاملة لنظام Android تتيح تصعيد الامتيازات من تطبيق محلي غير موثوق إلى root/kernel، وهي مزيج من CVE-2026-49881 وCVE-2026-43284
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 nil0x42/phpsploit
إطار عمل C2 كامل الميزات يستمر بصمت على خادم الويب باستخدام باب خلفي PHP بسطر واحد
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) لجهاز Galaxy S26
 mobilehackinglab/ghostlock-a17
استغلال نواة لثغرة CVE-2026-43499 على Samsung Galaxy A17 يحقق صلاحيات الجذر (root) عبر تجاوز KDP، واستعادة KASLR، وتنفيذ workqueue مزورة مع shell…
 squidsec/bloodbash
محلل مسارات الهجوم دون اتصال لـ AD/Entra لملفات SharpHound/AzureHound بصيغة JSON. يعرض نتائج تصعيد الامتيازات، والاعتمادات، وسوء التهيئة مرتبة حسب…
 0xc4rc3l/cve-2026-34990-poc
إثبات مفهوم بلغة Python يعيد إنتاج ثغرة الطابعة المحلية في CUPS 2.4.16: يلتقط رمز مصادقة Local عبر نقطة نهاية IPP خبيثة، وينشئ طابعة file://، ويسابق…
 enaqx/awesome-pentest
مجموعة من موارد وأدوات اختبار الاختراق الرائعة
 h3xdum/xiaomi-c200-firmware-analysis
من UART إلى الجذر: اختراق Xiaomi C200 عبر U-Boot
 facebookincubator/bpfjailer
eBPF LSM القائم على التحكم الإلزامي بالوصول وjailer
 mitsu-bis/security-portfolio
محفظة أمنية من نتائج الإفصاح المسؤول الأصلية، وكتابات CTF والمختبرات، وملاحظات المنهجية، وأدوات اختبار الاختراق المصممة خصيصًا والتي تغطي الويب،…
 mr-xn/penetration_testing_poc
متعلقة باختبار الاختراق POC, EXP, سكريبتات, رفع الامتيازات, أدوات صغيرة, إلخ---About penetration-testing python-script poc getshell csrf xss cms…








