
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 sektioneins/suidguard
SUIDGuard - امتداد نواة TrustedBSD يضيف تخفيفات لحماية عمليات SUID/SGID بشكل أكبر
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome وMicrosoft Edge وOpera - ثغرة أبلغ عنها Maciej Pulikowski - تسرب متغيرات بيئة النظام - CVE-2022-0337
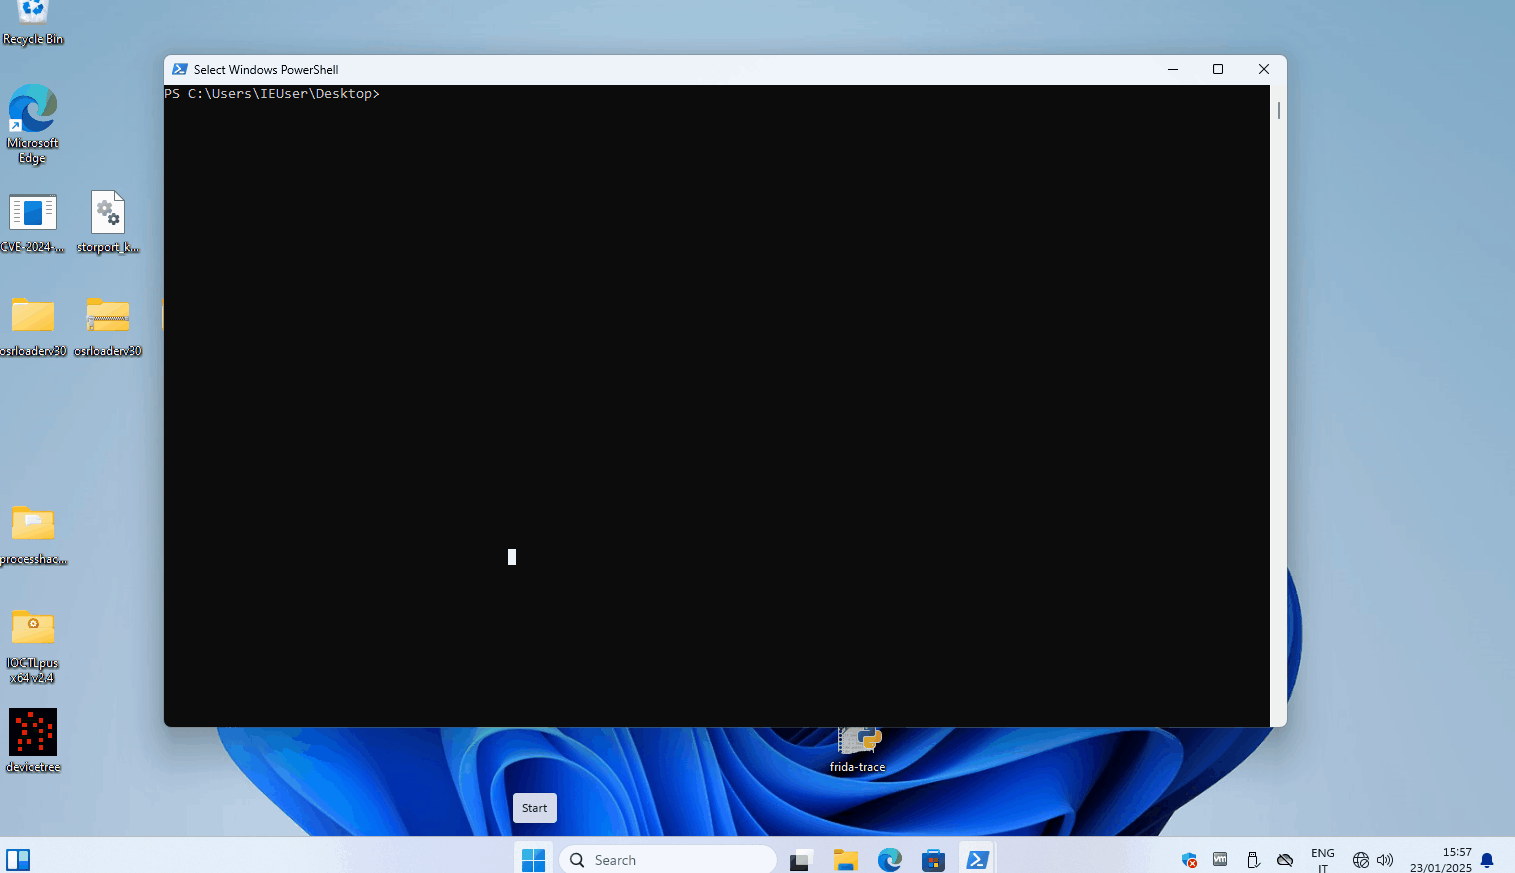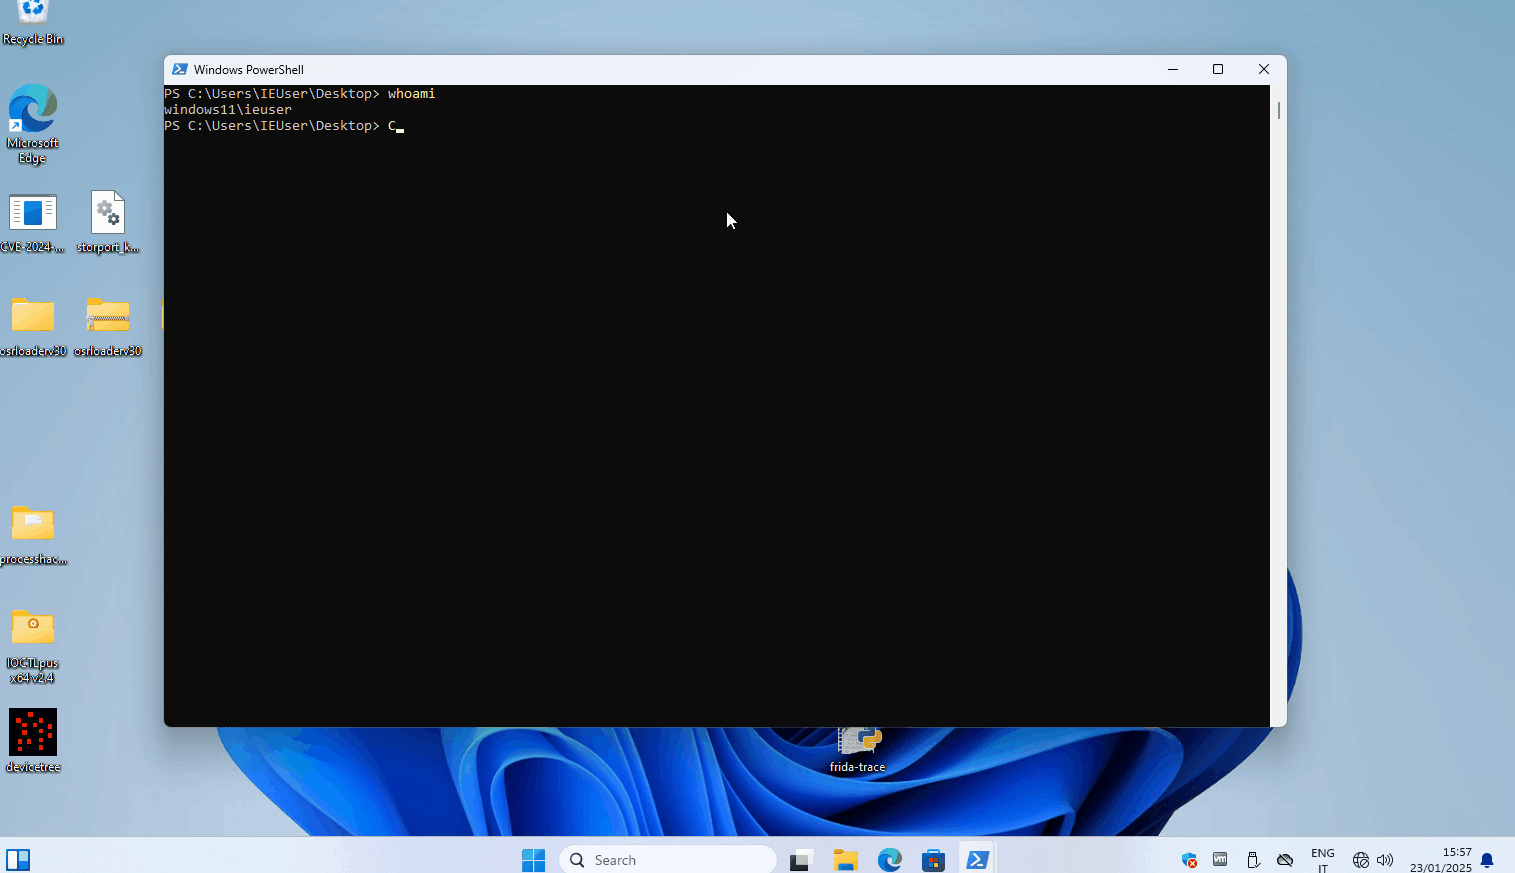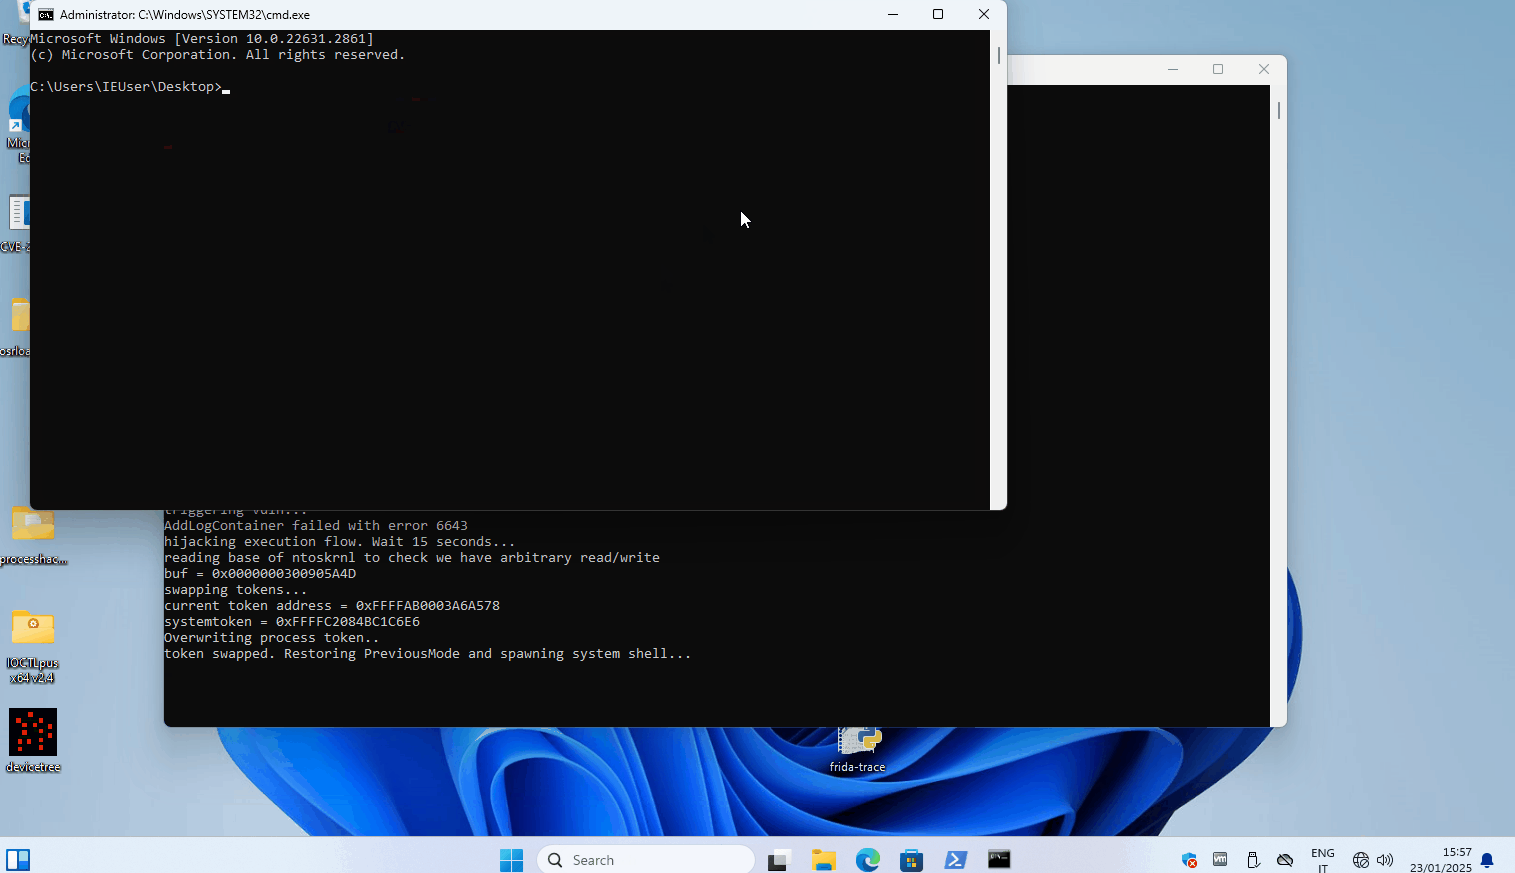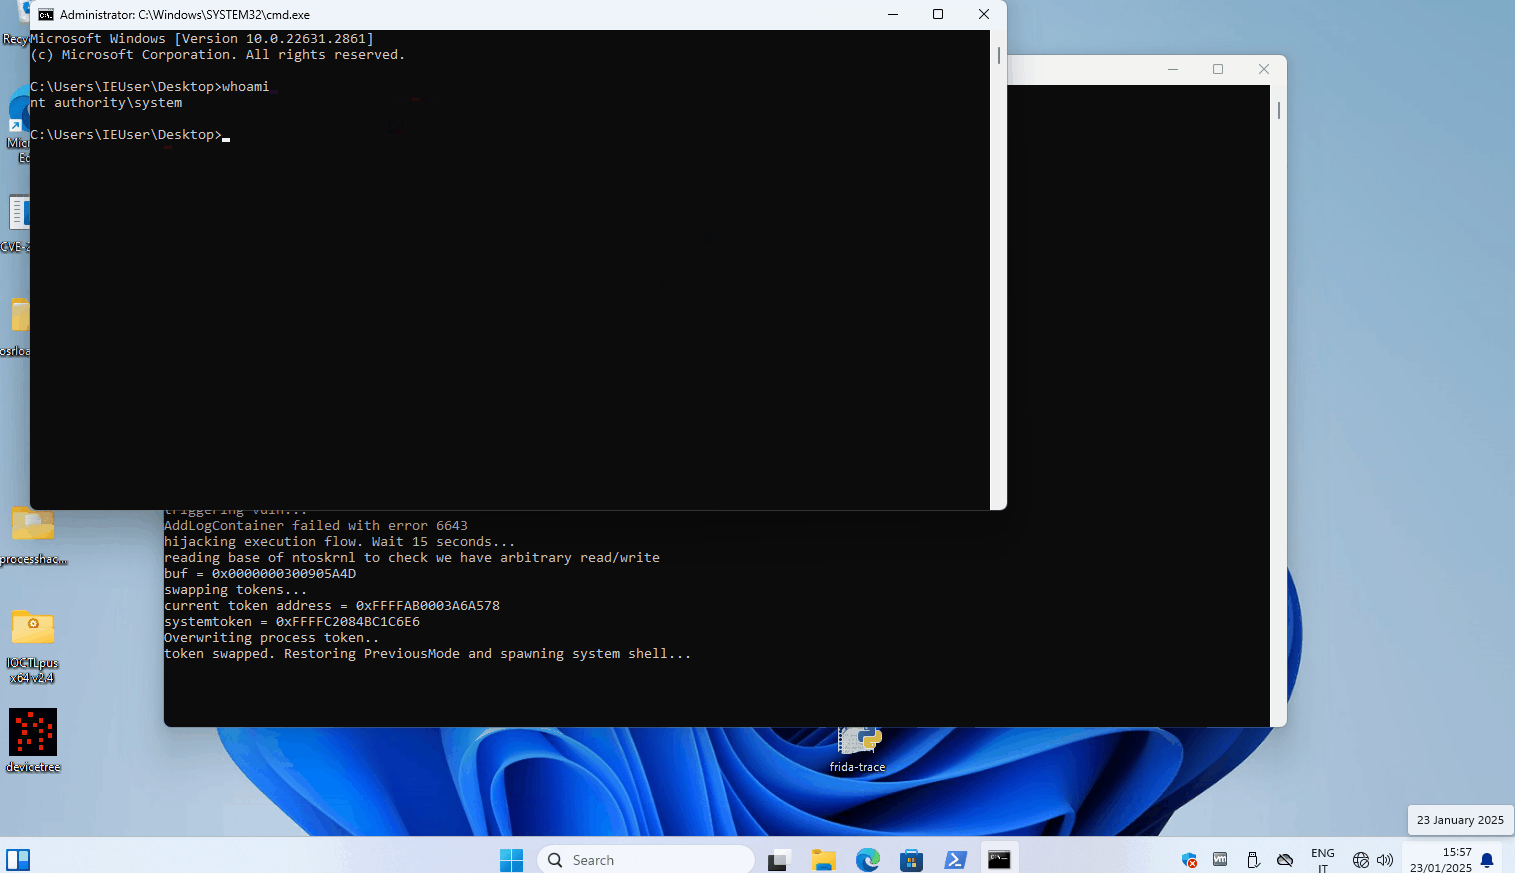 mrale98/cve-2024-49138-poc
استغلال POC لـ CVE-2024-49138
 wkl-sec/dcomhijack
الحركة الجانبية باستخدام DCOM واختطاف DLL
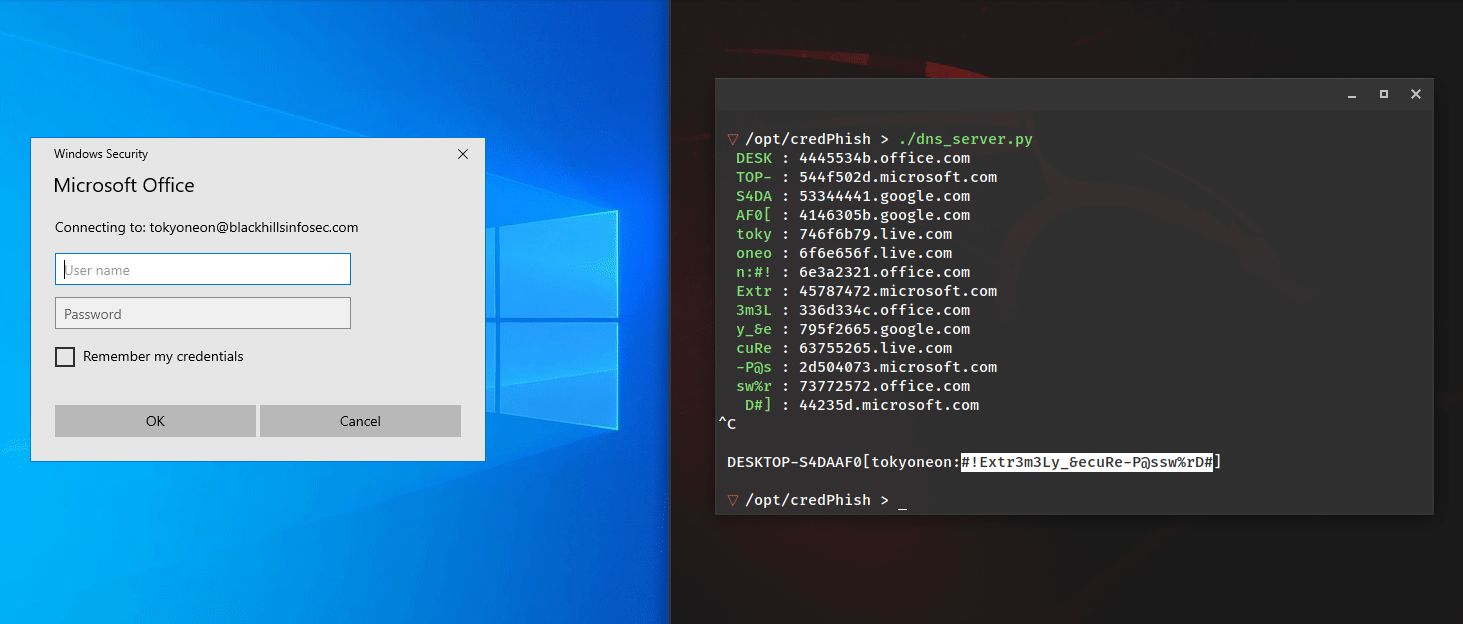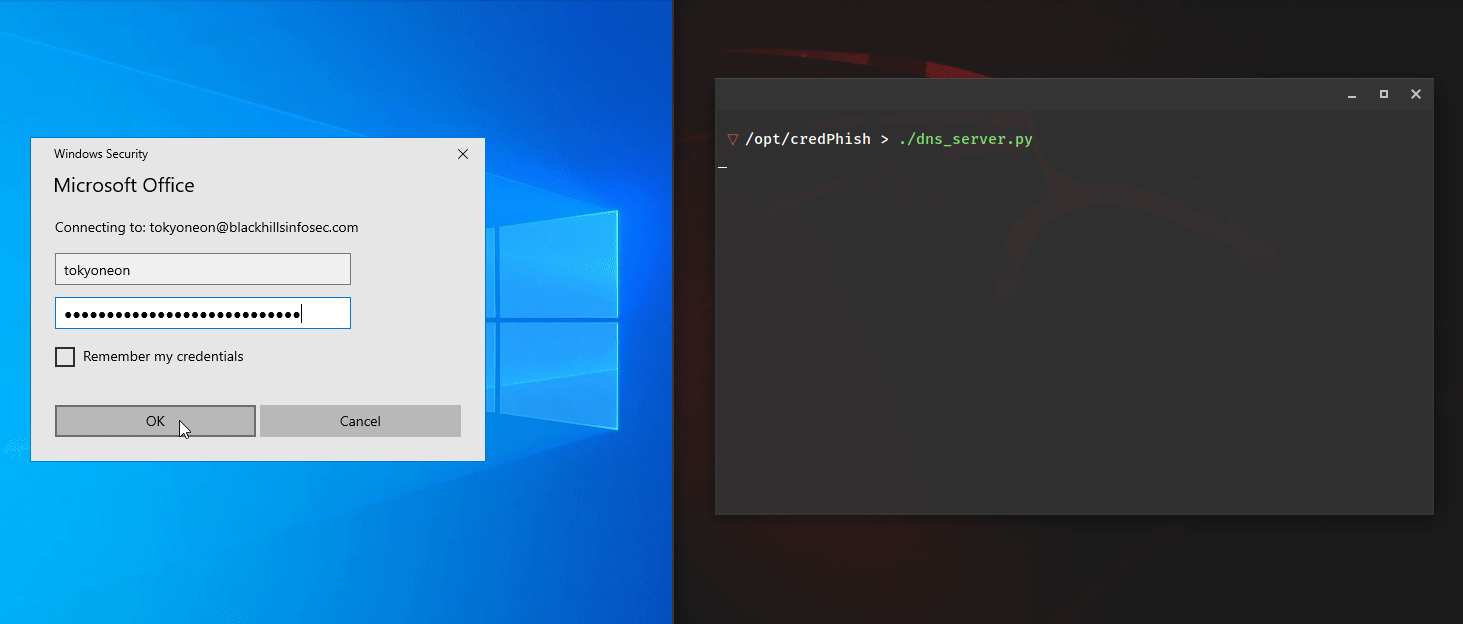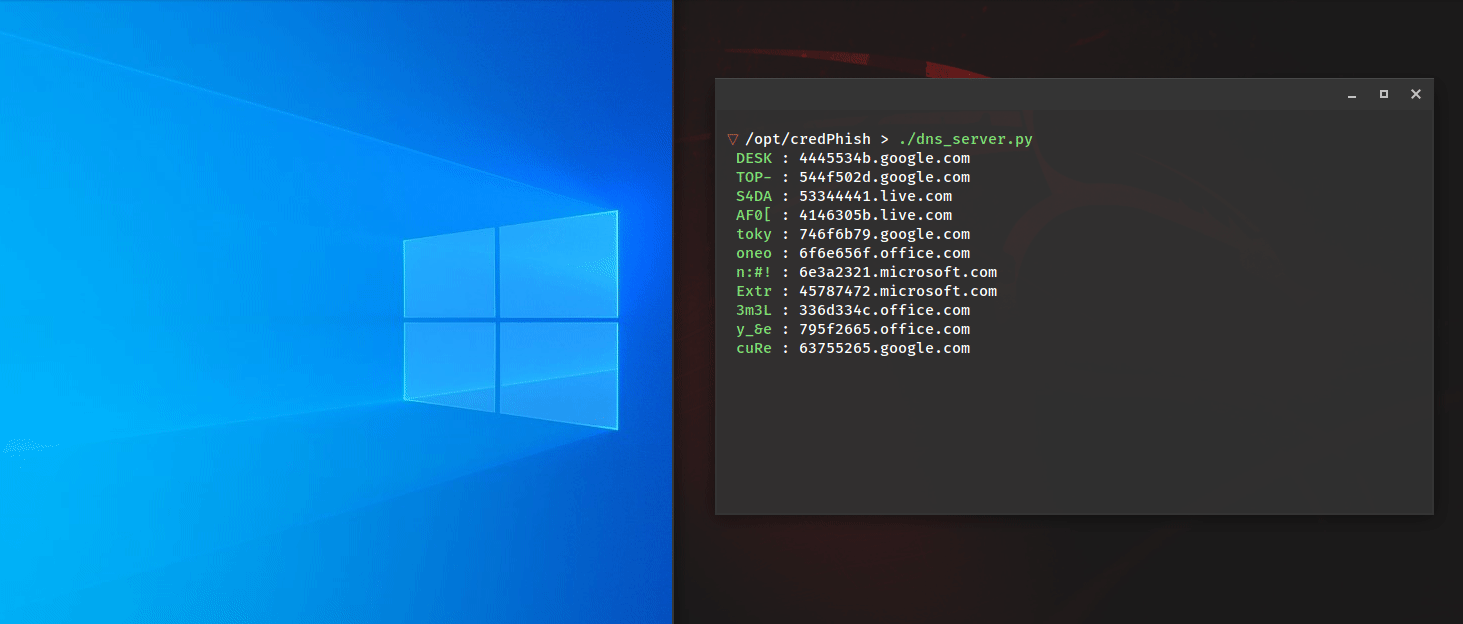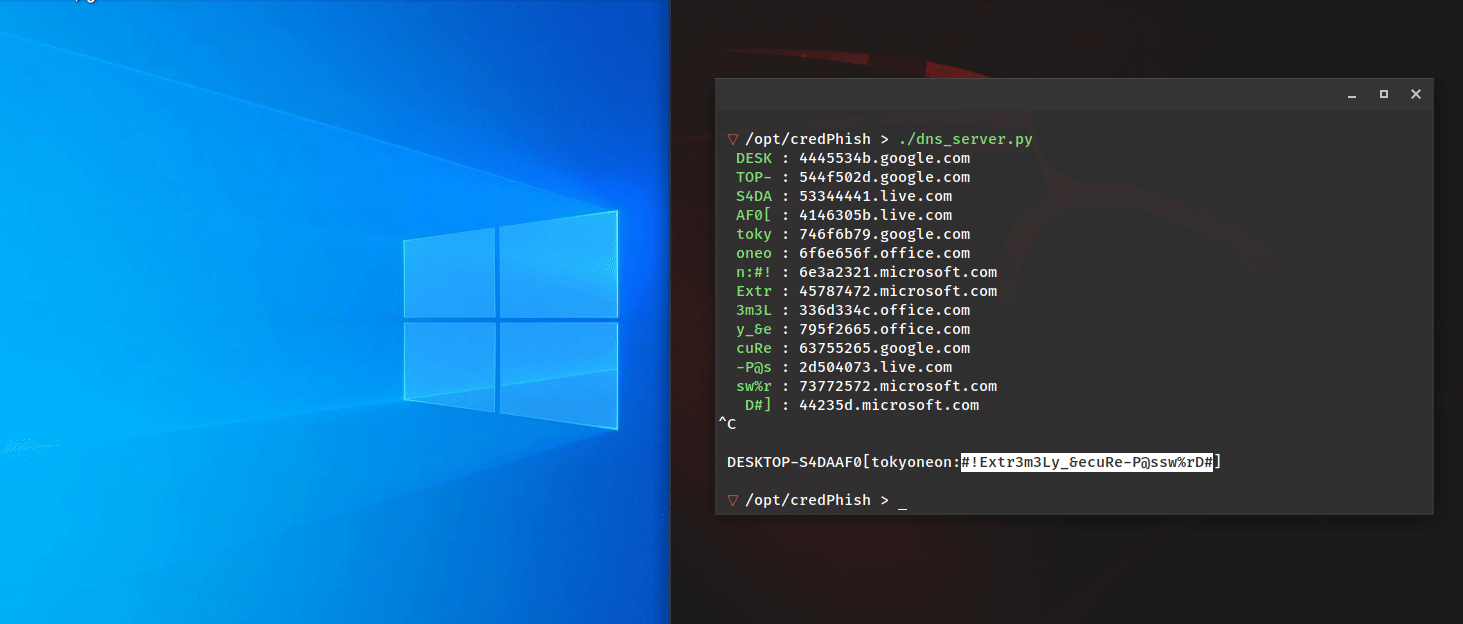 tokyoneon/credphish
نص PowerShell النصي الذي يستدعي مطالبات اعتماد شرعية ويستخرج كلمات المرور التي تم التقاطها عبر DNS باستخدام CredentialPicker و Resolve-DnsName.
 reveng007/sharpgmailc2
سيعمل Gmail الودود الخاص بنا كخادم، وسيقوم الـ implant بتسريب البيانات عبر smtp، وسيقرأ الأوامر من C2 (Gmail) عبر بروتوكول imap.
 potmdehex/multicast_bytecopy
# استغلال قراءة/كتابة النواة لنظام iOS 15.0 - 15.1.1
 wh04m1001/cve-2025-48799
استغلال إثبات المفهوم لـ CVE-2025-48799، وهو تصعيد امتياز في خدمة تحديث Windows عبر حذف مجلد عشوائي مع معالجة الروابط الرمزية، مما يؤثر على أنظمة…
 gosecure/dllpasswordfilterimplant
أداة زرع مرشح كلمة مرور DLL مع قدرات استخراج البيانات
 a-d-team/sharpmemshell
حِزَم webshell داخل الذاكرة (memshell) لـ .NET مُنفَّذة عبر HttpListener وVirtualPath، متوافقة مع إطار عمل ما بعد الاستغلال Godzilla 4.01.
 jas502n/cve-2018-17182
استغلال تصعيد الصلاحيات عبر ثغرة الاستخدام بعد التحرير (UAF) في نواة لينكس لـ CVE-2018-17182، يمنح وصولاً إلى شل بصلاحيات الجذر على النوى المتأثرة…
 sud0woodo/dcomrade
نص Powershell لتعداد تطبيقات DCOM الضعيفة
 orange-cyberdefense/p3-loader
P³-Shellcode Loader هو أداة تحميل تنفّذ تقنية حقن كود تستفيد من بنية Process Parameters كموقع للتنفيذ والتخزين المرحلي لحقن الشيل كود في العمليات…
 rogue-kdc/cve-2019-0841
كود PoC لثغرة تصعيد الامتيازات CVE-2019-0841
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) المعروف أيضًا باسم سكين الجيش السويسري الماكر - الحركة الجانبية باستخدام كائنات DCOM
 skelsec/evilrdp
عميل RDP مع تحكم موسع للتحكم الآلي بالفأرة ولوحة المفاتيح والحافظة، نقل الملفات، وكيل SOCKS، وتنفيذ الأوامر عن بُعد عبر PowerShell/shell دون تحميل…
 p0dalirius/extractbitlockerkeys
نص برمجي لإدارة النظام أو لمرحلة ما بعد الاستغلال لاستخراج مفاتيح استرداد BitLocker تلقائيًا من نطاق.
 zxsecurity/steamer
للاستيراد والبحث وإدارة بيانات خروقات كلمات المرور العامة








