
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 advancedhacker101/android-c-sharp-rat-server
هذه إضافة لخادم R.A.T المبني على لغة c# توفر امتدادًا لأنظمة الهواتف القائمة على أندرويد.
 catatonicprime/tospovirus
دودة تصيب WiFi Pineapple.
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: عدم وجود فحص صلاحيات في ActivityManagerService.dumpBitmapsProto() — سرقة الصور النقطية لواجهة المستخدم من كل تطبيق قيد التشغيل بدون أي…
 r3mrum/loki-parse
سكربت بايثون يمكنه اكتشاف وتحليل حركة مرور الشبكة المرتبطة بـ loki-bot (برمجية خبيثة). يمكن أن يكون هذا السكربت مفيدًا لمحللي DFIR والباحثين الأمنيين…
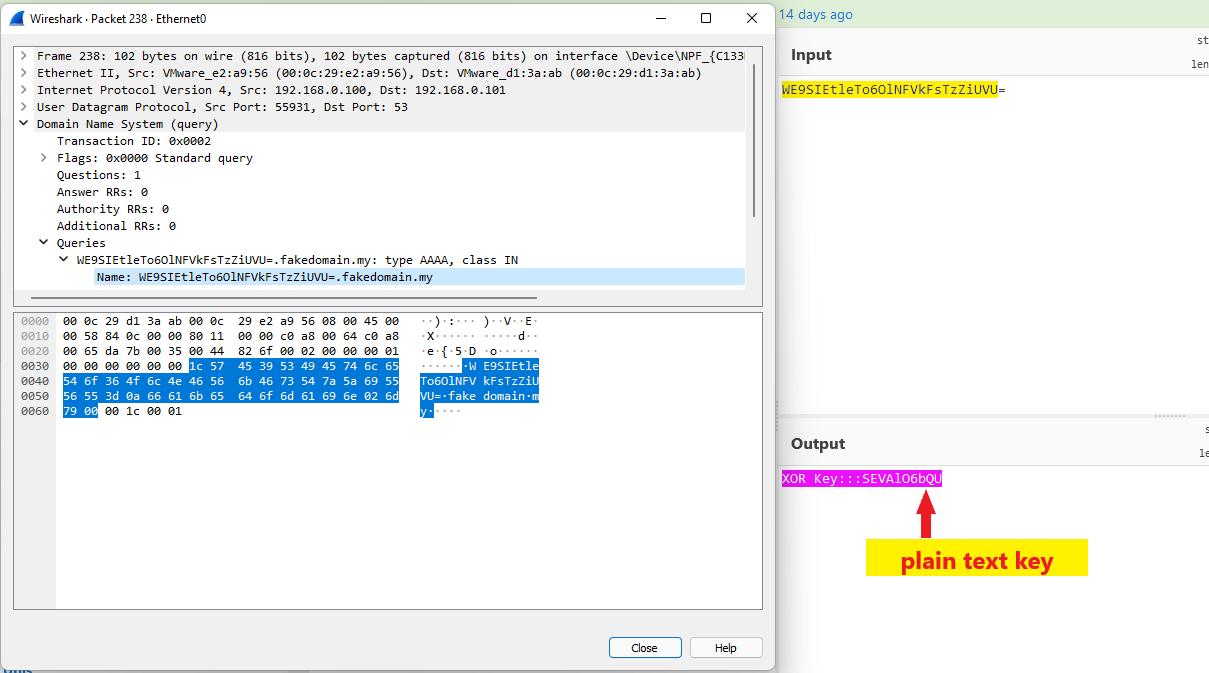 aniqfakhrul/sharpdnsexfil
أداة بلغة C# لتهريب الملفات عبر DNS باستخدام تشفير XOR والتشفير غير المتماثل، مصممة لعمليات الفريق الأحمر مع اتصالات صادرة مقيدة.
 hmnthabit/cve-2018-19320-lpe
استغلال تصعيد الامتيازات المحلية لـ CVE-2018-19320 يستهدف برامج تشغيل GIGABYTE (gdrv.sys) على Windows 10 x64. يخصص ويكتب ذاكرة النواة لرفع الامتيازات…
 rnb-team/loghound
محلل EVTX لما بعد الاستغلال لرسم خرائط BloodHound
 diabl0w/cve-2022-22057_sm-f926u
# استغلال برنامج تشغيل Qualcomm kgsl (CVE-2022-22057) لأجهزة سامسونج جالاكسي يحقق قراءة/كتابة عشوائية لذاكرة النواة، وتجاوز SELinux، ووصول جذر مؤقت…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 استغلال عامل، ماسح ضوئي، شرح.
 mitre/caldera-crater
حصان طروادة للوصول عن بُعد (RAT) بلغة C# لإطار محاكاة الخصم Caldera، يتيح القيادة والتحكم بعد الاستغلال على أنظمة ويندوز.
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
جهود تحويل ثغرة CVE-2020-11179 في معالج Adreno-Qualcomm-GPU إلى منتج، الـ poc الأصلي من Ben Hawkes من P0
 r0binak/cve-2024-0132
CVE-2024-0132 – استغلال مُسلَّح بالكامل لـ NVIDIA Container Toolkit
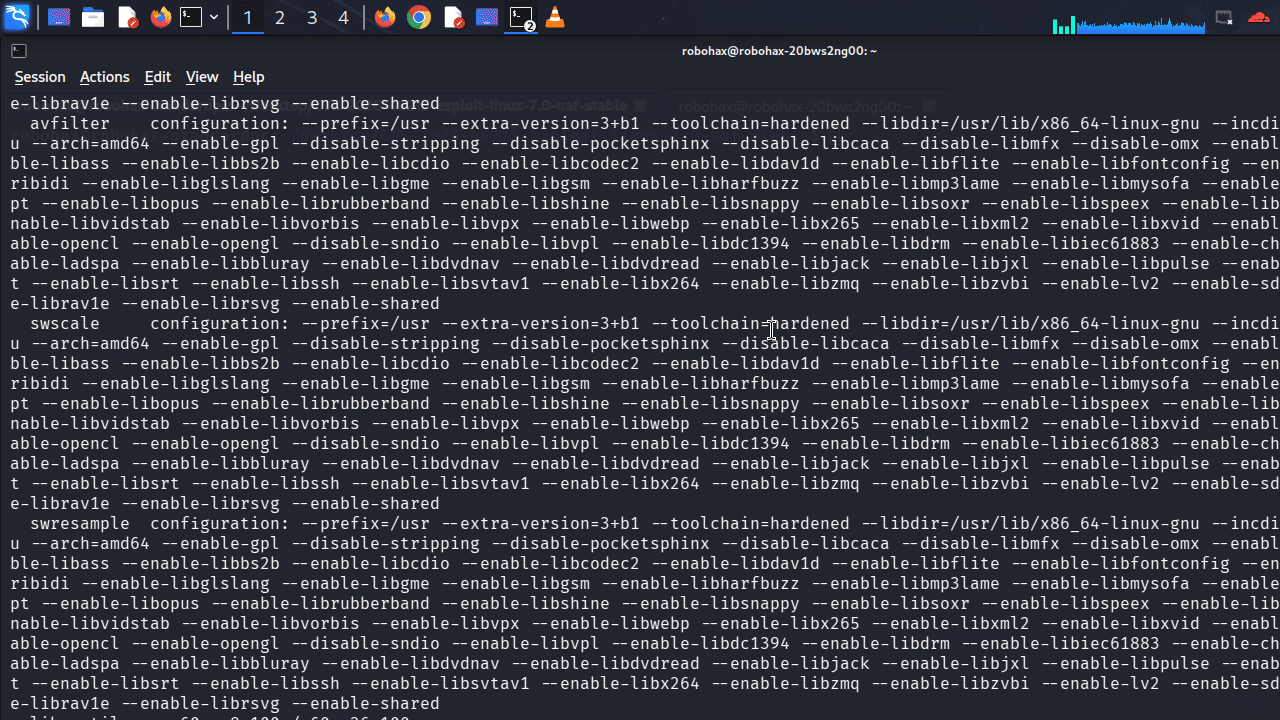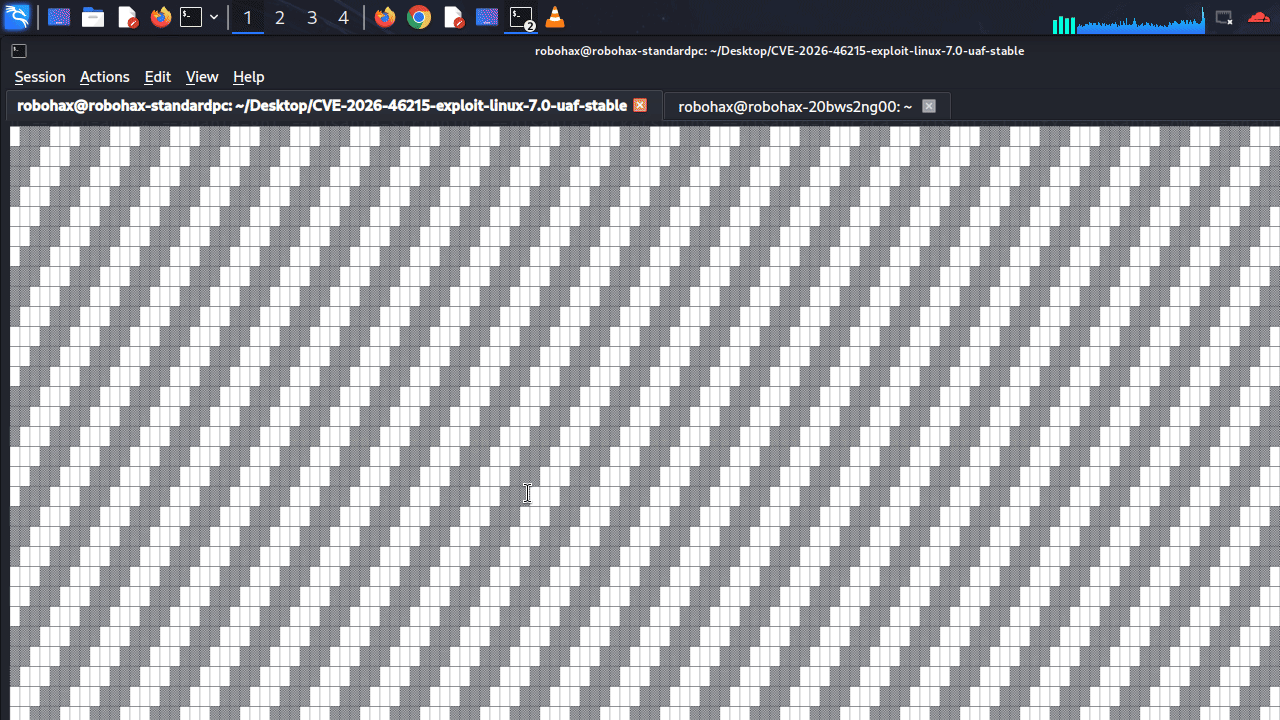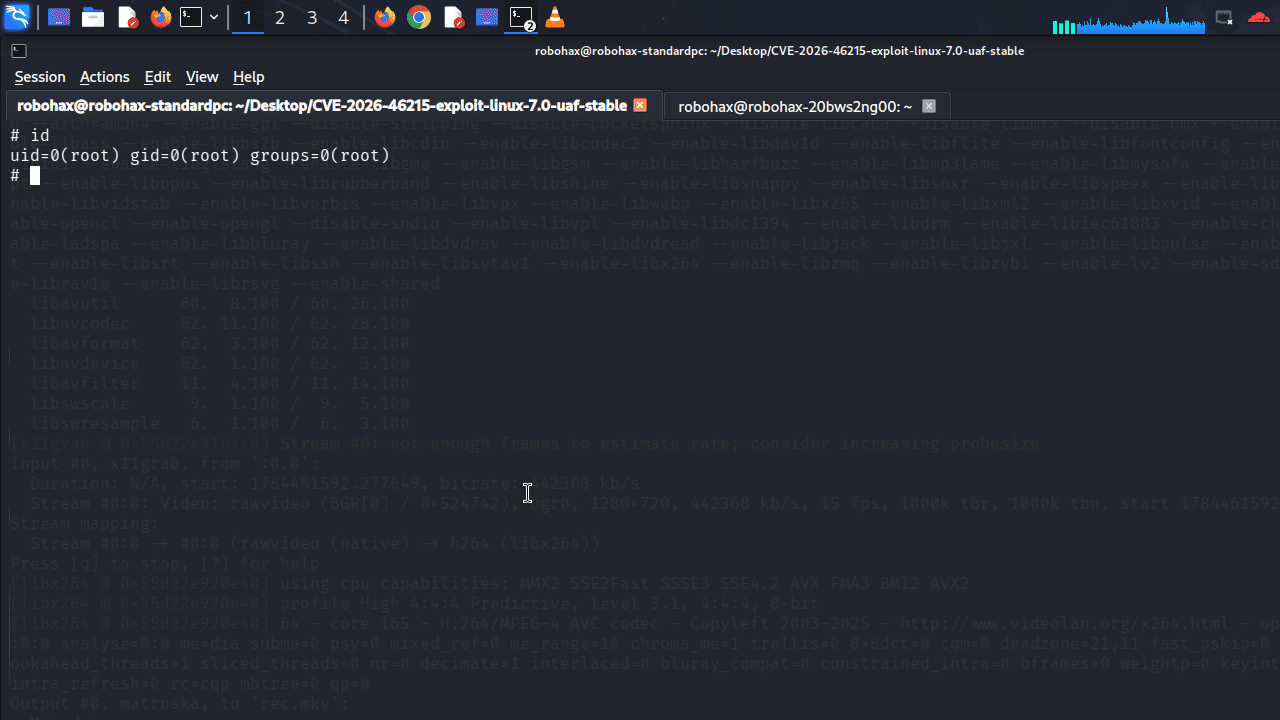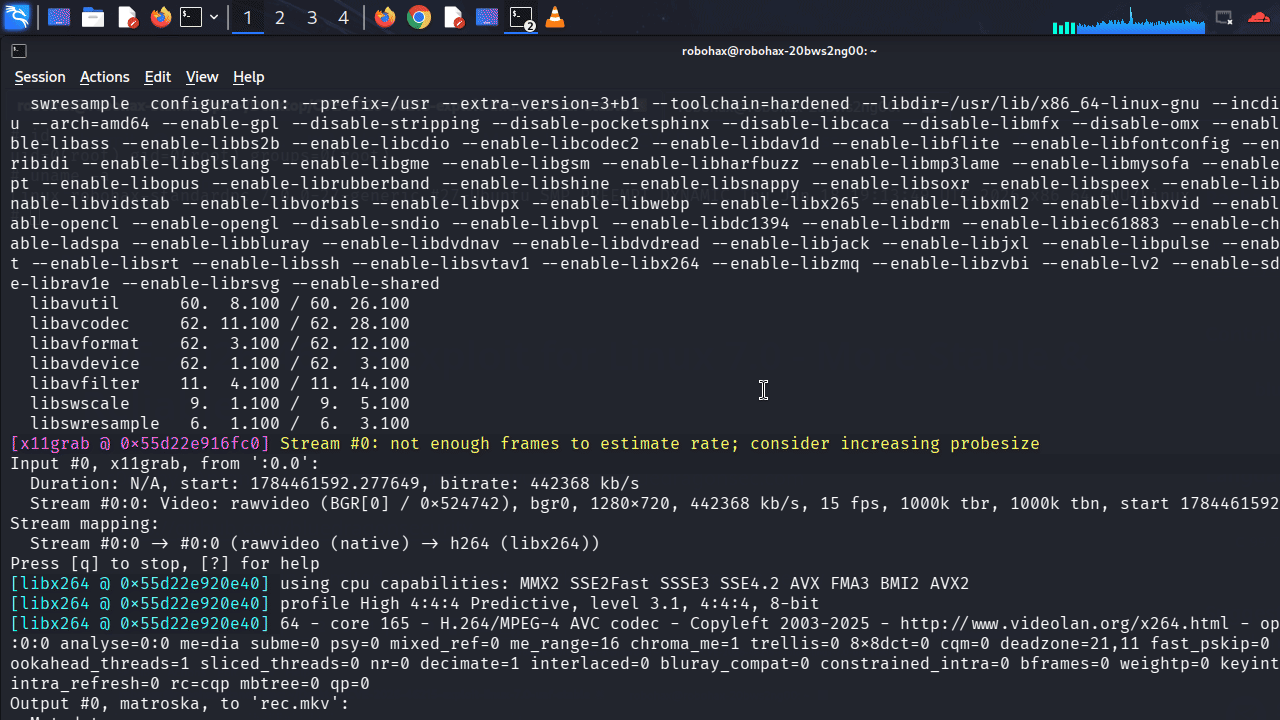 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - أول PoC عامل لـ linux kernel 7 use after free- بواسطة Antonius (sw0rdm4n, w1sdom, ev1lut10n)
 ihk-one/cve-2025-2502
عرض خطوة بخطوة لثغرة تصعيد صلاحيات محلية في Lenovo PC Manager، تستغل صلاحيات ملفات ضعيفة على خدمة نظام للوصول إلى صلاحيات SYSTEM عبر استبدال الحمولة.
 fleralex/enseal
مشاركة آمنة ومؤقتة للأسرار للمطورين.
 retrobyte/shadowtech-rat
مثال على أداة إدارة عن بُعد.
 unknownpwn-zz/unknownpwn.github.io
متحمس لأمن المعلومات ومجنون
 mr-zapi/cve-2024-54085
مجرد poc لـ CVE 2024-54085








