
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 fortra/cve-2024-30051
تحليل تقني مفصل واستغلال إثبات المفهوم لـ CVE-2024-30051، وهو تجاوز سعة المخزن المؤقت في الكومة في مكتبة DWM Core لويندوز مما يتيح تصعيد الامتيازات…
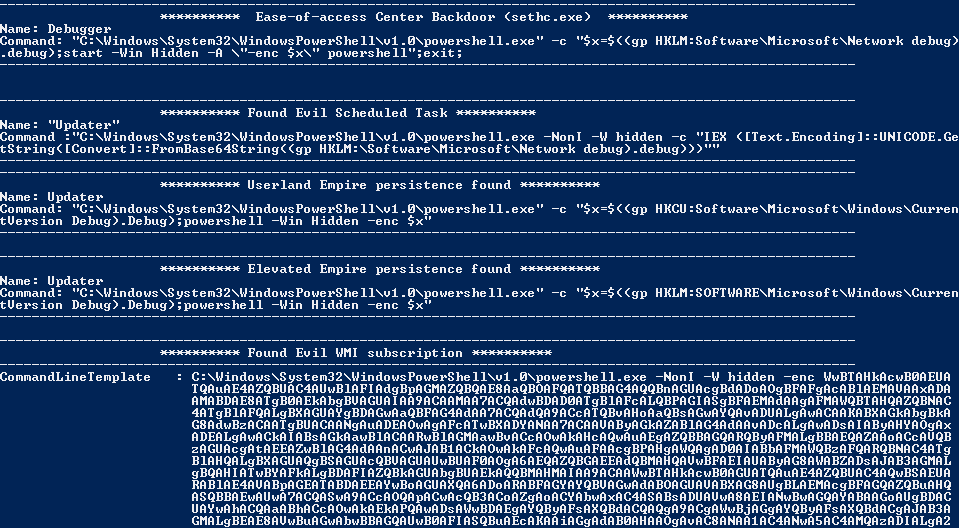 n00py/norknork
Powershell Empire أداة اكتشاف الاستمرارية
 rnalter/thundercloud
إطار استغلال السحابة
 cyberstruggle/chalumeau
Chalumeau هي أداة سحب بيانات الاعتماد أوتوماتيكية,قابلة للتوسيع والتخصيص تعتمد على powershell و python.
 hackernese/sneakyexe
تلقائي UAC-Bypassing لـ payloads مخصصة أثناء اختبار privilege escalation
 haplessidiot/ageverificationbypass
تجاوز خدمة التحقق من العمر من redhat
 stphivos/rat-shell
حصان طروادة للوصول عن بُعد لنظام ويندوز (RAT)
 irql/cve-2021-31728
إثبات مفهوم عام لثغرة CVE-2021-31727 وCVE-2021-31728 يوضح القراءة/الكتابة غير المقيدة على القرص وتنفيذ كود عشوائي في الحلقة 0 في برامج التشغيل…
 arsbr/veritensor
مضاد الفيروسات لمصنوعات الذكاء الاصطناعي وجدار حماية RAG. أداة تحليل ثابتة تفحص النماذج ودفاتر الملاحظات بحثًا عن RCE، ومجموعات البيانات ومستندات RAG…
 scs-labrat/android_autorooter
استخراج بيانات المستخدم الحساسة عن بُعد من التطبيقات على أندرويد 12 و13 باستخدام ثغرة CVE-2024-0044
 xm0kht4r/phoenix-framework
إطار عمل ما بعد الاستغلال يسيء استخدام المواقع الموثوقة مثل تيليغرام وديسكورد لـ C2.
 nccgroup/loki
LOKI (Limited Obstructive Keyboard Impersonator) هي أداة نقل ملفات RDP تستخدم ضغطات المفاتيح
 d4vinci/wormy
بعض دوال python3 لإضافة ميزات الانتشار إلى أي باب خلفي بلغة بايثون
 j-0-t/staekka
Stækka Metasploit - توسيع Metasploit
 deathshotxd/0xkern3lcrush
PoC متقدم وبحث لـ CVE-2026-0828 (Safetica) و CVE-2025-7771 (ThrottleStop). تحليل TTPs الخاصة بـ BYOVD (إحضار برنامج تشغيل ضعيف خاص بك) لإنهاء…
 hac01/owasp-top-10-k8s-2025
معمل عملي من نوع "التقط العلم" لتصنيف OWASP Kubernetes Top 10 (2025). استغل 11 ثغرة حقيقية في المجموعات، التقط الأعلام، ثم طبق الإصلاحات وتحقق منها…
 an00brektn/gopher47
أداة Gopher Assassin تابعة لجهة خارجية لإطار عمل Havoc.
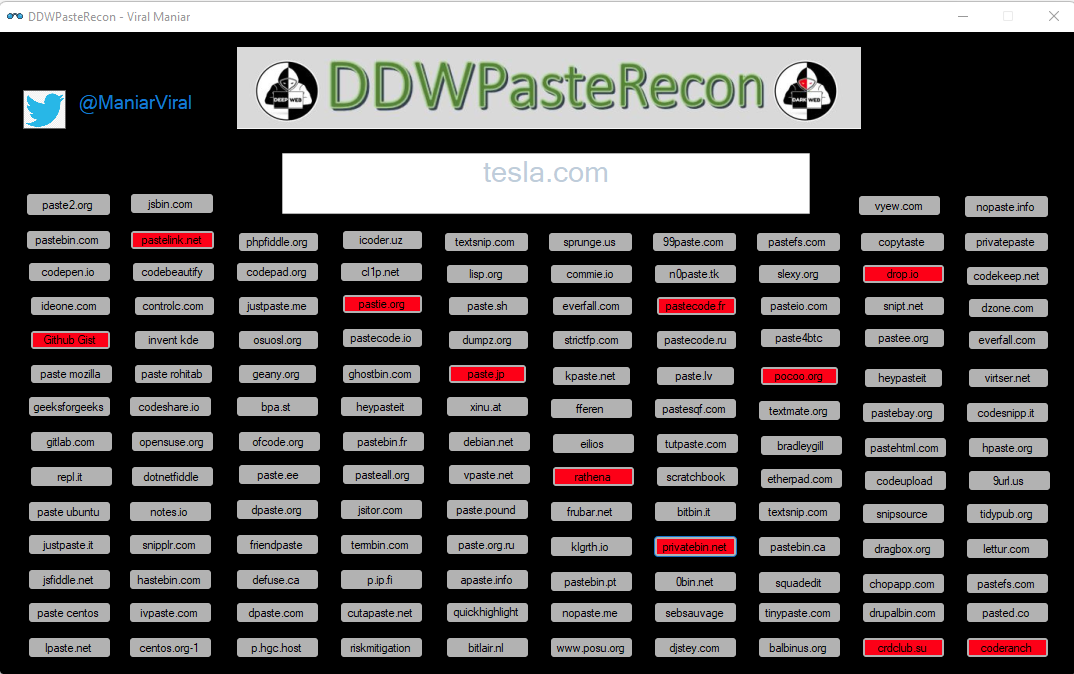 viralmaniar/ddwpasterecon
ستساعدك أداة DDWPasteRecon في تحديد تسرب الكود، الملفات الحساسة، كلمات المرور النصية الصريحة، وتجزئات كلمات المرور. كما تسمح لأعضاء فريق SOC والفريق…








