
ستساعدك أداة DDWPasteRecon في تحديد تسرب الكود، الملفات الحساسة، كلمات المرور النصية الصريحة، وتجزئات كلمات المرور. كما تسمح لأعضاء فريق SOC والفريق الأزرق باكتساب الوعي الموقفي لتعرض المؤسسة على الويب في مواقع اللصق. تستخدم فهرسة جوجل لمواقع اللصق للحصول على استخبارات مستهدفة عن المؤسسة. يمكن لفريق SOC والفريق الأزرق جمع وتحليل البيانات من مواقع اللصق المفهرسة هذه لحماية أفضل ضد التهديدات المجهولة.
مواقع اللصق (Pastesites) هي مواقع ويب تسمح للمستخدمين بمشاركة النص العادي عبر منشورات عامة تُسمى "pastes".
بمجرد أن يخترق المهاجمون المحيط الخارجي ويحصلون على الوصول إلى الموارد الداخلية، فإنهم ينشرون جزءًا من البيانات على مواقع "اللصق" مثل Pastebin أو Hastebin. عندما ينشر هؤلاء القراصنة أو المجموعات الخبيثة تفريغات على هذه المواقع، يمكن للمستخدمين الآخرين رؤية معلومات حساسة من خلال مواقع اللصق.
مع استخدام مجموعات خبيثة مختلفة الآن لهذه الخدمات كقنوات اتصال، أو تخزين مؤقت، أو مشاركة، ومصادر أخرى متنوعة تُستخدم لتداول كود الإثبات (POC)، اعتقدت أنه سيكون من الجيد وجود أداة سهلة لمساعدة فرق الأزرق والأحمر في المؤسسات على الحصول على رؤية لهذه المواقع عبر Google dorks.
ستساعدك أداة DDWPasteRecon في تحديد تسرب الكود، الملفات الحساسة، كلمات المرور النصية العادية، تجزئات كلمات المرور. كما تتيح لأعضاء SOC و Blue Team اكتساب وعي موقفي حول التعرض الشبكي للمؤسسة على مواقع اللصق. تستخدم فهرسة Google لمواقع اللصق للحصول على استخبارات مستهدفة عن المؤسسة. يمكن لفرق Blue و SOC جمع وتحليل البيانات من مواقع اللصق المفهرسة هذه لحماية أفضل ضد التهديدات غير المعروفة.

ستتمكن الأداة من تتبع المواقع التي تم البحث فيها عن معلومات حساسة.

تستخدم DDWPasteRecon المواقع التالية لإجراء عمليات البحث:
•	gist.github.com
•	paste.mozilla.org
•	ide.geeksforgeeks.org
•	codepen.io
•	pastebin.com
•	gitlab.com
•	repl.it
•	paste.ubuntu.com
•	justpaste.it
•	jsfiddle.net
•	paste.centos.org
•	jsbin.com
•	pastelink.net
•	codebeautify.org
•	controlc.com
•	invent.kde.org
•	ideone.com
•	paste.rohitab.com
•	codeshare.io
•	paste.opensuse.org
•	dotnetfiddle.net
•	notes.io
•	snipplr.com
•	paste2.org
•	hastebin.com
•	ivpaste.com
•	phpfiddle.org
•	codepad.org
•	justpaste.me
•	pastebin.osuosl.org
•	www.geany.org
•	bpa.st
•	paste.ofcode.org
•	paste.ee
•	dpaste.org
•	friendpaste.com
•	defuse.ca
•	dpaste.com
•	pastebin.icoder.uz
•	cl1p.net
•	pastie.org
•	pastecode.io
•	ghostbin.com
•	www.heypasteit.com
•	pastebin.fr
•	pasteall.org
•	jsitor.com
•	termbin.com
•	p.ip.fi
•	cutapaste.net
•	www.textsnip.com
•	paste.lisp.org
•	paste.sh
•	dumpz.org
•	paste.jp
•	paste.xinu.at
•	paste.debian.net
•	vpaste.net
•	paste.pound
•	paste.org.ru
•	apaste.info
•	quickhighlighter.com
•	sprunge.us
•	commie.io
•	everfall.com
•	paste.strictfp.com
•	kpaste.net
•	fferen.kpaste.net
•	eilios.kpaste.net
•	rathena.kpaste.net
•	paste.frubar.net
•	pst.klgrth.io
•	www.pastebin.pt
•	nopaste.me
•	99paste.com
•	n0paste.tk
•	pastecode.fr
•	pastecode.ru
•	www.paste.lv
•	pastesqf.com
•	tutpaste.com
•	paste.scratchbook.ch
•	bitbin.it
•	privatebin.net
•	0bin.net
•	sebsauvage.netpaste
•	pastefs.com
•	slexy.org
•	pasteio.com
•	www.paste4btc.com
•	paste.pocoo.org
•	pastie.textmate.org
•	paste.bradleygill.com
•	etherpad.com
•	textsnip.com
•	pastebin.ca
•	squadedit.com
•	tinypaste.com
•	vyew.com
•	copytaste.com
•	drop.io
•	snipt.net
•	pastee.org
•	heypasteit.com
•	pastebay.org
•	pastehtml.com
•	codeupload.com
•	snipsource.com
•	dragbox.org
•	chopapp.com
•	drupalbin.com
•	nopaste.info
•	privatepaste.com
•	codekeep.net
•	snippets.dzone.com
•	everfall.com/paste
•	source.virtser.net
•	codesnipp.it
•	hpaste.org
•	9url.us
•	tidypub.org
•	lettur.com
•	sebsauvage.net/paste
•	www.pastefs.com
•	pasted.co
•	everfall.compaste
•	lpaste.net
•	pastebin.centos.org
•	p.hgc.host
•	riskmitigation.ch
•	paste.bitlair.nl
•	www.posu.org
•	pasting.djstey.com
•	paste.balbinus.org
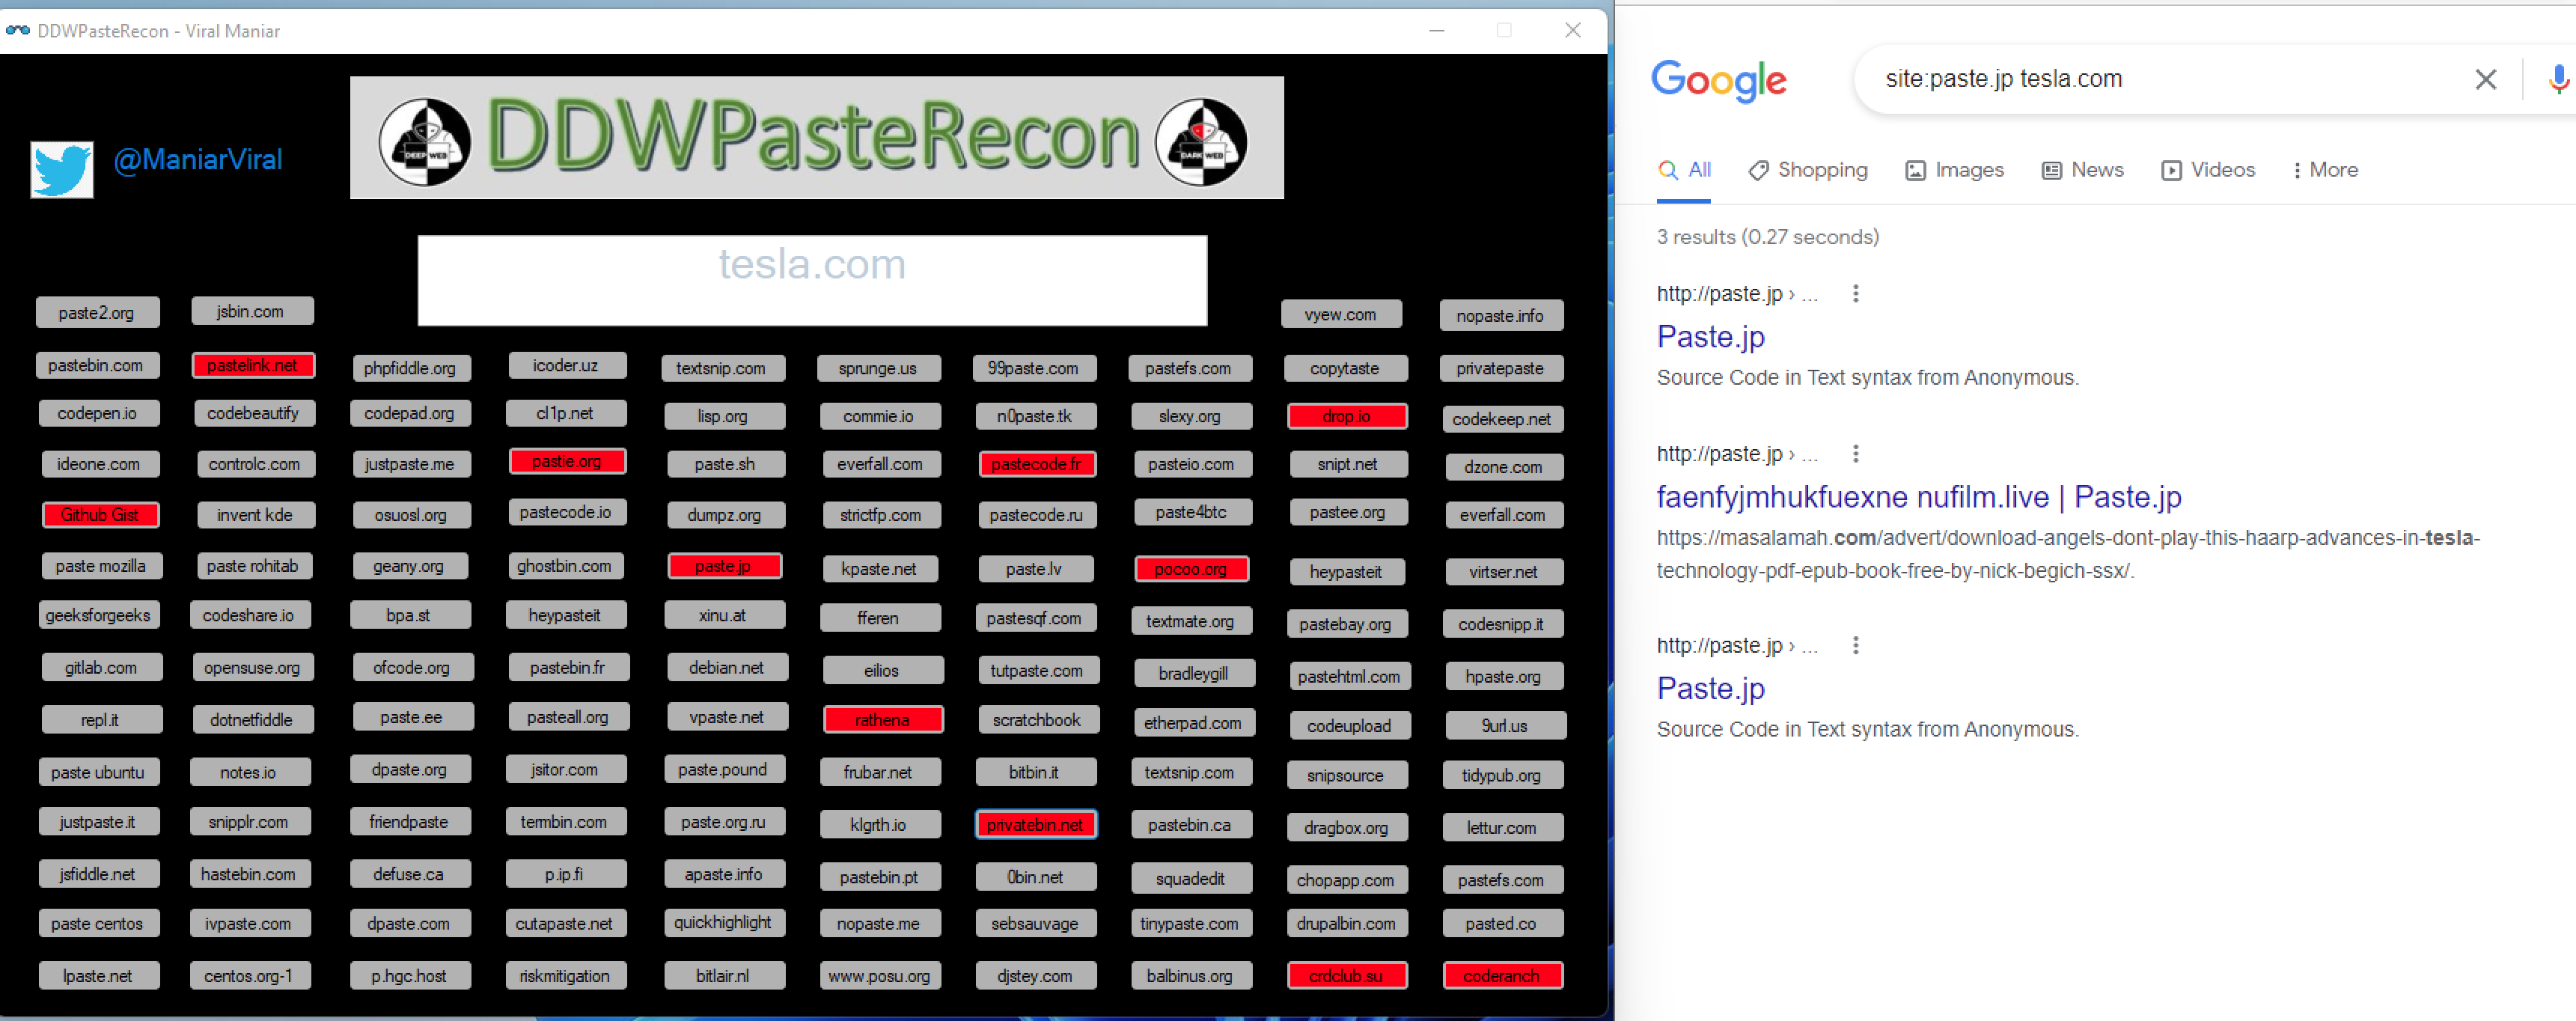
البحث في مواقع اللصق باستخدام النطاق الأساسي لمؤسسة مستهدفة:
البحث في مواقع اللصق باستخدام كلمة مفتاحية "password" لمؤسسة مستهدفة:
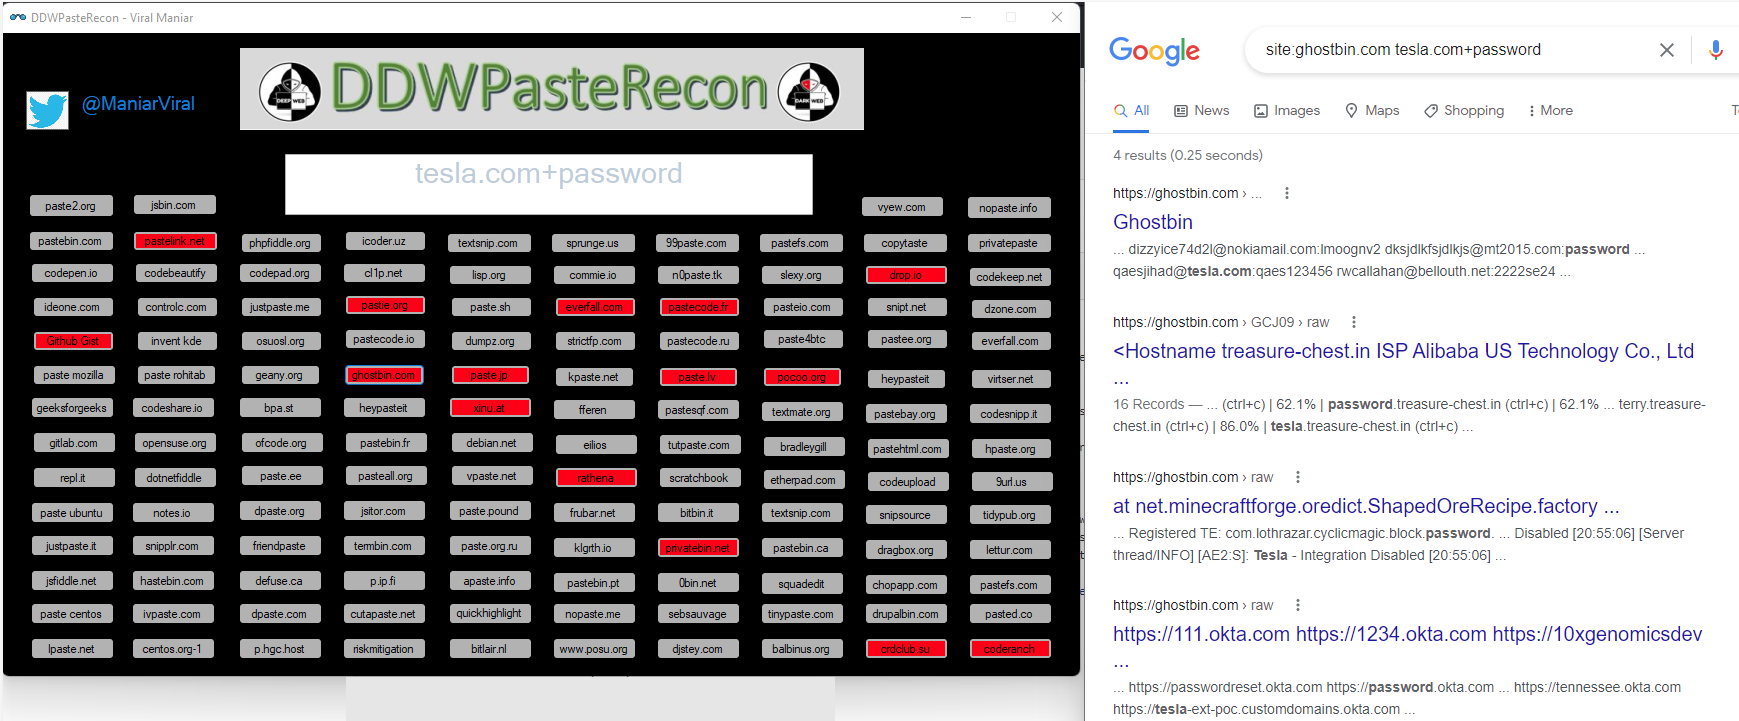
الحصول على وصول إلى معلومات حساسة:

الخطوة 1: قم بتنزيل الملف من قسم الإصدارات: https://github.com/Viralmaniar/DDWPasteRecon/releases/download/v1.0.0/DDWPasteRecon.exe
الخطوة 2: قم بتشغيل ملف EXE
الخطوة 3: أدخل النطاق المستهدف أو الكلمات المفتاحية مع اسم المؤسسة
الخطوة 4: انقر على الأزرار المختلفة في الأداة للعثور على المعلومات
الخطوة 5: في حالة ظهور Google Captcha، ما عليك سوى النقر على اللغز والمتابعة
تويتر: https://twitter.com/maniarviral
لينكد إن: https://au.linkedin.com/in/viralmaniar

هذا العمل مرخص بموجب رخصة المشاع الإبداعي نسب المصنف 4.0 الدولية.
هل ترغب في المساهمة؟ يرجى عمل fork له ورفع طلب سحب (pull request).
أي اقتراحات أو أفكار لهذه الأداة مرحب بها - فقط غرد لي على @ManiarViral








