
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mohamedkarrab/copy-fail-cve-2026-31431
تصعيد الامتيازاتأطر الاستغلالتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليماستغلال الملفات الثنائية
GitHubmohamedkarrab/copy-fail-cve-2026-31431

Copy-Fail-CVE-2026-31431

مشاركة

إثبات مفهوم لاستغلال ثغرة CVE-2026-31431 (Copy Fail) في نواة لينكس، والتي تستغل AF_ALG لإفساد ملفات ثنائية بصلاحيات setuid-root في ذاكرة التخزين المؤقت للصفحات، مما يحقق تصعيد الامتيازات. يتضمن النسخ الاحتياطي والاستعادة والتحقق من السلامة.

عرض المستودع
50منذ 6 أشهرلم تتم المراجعة بعد

Copy-Fail-CVE-2026-31431

إثبات مفهوم لإعادة إنتاج استغلال لثغرة نواة لينكس CVE-2026-31431، والمعروفة أيضًا باسم Copy Fail.

الفضل يعود إلى: Copy Fail

الأنظمة المتأثرة

  • إصدارات نواة لينكس 4.14 وما بعدها
  • معظم التوزيعات الرئيسية الصادرة منذ 2017 حتى نشر التصحيح (أوبونتو، دبيان، فيدورا، RHEL...)

كيف يختلف هذا عن الاستغلال الأصلي

كود غير مُصغّر وقابل للقراءة

  • كود الاستغلال الأصلي مضغوط
  • هذه النسخة موسّعة بالكامل

النسخ الاحتياطي واستعادة الملفات الثنائية

  • إنشاء نسخة احتياطية من الملف الثنائي المستهدف (مثل /usr/bin/su)
  • التحقق من السلامة عبر التجزئة (hashing)
  • استعادة الحالة الأصلية بعد التنفيذ (في حالة النجاح)

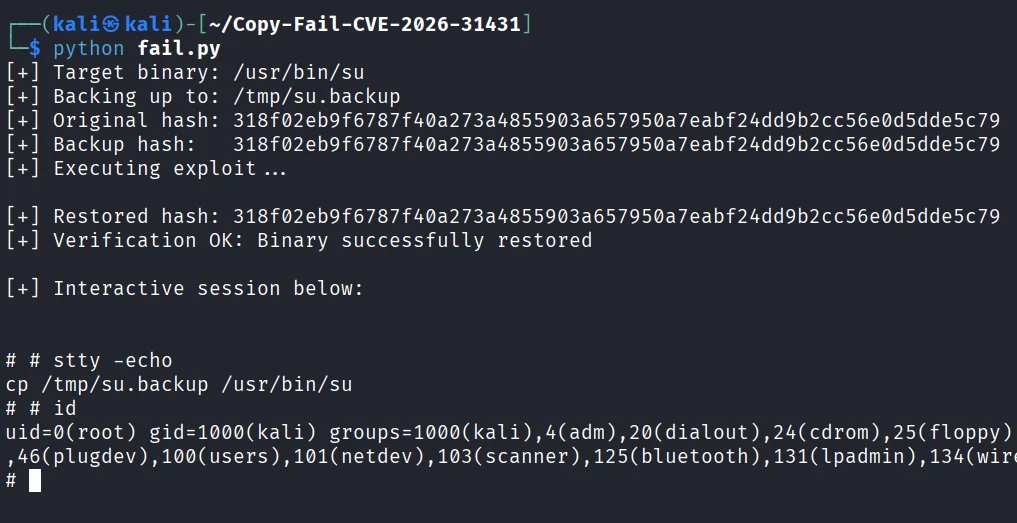
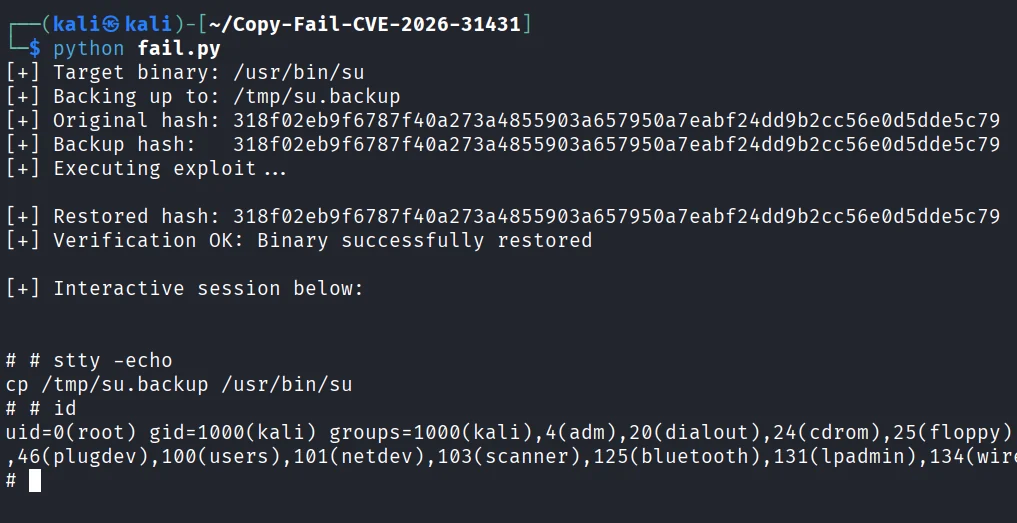
إثبات المفهوم

image

git clone https://github.com/MohamedKarrab/Copy-Fail-CVE-2026-31431.git
cd Copy-Fail-CVE-2026-31431

# يستهدف /usr/bin/su افتراضيًا
python fail.py

# أو أي ملف setuid-root (passwd, mount, chsh, sudo, pkexec...)
python fail.py /usr/bin/passwd

تحذير

في حالة فشل الاستغلال، قد لا يتم استعادة الملف الثنائي المستهدف إلى حالته الأصلية. لإصلاح ذلك:

  • ببساطة أعد تشغيل الجهاز. إعادة التشغيل تمسح ذاكرة التخزين المؤقت للصفحات (الاستغلال لا يعدّل الملف الثنائي على القرص).

  • بدلاً من ذلك، استعد ملف /usr/bin/su نظيفًا (أو الملف الثنائي المحدد) من حزمة موثوقة. دبيان / أوبونتو:

sudo apt-get install --reinstall util-linux

فيدورا / RHEL:

sudo dnf reinstall util-linux

آرتش:

sudo pacman -S util-linux

نظرة تقنية عامة

يستغل هذا الاستغلال تنفيذ AF_ALG AEAD لكتابة أجزاء عشوائية بحجم 4 بايت في ذاكرة التخزين المؤقت للصفحات الخاصة بـ /usr/bin/su (ملف ثنائي setuid-root).

  • يستخدم مقبس AF_ALG غير مميز مع أزواج sendmsg/splice مصممة بعناية لحقن البيانات في معالجة AES-CBC-HMAC
  • يستغل خطأ في حدود scatter/gather لجعل بايتات AAD المفكوكة التشفير تقع داخل الملف الثنائي المخزّن مؤقتًا
  • يفسد قسم .text في الذاكرة لملف /usr/bin/su دون لمس القرص

أخيرًا، تنفيذ /usr/bin/su يحمّل ذاكرة التخزين المؤقت للصفحات الملوثة، مما يشغّل الكود المحقون بصلاحيات الجذر بسبب setuid.

التخفيف

  • التحديث إلى إصدارات النواة المُصحّحة
  • حظر إنشاء مقابس AF_ALG:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null


إخلاء مسؤولية

  • هذا الكود لأغراض تعليمية واختبارية فقط.
  • استخدمه فقط على أنظمة تملكها أو لديك إذن صريح لاختبارها.
  • أنا لست مسؤولاً عن أي إساءة استخدام أو أضرار.

المراجع

  • NVD - CVE-2026-31431
  • Copy Fail: 732 Bytes to Root
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →