
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 flipkart-incubator/rta
Red team Arsenal - ماسح ذكي لاكتشاف الثغرات الأمنية في أصول الطبقة 7 للشركة.
 0xinfection/logmepwn
مجموعة أدوات فحص وتحقق آلية بالكامل، موثوقة، فائقة السرعة لثغرة Log4J RCE CVE-2021-44228.
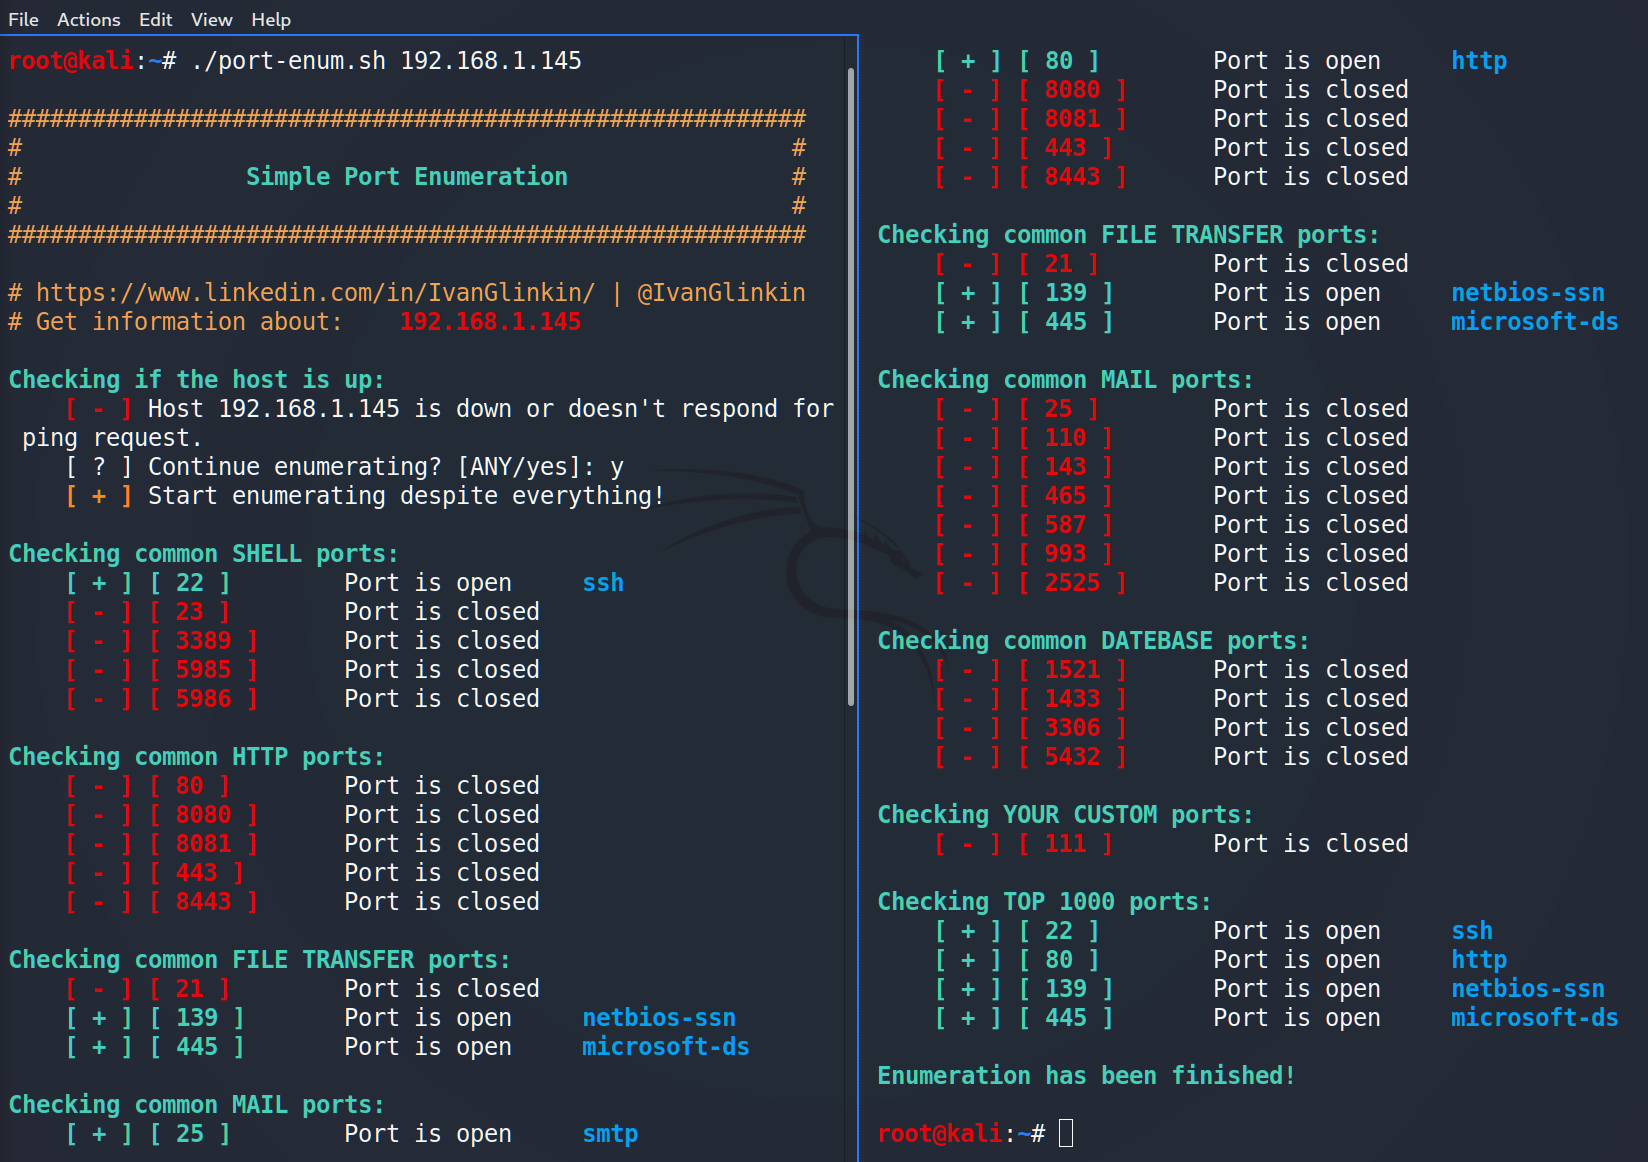 ivanglinkin/port-enumeration
هل سبق لك أن واجهت عدم وجود إمكانية استخدام NMap؟ على سبيل المثال إذا كان لديك شل عكسي كمستخدم غير مميز ولا توجد أدوات مفيدة مثبتة مسبقًا؟ هذا سكريبت…
 arpsyndicate/kenzer
تعداد ومسح تلقائي لأصول الويب [مهمل]
 hynekpetrak/cve-2019-5544_cve-2020-3992
وحدة Python / scapy تنفّذ بروتوكول SRVLOC/SLP وتفحص عن خدمات OpenSLP المُفعّلة.
 shivamrai2003/reconky-automated_bash_script
Reconky هي أداة رائعة لاكتشاف المحتوى (Content Discovery) عبارة عن سكربت باش (bash) مخصص لصيادي الثغرات (bug bounty hunters)، حيث تقوم بأتمتة العديد…
 baimaobg/sunflower_exp
أداة استغلال الثغرة الأمنية CVE-2022-10270 الخاصة بـ Sunflower
 0xor0ne/qscan
مكتبة سريعة لماسح الشبكة. https://crates.io/crates/qscan
 w-digital-scanner/w12scan-client
# عميل اكتشاف وفحص أصول الشبكة عميل اكتشاف وفحص أصول الشبكة الذي يدمج nmap و masscan لتحديد الأصول على نطاق واسع، وفحص المنافذ، وفحص الثغرات الأمنية.
 eldraco/domain_analyzer
تحليل أمن أي نطاق من خلال العثور على جميع المعلومات الممكنة. تم تطويره باستخدام بايثون.

 aqeisi/cve-2022-36663-poc
ماسح الشبكة الداخلية عبر ثغرة SSRF العمياء في Gluu IAM
 lionsec/xerosploit
إطار عمل فعّال ومتقدم لهجمات الرجل في المنتصف
 pownjs/recon
إطار قوي لاستطلاع الأهداف مدعوم بنظرية الرسوم البيانية.
 hcbaker/puwr
استخدم الأجهزة المخترقة عبر SSH للتجول بشكل أعمق داخل شبكات الحاسوب.
 rvrsh3ll/bof_collection
BOFs مختلفة لـ Cobalt Strike
 ritvikb99/dark-fantasy-hack-tool
أداة DDOS: لإسقاط المواقع الصغيرة باستخدام فيضان HTTP. ماسح المنافذ: لمعرفة المنافذ المفتوحة لموقع ما. متصدع كلمة مرور FTP: لاختراق نظام الملفات…
 udpsycho/moodle-cve-2018-1042
نص برمجي لاستغلال CVE-2018-1042 لإجراء مسح المنافذ الداخلية.








