
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 ullaakut/nmap
مكتبة Go اصطلاحية لاستدعاء البرنامج الثنائي لماسح الشبكة، تتيح اكتشاف المضيفين، وفحص المنافذ، وكشف الخدمات/نظام التشغيل، وتنفيذ فحوصات الثغرات…
 wireshark/wireshark
التقاط وتحليل حركة مرور الشبكة مع الفحص العميق للحزم، وفك ترميز البروتوكولات عبر مئات البروتوكولات، ودعم ملفات الالتقاط لاستكشاف الأخطاء وإصلاحها،…
 scanopy/scanopy
Network diagrams that update themselves
 dozermx/argus
أداة مسح متعددة المراحل للاستطلاع وسطح الهجوم تقوم بتعيين النطاقات وعناوين IP وأنظمة ASN والأصول السحابية وثغرات CVE في رسم بياني معرفي مع تسجيل…
 azmisyahrul/prismsec
خادم MCP آمن ومعياري يغلّف nmap وnuclei وgobuster وsubfinder وhttpx وnikto وsqlmap لاختبار الاختراق المدعوم بالذكاء الاصطناعي

 wattocyber/cantina
منسّق استطلاع شبكات متوافق مع قواعد OSCP لاكتشاف المنافذ وتصنيف الخدمات وتوزيع مكونات إضافية مخصصة للجرد (enum) فقط عبر HTTP وSMB وFTP وSNMP وSSH…
 c00ln3t/log4shellauditor
وكيل Go مستقل وتأملي للتدقيق الأمني لكامل دورة الحياة، وتجاوز WAF، والتحقق خارج النطاق (OOB) عبر LDAP، والمعالجة الذاتية (التصحيح التلقائي)، وتقارير…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — استغلال CVE-2018-7600 (Drupalgeddon2) لتنفيذ الأكواد عن بُعد (RCE)، واستخراج بيانات اعتماد قاعدة البيانات من…
 gmh5225/aisa-scanner
AISA-Scanner هو ماسح ثغرات أمنية مستقل مدعوم بالذكاء الاصطناعي يربط ثغرات CVE باستغلالات metasploit وMITRE وCEH وSANS، ويقدم تقارير مخاطر ذكية في…
 xephora/threat-remediation-scripts
يحتوي هذا المستودع على قائمة من البرامج النصية الجديدة للمعالجة.
 nyxrecon/sudo-agent-ctf-
اكتب تقريرًا عن Sudo Agent CTF (TryHackMe)، مع التعداد، واستغلال الويب، وإخفاء المعلومات، وSSH، ورفع الصلاحيات عبر CVE-2019-14287.
 rvrsh3ll/bof_collection
BOFs مختلفة لـ Cobalt Strike
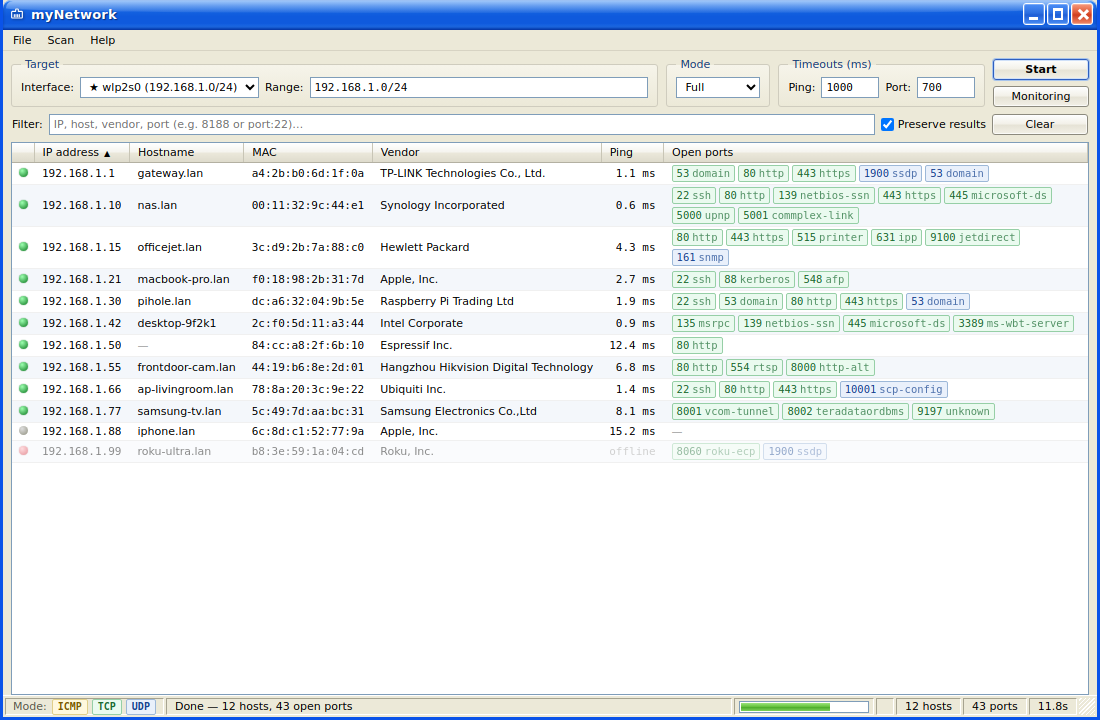 ancaferro/mynetwork
ماسح شبكة ومنافذ متعدد المنصات مع واجهة مستخدم رسومية لسطح المكتب.
 an00brektn/gopher47
أداة Gopher Assassin تابعة لجهة خارجية لإطار عمل Havoc.
 tomnomnom/httprobe
خذ قائمة بالنطاقات وافحصها للعثور على خوادم HTTP و HTTPS تعمل
 0xor0ne/qscan
مكتبة سريعة لماسح الشبكة. https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap هو ماسح بروتوكول QUIC بسيط وسريع (!)
 b3rito/peeko
peeko – أداة C2 لـ XSS تعمل عبر المتصفح لاستكشاف الشبكات الداخلية بشكل خفي عبر متصفح مصاب.






