#1
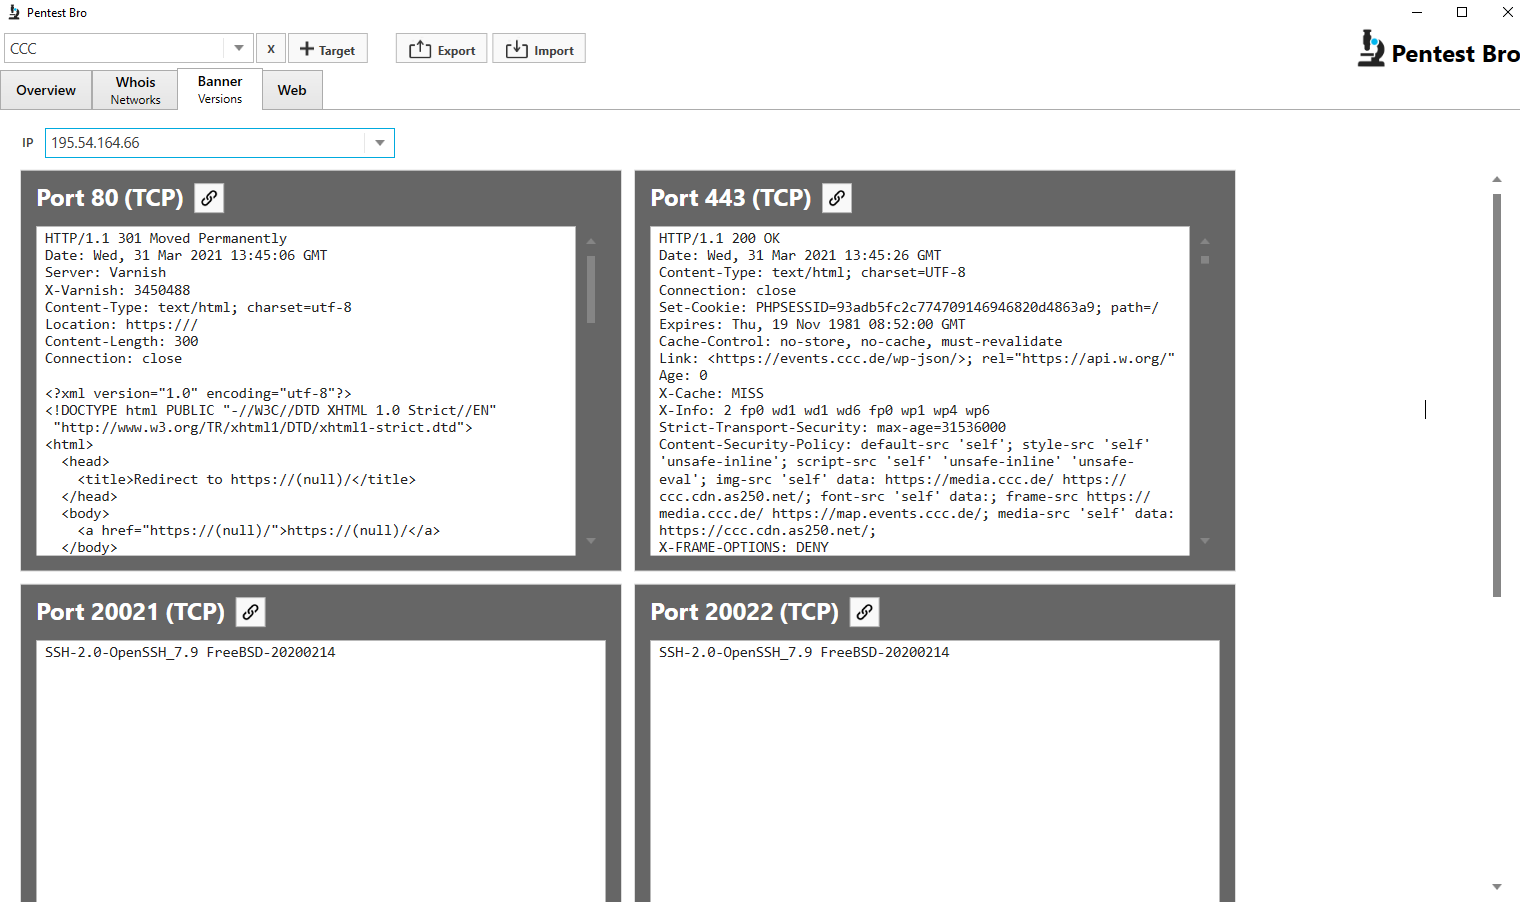
 marius-rothenbuecher/pentestbro
أداة استطلاع تعمل على نظام ويندوز تجمع بين تعداد النطاقات الفرعية، فحص المنافذ، استخلاص الرؤوس، استعلامات whois، وتعداد مسارات الويب لاختبار الاختراق.
 snovvcrash/divideandscan
قسّم نتائج فحص المنافذ الكامل واستخدمها لتشغيل Nmap بشكل مستهدف

 isnic/prober
إطار عمل آلي وقابل للتكرار لاختبار أمن الشبكات باستخدام Ansible وBATS للتحقق من DNS، وتوفر المضيف، والمنافذ المفتوحة، وتكوين TLS من عدة نقاط مراقبة.
 yogeshojha/rengine
reNgine هو إطار عمل استطلاع آلي لتطبيقات الويب يركز على عملية استطلاع مبسطة وقابلة للتكوين بدرجة عالية عبر المحركات، وربط وتنظيم بيانات الاستطلاع،…
 six2dez/reconftw
reconFTW هي أداة مصممة لإجراء استطلاع آلي على نطاق مستهدف عن طريق تشغيل أفضل مجموعة من الأدوات لإجراء المسح واكتشاف الثغرات.
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 gwen001/pentest-tools
مجموعة من أدوات الأمن المخصصة للاحتياجات السريعة.
 codingo/reconnoitre
أداة أمنية لجمع المعلومات متعدد الخيوط وتعداد الخدمات مع بناء هياكل الدليل لتخزين النتائج، بالإضافة إلى كتابة توصيات لمزيد من الاختبارات.
 robertdavidgraham/masscan
ماسح منافذ TCP، يرسل حزم SYN بشكل غير متزامن، لمسح الإنترنت بالكامل في أقل من 5 دقائق.
 projectdiscovery/naabu
A fast port scanner written in go with a focus on reliability and simplicity. Designed to be used in combination with other tools for attack surface…
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 owasp/ninja-pingu
ماسح شبكة عالي الأداء لمسح IP والمنافذ على نطاق واسع مع تحديد الخدمة واكتشاف الأجهزة المدمجة وتحليل الثغرات عبر إطار عمل المكونات الإضافية.
 abacus-group-rto/legion
ليجين (Legion) هي أداة مفتوحة المصدر، سهلة الاستخدام، فائقة القابلية للتوسع وشبه آلية لاختبار الاختراق الشبكي، تساعد في اكتشاف واستطلاع واستغلال نظم…
 pownjs/recon
إطار قوي لاستطلاع الأهداف مدعوم بنظرية الرسوم البيانية.
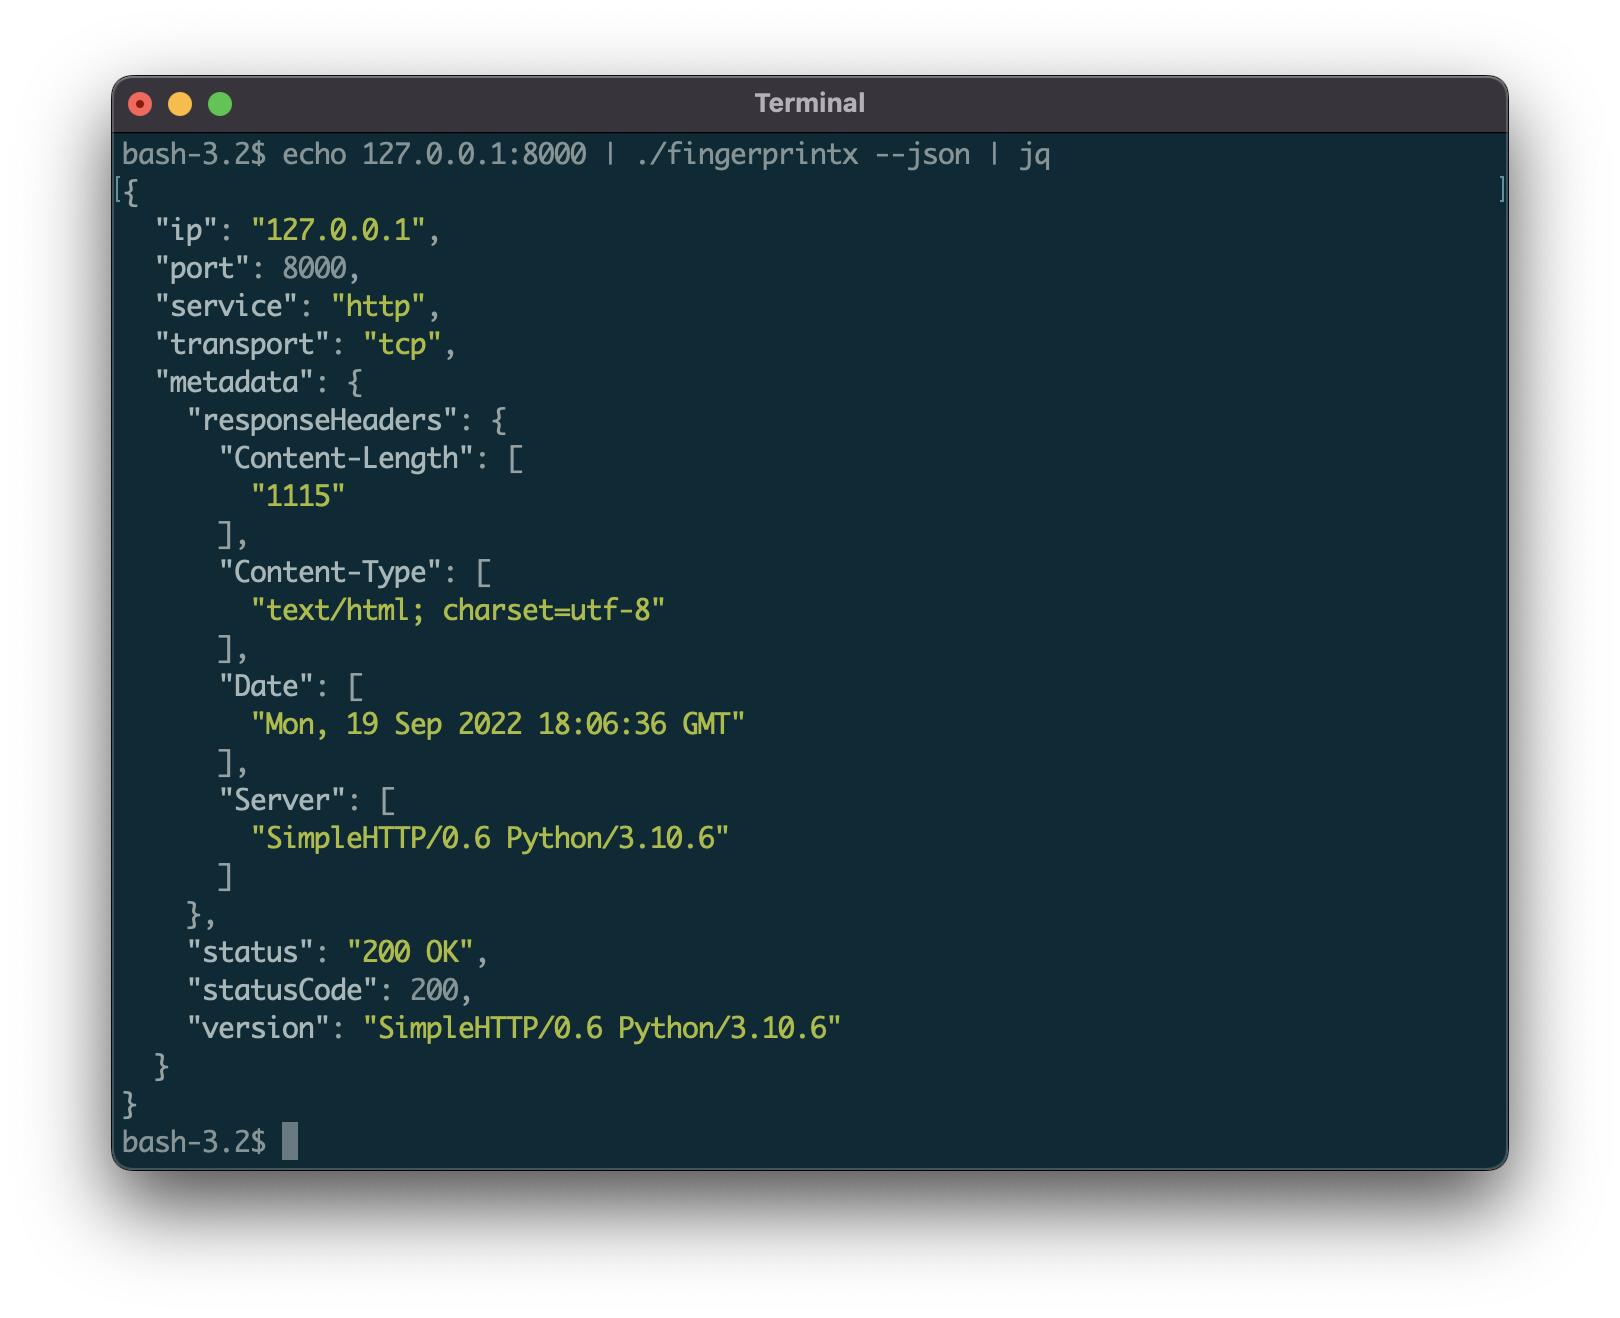 praetorian-inc/fingerprintx
أداة قائمة بذاتها لاكتشاف الخدمات على المنافذ المفتوحة!