
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 kabiri-labs/sshfinder
أداة اكتشاف متوازٍ لخدمات SSH ومدقّق أمان تفحص أي منفذ، وتتحقق من لافتات SSH، وتدقق طرق المصادقة، والتشفير الضعيف، وثغرة Terrapin، ومفاتيح المضيف…
 haishanzheng/cve-2019-0708-generate-hosts
أداة اكتشاف مضيفات تعتمد على CIDR تستخدم nmap لتحديد أجهزة Windows ذات المنفذ المفتوح 3389 (RDP)، مما يقلل من عناوين IP المستهدفة لفحص الثغرة الأمنية…
 sibexico/deadend
مشغل خادع خفيف الوزن قابل للبرمجة
 h3x0v3rl0rd/zenmap
واجهة رسومية أمامية لأداة فحص الشبكات Nmap، توفّر واجهة بديهية سهلة الاستخدام لاكتشاف الشبكة وفحص المنافذ وتحديد الخدمات.
 0xinfection/logmepwn
مجموعة أدوات فحص وتحقق آلية بالكامل، موثوقة، فائقة السرعة لثغرة Log4J RCE CVE-2021-44228.

 cldrn/rainmap-lite
Rainmap Lite - واجهة ويب متجاوبة تتيح للمستخدمين إطلاق عمليات فحص Nmap من هواتفهم المحمولة/أجهزتهم اللوحية/متصفحات الويب!
 mr-rizwan-syed/chomtesh
CHOMTE.SH هي أداة سكريبت شل قوية مصممة لأتمتة مهام الاستطلاع أثناء اختبار الاختراق. تستخدم أدوات متنوعة مبنية على Go لجمع المعلومات وتحديد سطح…
 0xor0ne/qscan
مكتبة سريعة لماسح الشبكة. https://crates.io/crates/qscan
 tjnull/cygor
إطار عمل معياري لاكتشاف الأصول مكتوب بلغة بايثون لأتمتة العمل اليدوي المتكرر
 morpheuslord/nmap-api
RESTful API تغلف Nmap للمسح الشبكي الآلي، كشف المنافذ، تعداد الخدمات، وتحليل الثغرات مع إمكانية توليد تقارير مدعومة بالذكاء الاصطناعي.
 noptrix/nullscan
إطار عمل معياري مصمم لتسلسل وأتمتة اختبارات الأمان.
 amirrezamarzban/portscan-cve-2026-41940
نطاقات CIDR لعناوين IP (يفترض كمدخلات، ربما عبر سطر الأوامر أو ملف) وتفحص المنفذين 2083 و2087 للتأكد من كونهما مفتوحين.
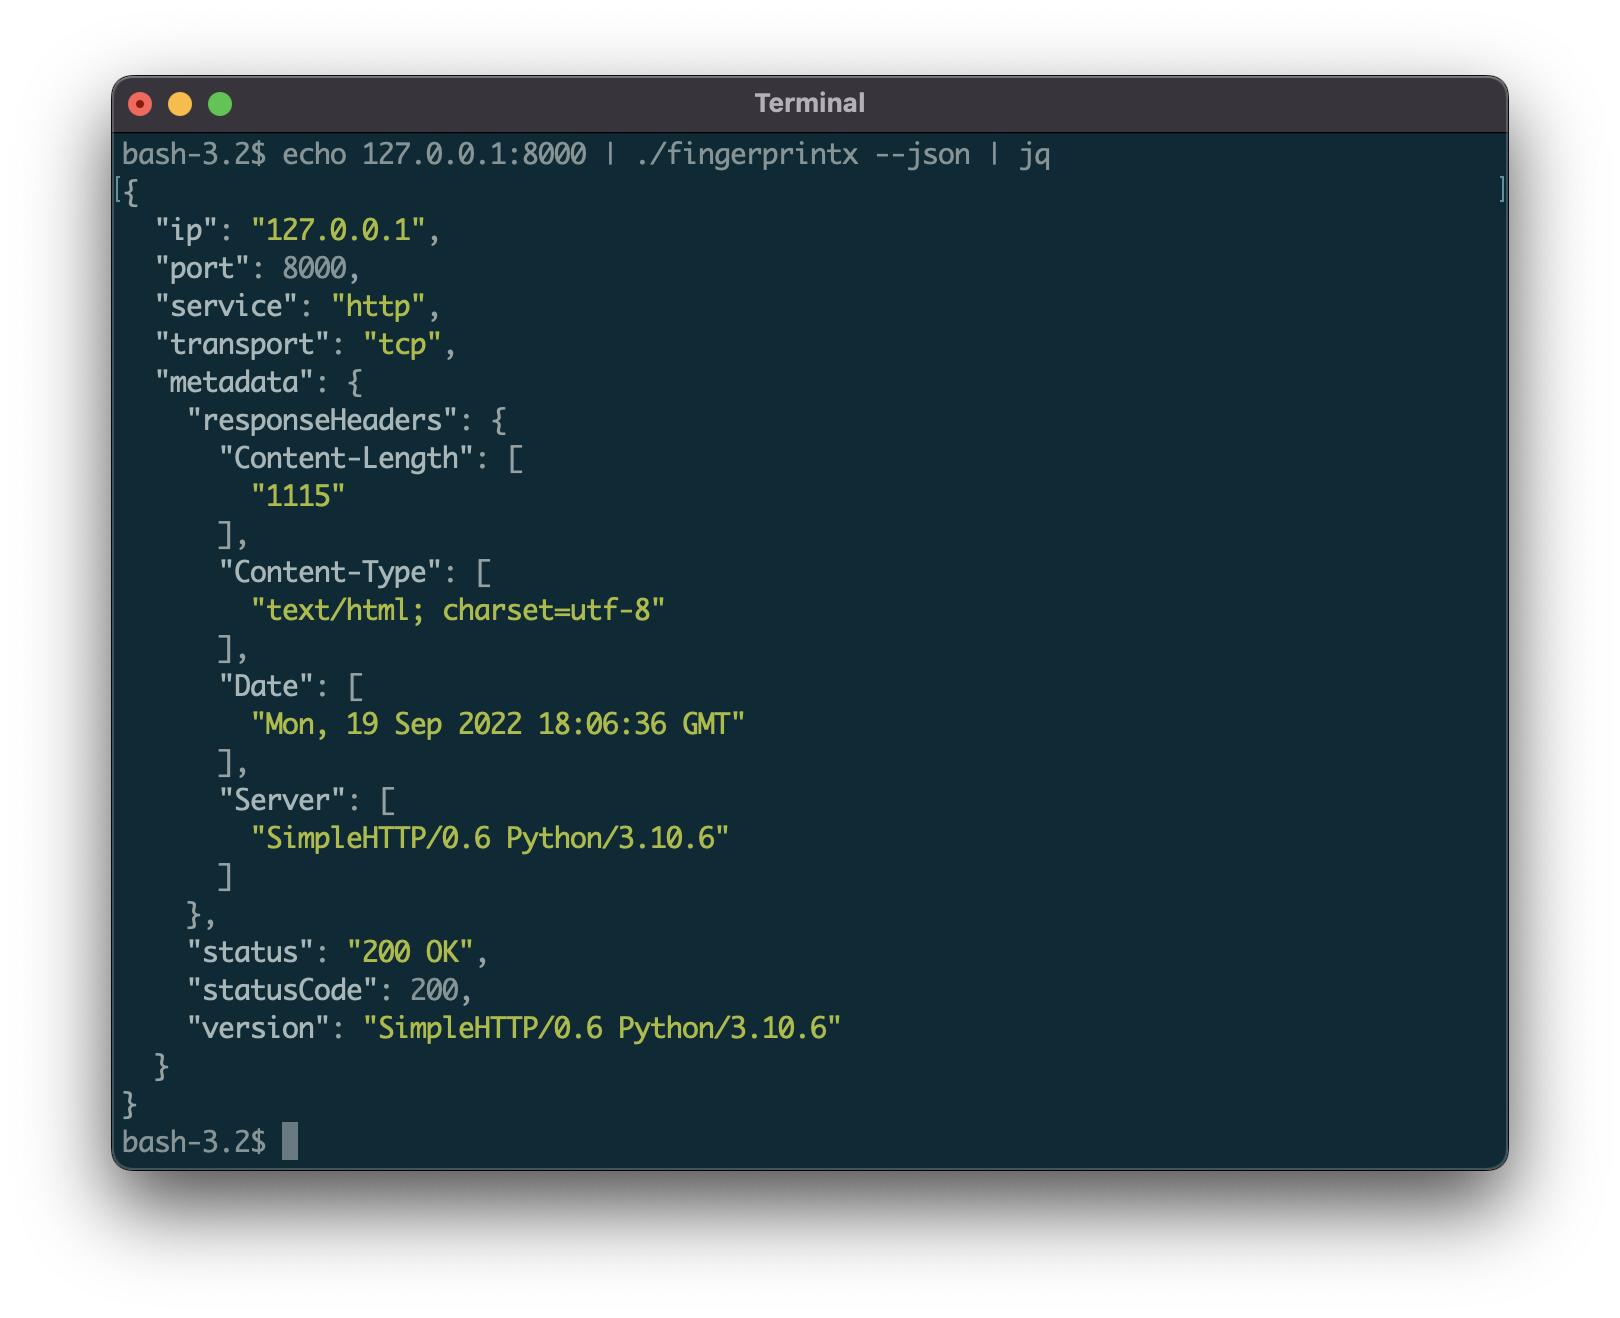 praetorian-inc/fingerprintx
أداة قائمة بذاتها لاكتشاف الخدمات على المنافذ المفتوحة!
 x1mdev/reconpi
ReconPi - أداة استطلاع خفيفة الوزن تقوم بمسح شامل باستخدام أحدث الأدوات.
 dirtyfilthy/freshonions-torscraper
فريش أونيونز هو زاحف TOR / عنكبوت خدمة مخفية مفتوح المصدر مستضاف على zlal32teyptf4tvi.onion
 gvb84/pbscan
ماسح SYN عديم الحالة وأداة التقاط الشعارات أسرع وأكثر كفاءة بفضل استخدام مكدس TCP/IP في مساحة المستخدم.
 nccgroup/ps2
ماسح منافذ مكتوب بلغة PowerShell بالكامل.








