#1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit
 api0cradle/cve-2023-23397-poc-powershell
نص PowerShell لاستغلال CVE-2023-23397 عن طريق إرسال أو حفظ دعوات تقويم Outlook ضارة تؤدي إلى تسريب بيانات اعتماد NTLM عبر خيار ReminderSoundFile.
 mr-un1k0d3r/azureredops
Azure RedOps هو مجموعة أدوات أمنية هجومية لتقييم الوضع الأمني لـ Microsoft Entra ID
 d00mfist/mystikal
مولد حمولة الوصول الأولي لنظام macOS
 ctxis/snitchdns
خادم DNS يعمل بقاعدة بيانات مع واجهة ويب
 mazenelzanaty/embomber
نص برمجي بايثون للقصف الإلكتروني للبريد الذي يدعم جيميل، ياهو، هوتميل/أوتلوك
 stmcyber/boobsnail
توليد وحدات ماكرو XLM الخاصة بـ Excel 4.0 بشكل مبهم لعمليات الفريق الأحمر وتحليل الفريق الأزرق، مع دعم لتقنيات الإصابة المتعددة، وترجمة الصيغ،…
 t4d/phishingkithunter
اعثر على مجموعات التصيد التي تستخدم ملفات وصور علامتك التجارية/مؤسستك.
 tkcert/mail-security-tester
إطار اختبار لحلول أمن البريد الإلكتروني والتصفية.
 ecstatic-nobel/osweep
لا تقتصر على البحث في OSINT. بل امسحه.
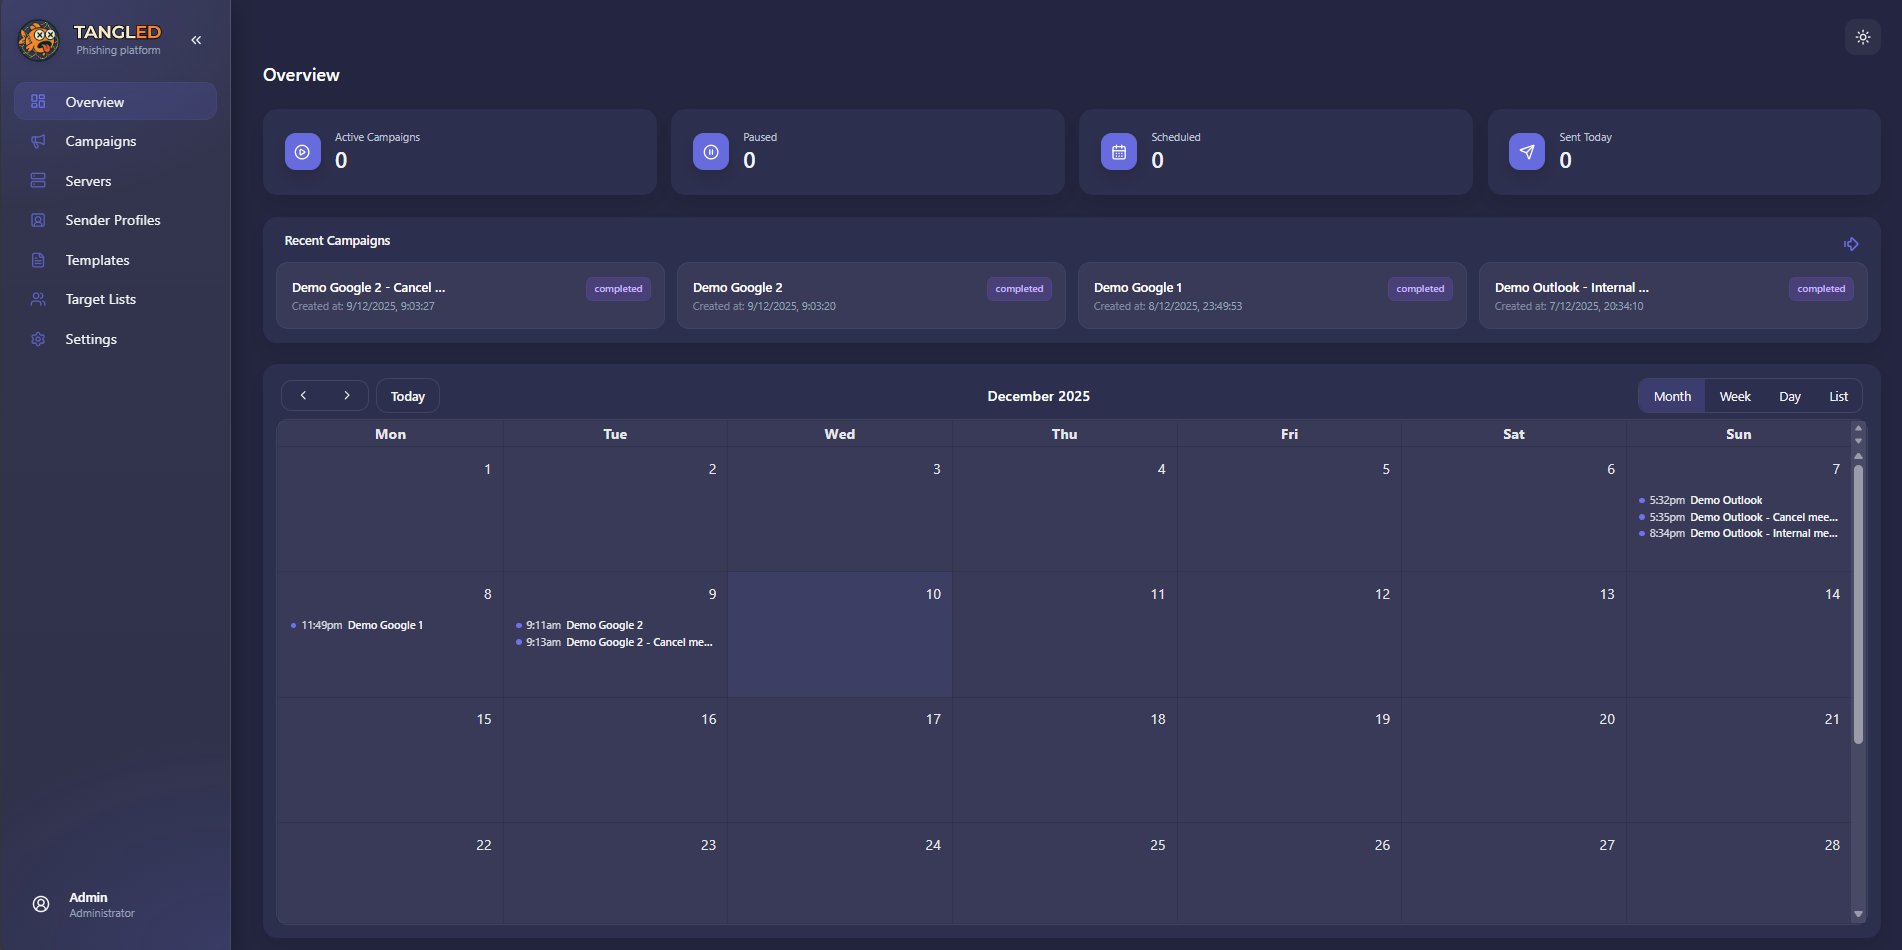 ineesdv/tangled
منصة أمن هجومي مفتوحة المصدر لإجراء حملات تصيد تستفيد من المعالجة التلقائية لأحداث iCalendar.
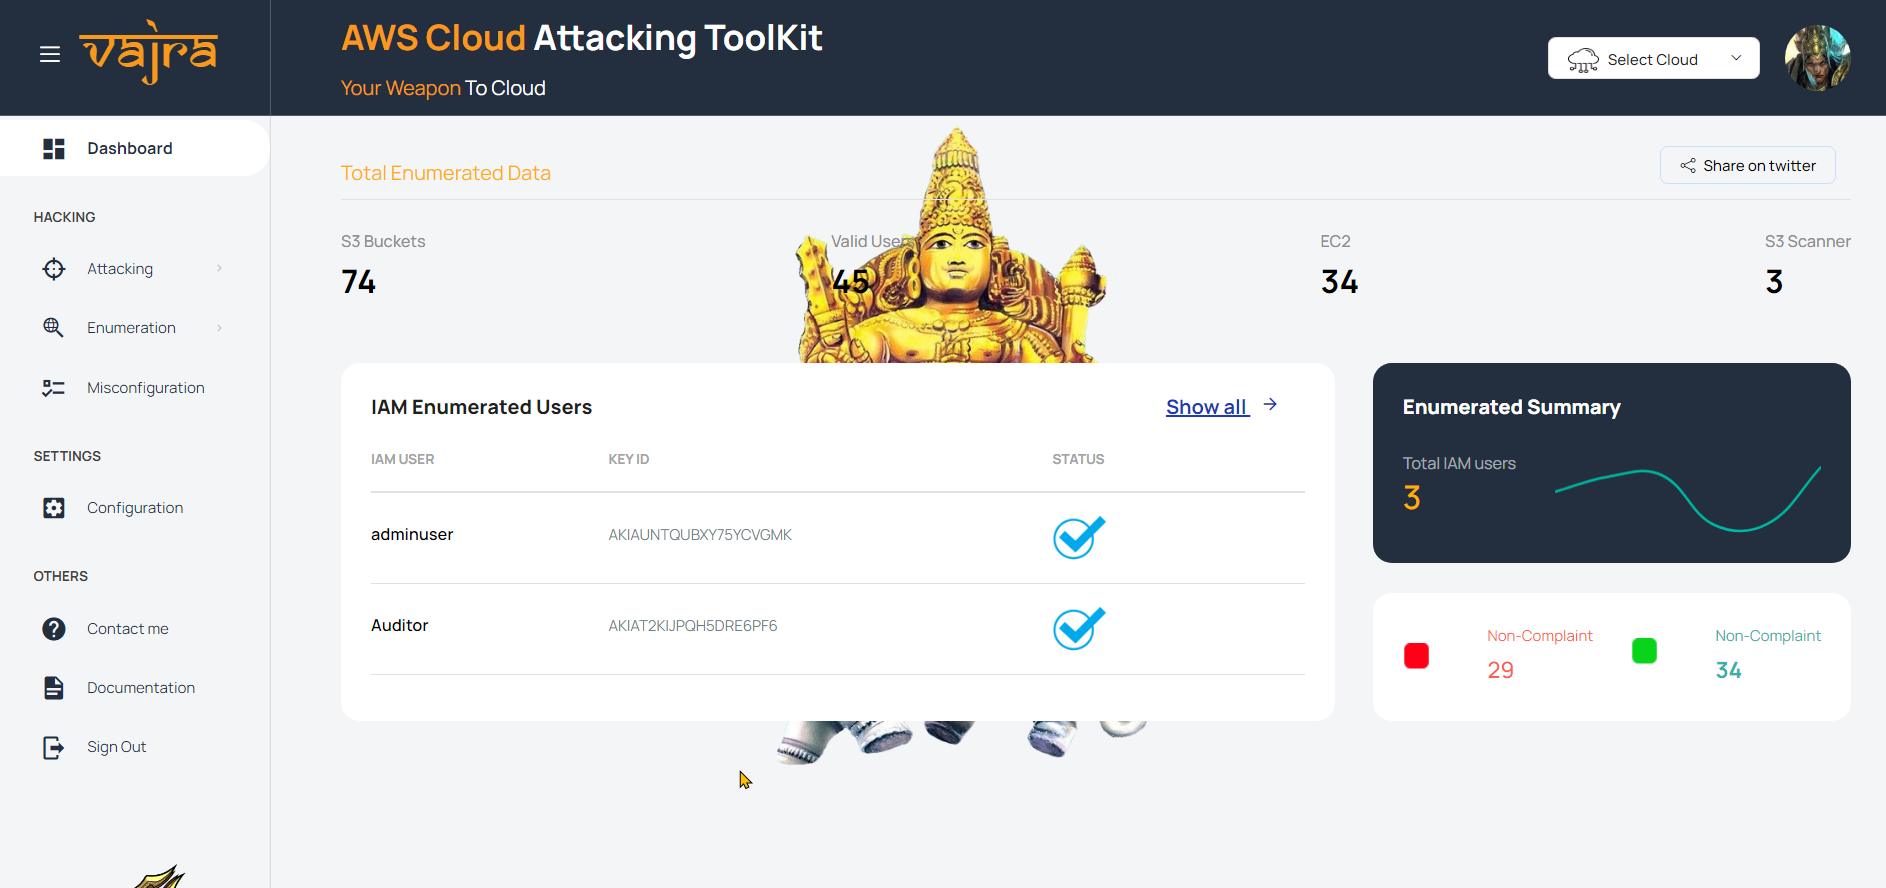 trouble-1/vajra
فاجرا هي أداة تعتمد على واجهة المستخدم وتحتوي على تقنيات متعددة لمهاجمة وحصر بيئة Azure و AWS الخاصة بالهدف. تتميز بواجهة مستخدم ويب بديهية مبنية…
 chrismaddalena/goreport
نص برمجي بلغة Python لجمع بيانات الحملات من Gophish وإنشاء تقرير
 mr-r3b00t/crime-mapper
أداة لرسم خرائط الجريمة الإلكترونية
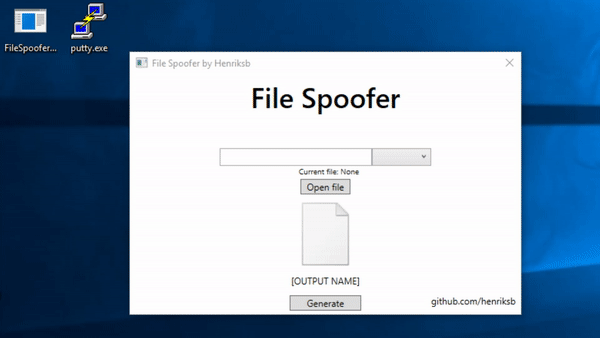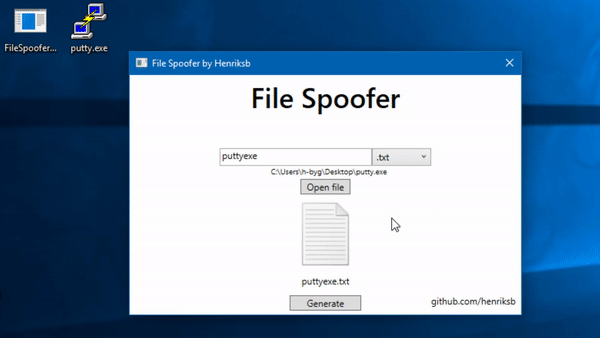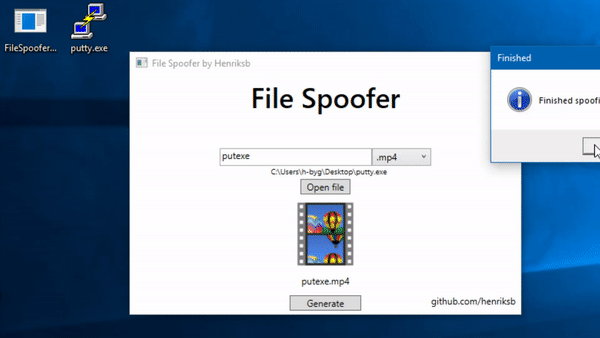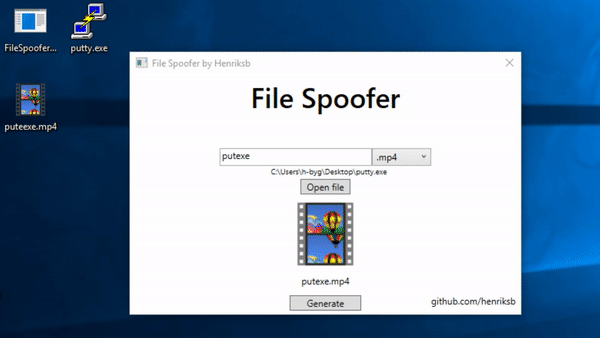 henriksb/extensionspoofer
انتحال أيقونات الملفات وامتداداتها في ويندوز
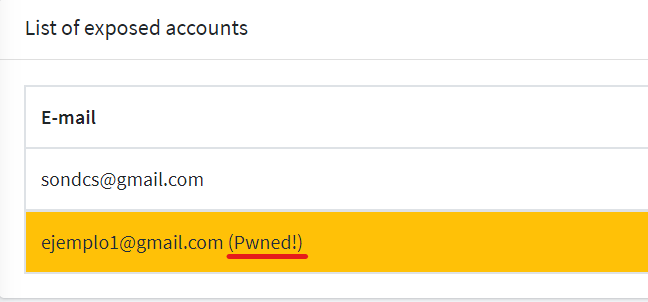 micro-joan/zphisher-gui-back_office
إضافة خلفية مكتبية لحملات التصيد في الوقت الحقيقي لـ Zphisher، تلتقط بيانات الاعتماد، وتتحقق من تعرض الحساب عبر haveibeenpwned، وتقيّم أمان كلمة…
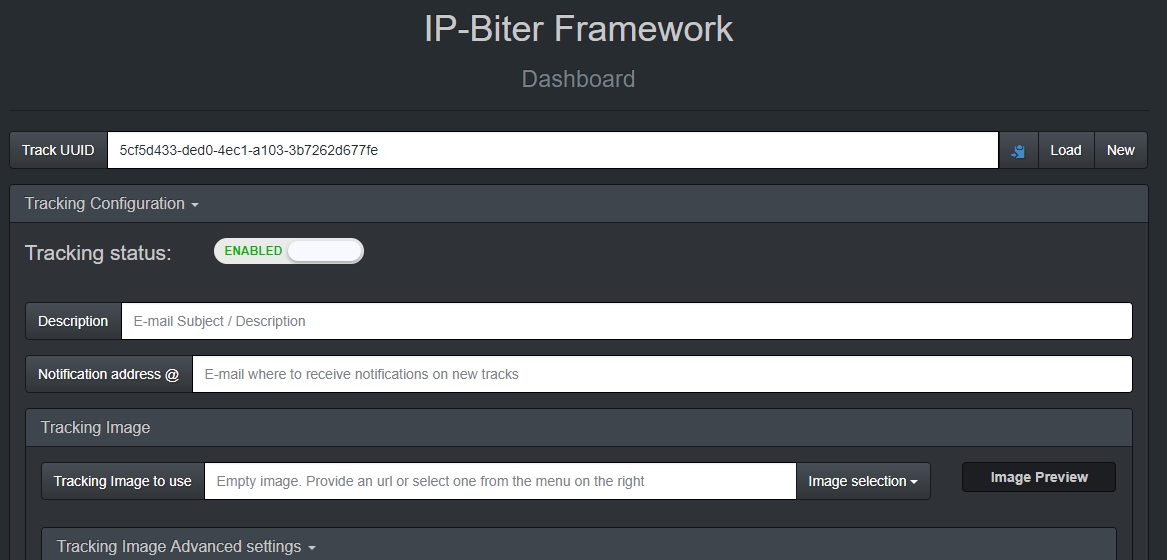 damianofalcioni/ip-biter
IP-Biter: إطار تتبع البريد الإلكتروني الصديق للمخترقين (وليس فقط)
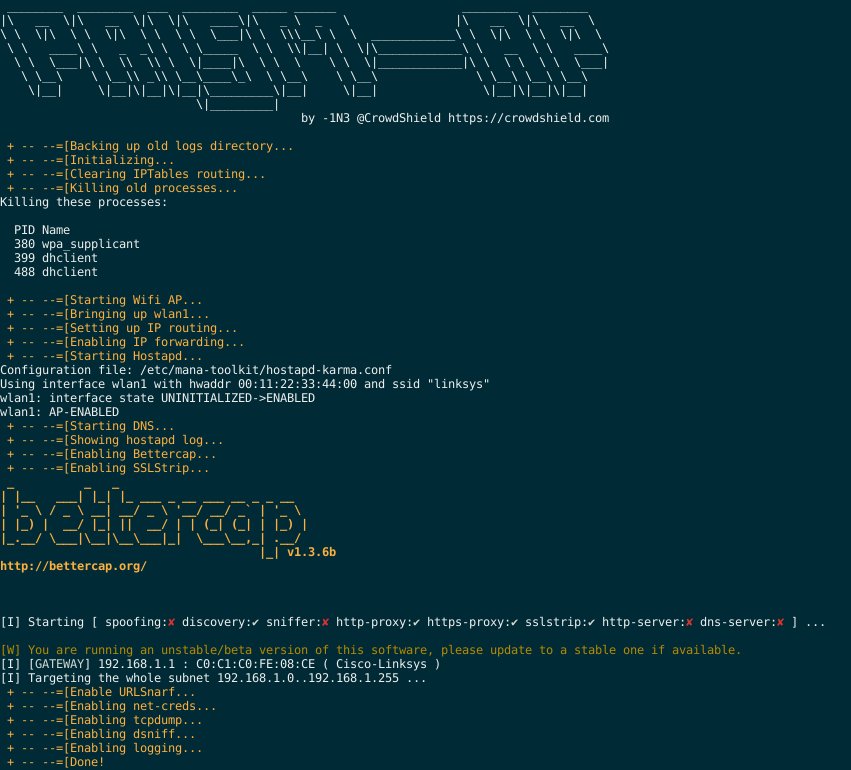 1n3/prism-ap
إطار عمل آلي لشن هجمات MITM عبر نقطة وصول لاسلكية مارقة (RogueAP).