
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit

 anupam2808/spy-masker
إنه نص برمجي بسيط بلغة بايثون لإخفاء رابط التصيد تحت رابط ذي مظهر عادي (google.com أو facebook.com). يمكن دمجه في أدوات التصيد لجعل الرابط يبدو…
 htr-tech/zphisher
أداة تصيد آلي تحتوي على أكثر من 30 قالبًا. هذه الأداة مصممة للأغراض التعليمية فقط! لن يكون المؤلف مسؤولاً عن أي إساءة استخدام لهذه المجموعة!
 sevagas/macro_pack
macro_pack هي أداة من إعداد @EmericNasi تُستخدم لأتمتة عملية التمويه (Obfuscation) وتوليد مستندات Office، وسكربتات VB، والاختصارات، وصيغ أخرى لصالح…
 mnqazi/cve-2023-33977
اقرأ المزيد على Medium
 emalderson/thephish
ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
 montysecurity/infrahunter
اصطد بنشاط البنية التحتية للمهاجمين من خلال تصفية نتائج Shodan باستخدام بيانات URLScan.
 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية
 leocottret/cve-2024-30956
(DOM-based XSS) ثغرة حقن HTML في TOWeb الإصدار 12.05 وما قبله تسمح للمهاجم بحقن كود HTML/JS عبر المكون _message.html.
 unhackerencapital/pdfernetremotelo
PoC - إثبات المفهوم لـ CVE-2024-4367 مع CVE-2023-38831 في سكريبت واحد
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
نهج جديد لـ Browser In The Browser (BITB) دون استخدام iframes، مما يتيح تجاوز أدوات منع الإطارات التقليدية التي تنفذها صفحات تسجيل الدخول مثل…
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 ثغرة الكشف عن المعلومات في Microsoft Edge (المبني على Chromium)
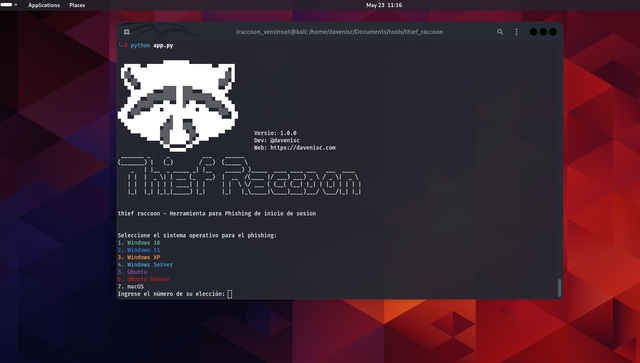 davenisc/thief_raccoon
أداة محاكاة تصيد تعليمية تحاكي شاشات تسجيل دخول أنظمة التشغيل لالتقاط بيانات الاعتماد لتدريب الوعي بالأمن السيبراني. تدعم ويندوز وأوبونتو وماك أو إس…
 geozin/poc-cve-2018-25031
إثبات مفهوم استغلال لثغرة CVE-2018-25031 (XSS في Swagger UI) التي تسرق رموز التفويض عبر معاملات configUrl/url المصممة.
 mrprogrammer2938/black-tool
قم بتثبيت الأدوات وابدأ الهجوم، black-tool v5.5.5 ! ⬛
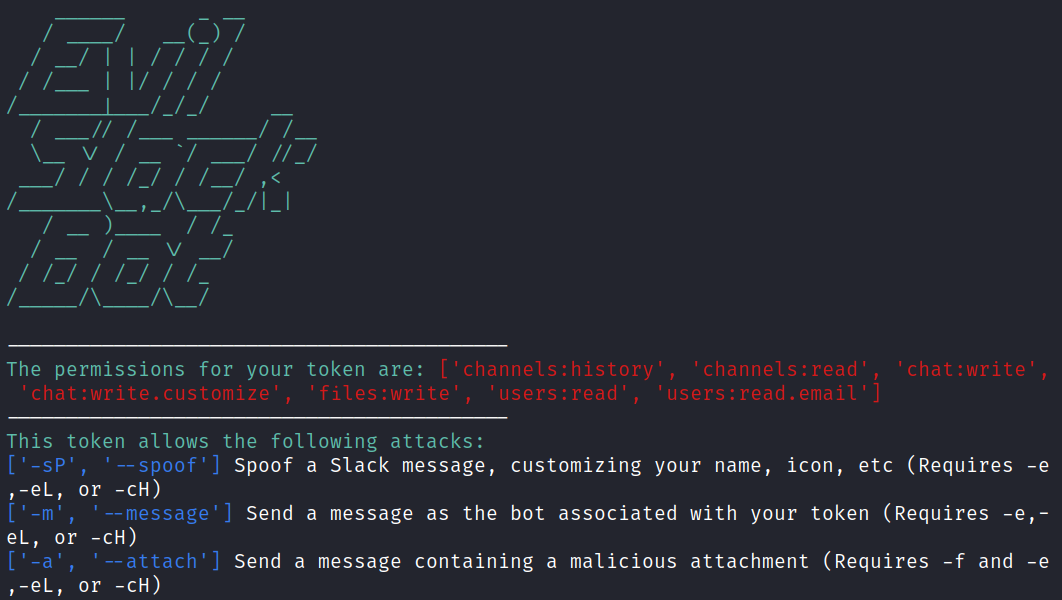 drew-sec/evilslackbot
إطار عمل اختراق عبر روبوت Slack لتمارين الفريق الأحمر
 oscarakaelvis/cve-2018-8062
XSS مستمر على جهاز التوجيه Comtrend AR-5387un
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting عبر مرفق XML ضار في Roundcube Webmail







