#1

 mrprogrammer2938/black-tool
قم بتثبيت الأدوات وابدأ الهجوم، black-tool v5.5.5 ! ⬛
 d4vinci/cuteit
مُشوِّه IP مصمم لجعل عنوان IP خبيث أكثر لطفًا
 mehulj94/radium
مسجل بايثون مع ميزات متعددة.
 r00t-3xp10it/backdoorppt
حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)
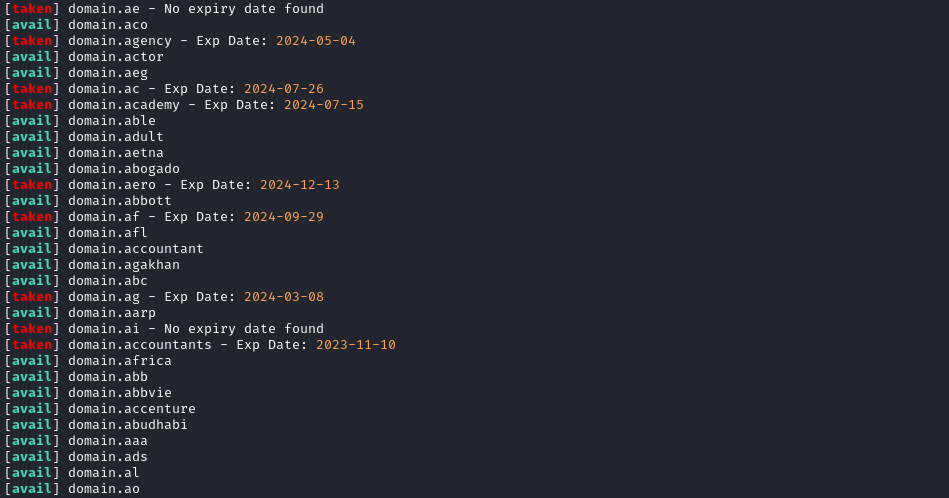 yuyudhn/tldhunt
أداة فحص توفر النطاقات مبنية على Bash تفحص سجلات WHOIS عبر نطاقات المستوى الأعلى (TLDs) المتعددة للعثور على النطاقات غير المسجلة لأغراض اختبار…
 lxance-hacker/lxancephisher
أداة محاكاة تصيد احتيالي آلية تحتوي على أكثر من 30 قالب صفحة تسجيل دخول، وإخفاء عنوان URL، وخيارات توجيه متعددة (Ngrok, Cloudflared, Serveo) لاختبار…
 certainlyp/clipguard
أداة خفيفة الوزن مصممة لوقف هجمات clickfix باستخدام تنسيق الحافظة مع فحوصات سطح التنفيذ
 youmulijiang/evil-winrar
evil-winrar، إطار عمل لاستغلال الثغرة CVE-2023-38831 والهجمات بالهندسة الاجتماعية (evil-winrar، إطار عمل لاستغلال الثغرات وهجمات الهندسة الاجتماعية…
 quinnbast/malicious-mcp
مستودع إثبات مفهوم يوضح كيف يمكن لخادم MCP غير موثوق أن يسرق كل شيء حرفيًا...
 maty156/telegram-phish-simulator
用于网络安全培训和意识教育的教育性Telegram钓鱼模拟。演示在隔离实验室环境中通过虚假登录页面进行凭据收集。
 warhorse/warhorse
أتمتة البنية التحتية
 ms-web-bn/c41n
أداة إعداد نقطة الوصول المارقة الآلية.
 rvrsh3ll/azure-app-tools
مجموعة أدوات للاستخدام مع تطبيقات Azure

 chrxstxqn/cve-2025-6218-winrar-rce-poc
تحليل شامل وإثبات المفهوم لـ CVE-2025-6218 - ثغرة اجتياز المسار في WinRAR التي تسمح بتنفيذ التعليمات البرمجية عن بُعد والتي تؤثر على الإصدارات 7.11…
 segunakinsoyinu/cve-2024-42009-roundcube-xss
# استغلال XSS مخزّن لـ Roundcube Webmail ≤1.6.6 (CVE-2024-42009) مع تسريب بريد إلكتروني بدون نقرة عبر معالجات أحداث حركة CSS. يتضمن سكربت تسليم SMTP…