
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit

 nicholasadamou/minipwner
نص برمجي لتكوين جهاز TP-Link MR3040 الذي يعمل بنظام OpenWRT ليصبح "dropbox" بسيطًا وقويًا لاختبار الاختراق.
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Oracle تعداد البريد الإلكتروني في Atlassian GraphQL (CWE-204، CVSS 5.3 متوسطة)
 weswrench/cve-2026-36214
Cross-Site Scripting (XSS) مخزّن في osTicket عبر مكون Bootstrap Tooltip الضعيف
 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
 emalderson/thephish
ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
 evilsocket/ditto
أداة لهجمات وكشف هجمات IDN المتشابهة بصريًا.
 arno0x/embedinhtml
تضمين وإخفاء أي ملف داخل ملف HTML
 xdavidhu/langhost
👻 روبوت محادثة LAN dropbox يمكن التحكم به عبر Telegram
 d00mfist/mystikal
مولد حمولة الوصول الأولي لنظام macOS
 quickbreach/exchangerelayx
أداة ترحيل NTLM إلى نقطة نهاية EWS لخوادم Exchange المحلية. توفر واجهة OWA للمتسللين.
 4w4k3/insanity-framework
توليد الحمولات والتحكم في الأجهزة البعيدة. [متوقف]
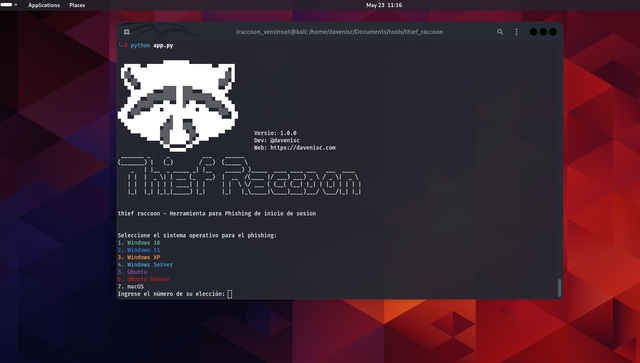 davenisc/thief_raccoon
أداة محاكاة تصيد تعليمية تحاكي شاشات تسجيل دخول أنظمة التشغيل لالتقاط بيانات الاعتماد لتدريب الوعي بالأمن السيبراني. تدعم ويندوز وأوبونتو وماك أو إس…
 jimywork/cromos
Cromos هي أداة لتحميل الإضافات الشرعية من متجر كروم الإلكتروني وحقن الأكواد في خلفية التطبيق.
 viralmaniar/phirautee
فيروس تشفير كإثبات للمفهوم لنشر الوعي لدى المستخدمين حول الهجمات وتداعيات برامج الفدية. Phirautee مكتوب بالكامل باستخدام PowerShell ولا يتطلب أي…
 ceramicskate0/sharpexchange
أداة C# للتفاعل مع MS Exchange استنادًا إلى وثائق MS
 0xaj2k/cve-2020-11022-cve-2020-11023
شيء صغير تم تجميعه بسرعة لتوضيح ثغرة CVE هذه
 s1lkys/cve-2021-24884
إذا قام مستخدم مصادق عليه، قادر على تعديل كود PHP في ووردبريس بأي شكل، بالنقر على رابط ضار، يمكن تعديل كود PHP عبر ثغرة XSS في Formidable Forms…
 omarmahmoud1024/tryhackme-monikerlink-writeup
شرح تمرين TryHackMe لثغرة Moniker Link (CVE-2024-21413): تجاوز العرض المحمي في Outlook مما يؤدي إلى التقاط هاش NTLMv2 عبر رابط moniker مُصمَّم خصيصًا.








