Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
آليات الاستمرارية — الصفحة 24 | Kitploit
الفئات

آليات الاستمرارية

أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.

موصى به من Kitploit
أفضل الأدوات

10 محدد
Empire preview#1

Empire

GitHubbc-security/empire
5.2kمنذ شهر واحد
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7kمنذ 2س 53د
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7kمنذ 10 أيام
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7kمنذ سنة واحدة
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4kمنذ 2 سنوات
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ 10س 44د
impacket preview#10

impacket

GitHubfortra/impacket
16.0kمنذ 12س 26د
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8kمنذ 6 أشهر
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ 5 أيام
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6kمنذ 6 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
508 نتائج
Flowise-CVE-2026-58057-exploit preview

Flowise-CVE-2026-58057-exploit

GitHubcerberusmrxi/flowise-cve-2026-58057-exploit

Flowise Windows RCE exploit for CVE-2026-58057. Bypasses environment variable validation via case-sensitive flaw. Uses node_options to inject…
persistence-mechanismsvulnerability-analysisexploitation+7
1منذ 3 أشهر
hp-slate7-root-kit preview

hp-slate7-root-kit

GitHubvalentineus/hp-slate7-root-kit

عدة تجذير لجهاز HP Slate 7 2800 بنظام Android 4.1.1 باستخدام CVE-2015-1805.

android-securityprivilege-escalationpersistence-mechanisms+6
1منذ 2 أشهر
CVE-2022-34301 preview

CVE-2022-34301

GitHubthemalwareguardian/cve-2022-34301

يوضح تجاوز Secure Boot عبر CVE-2022-34301 من خلال UEFI Shell الموقّع من Eurosoft (esdiags.efi)، باستخدام الأمر mm لإبطال gSecurity2 وتحميل تطبيقات…
persistence-mechanismsvulnerability-analysisexploitation+4
1منذ شهر واحد
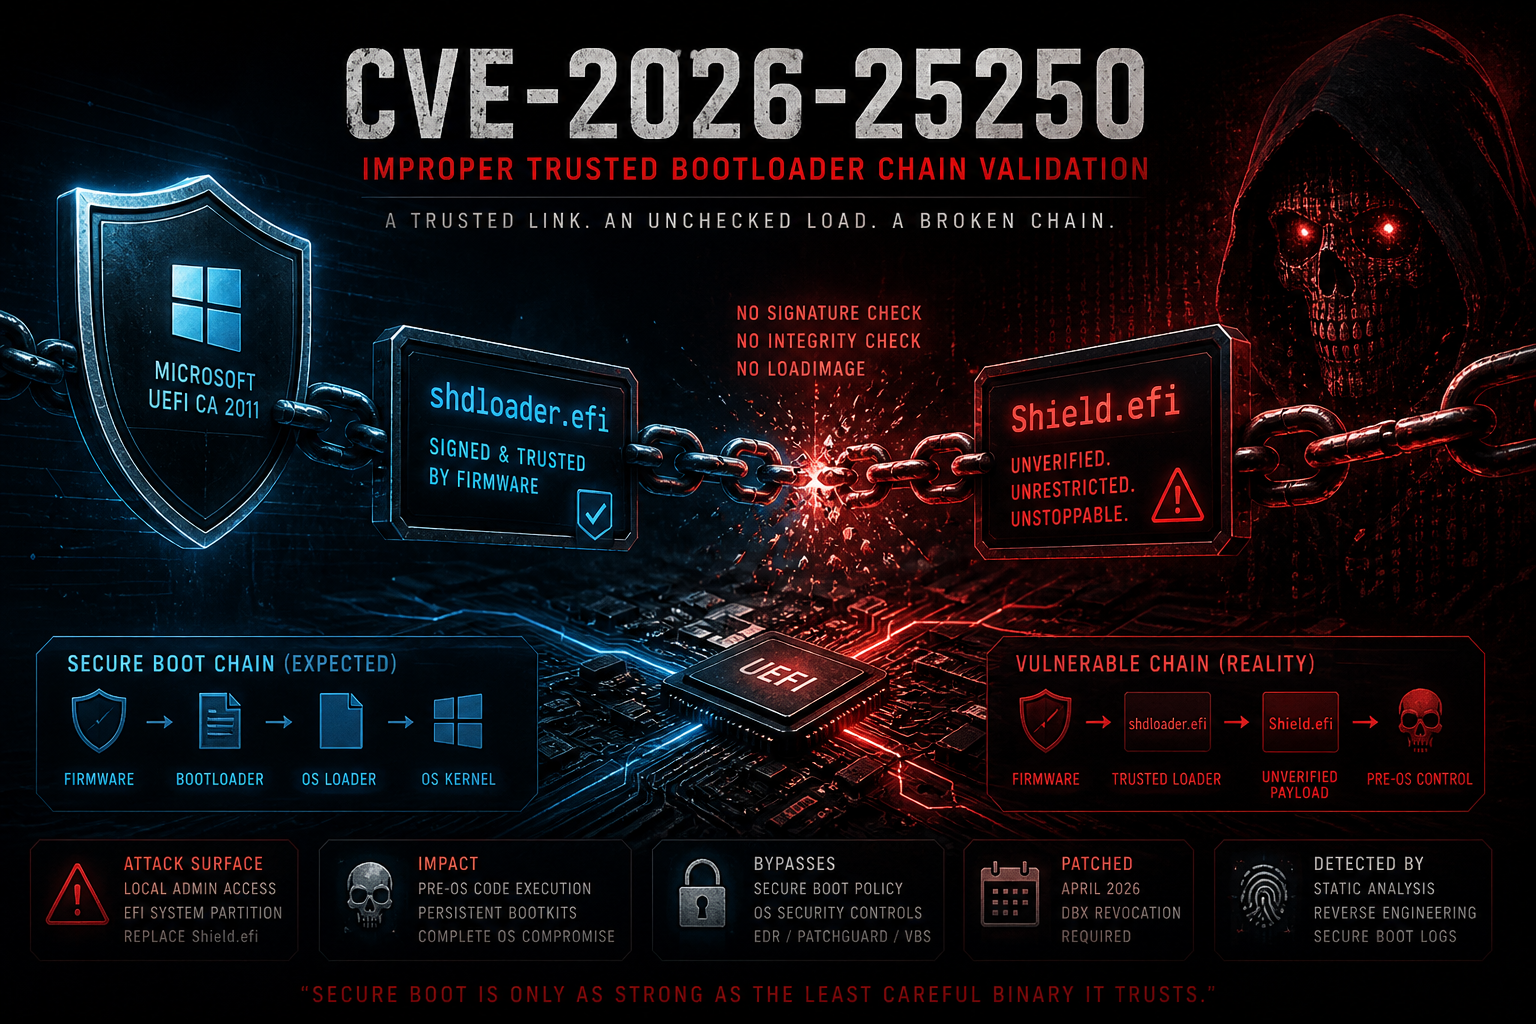
CVE-2026-25250 preview

CVE-2026-25250

GitHubthemalwareguardian/cve-2026-25250

تحليل واستغلال لثغرة CVE-2026-25250، وهي تجاوز لـ Secure Boot في Horizon DataSys Reboot Restore حيث يقوم shdloader.efi بتحميل Shield.efi دون تحقق.
persistence-mechanismsvulnerability-analysisexploitation+3
1منذ 2 أشهر
Project-CVE-2026-33017 preview

Project-CVE-2026-33017

GitHube4zyy/project-cve-2026-33017

CVE-2026-33017 - استغلال تنفيذ الأوامر عن بُعد غير المصادق عليه في Langflow
reconnaissancepersistence-mechanismsvulnerability-analysis+6
1منذ شهر واحد
WinRAR-CVE-2025-8088-Path-Traversal-PoC preview

WinRAR-CVE-2025-8088-Path-Traversal-PoC

GitHubpexlexity/winrar-cve-2025-8088-path-traversal-poc

إثبات مفهوم لثغرة CVE-2025-8088 في WinRAR (اجتياز المسار عبر ADS)

persistence-mechanismsvulnerability-analysisexploitation+3
2منذ سنة واحدة
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

تحليل الهندسة العكسية لبرنامج RedLine Stealer، وهو برنامج لسرقة المعلومات مبني على .NET يستخدم نطاقات C2 (198.46.86.63، tempuri.org)، وتجاوز Windows…
memory-forensicspersistence-mechanismsreverse-engineering+4
1منذ 2 أشهر
ExtensionHijack preview

ExtensionHijack

GitHubal1ex/extensionhijack

ExtensionHijack

persistence-mechanismspost-exploitationred-teaming
2منذ 6 سنوات
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

مدقق أمان PowerShell للقراءة فقط لأجهزة Windows الطرفية والخوادم: يتحقق من تكوين Defender وحالة التصحيحات وبيانات الاعتماد والاستمرارية وبيانات…
defensive-toolsioc-managementpersistence-mechanisms+8
1منذ 2 أشهر
CVE-2024-54085 preview

CVE-2024-54085

GitHubmr-zapi/cve-2024-54085

مجرد poc لـ CVE 2024-54085
authentication-authorizationembedded-systems-securitypersistence-mechanisms+5
2منذ سنة واحدة
CVE-2025-8088-Winrar preview

CVE-2025-8088-Winrar

GitHubundefined-name12/cve-2025-8088-winrar

أداة متقدمة لاستغلال ثغرة اجتياز المسار في WinRAR الخاصة بـ CVE-2025-8088
payload-generationpersistence-mechanismsvulnerability-analysis+3
2منذ 8 أشهر
Exploit-CVE-2014-4210- preview

Exploit-CVE-2014-4210-

GitHubzorvithonleo/exploit-cve-2014-4210-

استغلال لـ CVE-2014-4210 يستهدف إلغاء تسلسل WebLogic، مع ميزات ما بعد الاستغلال بما في ذلك نشر برامج الفدية وتكامل C2 وفيض الشبكة.
privilege-escalationpersistence-mechanismsexploitation+7
2منذ سنة واحدة
CVE-2026-5027-Langflow preview

CVE-2026-5027-Langflow

GitHublayer-6/cve-2026-5027-langflow

أداة استغلال متعددة CVEs لتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة على Ivanti Sentry وFortiSandbox. تتميز بقشرة تفاعلية، ونشر قشرة ويب، وإنشاء…

privilege-escalationpersistence-mechanismsvulnerability-analysis+8
منذ 4 أشهر
honda preview

honda

GitLabnu11secur1ty/0

استغلال لثغرة حالة سباق (race condition) في Windows Defender تصعّد الصلاحيات إلى SYSTEM عبر استخدام-بعد-التحرير (use-after-free)، وتتسبب في انهيار…
privilege-escalationpersistence-mechanismsexploitation+3
منذ 4 أشهر
lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195 preview

lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

GitHubvoidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

بمساعدة الذكاء الاصطناعي] طريقة الروت لجهاز Lenovo IdeaTab A1000G (MT8317، النواة 3.4.0، أندرويد 4.1) عبر CVE-2016-5195 (Dirty COW)
android-securityprivilege-escalationpersistence-mechanisms+4
منذ 3 أشهر
cve-2025-57819-exploit preview

cve-2025-57819-exploit

GitHubits1zero/cve-2025-57819-exploit

استغلال بلغة Python لـ CVE-2025-57819 يستهدف FreePBX عبر حقن SQL غير مصادق عليه لتحقيق تنفيذ التعليمات البرمجية عن بُعد مع شل عكسي تلقائي واستمرارية…
persistence-mechanismsvulnerability-analysisexploitation+4
منذ 3 أشهر
chimera preview

chimera

GitHub1neptune/chimera

مُحمّل اختطاف DLL مبني على Rust لـ MobaXterm (CVE-2026-6421) مع استمرارية
privilege-escalationpersistence-mechanismsvulnerability-analysis+4
منذ 3 أشهر
Powershell-C2 preview

Powershell-C2

GitHubal1ex/powershell-c2

Powershell-C2

persistence-mechanismspost-exploitationcommand-and-control+2
1منذ 6 سنوات
السابق1…232425…29التالي