Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

آليات الاستمرارية

أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.

موصى به من Kitploit

أفضل الأدوات

10 محدد
Empire preview#1

Empire

GitHubbc-security/empire
5.2kمنذ 3 أيام
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7kمنذ 5 أيام
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7kمنذ يوم واحد
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7kمنذ سنة واحدة
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4kمنذ 2 سنوات
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ يوم واحد
impacket preview#10

impacket

GitHubfortra/impacket
16.0kمنذ 3 أيام
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8kمنذ 22 أيام
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ يوم واحد
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6kمنذ شهر واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
557 نتائج
GhostDriver preview

GhostDriver

GitHubblacksnufkin/ghostdriver

أداة أخرى لقتل مضاد الفيروسات باستخدام BYOVD

defensive-toolsprivilege-escalationpersistence-mechanisms+4
312منذ 2 سنوات
DNS-Persist preview

DNS-Persist

GitHub0x09al/dns-persist

DNS-Persist هو وكيل ما بعد الاستغلال يستخدم DNS للقيادة والتحكم.

payload-generationpersistence-mechanismsshellcode+5
207منذ 9 سنوات
ghost preview

ghost

GitHubahxr/ghost

أداة RAT خفيفة الوزن توفر وصولاً صامتاً لسطر الأوامر عن بُعد، وتنزيل/تنفيذ ملفات مخفي، وآليات استمرارية لأنظمة ويندوز. اتصال C2 مشفّر مع إعادة اتصال…

persistence-mechanismspost-exploitationmalware-analysis+5
1.1kمنذ 8 سنوات
pupy preview

pupy

GitHubalessandroz/pupy

Pupy هو أداة مفتوحة المصدر، متعددة المنصات (Windows، Linux، OSX، Android)، متعددة الوظائف RAT (أداة الإدارة عن بُعد) مكتوبة بشكل أساسي بلغة Python.…

password-crackingprivilege-escalationpayload-generation+7
91منذ 8 سنوات
EvilOSX preview

EvilOSX

GitHubcys3c/evilosx

أداة إدارة عن بُعد (RAT) مكتوبة بلغة بايثون خالصة، لمرحلة ما بعد الاستغلال، لأنظمة macOS / OS X.

encryption-decryption-toolspersistence-mechanismspost-exploitation+2
50منذ 9 سنوات
RAT-via-Telegram preview

RAT-via-Telegram

GitHubdviros/rat-via-telegram

أداة وصول عن بُعد لما بعد الاختراق لنظام ويندوز عبر تيليغرام

phishing-toolsprivilege-escalationpayload-generation+7
135منذ 8 سنوات
Powershell-C2 preview

Powershell-C2

GitHubenigma0x3/powershell-c2

إطار عمل للتحكم والأوامر يعتمد على PowerShell باستخدام حمولات مستضافة على مواقع الويب للوصول عن بُعد المستمر والاستغلال اللاحق على أنظمة Windows.

payload-generationpersistence-mechanismspost-exploitation+3
50منذ 12 سنوات
DarkFox preview

DarkFox

GitHubfedericochieregato/darkfox

حصان طروادة للوصول عن بُعد أُنشئ باستخدام WinRar مع مثبّت فايرفوكس وشل عكسي مدمج بلغة بايثون.

persistence-mechanismsmalware-analysiscommand-and-control+2
25منذ 7 سنوات
PIRATE preview

PIRATE

GitHubgbrn1/pirate

أداة وصول عن بُعد Python

payload-generationpersistence-mechanismspost-exploitation+5
25منذ 6 سنوات
gh0st3.6_src preview

gh0st3.6_src

GitHubigh0st/gh0st3.6_src

كود مصدري لحصان طروادة للوصول عن بُعد (RAT) لتعلّم اتصالات القيادة والتحكم (C2)، وتسليم الحمولة، وتقنيات ما بعد الاستغلال في بيئات ويندوز.

persistence-mechanismsdata-exfiltrationpost-exploitation+3
169منذ 12 سنوات
HotLoad-Driver preview

HotLoad-Driver

GitHubkillswitch-gui/hotload-driver

C++

privilege-escalationpersistence-mechanismsexploitation+3
87منذ 10 سنوات
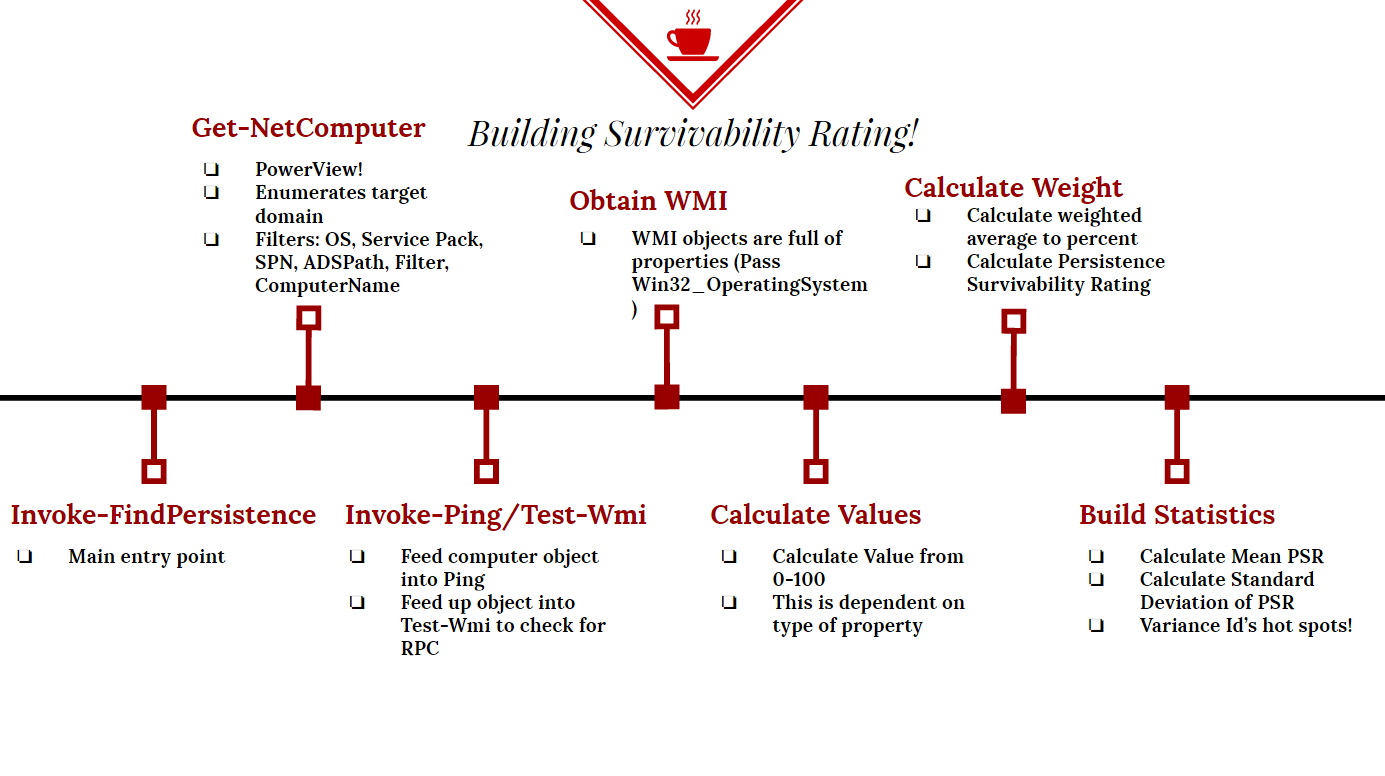
Persistence-Survivability preview

Persistence-Survivability

GitHubkillswitch-gui/persistence-survivability

محدد الثبات في PowerShell

reconnaissancepersistence-mechanismsinformation-gathering+3
67منذ 10 سنوات
spyrat preview

spyrat

GitHubm4sc3r4n0/spyrat

حصان طروادة للوصول عن بُعد بلغة بايثون

persistence-mechanismspost-exploitationcommand-and-control+3
148منذ 9 سنوات
Remote-Access-Trojan preview

Remote-Access-Trojan

GitHubmalwares/remote-access-trojan

حصان طروادة للوصول عن بُعد لنظام ويندوز

persistence-mechanismsdata-exfiltrationpost-exploitation+3
748منذ 9 سنوات
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

قيد التطوير. RAT مكتوبة بلغة C++ باستخدام Win32 API

privilege-escalationpersistence-mechanismsexploitation+8
20منذ 7 سنوات
BetterAndroRAT preview

BetterAndroRAT

GitHubmwsrc/betterandrorat

حصان طروادة للوصول عن بُعد لأندرويد

android-securityprivilege-escalationpersistence-mechanisms+8
539منذ 9 سنوات
BetterRAT preview

BetterRAT

GitHubmwsrc/betterrat

Better Remote Access Trojan

persistence-mechanismslateral-movementdata-exfiltration+5
53منذ 9 سنوات
njRAT preview

njRAT

GitHubmwsrc/njrat

njRAT SRC استخراج

privilege-escalationpayload-generationpersistence-mechanisms+9
310منذ 9 سنوات
السابق1…131415…31التالي