
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 asekon/rootkit
روتكيت لـ ubuntu-16.04.6 (Linux 4.4). يمكنه إخفاء عملية، ومنح صلاحيات الجذر، وإخفاء نفسه.
 spiralbl0ck/bios-stuff-related-programming
الهدف النهائي: روتكيت BIOS وRSHELL باستخدام مكدس شبكات BIOS
 gmh5225/driver-hidekernelthread-iocancelirp
تقنية برنامج تشغيل نواة Windows التي تخفي خيوط النواة عبر استغلال IoCancelIrp وإجراءات إلغاء IRP، مع طرق كشف لتحديد الخيوط المخفية.
 epsilonpoint88-glitch/epsilonpoint-
إطار عمل استغلال معياري يستهدف CVE-2026-23550 في ووردبريس، ويتميز بالاستغلال الجماعي، والتعتيم، وما بعد الاستغلال، وبنية تحتية للتحكم والسيطرة (C2)…
 mandiant/sharpersist
مجموعة أدوات بلغة C# لإنشاء وإدارة الاستمرارية في نظام ويندوز عبر مفاتيح التسجيل، والمهام المجدولة، والخدمات، ومجلدات بدء التشغيل، وإعدادات KeePass،…
 lintstar/lstar
LSTAR - إضافة شاملة لما بعد الاستغلال لـ CobaltStrike
 malwaretech/edr-preloader
تجاوز لحلول EDR يمنع حلول EDR من ربط (Hooking) أو تحميل مكتبات DLL في عمليتنا عبر اختطاف طبقة AppVerifier
 0xthirteen/sharpstay
أداة .NET لتثبيت الثبات في ويندوز عبر مفاتيح التسجيل، المهام المجدولة، الخدمات، أحداث WMI، اختطاف COM، وثغرات LNK الخلفية، مع دعم السياقات المرتفعة…
 improsec/sharpeventpersist
الاستمرارية عن طريق كتابة/قراءة shellcode من Event Log
 imcpwn/browser-backdoor
BrowserBackdoor هو تطبيق Electron يحتوي على باب خلفي WebSocket بلغة JavaScript ومستمع سطر أوامر بلغة Ruby.
 xforcered/scmkit
عدة هجوم لإدارة الكود المصدري
 mattiaalessi/phantom-keylogger
Phantom Keylogger هو نظام متقدم لتجميع معلومات ضغطات المفاتيح والاستخبارات البصرية مع تمكين خاصية التخفي.
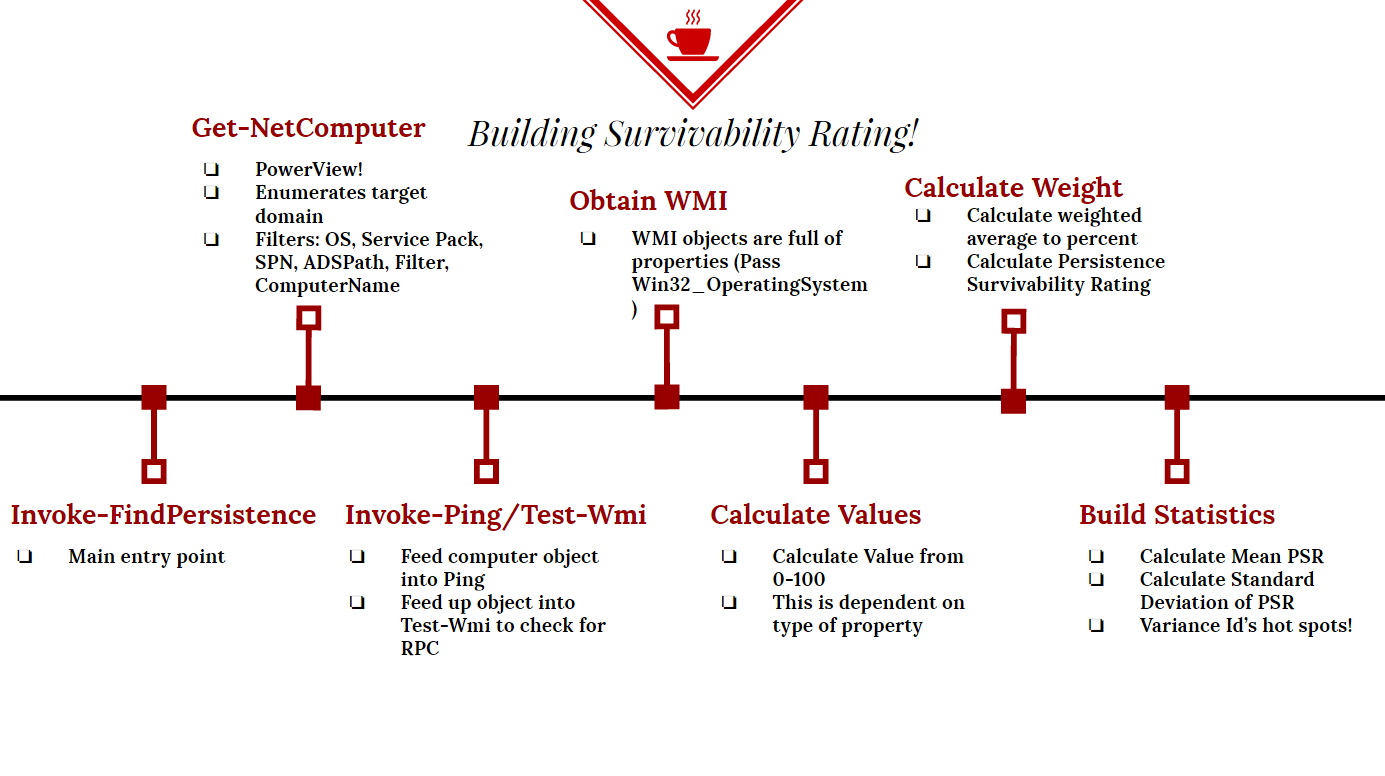 killswitch-gui/persistence-survivability
محدد الثبات في PowerShell
 xcellerator/freebsd_kernel_hacking
تمارين تعلم اختراق نواة FreeBSD
 rbowes-r7/refreshing-soap-exploit
استغلال PoC لثغرة CVE-2022-41622 - ثغرة CSRF في مستوى التحكم في F5 BIG-IP تؤدي إلى صلاحيات جذر عن بُعد
 blue0x1/sqlwinds
SQLWinds - مجموعة أدوات تقييم أمان SQL Server والاستغلال ما بعد الاختراق
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
أداة واجهة رسومية لإنشاء أرشيفات RAR ضارة تستغل ثغرة CVE-2025-8088 لاجتياز المسار. تستخدم تقنية الاختباء في NTFS ADS وحقن ترويسة RAR5 لتوصيل الحمولة…
 t4e-3/cve-2025-63296
كمرة KERUI K259 بدقة 5MP والخاصة بالاتصال اللاسلكي (Wi-Fi) (كاميرا الأمان الذكية من Tuya) تحتوي على ثغرة تنفيذ كود.








