
 #1

 nfc-tools/milazycracker
Mifare Classic Plus — تنفيذ هجوم Hardnested لقارئ USB SCL3711 LibNFC
 ihebski/angryfuzzer
أدوات لجمع المعلومات
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
استغلال لثغرة قراءة الملفات العشوائية في Pulse Secure SSL VPN (CVE-2019-11510)
 lumoslab-innovation/openhunterai
فريق أحمر للذكاء الاصطناعي محلي أولاً لأمن تطبيقات الويب وواجهات API وتطبيقات LLM. تفكير بأسلوب المهاجم، ونتائج مدعومة بالأدلة، ومهارات لوكلاء…
 agent-field/sec-af
مدقق أمان كود أصيل بالذكاء الاصطناعي على AgentField يُثبت قابلية الاستغلال مع أحكام وتتبعات وأدلة قابلة للتنفيذ.
 davidcarliez/trustmebro
تجاوز الحواجز الوقائية لنماذج اللغات الكبيرة (LLM) عن طريق إرباكها بمخرجات أدوات مزيّفة.

 pwntester/serialkillerbypassgadgetcollection
مجموعة أدوات تجاوز لتوسيع وتغليف حمولات ysoserial

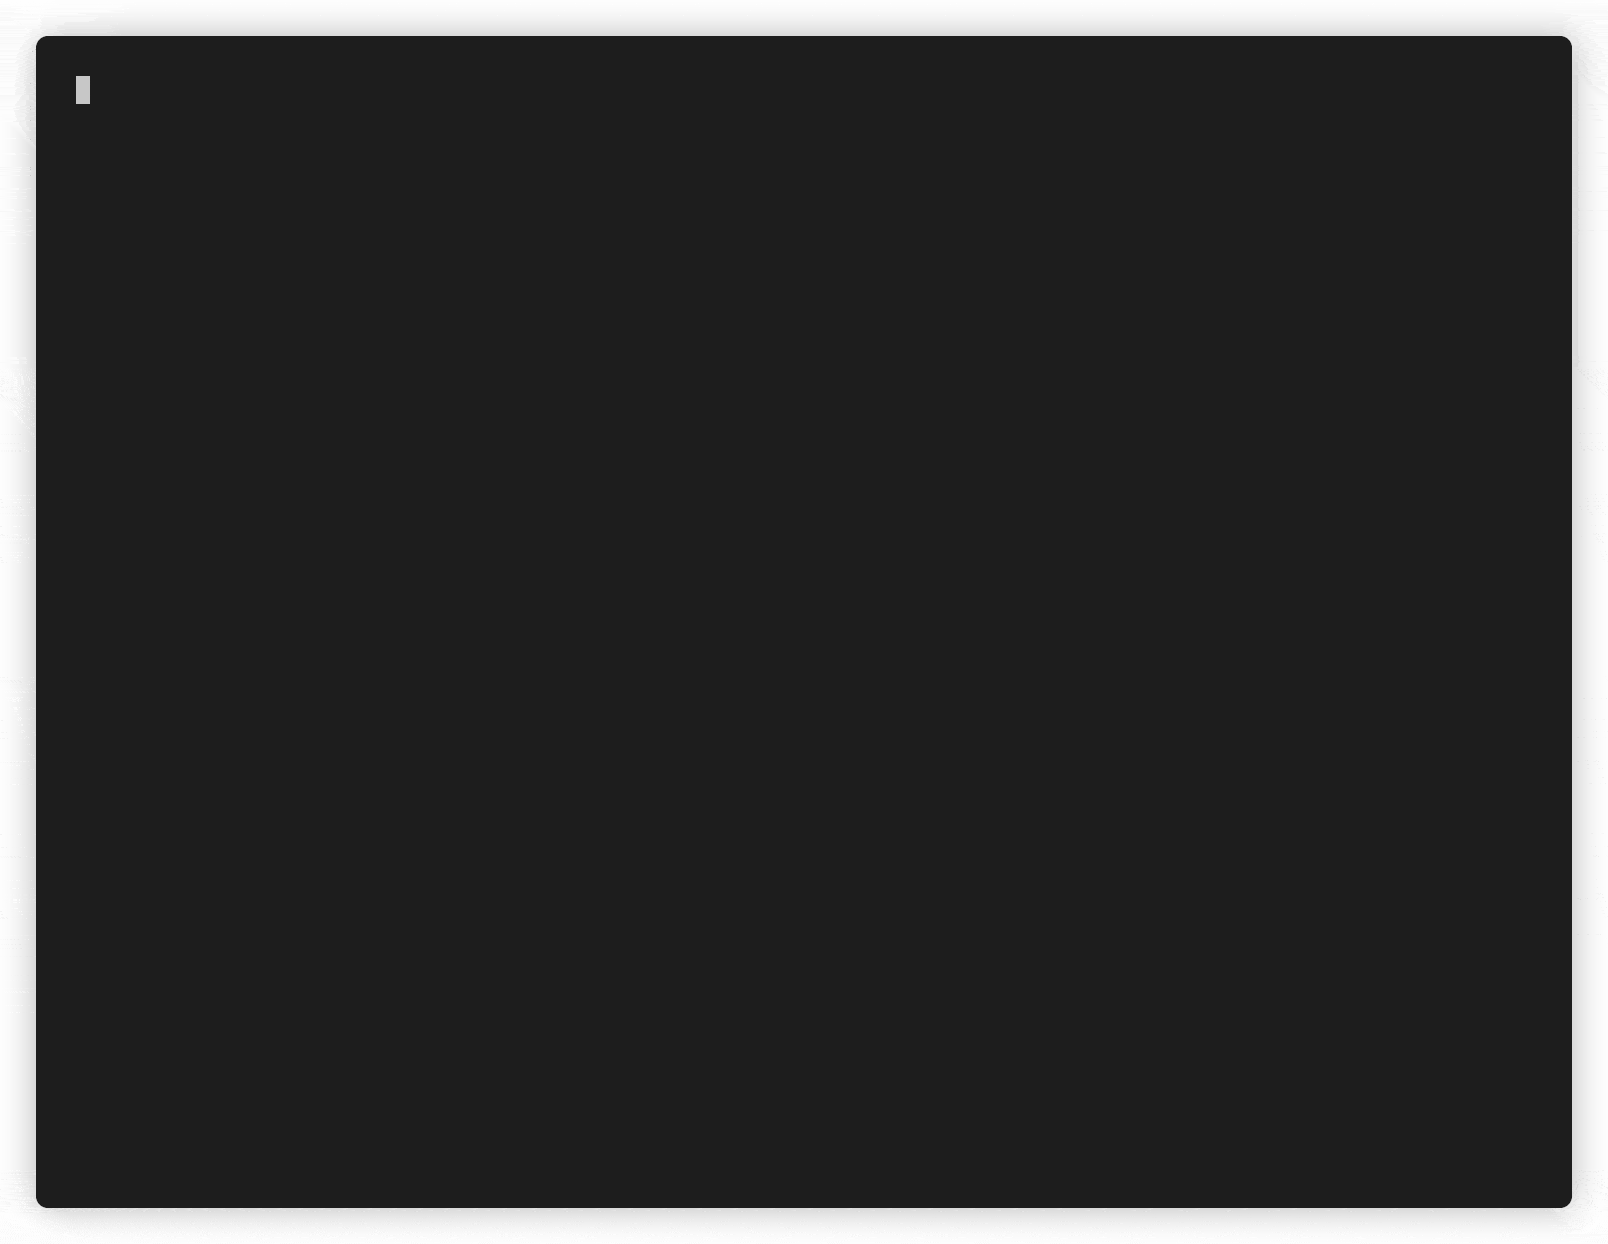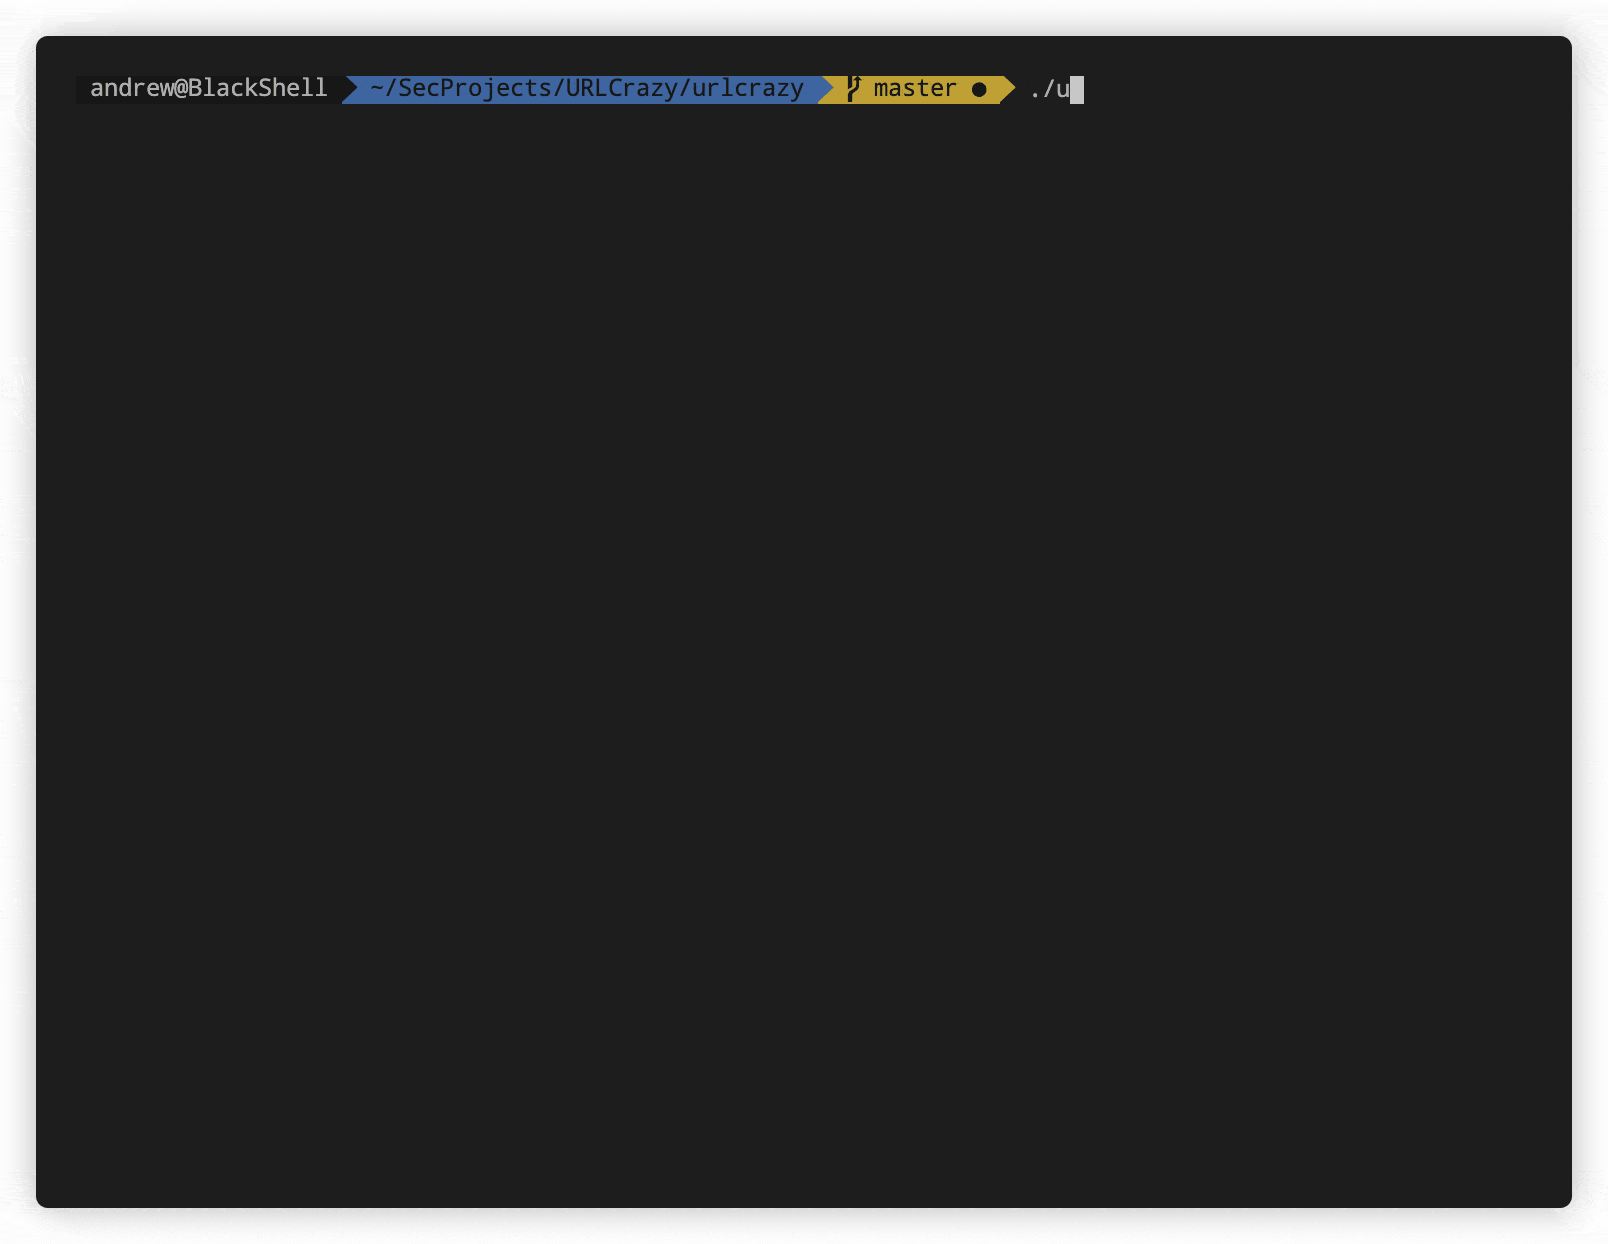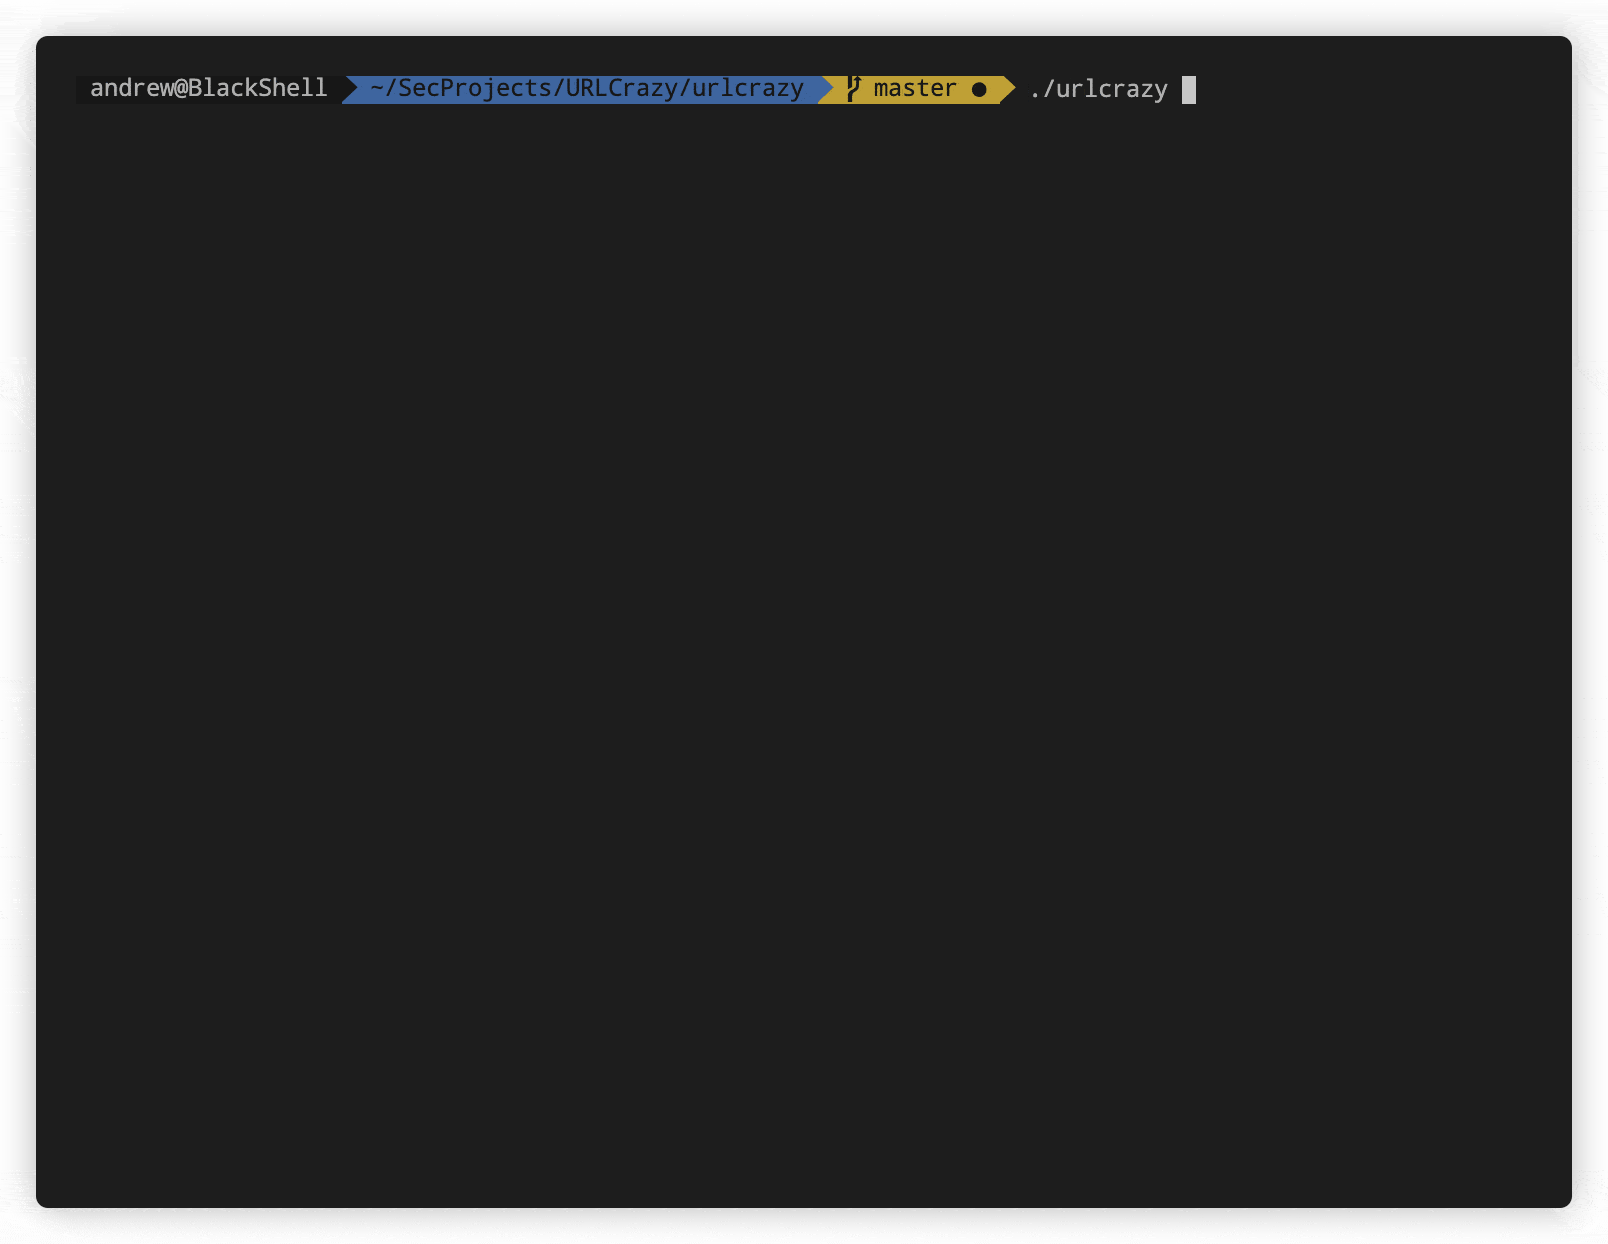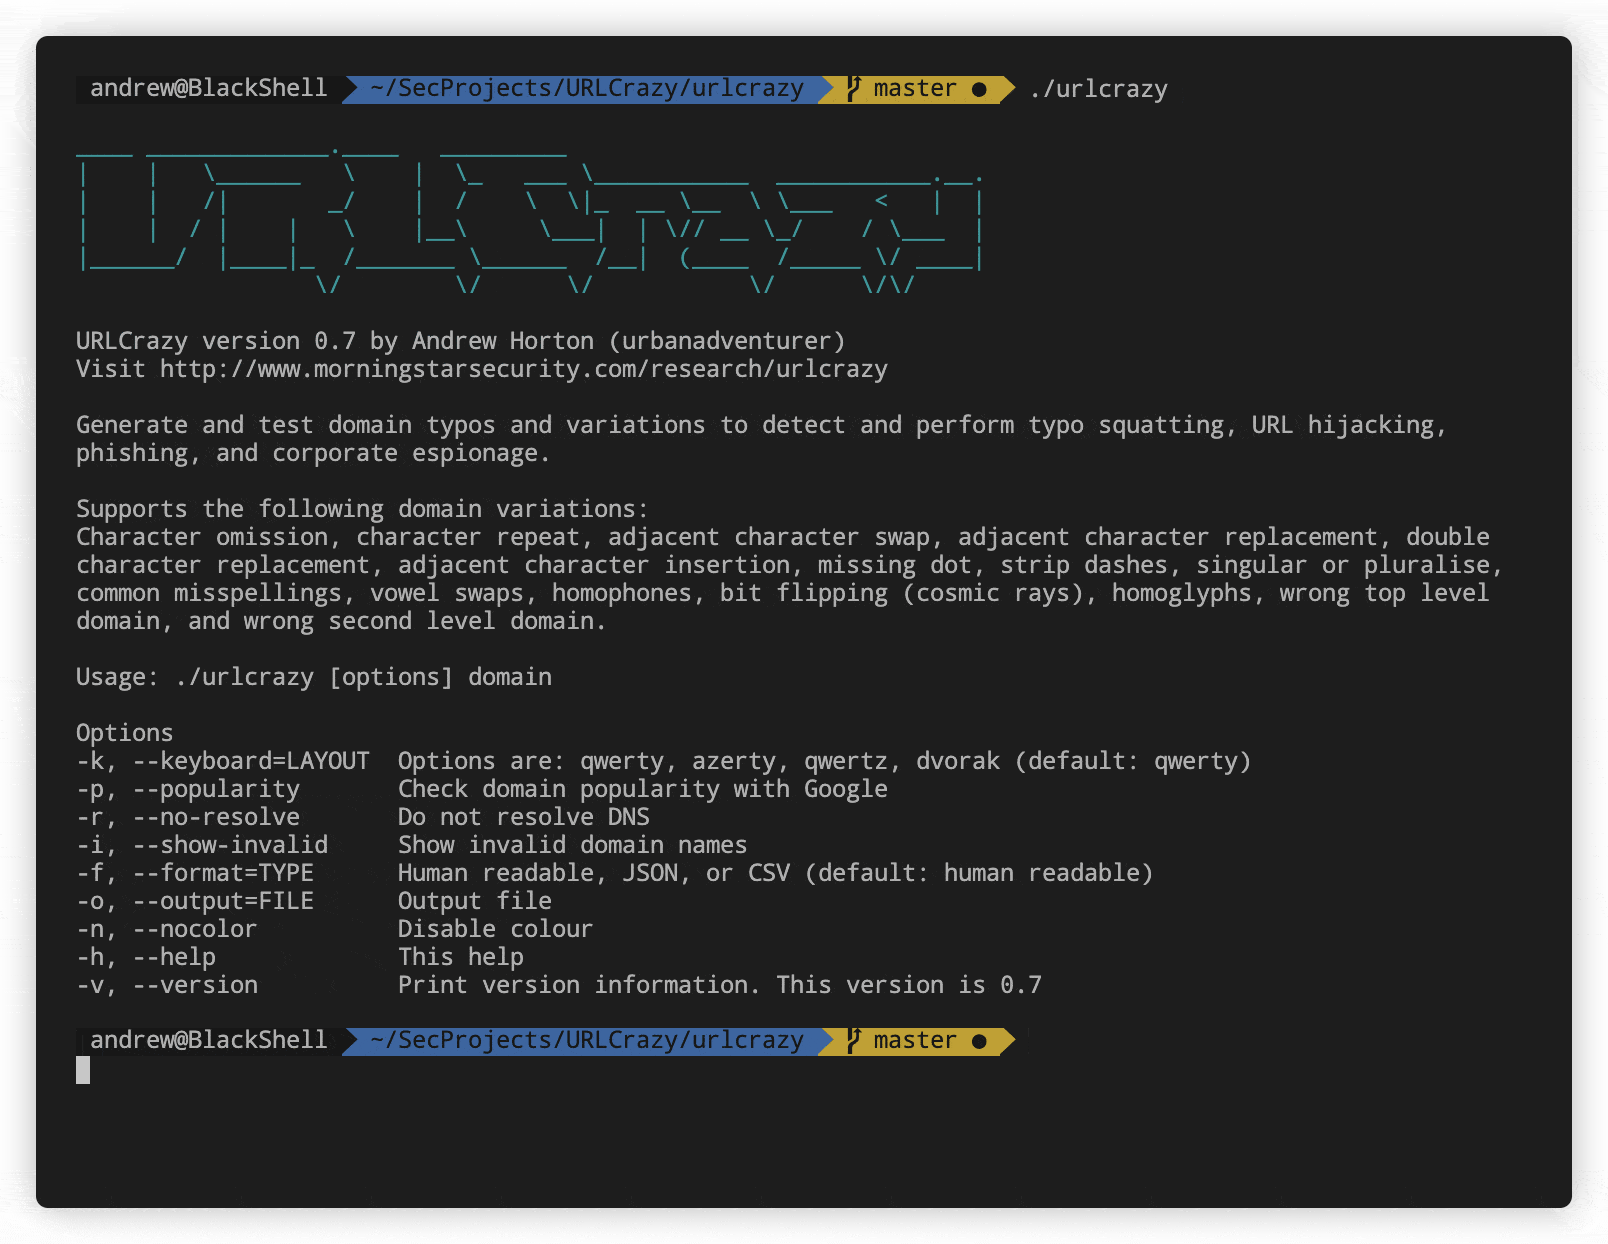 urbanadventurer/urlcrazy
قم بإنشاء واختبار الأخطاء الإملائية والتنويعات في أسماء النطاقات لاكتشاف وتنفيذ عمليات انتحال النطاق بالأخطاء الإملائية، واختطاف عناوين URL، والتصيد،…
 pranshuchittora/simvyn
أداة تطوير جوال شاملة للعوامل والبشر - التحكم في أجهزة محاكاة iOS وأجهزة محاكاة Android والأجهزة الحقيقية من لوحة تحكم واحدة وواجهة سطر أوامر
 testanull/proxynotshell-poc
يستغل ثغرات ProxyNotShell في Microsoft Exchange (CVE-2022-41040 وCVE-2022-41082) عبر سكربت إثبات مفهوم (PoC) مُصادَق ينفّذ أوامرًا على الخوادم…
 nccgroup/crosssitecontenthijacking
إثبات مفهوم لاختطاف المحتوى باستخدام Flash وPDF وSilverlight
 yeeb1/socktail
أداة Go خفيفة الوزن تنضم بجهاز إلى شبكة Tailscale وتُتيح وكيل SOCKS5 محلي للوصول المؤقت في مهام الفريق الأحمر. تدعم مفاتيح مصادقة مُعتمة عبر XOR،…
 reverseclabs/wepwnise
WePWNise يُنشئ كود VBA مستقل عن البنية (architecture) لاستخدامه في مستندات أو قوالب Office، ويؤتمت عملية تجاوز برامج التحكم في التطبيقات وبرامج تخفيف…
 cybertix-pvt-ltd/one-liner-collections
يحتوي هذا المستودع على قائمة من أوامر السطر الواحد (One-Liners) مع الأوصاف ومتطلبات التثبيت









