
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 peterferrie/win-exec-calc-shellcode
شيل كود Windows صغير خالٍ من النيول ينفّذ calc.exe (x86/x64، جميع أنظمة التشغيل/حزم الخدمات)
 al1ex/linuxeelvation
# Linux Eelvation(تحديث مستمر)
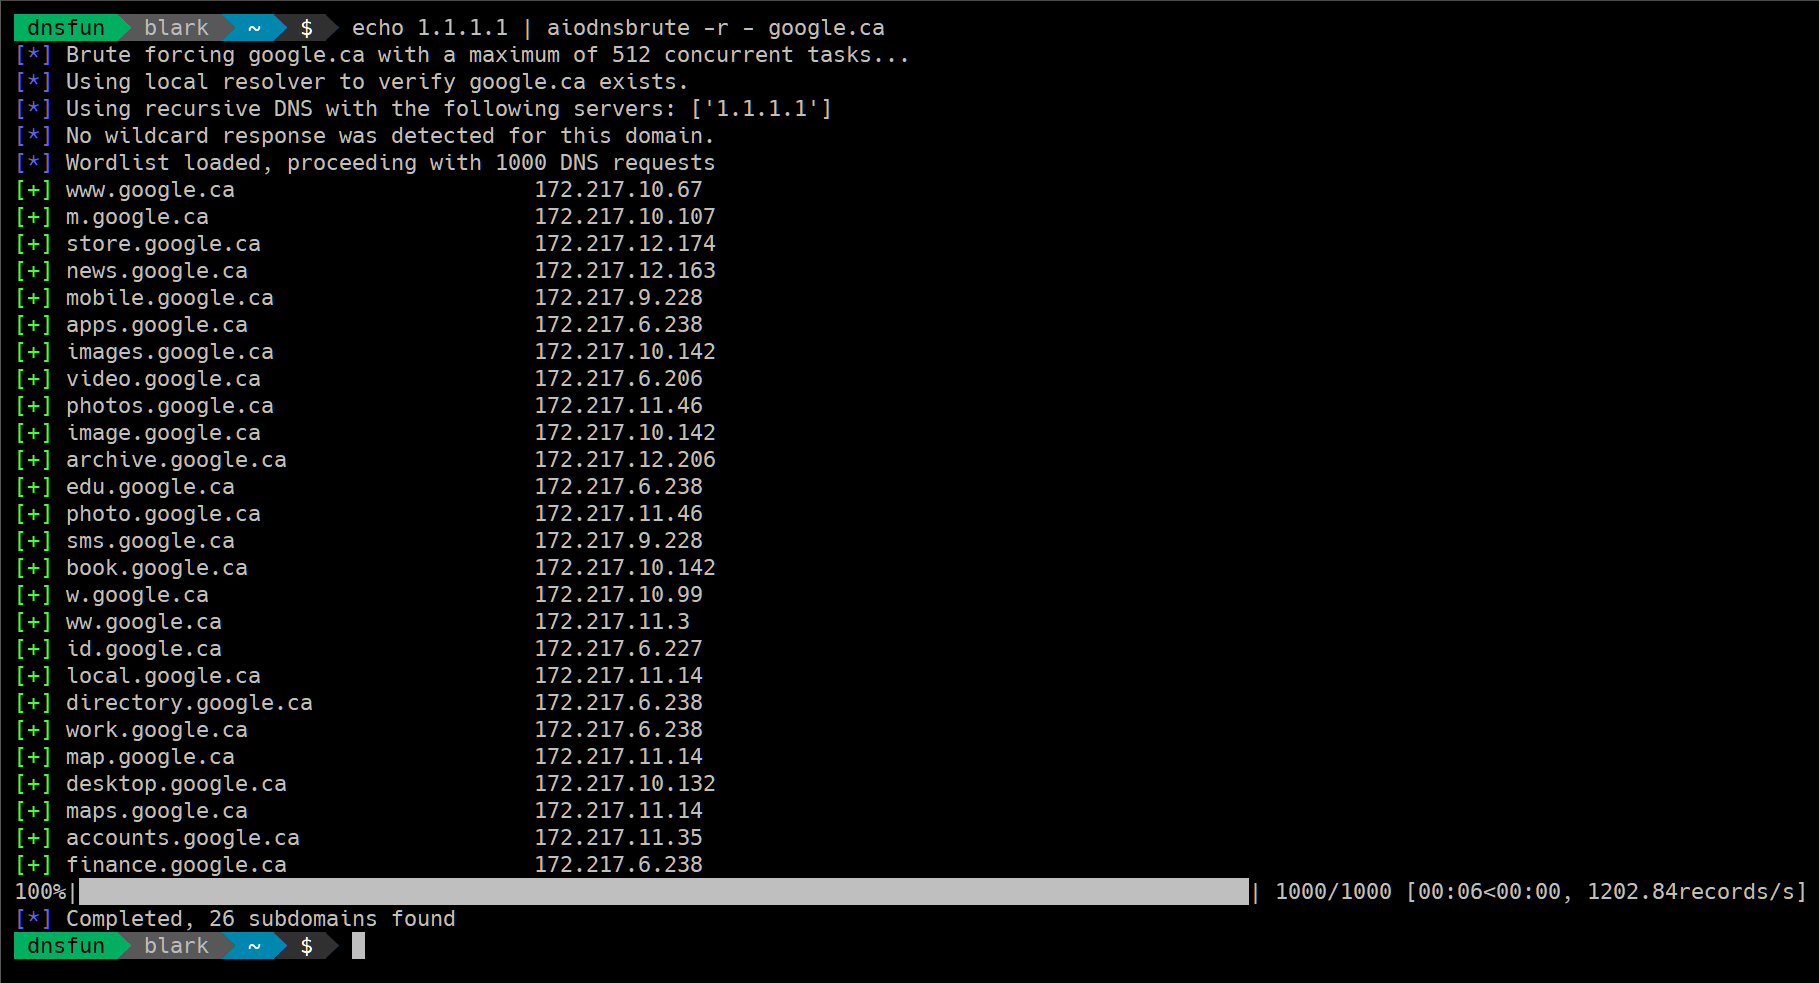 blark/aiodnsbrute
أداة قوة غاشمة غير متزامنة لـ DNS تعمل مع بايثون 3.5+
 d4vinci/pastejacker
اختراق الأنظمة بأتمتة هجمات PasteJacking.
 orleven/tentacle
Tentacle هو إطار عمل للتحقق من الثغرات واستغلالها (POC). يدعم الامتداد المجاني للاستغلالات ويستخدم نصوص POC. كما يدعم استدعاء APIs مثل zoomeye و fofa…
 helich0pper/karkinos
اختبار الاختراق ومسابقات CTF في الاختراق مع أداة Swiss Army Knife: معالجة الصدف العكسية - الترميز/فك الترميز - التشفير/فك التشفير - كسر…
 star-sg/cve
مجموعة من نصوص استغلال إثبات المفهوم المكتوبة بواسطة فريق STAR Labs لمختلف ثغرات CVE التي اكتشفوها أو وجدها آخرون.
 samhaxr/hackbox
HackBox هي أداة قوية وشاملة تجمع بين مجموعة متنوعة من التقنيات لتقييم أمان تطبيقات الويب والشبكات، بما في ذلك اختبار XSS، ومسح النطاقات الفرعية، وحقن…
 signorrayan/redteam_toolkit
Red Team Toolkit هي تطبيق ويب هجومي مفتوح المصدر مبني على Django يجمع الأدوات الهجومية المفيدة المستخدمة في اختبارات الفرق الحمراء معًا.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - تطبيق Swift ضعيف بشدة لنظام iOS
 sslab-gatech/pwn2own2020
اختراق نواة macOS عبر Safari من خلال ربط ست ثغرات أمنية
 dievus/powershellforpentesters
مستودع دورة PowerShell لمختبري الاختراق
 mwr-cybersec/pxethief
PXEThief هي مجموعة أدوات يمكنها استخراج كلمات المرور من وظيفة نشر نظام التشغيل في Microsoft Endpoint Configuration Manager
 kamorin/dhcpig
نص برمجي لاستنزاف DHCP مكتوب بلغة بايثون باستخدام مكتبة الشبكة scapy
 ambionics/cnext-exploits
استغلالات لـ CNEXT (CVE-2024-2961)، تجاوز سعة المخزن المؤقت في دالة iconv() الخاصة بـ glibc
 00theway/ghostcat-cnvd-2020-10487
Ghostcat قراءة ملف/تنفيذ كود,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
برنامج نصي لتنفيذ هجوم القوة العمياء على Kerberos باستخدام Impacket








