
 #1

 foxglovesec/rottenpotato
استغلال تصعيد الامتيازات المحلية لحسابات خدمة ويندوز، عبر انتحال الرمز المميز للحصول على وصول بمستوى SYSTEM عبر Meterpreter و Incognito.
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 wh04m1001/dfscoerce
أداة إثبات مفهوم تستغل المصادقة على ويندوز عبر طريقتي MS-DFSNM NetrDfsRemoveStdRoot و NetrDfsAddStdRoot لهجمات إعادة توجيه بيانات الاعتماد.
 zealraj/cybersecurity-books
هنا ستحصل على مجموعة رائعة من معظم كتب الأمن السيبراني المعروفة والمفيدة من مستوى المبتدئين إلى الخبراء لجميع وظائف الأمن السيبراني
 matheus-garbelini/esp32_esp8266_attacks
إثبات المفهوم لثغرات Wi-Fi في ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 leo4j/invoke-adenum
أداة تدقيق وتعداد آلي لـ Active Directory، تُنشئ تقارير تدقيق HTML مفصلة مع إمكانية التصدير إلى CSV/XLSX، مصممة لتقييمات الأمان وعمليات تدقيق…
 capture0x/xss-loader
مولد حمولة Xss ~ ماسح Xss ~ باحث دورك Xss
 bishopfox/badpods
مجموعة من المانيفستات التي ستنشئ بودات بصلاحيات مرتفعة.
 georgiaw/smartphone-pentest-framework
مستودع لـ Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
استغلال مكتوب بلغة Python لـ CVE-2018-15473 مع دعم الخيوط وتنسيقات التصدير
 samratashok/kautilya
Kautilya - أداة لسهولة استخدام أجهزة الواجهة البشرية للأمن الهجومي واختبار الاختراق.
 rvrsh3ll/tokentactics
مجموعة أدوات التلاعب بـ رمز JWT من Azure
 nccgroup/socksoverrdp
دعم بروكسي Socks5/4/4a لـ Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 stivenhacker/ghoststrike
حاقن process hollowing بلغة C++ يقوم بتشفير وتمويه shellcode باستخدام XOR وBase64 واستدعاء واجهات برمجة التطبيقات الديناميكي لنشر reverse shells خفية…
 g0h4n/rusthound-ce
أداة إدخال بيانات Active Directory عبر بروتوكول LDAP(S) أو ADWS لـ BloodHound Community Edition مكتوبة بلغة Rust. 🦀
 pwnesia/ssb
مُخترق آمن لخادم SSH — طريقة أسرع وأبسط لاختراق خادم SSH
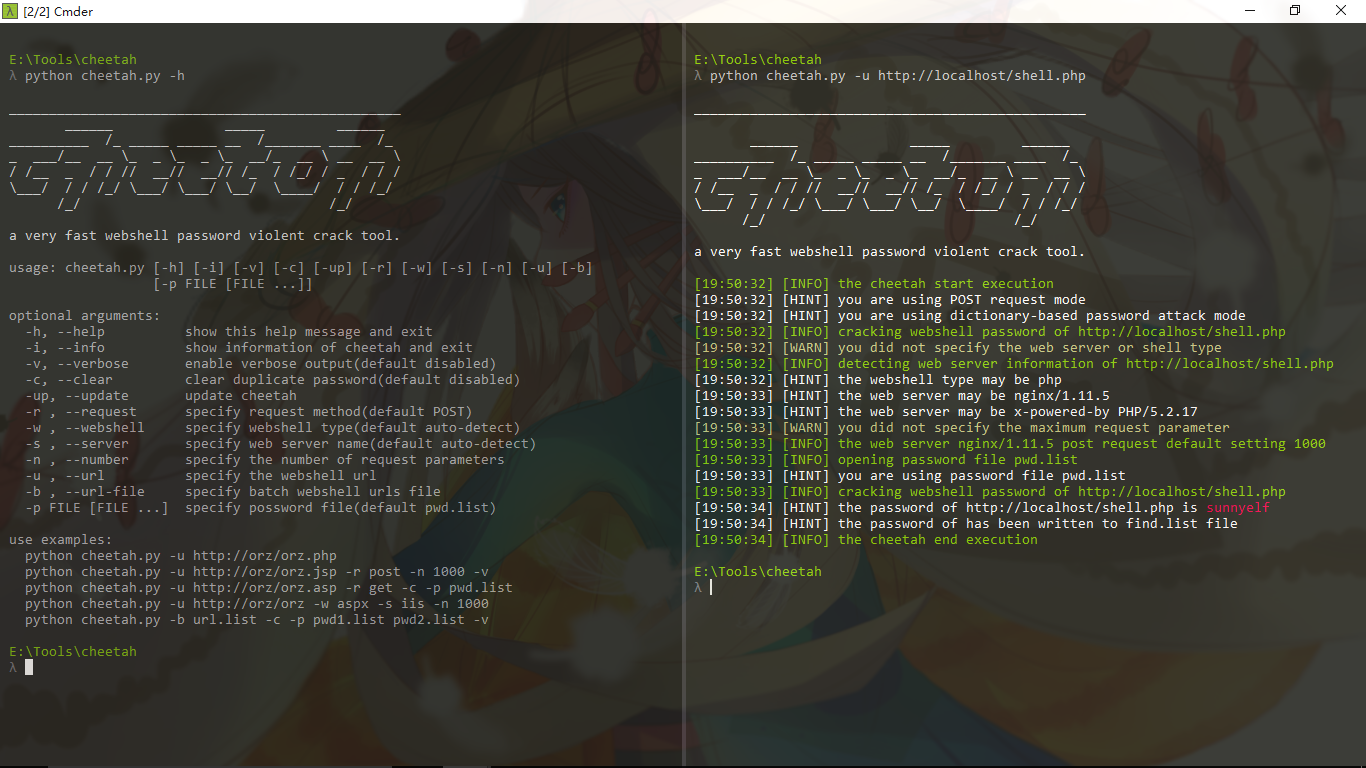 shmilylty/cheetah
أداة سريعة جدًا لتخمين كلمات مرور الأصداف الويب باستخدام القوة العمياء









