
 #1
 1n3/goohak
إطلاق استعلامات اختراق جوجل تلقائيًا ضد نطاق مستهدف
 eddieivan01/iox
أداة لتوجيه المنافذ وبروكسي الشبكة الداخلية
 alexisahmed/cve-2022-0847-dirtypipe-exploits
مجموعة من الاستغلالات والوثائق التي يمكن استخدامها لاستغلال ثغرة Dirty Pipe في لينكس.
 prateek147/dvia-v2
تطبيق iOS الضعيف بشكل خطير (DVIA) هو تطبيق iOS ضعيف بشكل كبير. هدفه الرئيسي هو توفير منصة لعشاق/محترفي أمن الأجهزة المحمولة أو الطلاب لاختبار…
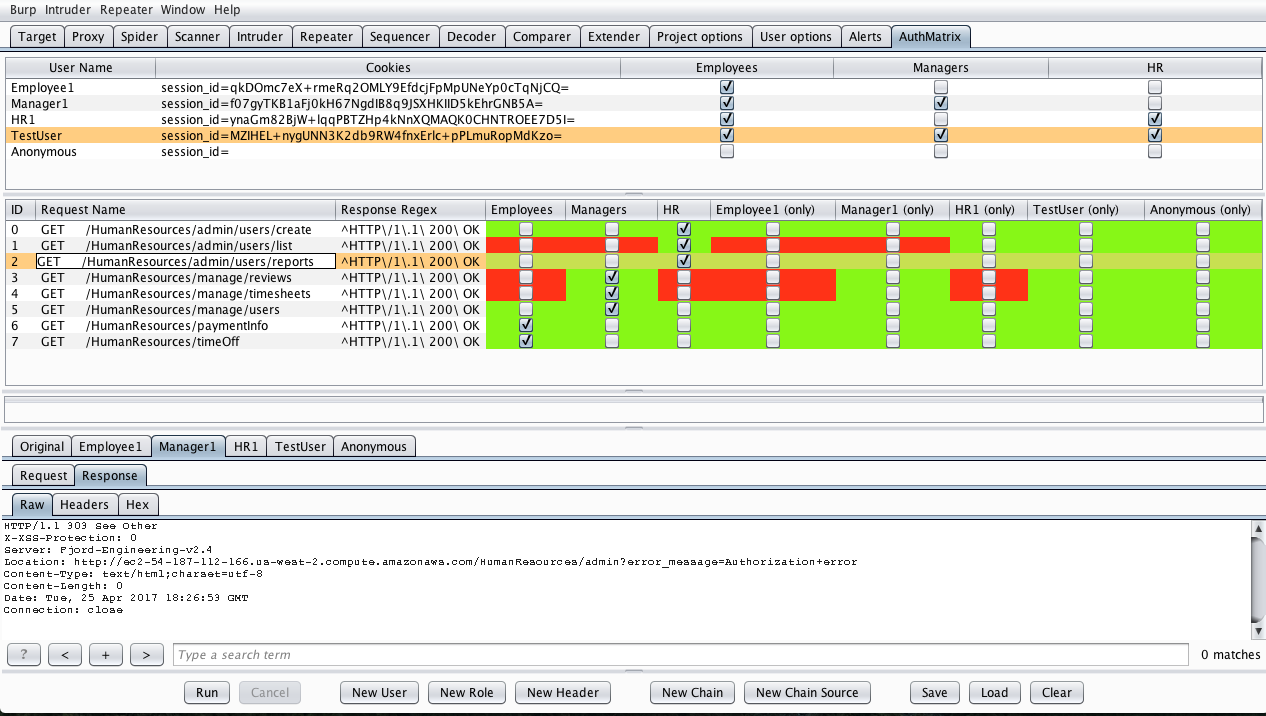 securityinnovation/authmatrix
AuthMatrix هو امتداد لـ Burp Suite يوفر طريقة بسيطة لاختبار التفويض في تطبيقات الويب وخدمات الويب.
 codingo/interlace
حوّل بسهولة تطبيقات سطر الأوامر أحادية الخيط إلى تطبيق سريع متعدد الخيوط مع دعم CIDR و glob.
 elkokc/reflector
إضافة Burp قادرة على العثور على XSS المنعكس على الصفحة في الوقت الفعلي أثناء التصفح على الموقع
 liveoverflow/pwnadventure3
PwnAdventure3 سيرفر
 aircrack-ng/mdk4
أداة اختبار Wi-Fi وفقًا لمعيار IEEE 802.11 لاستغلال نقاط الضعف في البروتوكول، بما في ذلك فيضان المنارات (beacon flooding)، وإلغاء المصادقة…
 markus-go/bonesi
BoNeSi - محاكي بوت نت DDoS

 nccgroup/sadcloud
أداة لإنشاء (وإزالة!) بنية تحتية سحابية غير آمنة عن قصد
 tomiwa-ot/moukthar
أداة إدارة عن بُعد لأندرويد
 fox-it/aclpwn.py
استغلال قوائم التحكم في الوصول (ACL) في Active Directory باستخدام BloodHound
 nccgroup/triforceafl
الفيزينغ باستخدام AFL/QEMU مع محاكاة كاملة للنظام.
 mufeedvh/moonwalk
قم بتغطية آثارك أثناء استغلال نظام Linux من خلال عدم ترك أي أثر في سجلات النظام وأختام الوقت لنظام الملفات.
 l0ss/grouper
نص PowerShell للمساعدة في العثور على الإعدادات الضعيفة في نهج المجموعة لـ Active Directory. (مهمل، استخدم Grouper2 بدلاً من ذلك!)









