
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mufeedvh/moonwalk
تصعيد الامتيازاتالتحقيق الجنائي الرقميما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubmufeedvh/moonwalk

moonwalk

قم بتغطية آثارك أثناء استغلال نظام Linux من خلال عدم ترك أي أثر في سجلات النظام وأختام الوقت لنظام الملفات.

عرض المستودع
1.5k13442منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

moonwalk

غطِّ آثارك أثناء اختبار الاختراق / استغلال أنظمة لينكس بترك صفر أثر على سجلات النظام وأوقات الملفات.
📖 فهرس المحتويات

  • مقدمة
  • الميزات
  • التثبيت
  • الاستخدام
  • المساهمة
  • الترخيص

ℹ️ مقدمة

moonwalk هو ملف تنفيذي أحادي بحجم 400 كيلوبايت يمكنه مسح آثارك أثناء اختبار الاختراق على جهاز يونكس. يحفظ حالة سجلات النظام قبل الاستغلال ويعيد تلك الحالة بما في ذلك أوقات نظام الملفات بعد الاستغلال، تاركاً صفر أثر لـ شبح في الصدفة.

⚠️ ملاحظة: هذه الأداة مفتوحة المصدر للمساعدة حصرياً في عمليات الفريق الأحمر ولا يتحمل المؤلف بأي حال المسؤولية عن العواقب الناتجة عن أي استخدام محظور لهذه الأداة. استخدمها فقط على جهاز لديك إذن باختباره.

الميزات

  • ملف تنفيذي صغير: ابدأ بسرعة عن طريق جلب الأداة باستخدام curl إلى الجهاز المستهدف.
  • سريع: ينفذ جميع أوامر الجلسة بما في ذلك التسجيل ومسح الآثار وعمليات نظام الملفات في أقل من 5 مللي ثانية.
  • الاستطلاع: لحفظ حالة سجلات النظام، يجد moonwalk مساراً قابلاً للكتابة عالمياً ويحفظ الجلسة تحت دليل مخفي يتم إزالته عند إنهاء الجلسة.
  • تاريخ الصدفة: بدلاً من مسح ملف التاريخ بالكامل، يعيده moonwalk إلى حالته السابقة بما في ذلك استدعاء moonwalk نفسه.
  • أوقات نظام الملفات: اختبئ من الفريق الأزرق بإعادة أوقات الوصول/التعديل للملفات إلى حالتها الأصلية باستخدام الأمر GET.

التثبيت

$ curl -L https://github.com/mufeedvh/moonwalk/releases/download/v1.0.0/moonwalk_linux -o moonwalk

(AMD x86-64)

أو

قم بتنزيل الملف التنفيذي من الإصدارات أو ثبّته باستخدام cargo:

$ cargo install --git https://github.com/mufeedvh/moonwalk.git

تثبيت Rust/Cargo

البناء من المصدر

المتطلبات الأساسية:

  • Git
  • Rust
  • Cargo (يتم تثبيته تلقائياً عند تثبيت Rust)
  • رابط C (لنظام لينكس فقط، ويكون مثبتاً مسبقاً غالباً)
$ git clone https://github.com/mufeedvh/moonwalk.git
$ cd moonwalk/
$ cargo build --release

الأمر الأول يستنسخ هذا المستودع إلى جهازك المحلي، والأمران الأخيران يدخلان إلى الدليل ويبنيان المصدر في وضع الإصدار.
الاستخدام

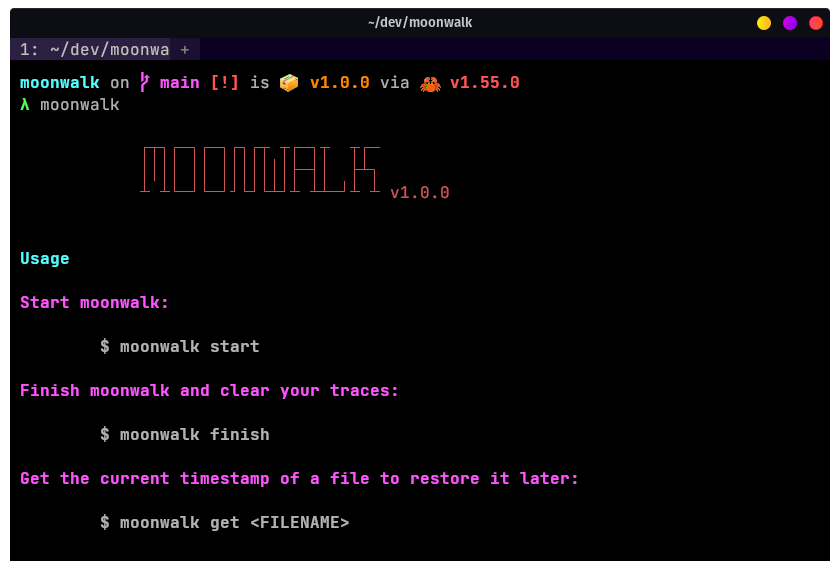
بمجرد الحصول على شل في جهاز يونكس المستهدف، ابدأ جلسة moonwalk بتشغيل هذا الأمر:

$ moonwalk start

أثناء قيامك بالاستطلاع/الاستغلال والتلاعب بأي ملفات، احصل على أمر touch الخاص بالطابع الزمني للملف مسبقاً لإعادته بعد أن تقوم بالوصول/التعديل عليه:

$ moonwalk get ~/.bash_history

بعد الاستغلال، امسح آثارك وأنهِ الجلسة بهذا الأمر:

$ moonwalk finish

هذا كل شيء!

المساهمة

طرق المساهمة:

  • اقتراح ميزة
  • الإبلاغ عن خلل
  • إصلاح شيء ما وفتح طلب سحب
  • المساعدة في توثيق الكود
  • نشر الكلمة
  • العثور على شيء فاتني يترك أي أثر!

الترخيص

مرخص بموجب رخصة MIT، انظر LICENSE لمزيد من المعلومات.

تنزيل الأداة





