
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

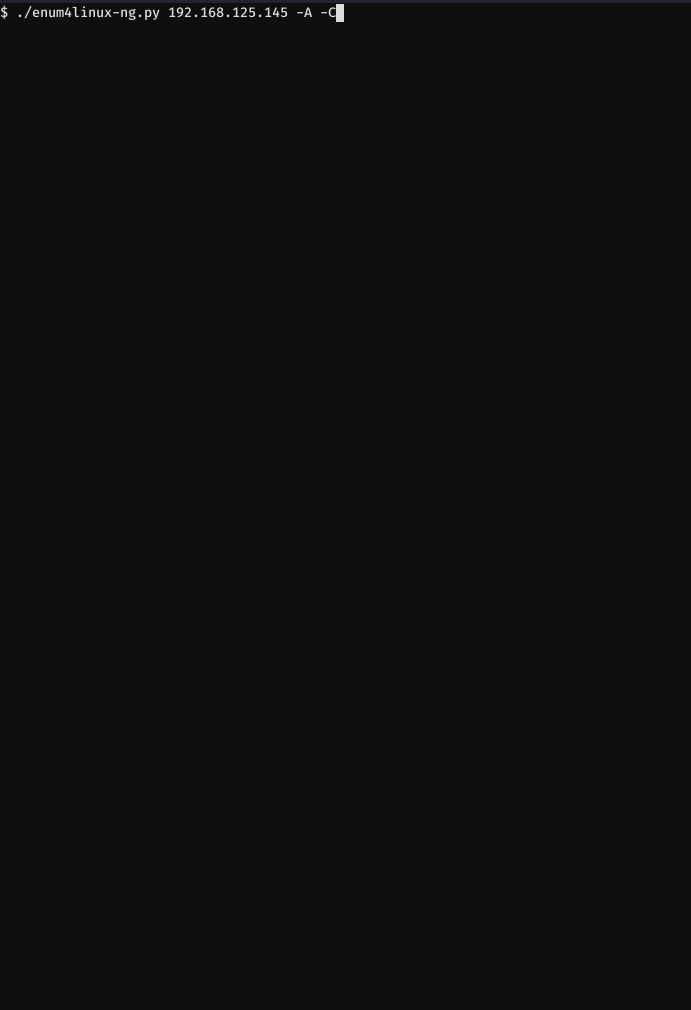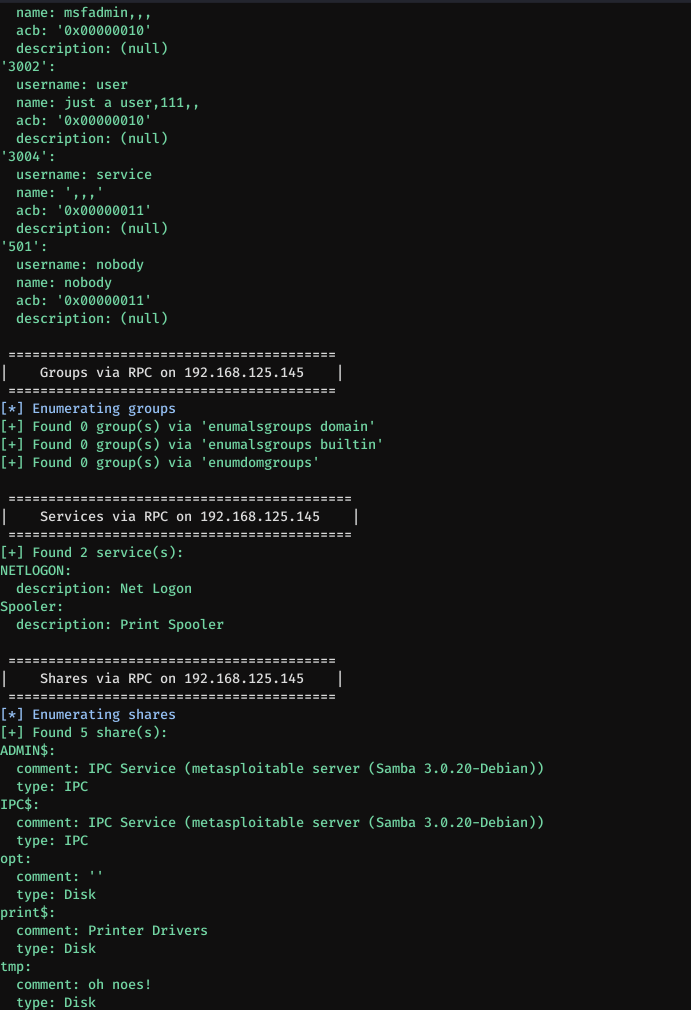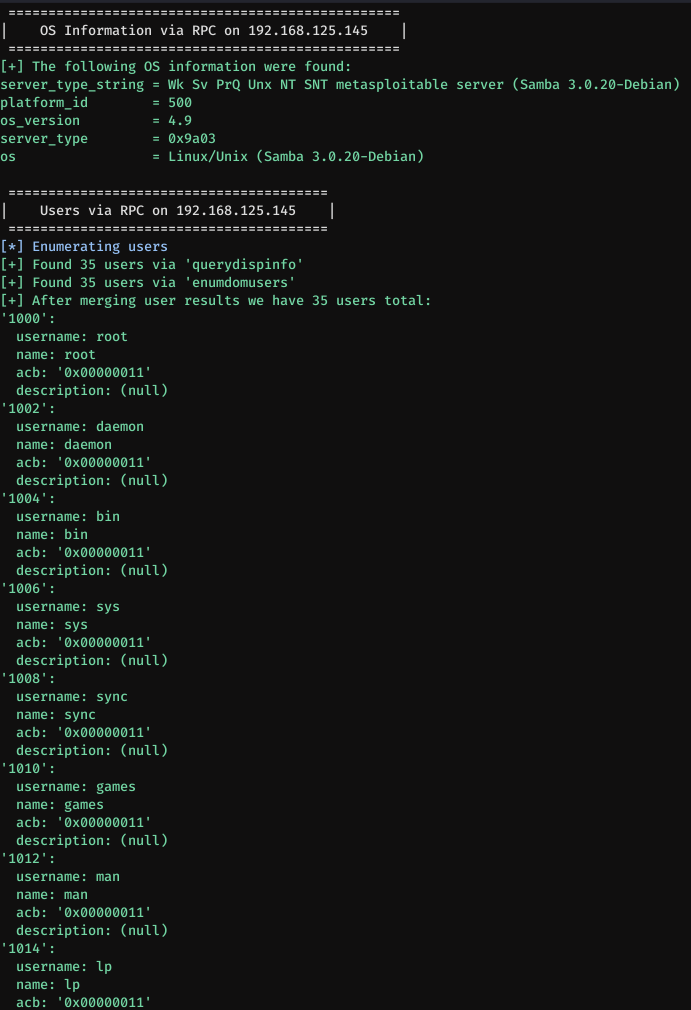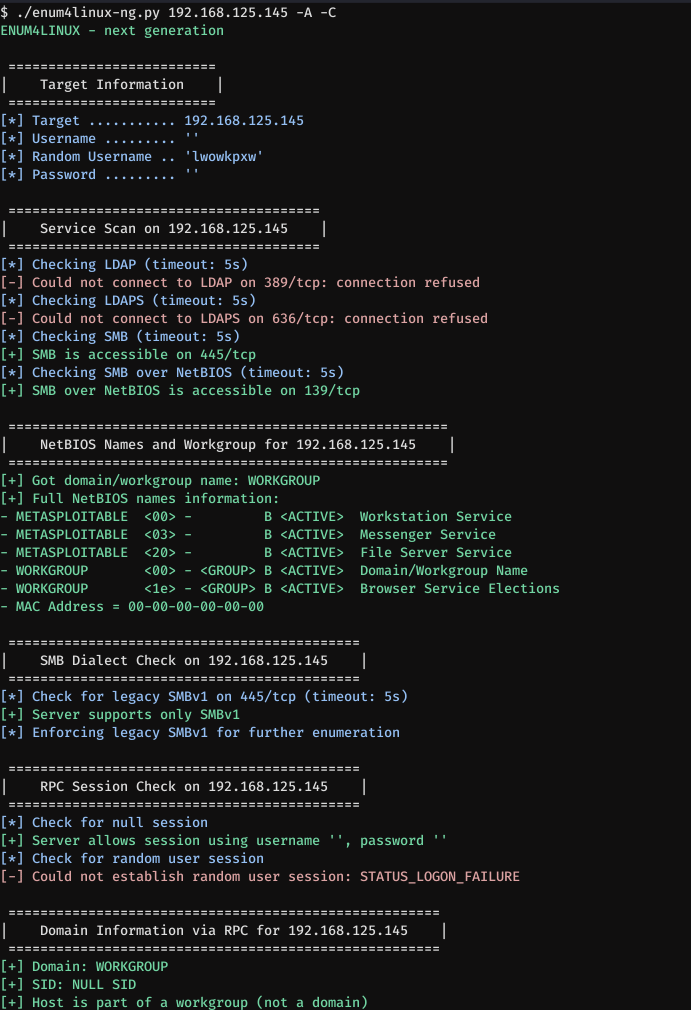 cddmp/enum4linux-ng
نسخة من الجيل التالي من enum4linux (أداة تعداد Windows/Samba) مع ميزات إضافية مثل تصدير JSON/YAML. موجهة لمحترفي الأمن ولاعبي CTF.
 utiso/dorkbot
أداة سطر أوامر لمسح نتائج بحث Google عن الثغرات الأمنية
 firefart/stunner
اختبر واستغل خوادم STUN/TURN لاستغلال التكوينات الخاطئة، مما يتيح التنقل داخل الشبكة الداخلية عبر وكيل SOCKS، وهجمات تسرب الذاكرة، ومسح المنافذ…
 al1ex/pentest-tools
أدوات اختراق الشبكة الداخلية
 0ct0sec/m5porkchop
أوه لا! شخص ما وضع RPG في متشمم الحزم
 xnl-h4ck3r/xnlinkfinder
أداة Python تُستخدم لاكتشاف نقاط النهاية، المعاملات المحتملة، قائمة كلمات مخصصة للهدف لهدف معين والأسرار.
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - استغلال LOG4J Java - حيل تجاوز WAF
 foxglovesec/potato
استغلال تصعيد الامتيازات المحلية في Windows باستخدام انتحال NBNS، ووكيل WPAD مزيف، وترحيل NTLM من HTTP إلى SMB للحصول على وصول NT AUTHORITY\SYSTEM.
 notmedic/netntlmtosilverticket
SpoolSample -> Responder مع تخفيض NetNTLM -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 ultrasecurity/webkiller
أداة جمع المعلومات مكتوبة بلغة بايثون.
 hackerschoice/thc-archive
جميع إصدارات مجموعة أبحاث الأمن (المعروفة أيضًا باسم الهاكرز) The Hacker's Choice
 d4vinci/elpscrk
مولد قوائم كلمات ذكي يعتمد على التوصيف الشخصي للمستخدم، التباديل، والإحصائيات. (سمي على اسم الأداة نفسها في مسلسل Mr.Robot الحلقة S01E01)
 bytedz/pclink
تطبيق سطح مكتب متعدد المنصات للتحكم الآمن عن بُعد في أجهزة الكمبيوتر وإدارتها، يتميز بواجهة ويب (WebUI) مدمجة خفيفة الوزن وواجهة برمجة تطبيقات (API)…
 omriher/captipper
مستكشف حركة مرور HTTP الخبيثة
 aniqfakhrul/powerview.py
باورفيو معزز بشكل كبير
 worawit/cve-2021-3156
استغلال Sudo Baron Samedit
 matthieu-hackwitharts/win32_offensive_cheatsheet
تقنيات إساءة استخدام Win32 والنواة لاختبار الاختراق
 schutzwerk/canalyzat0r
مجموعة أدوات تحليل أمني للبروتوكولات الخاصة بالسيارات








