#1
 swisskyrepo/ssrfmap
أداة آليّة لاختبار واستغلال SSRF
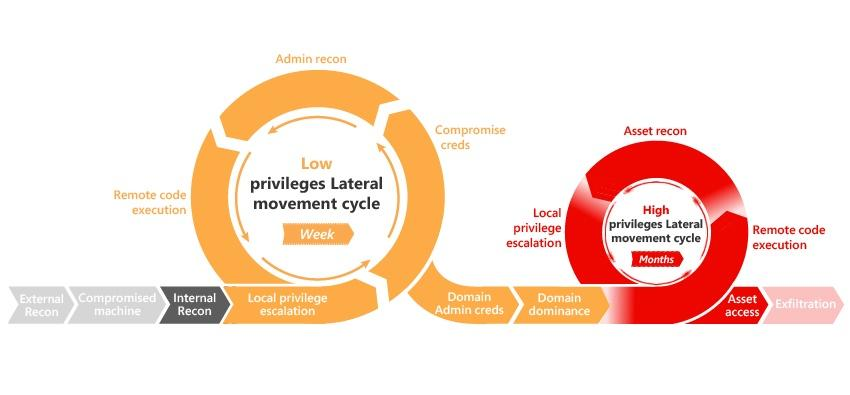 infosecn1nja/ad-attack-defense
هاجم ودافع عن Active Directory باستخدام أساليب الخصوم الحديثة في أنشطة ما بعد الاستغلال.
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 owasp/www-community
صفحات مجتمع OWASP هي مكان يمكن فيه لـ OWASP قبول مساهمات المجتمع للمحتوى المتعلق بالأمن.
 zan8in/afrog
أداة أمنية لـ Bug Bounty واختبار الاختراق وتمارين الفريق الأحمر.
 bst04/cybersources
قائمة منسقة من أدوات وموارد الأمن السيبراني.

 rawfilejson/awesome-osint-arsenal
مجموعة أدوات استخبارات المصادر المفتوحة والاستطلاع // أكثر من 100 أداة، مثبت بأمر واحد، SOCMINT، GEOINT، استكشاف الشبكات، الويب المظلم، التحقيق…
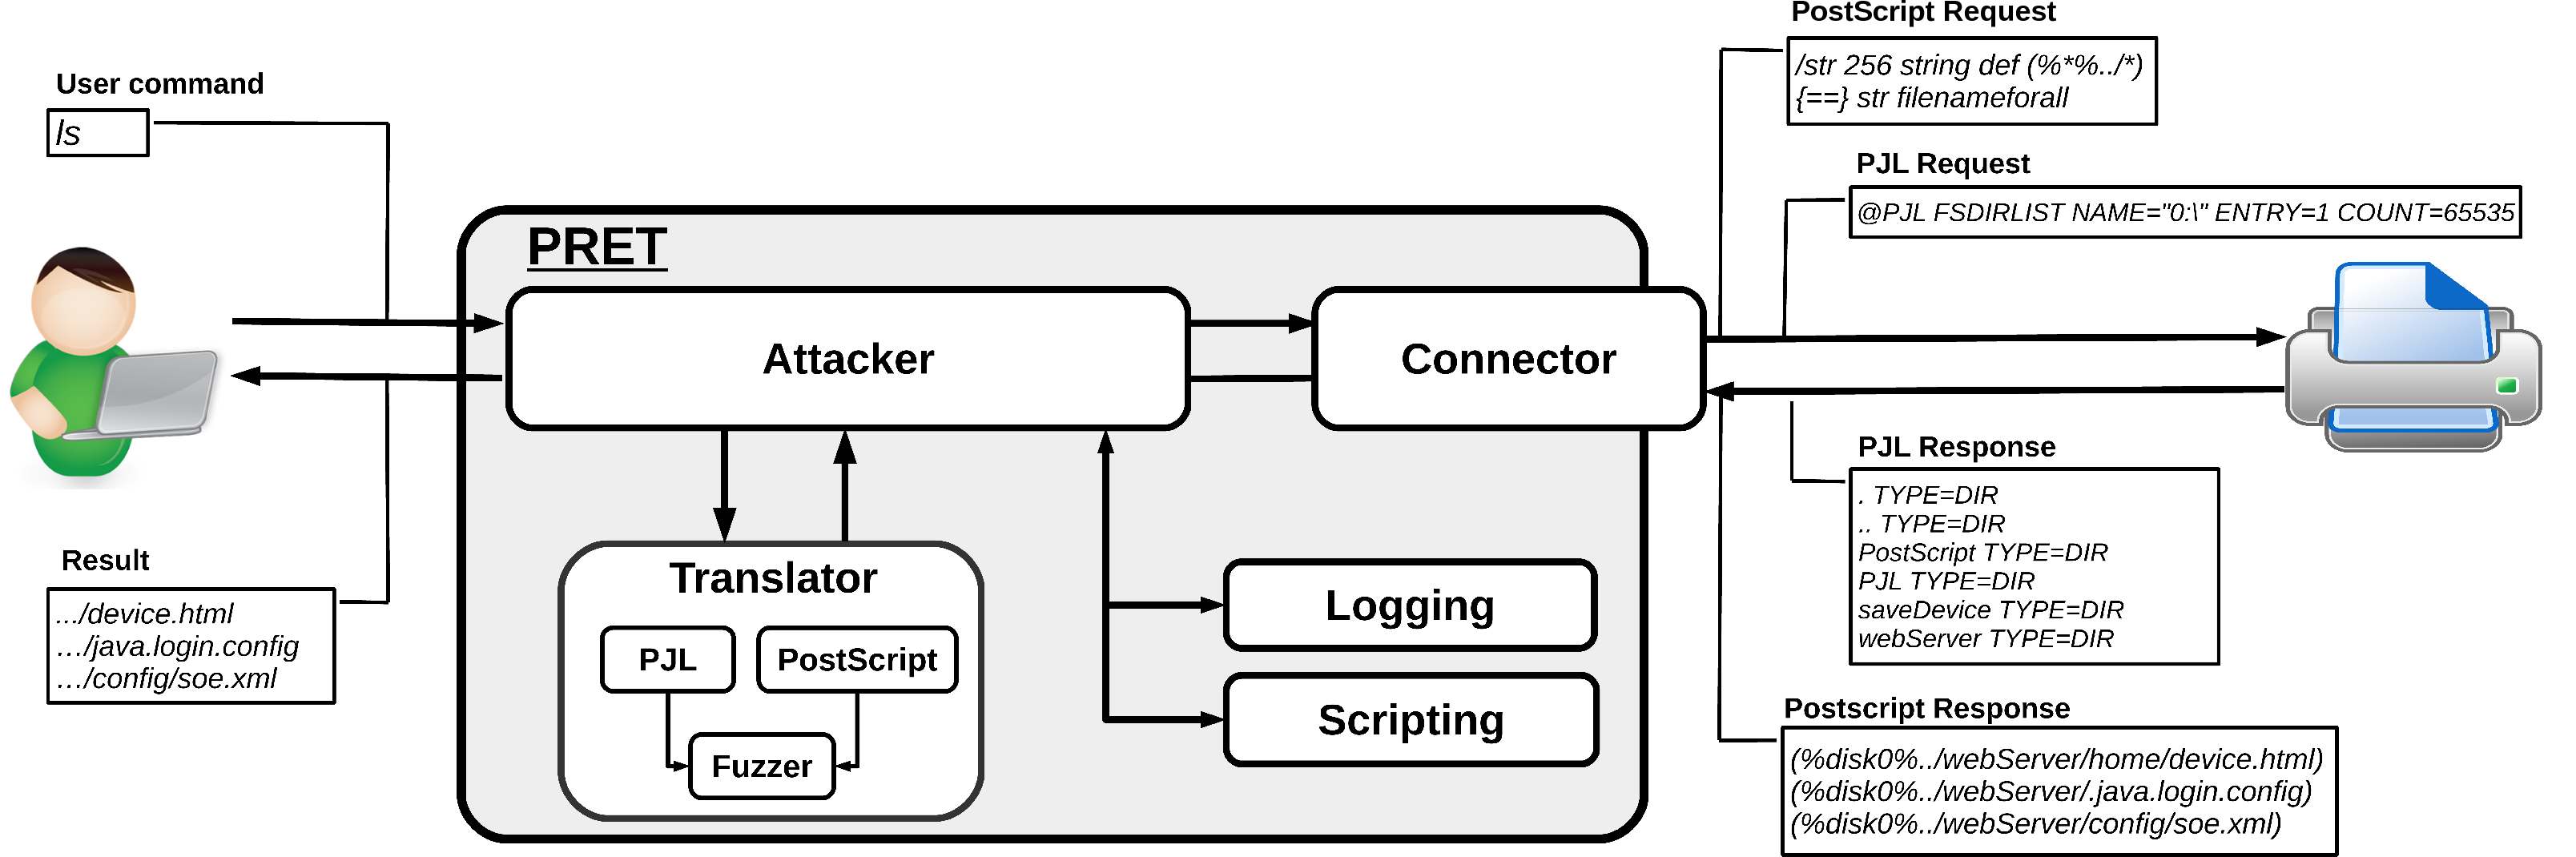 rub-nds/pret
أداة استغلال الطابعات - الأداة التي جعلت الغوص في القمامة قديمًا.
 greenwolf/social_mapper
أداة تعداد وربط وسائل التواصل الاجتماعي من إعداد جاكوب ويلكين (Greenwolf)
 jonaslejon/malicious-pdf
أنشئ ملفات اختبار PDF ضارة لاختبار الاختراق، وصيد ثغرات برامج المكافآت، وعمليات الفريق الأحمر. يختبر SSRF وXSS وXXE وسرقة بيانات اعتماد NTLM وتسريب…
 hhhrrrttt222111/ethical-hacking-tools
القائمة الكاملة وأدوات الاستخدام المستخدمة في الاختراق الأخلاقي
 chybeta/web-security-learning
تعلم أمان الويب
 rhinosecuritylabs/cloudgoat
CloudGoat هي أداة نشر AWS من Rhino Security Labs 'قابلة للاختراق حسب التصميم'
 theori-io/copy-fail-cve-2026-31431
يستغل ثغرة تصعيد امتيازات محلية في نواة Linux عمرها 9 سنوات (CVE-2026-31431)؛ يوفر منطق استغلال مختبر لـ Ubuntu وAmazon Linux وRHEL وSUSE.
 zhzyker/exphub
Exphub[مكتبة سكربتات استغلال الثغرات] يتضمن سكربتات استغلال الثغرات الخاصة بـWebloigc وStruts2 وTomcat وNexus وSolr وJboss وDrupal، وأحدث الإضافات هي…