
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 reajason/memshellparty
أداة تركز على التوليد السريع لخيول الذاكرة لوسطاء الويب الرئيسيين في Java، تهدف إلى تبسيط سير العمل للباحثين في الأمن وأعضاء الفريق الأحمر، وزيادة…
 abraxas/wpmgr-invite-accept-after-revoke
WPMgr v0.61.199 عالية 7.5 إبطال معطّل عن بُعد. لا يزال رمز دعوة العميل مقبولاً بعد أن يُرجع DELETE revoke الاستجابة 204. ينضم حامل الرمز إلى العميل…
 abraxas/wpmgr-invite-skip-2fa
WPMgr v0.61.199 High 8.1 تجاوز المصادقة الثنائية عن بُعد. قبول الدعوة يمنح جلسة كاملة بكلمة مرور مسروقة ودون رمز مصادقة. لا يزال تسجيل الدخول يطلب…
 abraxas/wpmgr-dex-default-password
WPMgr v0.61.199 حرجة 9.8 بيانات اعتماد افتراضية عن بُعد. ملف compose المُرفق ينشر Dex على 0.0.0.0 مع [email protected] / password. بعد المطالبة، أي شخص…

 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 abraxas/t3code-abspath-host-read
T3 Code 61c3794c local path leftover. A paired filesystem:read client can open host files by absolute or ~/ path. Writes stay in the workspace.…
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
 horizon3ai/horizon3research
مستودع بحثي من Horizon3.ai يحتوي على شيفرة Python ومواد متعلقة بأبحاث الثغرات الأمنية وتقنيات الاستغلال.
 fixedbyreboot/cve-2026-123488-poc
POC استغلال لـ CVE-2026-123488 - ثغرة حقن SQL بدون مصادقة في Craft CMS (خلفية MySQL/MariaDB). الاستيلاء على حساب المسؤول.
 blacklanternsecurity/badsecrets
مكتبة لكشف الأسرار المعروفة عبر العديد من أطر العمل الويب.
 hackerest/pwneye
# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥
 netspi/ad-pathfinder
رسم خرائط مسارات الهجوم لـ Active Directory وADCS وSCCM وMSSQL باستخدام بيانات BloodHound CE + OpenGraph.
 nxploited/cve-2026-124450
OpenEMR قبل 8.3.0 قراءة/كتابة ملفات عشوائية عبر disposeDocument
 random-robbie/cve-2020-0688
cve-2020-0688
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 webgoat/webgoat
تطبيق ويب ضعيف بشكل متعمّد مع دروس وتحديات تفاعلية لتعلّم أمن تطبيقات الويب وتقنيات اختبار الاختراق.
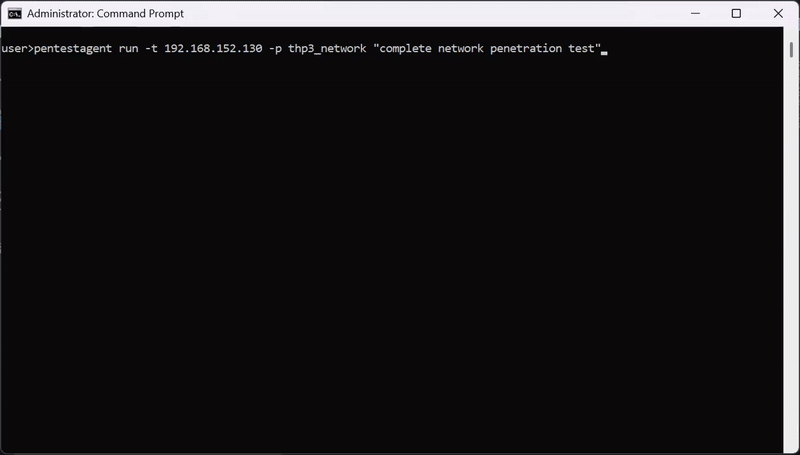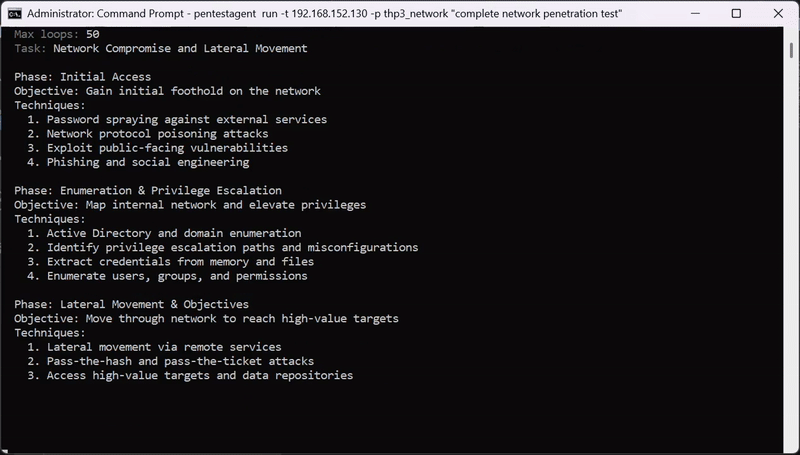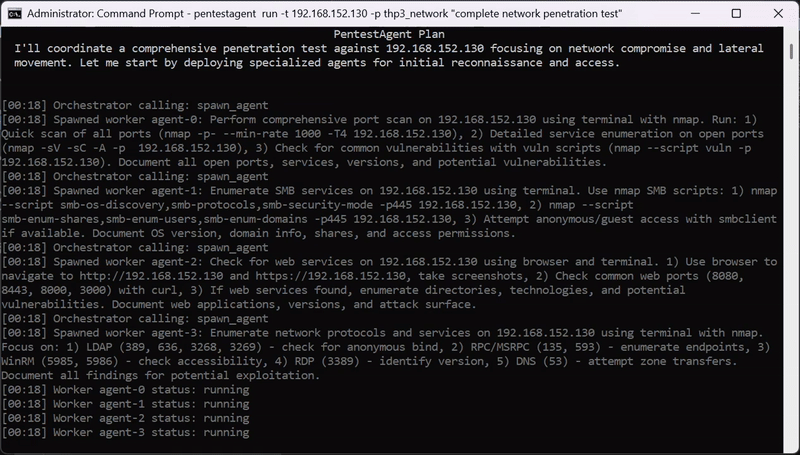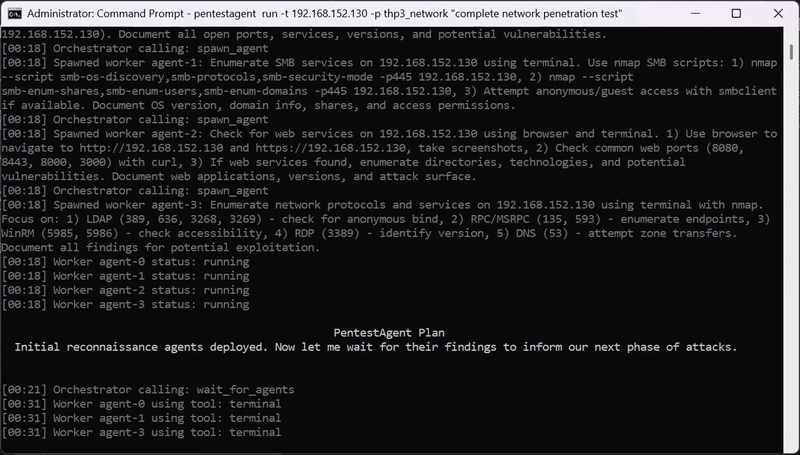 gh05tcrew/pentestagent
إطار عمل وكيل ذكاء اصطناعي لاختبار الأمان في الصندوق الأسود، مع تنسيق متعدد الوكلاء ذاتي التشغيل، وأدوات اختبار اختراق مدمجة، وتكامل MCP لسير عمل…








