
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 iamlucif3r/cve-2026-109618-exploit
[PHP2Shell] استغلال ثغرة بلغة Golang لـ CVE-2026-109618 / CVE-2026-109619: تنفيذ أوامر عن بُعد دون مصادقة في PHP 5.4–8.5.11 عبر إفساد OOM + استغلال…
 trickest/inventory
جرد آلي لسطح الهجوم لأكثر من 800 برنامج مكافآت أخطاء عام، مع تشغيل سير عمل مجدول لتعداد النطاقات الفرعية والتبديل وإعداد تقارير DNS وخادم الويب.
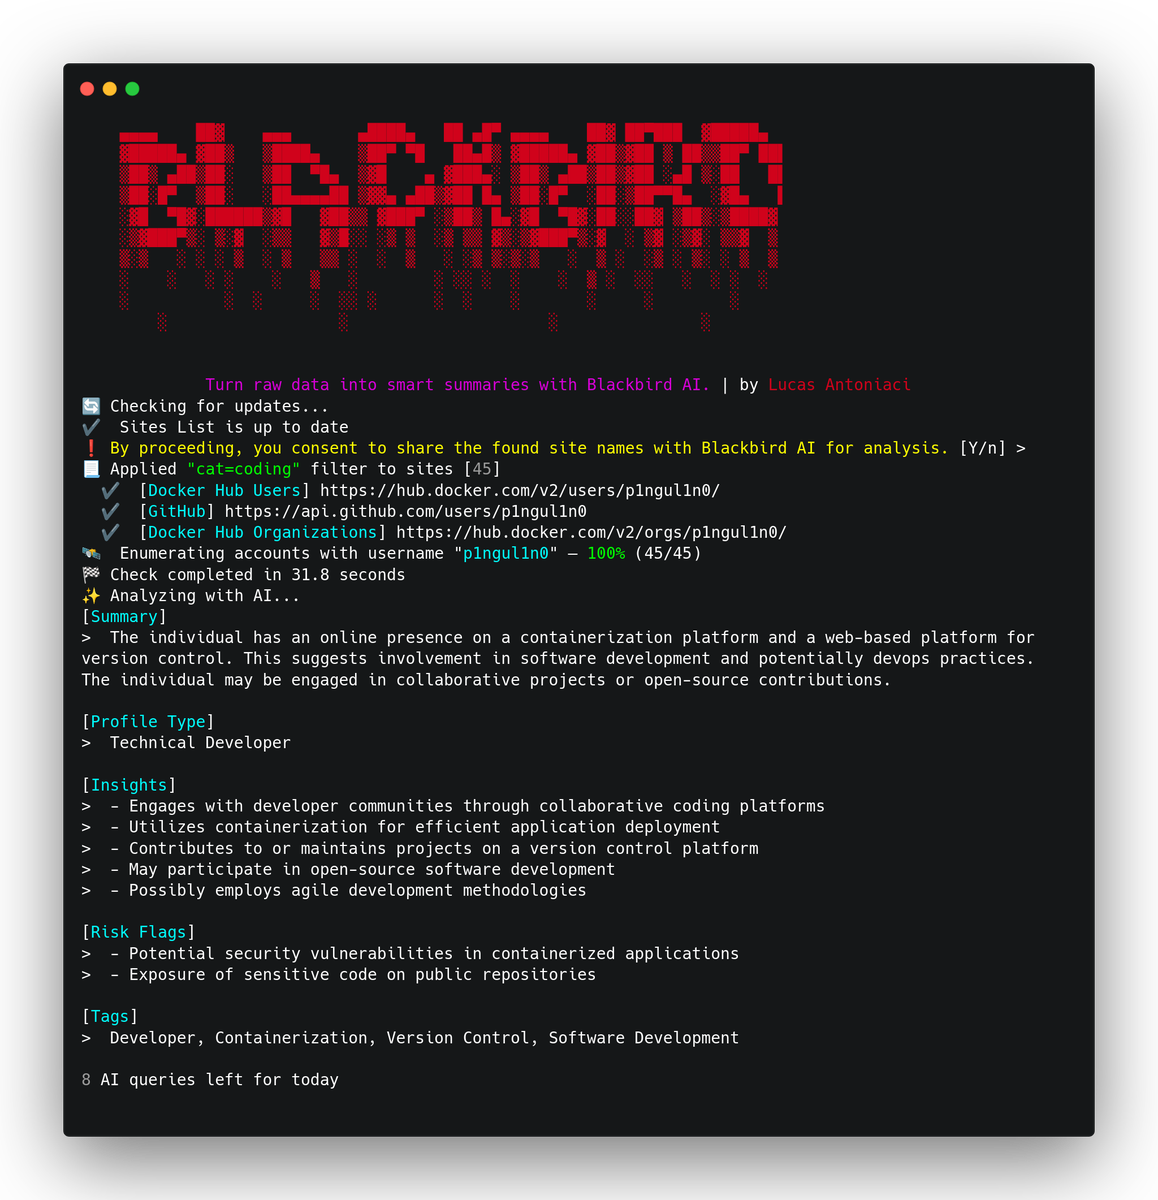 antoniaci/blackbird
أداة OSINT للبحث عن الحسابات بواسطة اسم المستخدم والبريد الإلكتروني في شبكات التواصل الاجتماعي.
 mordavid/bruteforceai
أداة تخمين قوية متقدمة مدعومة بـ LLM تجمع بين الذكاء الاصطناعي وهجمات تسجيل الدخول الآلية
 0xgh057r3c0n/php2shell
حزمة إثبات مفهوم (PoC) لاستغلال CVE-2026-109618 وCVE-2026-109619 بنقرة واحدة ضد أهداف PHP + Apache mod_php (prefork) المعرّضة للثغرة.
 simplerhacking/evilginx3-phishlets
يوفّر هذا المستودع لمختبري الاختراق والفرق الحمراء مجموعة واسعة من قوالب التصيّد الاحتيالي الديناميكية المصممة خصيصًا للاستخدام مع Evilginx3. قد يتم…
 threekiii/awesome-redteam
قاعدة معرفية للفريق الأحمر والأمن الهجومي.
 firmianay/ctf-all-in-one
دليل CTF مفتوح المصدر يغطي Pwn والهندسة العكسية وأمن الويب، مع فصول منظمة وأمثلة محلولة وإعداد الأدوات للممارسة العملية.
 itm-kitware/alignment-cage-challenge-2
تم تحديث بيئة CybORG CAGE 2 من أجل الورقة البحثية "Alignment of Autonomous Cyber Defense Agents via Adaptive Policy Shaping"
 stivenhacker/ghoststrike
حاقن process hollowing بلغة C++ يقوم بتشفير وتمويه shellcode باستخدام XOR وBase64 واستدعاء واجهات برمجة التطبيقات الديناميكي لنشر reverse shells خفية…
 ilias1988/hacking-cheatsheets
مجموعة شاملة من أوراق الغش والأدلة والأدوات الخاصة باختبار الاختراق.
 openwrt-xiaomi/xmir-patcher
يقوم بتعديل صور البرامج الثابتة لموجّه Xiaomi لتمكين الوصول عبر SSH وتثبيت برامج ثابتة مخصّصة، مع نصوص تشغيل آلية لنظامي Windows وLinux/macOS.
 evyatarmeged/stegextract
سكربت Bash يستخرج البيانات اللاحقة والملفات المضمّنة والسلاسل المخفية من صور PNG وJPG وGIF باستخدام أرقام سحرية وتحليل hexdump.
 thehackingsage/hackdroid
فهرس منسّق يضم 364 من تطبيقات APK لأمن أندرويد واختبار الاختراق، منظّمة حسب الفئة، ويغطي أدوات التحليل الجنائي، وMITM، والتنصت، وOSINT، واللاسلكي،…
 frostbits-security/mitm-cheatsheet
ورقة مرجعية تُفهرس هجمات الرجل في المنتصف عبر الطبقات L2-L4 والطبقات اللاسلكية، مع أدوات الهجوم وأساليب الكشف وتقنيات التخفيف لمختبري الاختراق…
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 - عالية - عن بُعد - بقايا صلاحيات - فشل إضمار ACL في realip PLUGIN
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - High 8.1 - تجاوز المصادقة الثنائية عبر POST /index.php بعد المصادقة
 nxploited/cve-2026-114509
تجاوز مصادقة Laravel TokenGuard عبر بيانات اعتماد API غير نصية








