
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 neex/http2smugl
يكتشف ويستغل ثغرات تهريب طلبات HTTP عبر التحويل من HTTP/2 إلى HTTP/1.1، باستخدام تقنيات تهريب الرؤوس الآلية لتحديد التناقضات في تحليل الطرف الخلفي.
 0sec-labs/0
Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…
 netw0rknoob/vulnclaw
بناءً على تنسيق AI Agent + سلسلة أدوات MCP + مهارات الاختراق، بالاقتران مع نماذج اللغة الكبيرة، الإدخال باللغة الطبيعية → إنجاز تلقائي لكامل العملية…
 hunterdii/tryhackme-roadmap
مرحبًا أيها الهاكرز الطموحون! 🕵️♂️ إليكم قائمة تضم أكثر من 500 غرفة مجانية على TryHackMe لتبدأوا رحلتكم في الأمن السيبراني. هذه الغرف مجانية…
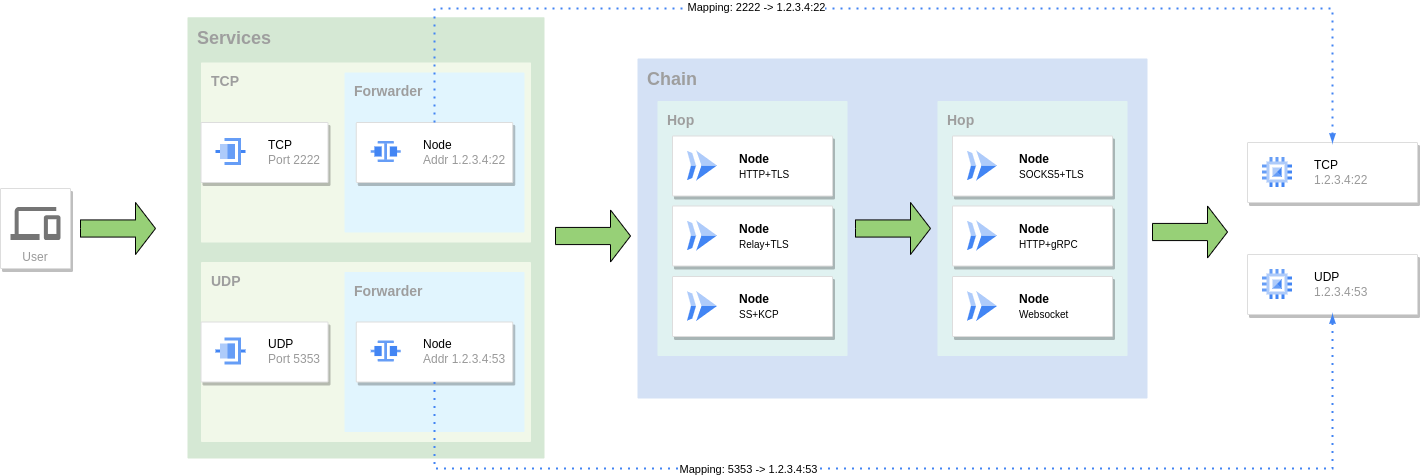 go-gost/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
 the-art-of-hacking/h4cker
مجموعة منتقاة من موارد الأمن السيبراني والمختبرات والمواد التدريبية التي تغطي القرصنة الأخلاقية، واختبار الاختراق، وتطوير الاستغلالات، والهندسة…
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 rix4uni/wordlist
مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…
 thewhiteh4t/finalrecon
أداة استطلاع ويب آلية توفر تحليل الترويسات، وتعداد DNS، واكتشاف النطاقات الفرعية، وفحص الدلائل، وفحص SSL، وفحص المنافذ في إطار عمل نمطي موحّد.
 cyberstrikeus/cyberstrike
عامل فريق أحمر ذكي مستقل لاختبار الاختراق مع 13+ وكيلًا متخصصًا، وأكثر من 120 حالة اختبار من OWASP، وتكامل مع MITRE ATT&CK. يدعم أكثر من 15 موفرًا…
 khush-613/cve-2026-44011-poc
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-44011، وهي تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في Craft CMS عبر حقن سلوك Yii، مع التقاط مخرجات…
 flipperdevices/flipperzero-firmware
Firmware Flipper Zero — الكود المصدري
 nmap/nmap
أداة عالية الأداء لاكتشاف الشبكات وتدقيق الأمان، مزوّدة بمسح متقدم للمنافذ، وكشف نظام التشغيل، وكشف إصدارات الخدمات، ومحرك NSE قابل للبرمجة للاستطلاع…
 bittersecurity/decepticon
وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 cifertech/esp32-div
ESP32DIV هي مجموعة أدوات لاسلكية متعددة الأغراض للهجوم والدفاع، تعمل بمعالج ESP32
 sinfulz/justtryharder
ورقة غش شاملة لاختبار الاختراق لتحضير امتحان PWK/OSCP، تغطي تصعيد الامتيازات، كسر كلمات المرور، توليد الحمولات، ما بعد الاستغلال، فحص المنافذ،…

 exploit-database/exploitdb
exploitdb // المستودع الرسمي لـ Exploit-Database







