
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
KSLDBYOVDARK — يستغل ثغرة في برنامج تشغيل KSLD المضاد للجذور (IOCTL 0x222044) لتجاوز حماية PPL والوصول إلى ذاكرة العمليات الحساسة، مما يتيح تصعيد الامتيازات محليًا على أنظمة Windows. | Kitploit
أدوات/GitHubGitHub/anylnk/ksldbyovdark
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubanylnk/ksldbyovdark

KSLDBYOVDARK

يستغل ثغرة في برنامج تشغيل KSLD المضاد للجذور (IOCTL 0x222044) لتجاوز حماية PPL والوصول إلى ذاكرة العمليات الحساسة، مما يتيح تصعيد الامتيازات محليًا على أنظمة Windows.

عرض المستودع
41978منذ 7 أشهرتمت المراجعة من قبل Kitploit
مشاركة

KSLDBYOVD

المرجع: KslKatz و KslDump.

KslD.sys، المعروف أيضًا باسم MpKslDrv.sys، كان سابقًا أحد برامج تشغيل أدوات مكافحة الجذور الخفية (anti-rootkit) الخاصة بـ Microsoft Antimalware (الذي يتضمن Microsoft Defender Antivirus، و Windows Defender Antivirus في إصدارات Windows القديمة، و Microsoft Security Essentials، و System Center Endpoint Protection، إلخ.)

كدرriver من أدوات مكافحة الجذور الخفية، فهو يسمح لنفسه بالعمل بأي اسم ملف، وأي اسم خدمة، وأي اسم جهاز (يتم تخزين هذه الإعدادات في السجل: HKLM\SYSTEM\CurrentControlSet\Services(DriverServiceName))، كما يسمح بوجود مثيلات متعددة (حتى إصدارات مختلفة) في نفس الوقت لتجنب الحظر من البرامج الضارة. 屏幕截图 2026-04-12 055741
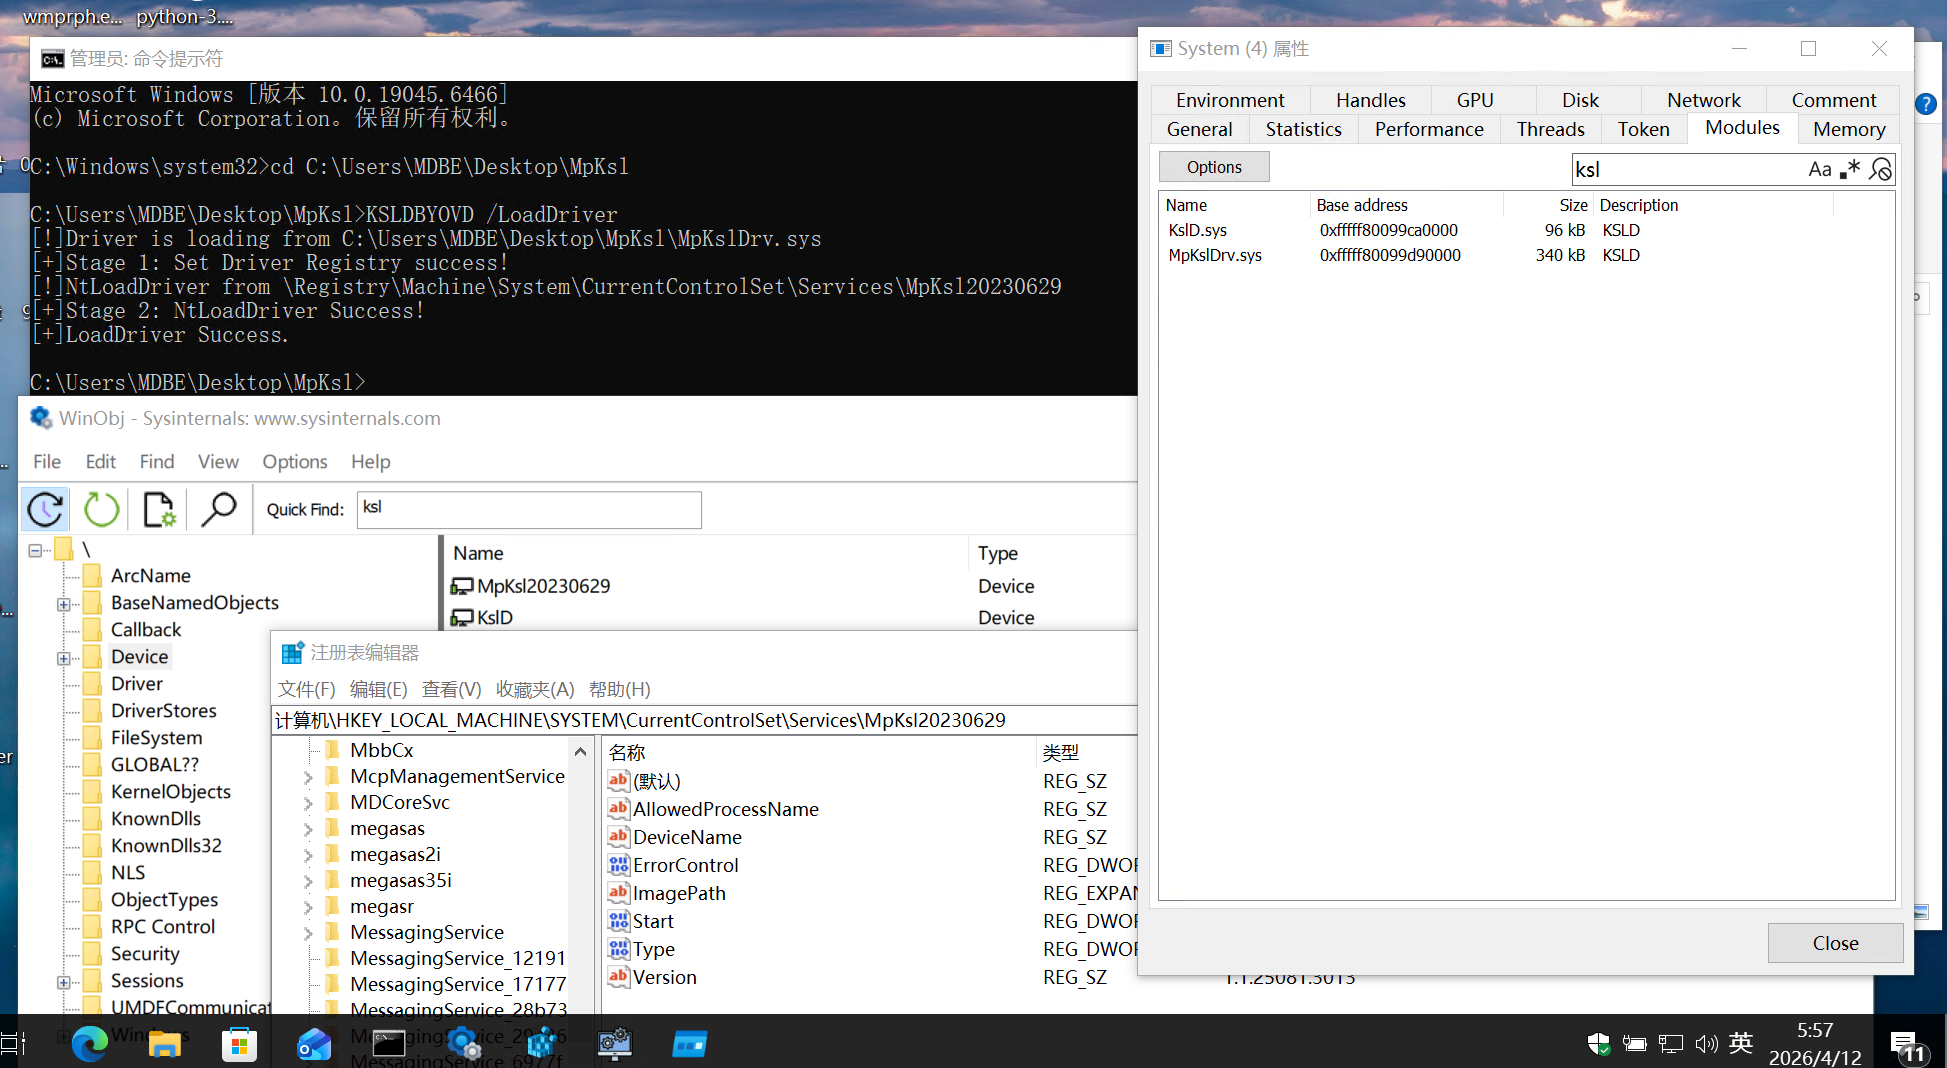
البرنامج التشغيلي ذو الإصدار 1.1.25081.3013 يتحقق مما إذا كان المستخدم لديه صلاحية المسؤول على الأقل، وما إذا كان العملية المسموح بها (يتم تخزين ذلك أيضًا في إعدادات الخدمة) قبل فتح جهازه، ولكن لا توجد تحققات إضافية للتحقق مما إذا كان الإعداد قد تم تعديله أو أن كود IOCTL يأتي من عملية MS-Antimalware فعلية. وهذا يعرض IOCTL 0x222044 لمشغلي النظام المحليين ويمنحهم الوصول إلى بيانات حساسة في العمليات المحمية (على سبيل المثال، lsass.exe تحت حماية PPL).

يمكننا صياغة إعداد خدمة محدد وتحميل البرنامج التشغيلي، وللأسباب المذكورة سابقًا، لا نحتاج إلى تعديل إعدادات KSLD الموجودة، بل إنشاء خدمة جديدة تمامًا. سيثق البرنامج التشغيلي في ملفنا التنفيذي للمشروع ويتجاوز الحمايات المستندة إلى اسم الملف/الخدمة/الجهاز ضد السائقين الخبيثين. 屏幕截图 2026-04-12 054436 屏幕截图 2026-04-12 054516 屏幕截图 2026-04-12 060233

نظرًا لأن Microsoft لا تعتقد أن هذه المشكلة تستوفي معايير الثغرات الأمنية، فإن العيوب المذكورة في هذا الإفصاح قد لا يتم إصلاحها فورًا.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




