
 #1

 ymsniper/kto
أداة إلغاء مصادقة Wi-Fi آلية تفحص باستمرار العملاء على SSID مستهدف وتطرد الأجهزة غير المسموح بها في القائمة البيضاء. تتضمن دعم القائمة البيضاء،…
 elastic/dorothy
يحاكي إجراءات المهاجم في بيئات Okta لاختبار قدرات المراقبة والكشف، مع وحدات مرتبطة بتكتيكات MITRE ATT&CK للفرق الحمراء والزرقاء.
 mad-robot/spartan
إطار عمل استطلاع آلي يدمج تعداد النطاقات الفرعية، فحص المضيفات النشطة، مسح المنافذ، اكتشاف أنظمة إدارة المحتوى (CMS)، وتخمين الدليل لسير عمل اختبار…
 safebuffer/pe-linux
أداة تدقيق تصعيد الامتيازات في لينكس تقوم بأتمتة تعداد النظام، فحص ثغرات النواة، جمع كلمات المرور، تحليل السجلات، وفحص مهام cron لاختبار الاختراق.
 hcbaker/puwr
استخدم الأجهزة المخترقة عبر SSH للتجول بشكل أعمق داخل شبكات الحاسوب.
 jhaddix/lazyrecon
تهدف هذه الأداة النصية إلى أتمتة عملية الاستطلاع الخاصة بك بطريقة منظمة.
 misje/dhcpoptinj
مُحقن خيارات DHCP
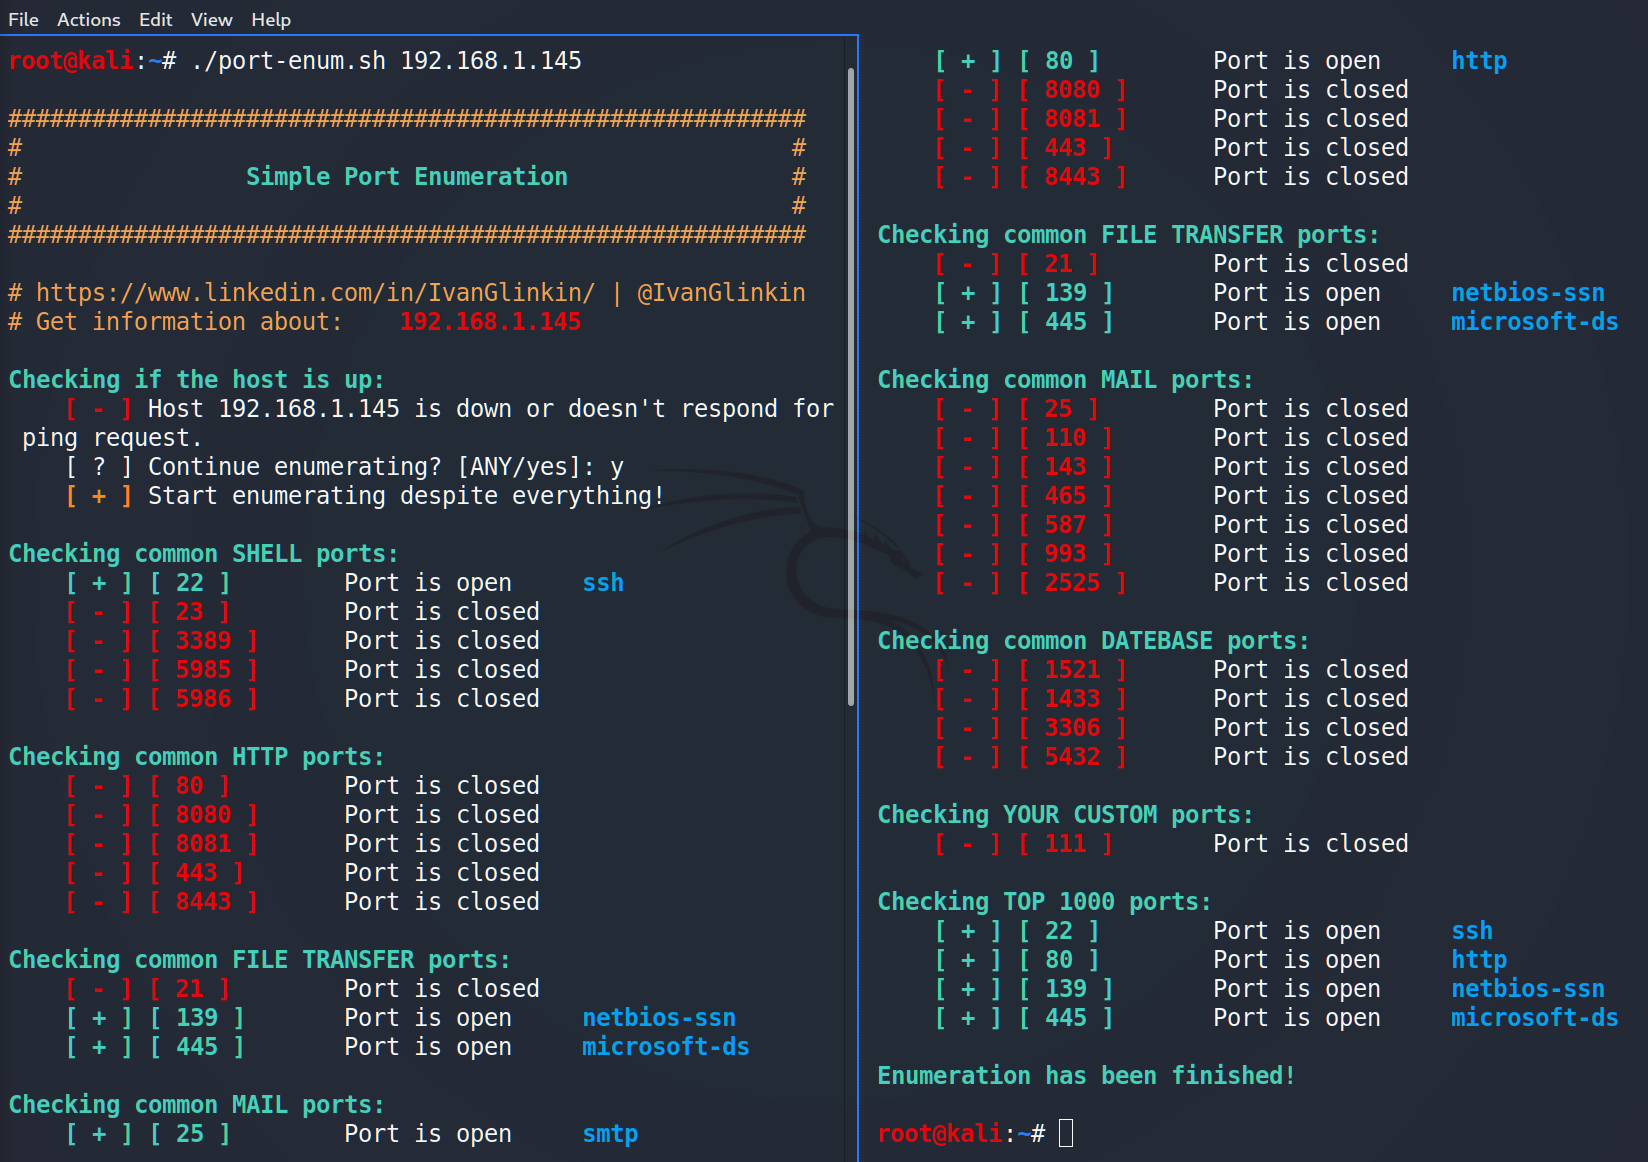 ivanglinkin/port-enumeration
هل سبق لك أن واجهت عدم وجود إمكانية استخدام NMap؟ على سبيل المثال إذا كان لديك شل عكسي كمستخدم غير مميز ولا توجد أدوات مفيدة مثبتة مسبقًا؟ هذا سكريبت…
 advanced-threat-research/netllix
مشروع تم إنشاؤه بهدف محاكاة واختبار تسريب البيانات عبر بروتوكولات شبكية مختلفة.
 nudttan91/cve-2024-22939
CVE-2024-22939
 irsl/cve-2020-1967
إثبات مفهوم لاستغلال ثغرة OpenSSL CVE-2020-1967، وهي ثغرة حرمان من الخدمة في معالجة signature_algorithms_cert في TLS 1.3، مع خطوات إعادة الإنتاج…
 doyensec/cve-2022-39299_poc_generator
مولّد بسيط لاستغلال CVE-2022-39299 (PoC) لتجاوز المصادقة في تكاملات SAML SSO باستخدام إصدارات ضعيفة من passport-saml
 efchatz/easy-exploits
مجموعة منتقاة من استغلالات إثبات المفهوم (PoC) لـ 16 ثغرة CVE تستهدف تطبيقات الويب (ASUS، D-Link، Netgear، TP-Link، Xiaomi) وشبكات Wi-Fi المعتمدة على…

 zappaboy/vuln-scanner
ماسح تقييم الثغرات مع إنشاء التقارير
 atiilla/notepad-8.9.6-poc
نصوص برمجية لإثبات المفهوم لثلاث ثغرات في Notepad++ <= 8.9.6، تم تصحيحها في الإصدار v8.9.6.1 (2026-05-26) CVE-2026-48770 / CVE-2026-48778 /…
 0xblackash/cve-2026-0073
CVE-2026-0073









