
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 00xcanelo/cve-2025-27591
🔥 استغلال تصعيد الامتيازات المحلية لـ CVE-2025-27591 | يستخدم دليل سجلات قابل للكتابة عالميًا في Below للحصول على صلاحية الجذر عبر حقن /etc/passwd
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) استغلال مُكيَّف لجهاز Honor AAK-AN00 (MagicOS 10، kernel 6.6.89-android15)。توقف التحديث إلى أجل غير مسمى.
 javokhir-sec/cve-poc-hub
🛡️ مركز إثبات المفهوم لثغرات CVE — 4 ثغرات CVE منشورة · 5 قيد المراجعة (VulnCheck) · دفعة SuiteCRM مسحوبة
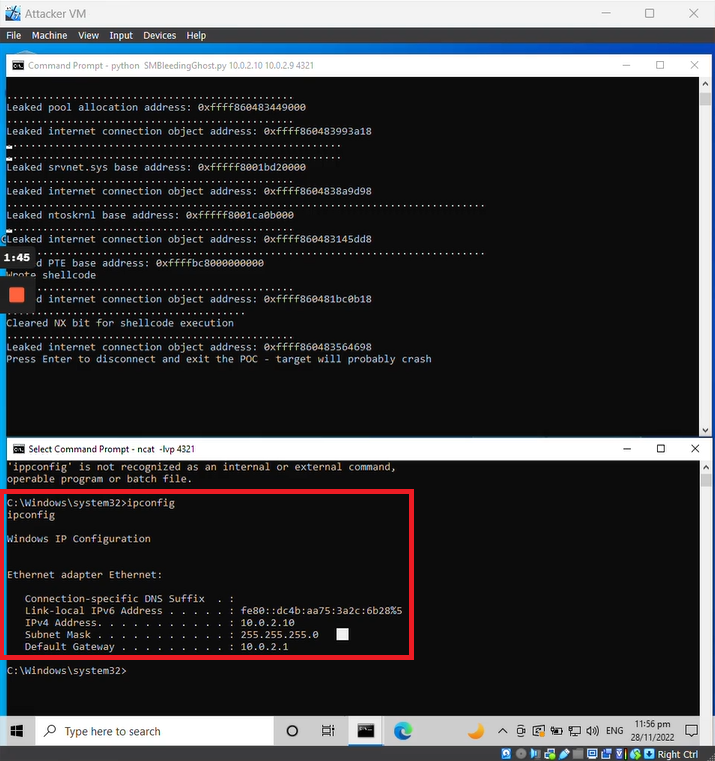 tdevworks/cve-2020-0796-smbghost-exploit-demo
استغلال إثبات مفهوم تعليمي لـ CVE-2020-0796 (SMBGhost) يوضح تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة على Windows SMBv3. يتضمن إعداد مختبر خطوة…
 redhatkaty/-cve-2010-3904-report
استغلال لـ CVE-2010-3904، ثغرة تصعيد امتيازات في نواة لينكس. يوفر تنفيذًا لإثبات المفهوم لتصعيد الامتيازات المحلي على الأنظمة المتأثرة.
 lisu60/cve-2018-6574
استغلال إثبات المفهوم لثغرة CVE-2018-6574، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في حزمة net/http الخاصة بـ Go. يوضح استغلال التحقق غير السليم من…
 kac89/cve-2024-5961
إثبات مفهوم لاستغلال ثغرة XSS المنعكسة في إصدارات 2ClickPortal من 7.2.31 إلى 7.6.4، مع حمولة حقن معلمة بحث.
 secsys-fdu/cve-2025-51867
يوضح ثغرة الإشارة المباشرة غير الآمنة إلى كائن (IDOR) في واجهة برمجة تطبيقات الدردشة في Deepfiction AI، مما يسمح للمهاجمين باستهلاك أرصدة المستخدمين…
 d4t4s3c/offensivereverseshellcheatsheet
ورقة مرجعية منسّقة لحمولات الصدفة العكسية (reverse shell) في Bash وNetcat وPHP وPowerShell وPython وPerl وRuby وmsfvenom، إضافةً إلى webshells وتسميم…
 hypnguyen1209/cve-2026-63520
سلسلة استغلال لتنفيذ أوامر عن بُعد غير مصادق عليه في Microsoft SharePoint، تجمع بين تجاوز مصادقة JWT مع إنشاء نوع .NET غير آمن لتحقيق تنفيذ الكود…
 nullarray/autosploit
أداة استغلال جماعي آلية

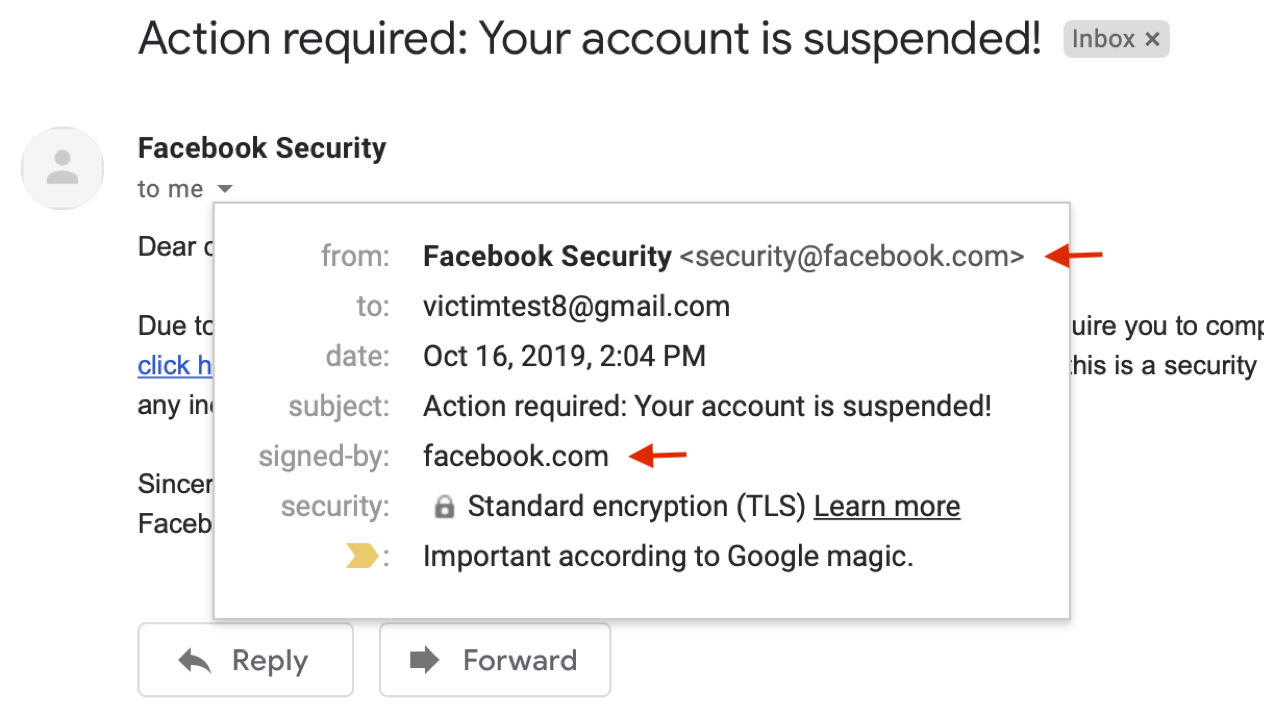 chenjj/espoofer
أداة اختبار انتحال البريد الإلكتروني تهدف إلى تجاوز SPF/DKIM/DMARC وتزوير توقيعات DKIM.🍻
 siriusscan/sirius
ماسح ضوئي للثغرات الأمنية مفتوح المصدر مع اكتشاف تلقائي للشبكة، وكشف يعتمد على CVE، وتقييم CVSS، ولوحات معلومات المخاطر، وعوامل عن بُعد عبر gRPC،…
 nowsecure/r2frida
Radare2 وFrida أفضل معًا.
 skahwah/sqlrecon
مجموعة أدوات C# لـ MS SQL مصممة للاستطلاع الهجومي والاستغلال اللاحق.
 post-cyberlabs/offensive_tools
مجموعة أدوات أمن هجومية لاختبار الاختراق والاستغلال وعمليات الفريق الأحمر، مُطوَّرة بلغة جافا لمحاكاة الهجمات وتقييمات الأمان.
 lizhianyuguangming/tomcatscanpro
أداة tomcat آلية لفحص الثغرات واستغلالها، تدعم الكشف الجماعي عن كلمات المرور الضعيفة، ونشر حزمة WAR في الواجهة الخلفية للحصول على شل (getshell)، ورفع…








