
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-51867 — يوضح ثغرة الإشارة المباشرة غير الآمنة إلى كائن (IDOR) في واجهة برمجة تطبيقات الدردشة في Deepfiction AI، مما يسمح للمهاجمين باستهلاك أرصدة المستخدمين الآخرين وتسريب تكوينات الأدوار. | Kitploit
أدوات/GitHubGitHub/secsys-fdu/cve-2025-51867
الاستطلاعتحليل الثغرات الأمنيةاستغلال تطبيقات الويباختبار أمان APIجمع المعلوماتاختبار الاختراق
GitHubsecsys-fdu/cve-2025-51867

CVE-2025-51867

يوضح ثغرة الإشارة المباشرة غير الآمنة إلى كائن (IDOR) في واجهة برمجة تطبيقات الدردشة في Deepfiction AI، مما يسمح للمهاجمين باستهلاك أرصدة المستخدمين الآخرين وتسريب تكوينات الأدوار.

عرض المستودع
82منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-51867

وصف الثغرة

ديبفيشن AI (Deepfiction AI) هي شركة ترفيه تعمل بالذكاء الاصطناعي مهمتها إحداث ثورة في رواية القصص المخصصة. توفر ديبفيشن AI تطبيق ويب لإنشاء القصص من خلال الدردشة مع نموذج اللغة الكبير (LLM)، وهو معرض لثغرة الإسناد المباشر غير الآمن (Insecure Direct Object Reference (IDOR)) في مكون الدردشة الخاص به. يمكن للمهاجم استغلال هذه الثغرة للدردشة مع نموذج اللغة الكبير باستخدام أرصدة المستخدمين الآخرين.

نواقل الهجوم

يتم استخدام نقطة نهاية API https://www.deepfiction.ai/api/story/create-story-part لبدء المحادثات أو متابعتها. يشير الاختبار إلى أن API هذه تعتمد فقط على حقول treatment_id و user_id داخل جسم الطلب للتحكم في الوصول.

لقد لوحظ أن حقول id و author_id مكشوفة في المحادثات المتاحة للعامة المدرجة على صفحة الويب https://www.deepfiction.ai/browse/stories. تتوافق هذه الحقول المكشوفة مباشرة مع المعاملين treatment_id (المطابق لـ id) و user_id (المطابق لـ author_id) المتوقعين من API create-story-part.

نتيجة لذلك، يمكن للمهاجم استبدال id المسرب (بصفته treatment_id) و author_id المسرب (بصفته user_id) في الطلبات إلى API هذه. يمكنهم من التفاعل مع نموذج اللغة الكبير (LLM) عن طريق استهلاك أرصدة المستخدمين الآخرين. تظهر الأشكال إثبات المفهوم (POC) لهذه الثغرة.

الشكل 1 IDOR

الشكل 2 تسريب id

بالإضافة إلى ذلك، يمكن لتحليل حركة مرور الشبكة (على سبيل المثال، من خلال التقاط الحزم) أن يكشف عن تكوينات الدور المحددة (إعدادات الشخصية) لكل شخصية. هذه التكوينات مماثلة للأوامر النظامية (system prompts) وتمثل موارد نظام مهمة لروبوت المحادثة LLM. يشكل هذا الكشف أيضًا شكلاً من أشكال تسريب البيانات الحساسة، حيث قد يكشف عن تفاصيل هندسة الأوامر الخاصة أو تعريفات الشخصيات.
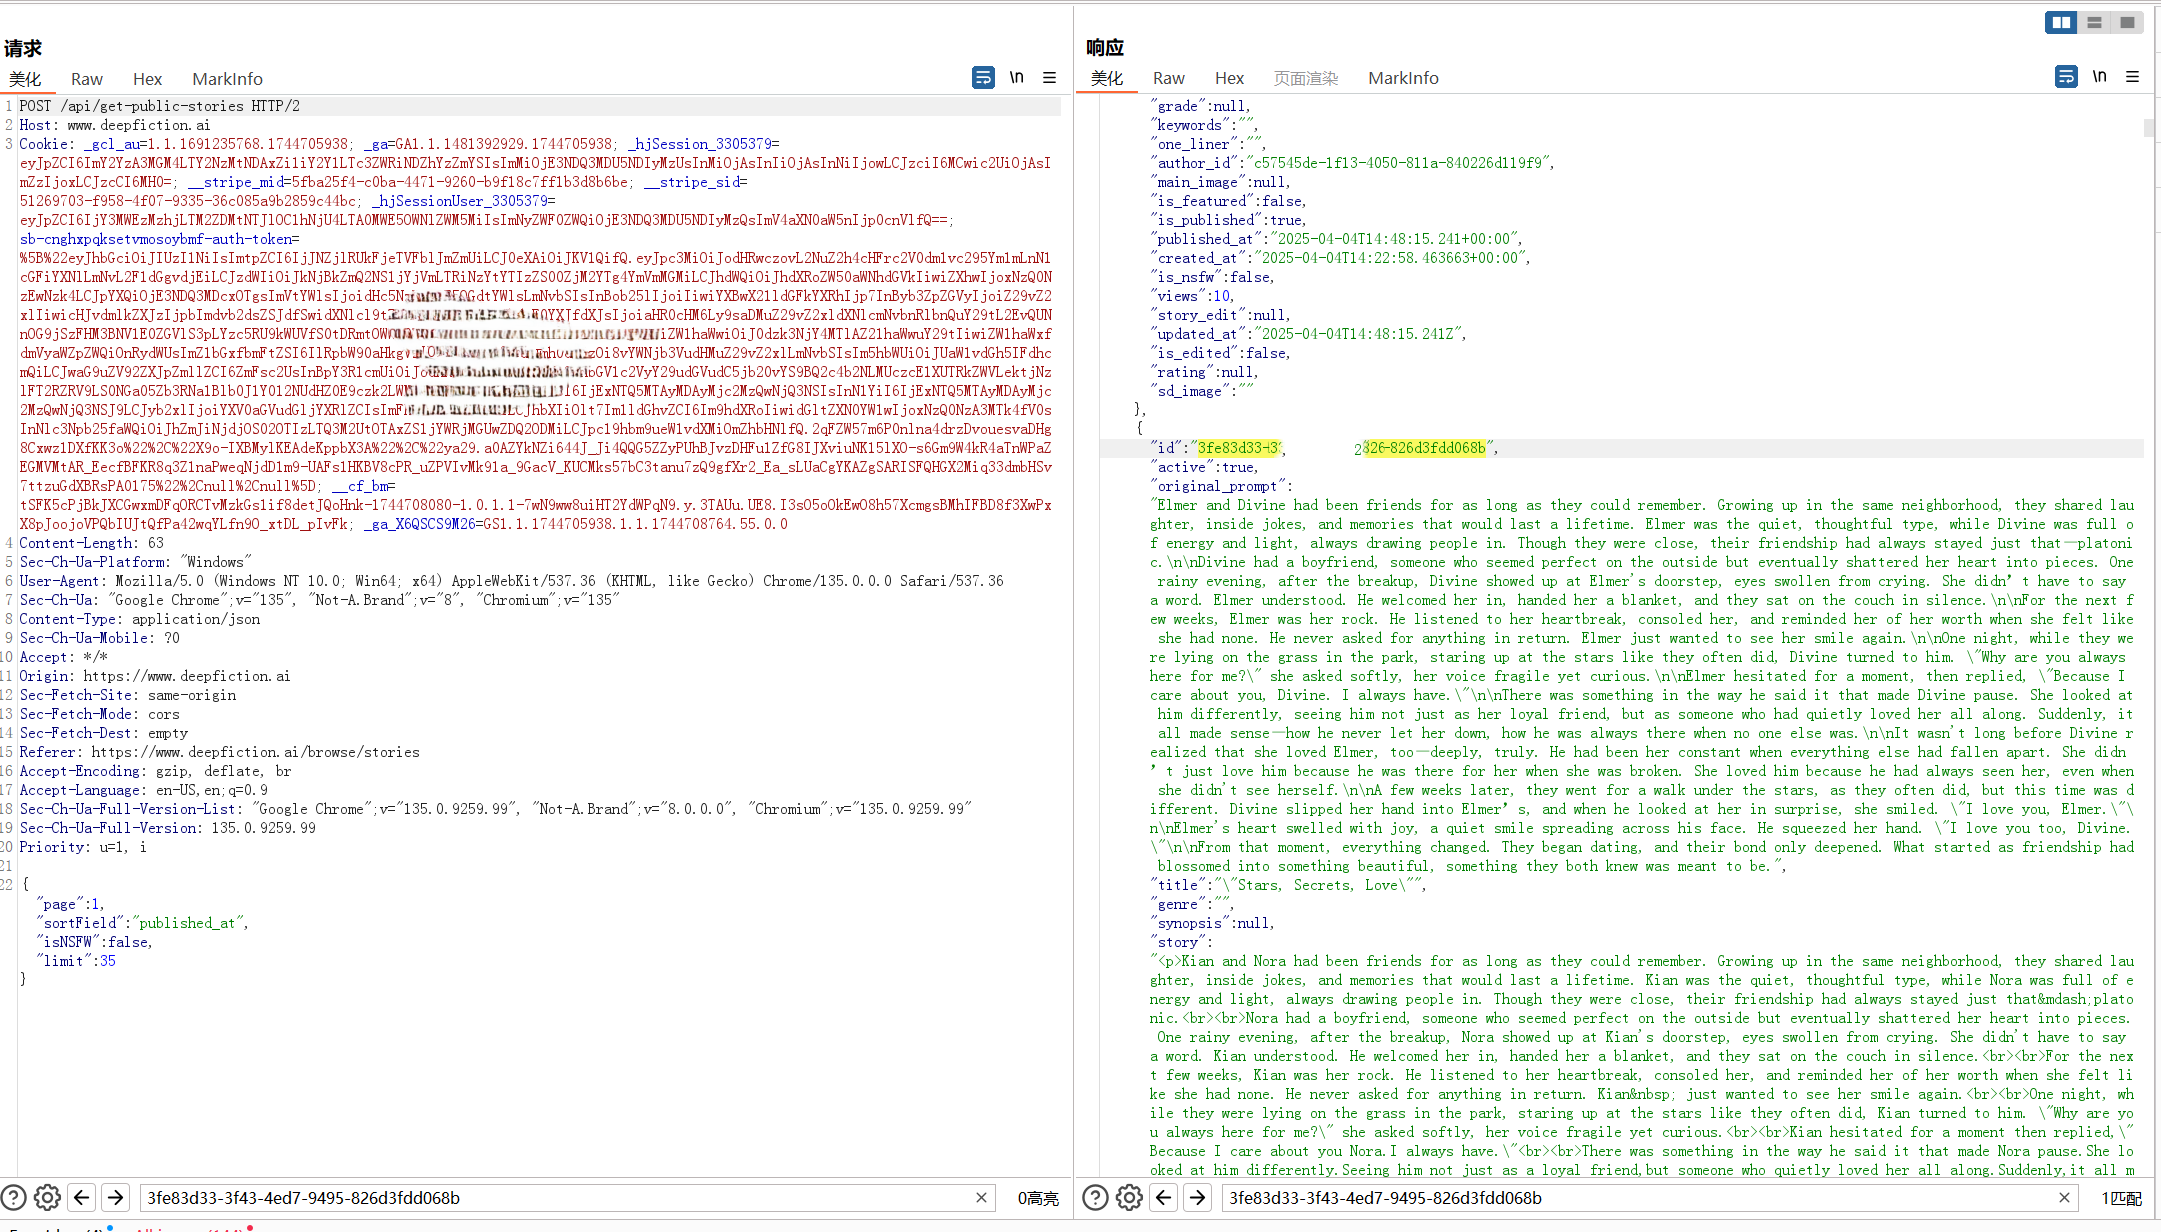
الشكل 3 تسريب تكوين الدور

الثغرة المتأثرة

يمكن أن تؤثر هذه الثغرة على أي مستخدم لـ https://www.deepfiction.ai. سيتم إساءة استخدام رصيد الدردشة الخاص بالمستخدم باستخدام treatment_id و user_id المسربين.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    381
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    316
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    305

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




