
 #1

 rosesecurity/anti-virus-evading-payloads
خلال مرحلة الاستغلال في اختبار الاختراق أو مهمة القرصنة الأخلاقية، ستحتاج في النهاية إلى محاولة تشغيل الكود على أجهزة الأنظمة المستهدفة. إليك طريقة…
 tobor88/powershell-red-team
مجموعة دوال باورشيل قد يستخدمها فريق الاختراق الأحمر في تمرين
 klezvirus/vortex
مجموعة أدوات شاملة لاستطلاع واختبار وتعداد واستغلال شبكات VPN
 bishopfox/rmiscout
RMIScout يستخدم استراتيجيات قوائم الكلمات والهجمات الشاملة لتعداد وظائف Java RMI واستغلال ثغرات فك التجميع لمعاملات RMI.
 samhaxr/hackbox
HackBox هي أداة قوية وشاملة تجمع بين مجموعة متنوعة من التقنيات لتقييم أمان تطبيقات الويب والشبكات، بما في ذلك اختبار XSS، ومسح النطاقات الفرعية، وحقن…
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
مولّد حمولة PoC لثغرة CVE-2022-44268 المتعلقة بقراءة الملفات التعسفية في ImageMagick. يوضّح الاستغلال عبر ملفات PNG مُجهّزة خصيصًا لاختبارات الأمان…
 xiaolichan/wmiexec-regout
نسخة معدلة من impacket wmiexec.py، تحصل على المخرجات (data, response) من السجل، لا تحتاج إلى اتصال SMB، كما تتجاوز برامج مكافحة الفيروسات في الحركة…
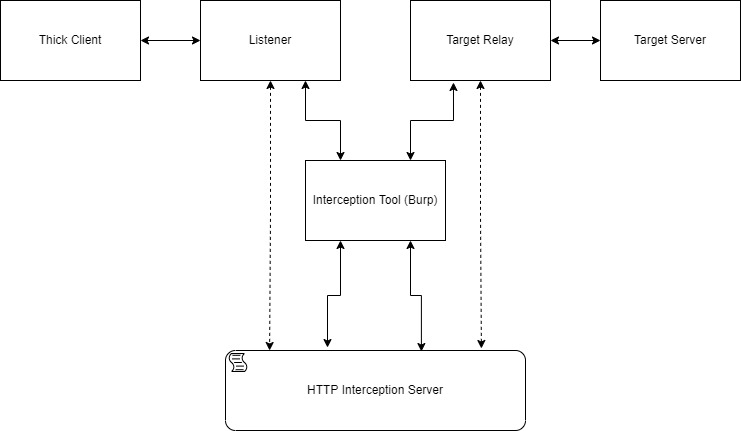 cyberark/mitm_intercept
طريقة أقل اختراقية بقليل لاعتراض وتعديل بروتوكولات غير HTTP عبر Burp وغيرها.
 s3cur3th1ssh1t/nimsyscallpacker
يحزم تجميعات C# أو ملفات PE أو الشيفرة البرمجية (shellcode) في ملفات Nim ثنائية مشفّرة مع ميزات مراوغة متقدمة تشمل تجاوز AMSI/ETW وكشف بيئات الاختبار…
 itaymigdal/lolspoof
شل تفاعلية لتزوير بعض أوامر LOLBins
 lautarovculic/ioscpy
الآن يمكنك عكس شاشة والتحكم في جهاز iPhone المخترق الخاص بك عبر USB
 a7vinx/swarm
أداة اختبار اختراق موزعة معيارية.
 ffx64/wprecon
WRecon, هي أداة للتعرف على الثغرات والمعلومات الصندوق الأسود لـ wordpress.
 bit4woo/cve-2020-13925
استغلال إثبات المفهوم لثغرة CVE-2020-13925، وهي ثغرة حقن أوامر في واجهة برمجة التطبيقات التشخيصية في Apache Kylin، مما يسمح بتنفيذ التعليمات البرمجية…
 owasp/donkai
DonkAI هو مختبر عملي لـ OWASP Top 10 لتطبيقات LLM (2025) - لا يتطلب LLM حقيقيًا.
 nccgroup/winauthlib
مكتبة مصادقة لمجال Windows لاختبار بيانات الاعتماد
 themehackers/cve-2025-29972
CVE-2025-29927 هي ثغرة أمنية خطيرة تؤثر على Next.js، وهو إطار عمل React الشهير لبناء تطبيقات ويب كاملة المكدس (full-stack). تسمح هذه الثغرة للمهاجمين…









